🛡️ Executive Summary
- CVE-2023-6317 permette di aggirare la verifica del PIN e aggiungere un profilo utente privilegiato senza interazione dell’utente.
- CVE-2023-6319 consente l’iniezione di comandi manipolando la libreria asm, usata per visualizzare i testi delle canzoni.
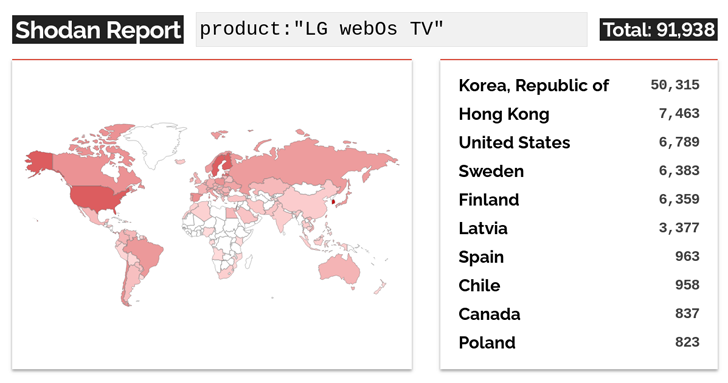
- Shodan ha individuato oltre 91.000 dispositivi che espongono su Internet il servizio vulnerabile, previsto per l’accesso LAN.
Ricercatori della sicurezza hanno individuato diverse vulnerabilità nel sistema operativo webOS delle smart TV LG, vulnerabilità che potrebbero essere sfruttate per aggirare l’autorizzazione e ottenere l’accesso root ai dispositivi. Le scoperte provengono dalla società di cybersecurity romena Bitdefender, che ha identificato e segnalato le falle a novembre 2023. LG ha risolto i problemi tramite aggiornamenti rilasciati il 22 marzo 2024.
Cosa leggere
Le vulnerabilità, tracciate da CVE-2023-6317 a CVE-2023-6320, influenzano diverse versioni di webOS, comprese le versioni installate sui modelli LG43UM7000PLA, OLED55CXPUA, OLED48C1PUB e OLED55A23LA. Tra i difetti rilevati vi sono:
- CVE-2023-6317: Una vulnerabilità che consente a un attaccante di bypassare la verifica del PIN e aggiungere un profilo utente privilegiato al televisore senza richiedere interazioni con l’utente.
- CVE-2023-6318: Una vulnerabilità che permette all’attaccante di elevare i propri privilegi e ottenere l’accesso root per prendere il controllo del dispositivo.
- CVE-2023-6319: Una vulnerabilità che consente l’iniezione di comandi del sistema operativo manipolando una libreria chiamata asm responsabile della visualizzazione dei testi delle canzoni.
- CVE-2023-6320: Una vulnerabilità che consente l’iniezione di comandi autenticati manipolando il punto finale dell’API com.webos.service.connectionmanager/tv/setVlanStaticAddress.
L’exploit di queste falle potrebbe consentire a un attaccante di acquisire permessi elevati sul dispositivo, che potrebbero poi essere concatenati con CVE-2023-6318 e CVE-2023-6319 per ottenere l’accesso root, o con CVE-2023-6320 per eseguire comandi arbitrari come utente dbus.
Nonostante il servizio vulnerabile sia previsto solo per l’accesso LAN, il motore di ricerca per dispositivi connessi a Internet, Shodan, ha identificato oltre 91.000 dispositivi che espongono questo servizio su Internet, con una concentrazione maggiore in Corea del Sud, Hong Kong, USA, Svezia, Finlandia e Lettonia.
Queste scoperte sottolineano l’importanza di mantenere i dispositivi connessi aggiornati con le ultime patch di sicurezza e di adottare misure di sicurezza rigorose per proteggere i dispositivi IoT dagli attacchi informatici.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.