🛡️ Executive Summary
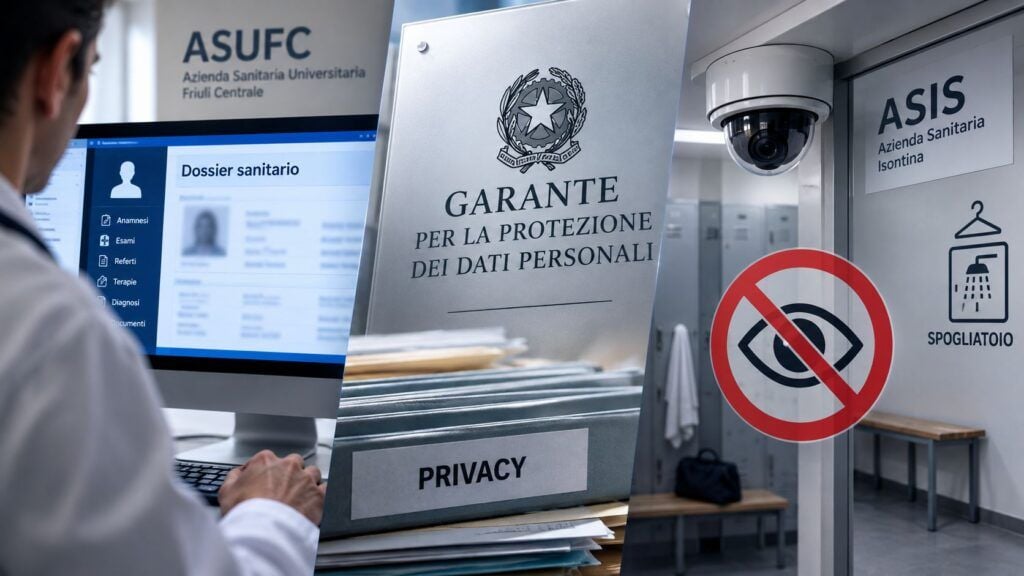
- ASUFC riceve una sanzione di 24mila euro: il dossier sanitario consentiva accessi per finalità organizzative e mancavano controlli automatici sulle consultazioni.
- ASIS Trento viene multata per 8mila euro: telecamere attive negli spogliatoi dal 2007 violavano necessità, proporzionalità e trasparenza.
- I due provvedimenti mostrano lo stesso problema: una finalità legittima non rende lecito uno strumento tecnicamente e organizzativamente sproporzionato.
Due provvedimenti adottati il 3 settembre 2026 dal Garante per la protezione dei dati personali mostrano quanto la privacy possa essere violata anche quando l’obiettivo iniziale appare legittimo. L’Azienda sanitaria universitaria Friuli centrale di Udine è stata sanzionata per 24mila euro dopo accessi al dossier sanitario di una dipendente-paziente effettuati anche per organizzare i turni durante la pandemia. ASIS Trento dovrà invece pagare 8mila euro per avere mantenuto telecamere negli spogliatoi di una piscina allo scopo di prevenire furti. Nei due casi cambia la tecnologia, ma non il principio: cura, sicurezza e organizzazione non consentono di utilizzare indiscriminatamente sistemi che espongono dati particolarmente sensibili o ambienti nei quali l’aspettativa di riservatezza è massima.
Cosa leggere
Il dossier sanitario di Udine era consultabile anche da chi non curava la paziente
Il caso più delicato riguarda l’ASUFC di Udine. Nel provvedimento n. 616 del 3 settembre 2026 il Garante ricostruisce il reclamo di una dipendente che era contemporaneamente paziente dell’azienda sanitaria. Nel 2022 una collega del reparto aveva consultato il suo dossier per verificare l’eventuale positività al Covid-19 e utilizzare quell’informazione nella pianificazione dei turni. L’azienda aveva sostenuto che l’accesso fosse avvenuto su mandato della direzione medica e per esigenze connesse allo svolgimento della prestazione lavorativa. L’Autorità ha però respinto questa impostazione: il dossier sanitario nasce per finalità di cura e può essere consultato dai professionisti che prendono effettivamente in carico il paziente, non trasformato in uno strumento di gestione del personale. La distinzione è particolarmente importante quando la stessa organizzazione opera contemporaneamente come struttura sanitaria e datore di lavoro. La disponibilità tecnica del dato non modifica la finalità per la quale quel dato può essere utilizzato. Le informazioni necessarie per programmare i turni devono essere ottenute attraverso procedure amministrative dedicate, non accedendo alla storia sanitaria completa di un lavoratore. È lo stesso principio che emerge dalle regole sul Fascicolo Sanitario Elettronico e sul diritto di oscuramento: poter tecnicamente visualizzare un’informazione sanitaria non significa essere autorizzati a farlo per qualsiasi scopo organizzativo.
Gli accessi abusivi non erano un episodio isolato
L’istruttoria ha fatto emergere un problema più ampio del singolo controllo sulla positività al Covid-19. Il dossier della reclamante risultava essere stato consultato anche da altri professionisti sanitari che non la avevano in cura. Il Garante ha quindi spostato l’attenzione dall’errore individuale alla configurazione dell’intero sistema. Secondo il provvedimento, l’ASUFC aveva impostato il dossier in modo da consentire accessi non coerenti con le finalità cliniche e non disponeva di controlli automatici capaci di individuare comportamenti anomali. L’Autorità ha contestato inoltre la scelta di utilizzare su tutti i dispositivi aziendali un unico intervallo di inattività di 30 minuti prima del blocco del computer, senza adattarlo alle differenti esigenze operative. È un dettaglio tecnico rilevante perché dimostra come la protezione dei dati sanitari non possa basarsi soltanto sull’identità dell’utente autorizzato. Servono least privilege, segregazione dei ruoli, logging efficace, alert automatici e sessioni configurate in funzione del rischio concreto. Il fatto che un medico o un infermiere disponga legittimamente di accesso al sistema sanitario non implica che debba poter consultare indiscriminatamente tutti i dossier presenti. Il principio era già centrale nel decalogo del Garante sull’intelligenza artificiale applicata alla sanità, dove sicurezza, minimizzazione, controllo degli accessi e responsabilità organizzativa vengono trattati come elementi strutturali e non opzionali.
Leggi anche: Fascicolo Sanitario Elettronico, consenso e oscuramento restano centrali nel controllo dei dati sanitari
Il Garante chiede alert automatici e controlli sugli accessi
La sanzione da 24mila euro è quindi soltanto una parte del provvedimento. Il Garante ha dichiarato illecita la condotta dell’azienda per violazione, tra l’altro, dei principi di liceità, limitazione delle finalità, minimizzazione, integrità e riservatezza, oltre agli obblighi di protezione dei dati fin dalla progettazione e sicurezza del trattamento. All’ASUFC è stato imposto di adeguarsi entro 60 giorni, introducendo misure tecniche e organizzative capaci di ridurre il rischio di accessi impropri. Il riferimento agli alert automatici è particolarmente significativo: la semplice registrazione dei log non basta se nessuno li analizza o se il sistema non è in grado di segnalare pattern sospetti. In una struttura sanitaria con migliaia di dipendenti, l’anomalia può consistere nell’accesso al dossier di un collega, nella consultazione ripetuta di pazienti non assegnati o nell’apertura di documentazione clinica senza un evento assistenziale corrispondente. La sicurezza deve quindi passare da un modello passivo, nel quale si ricostruisce l’abuso dopo il reclamo, a uno attivo, nel quale il sistema identifica automaticamente accessi incompatibili con il ruolo, il reparto o il percorso di cura. Il provvedimento mostra anche perché il diritto di oscuramento rende inefficiente utilizzare il dossier per finalità amministrative: il paziente può legittimamente rendere invisibili informazioni che potrebbero invece essere considerate rilevanti da chi tenta impropriamente di utilizzare il dossier per organizzare il personale.
A Trento le telecamere proteggevano gli armadietti ma riprendevano uno spogliatoio
Il secondo provvedimento sposta il problema dalla sanità alla videosorveglianza. ASIS, l’Azienda speciale per la gestione degli impianti sportivi del Comune di Trento, aveva installato già nel 2007 alcune telecamere negli spogliatoi della piscina del centro sportivo Trento Nord, a Gardolo. Gli obiettivi inquadravano l’area degli armadietti e non direttamente cabine, docce o servizi igienici. La finalità dichiarata era prevenire e ricostruire furti di portafogli e telefoni. Nel provvedimento n. 619 del 3 settembre 2026 il Garante riconosce che la protezione del patrimonio rappresenta un’esigenza legittima, ma considera comunque sproporzionato collocare videocamere all’interno di uno spogliatoio, ambiente nel quale l’aspettativa di riservatezza resta particolarmente elevata indipendentemente dalla direzione esatta dell’inquadratura. La differenza è fondamentale: non basta evitare di riprendere direttamente una doccia o una cabina per trasformare lo spazio circostante in un normale ambiente videosorvegliabile. Il contesto stesso attribuisce allo spogliatoio una protezione rafforzata. L’Autorità sottolinea inoltre che ASIS non aveva dimostrato di avere valutato preventivamente soluzioni meno invasive, citando persino l’utilizzo di lucchetti personali come possibile alternativa per proteggere gli effetti personali. La disciplina della videosorveglianza richiede da tempo necessità, proporzionalità e minimizzazione, e il semplice obiettivo antifurto non consente di superare automaticamente questi criteri.
Neppure l’accordo sindacale rende lecite le telecamere negli spogliatoi
Uno dei passaggi più interessanti del provvedimento ASIS riguarda il rapporto tra normativa privacy e tutela dei lavoratori. L’azienda disponeva di un accordo sindacale legato all’articolo 4 dello Statuto dei lavoratori, ma il Garante chiarisce che neppure tale accordo può rendere lecito un trattamento che viola alla radice necessità e proporzionalità. In altre parole, l’autorizzazione al controllo indiretto dei lavoratori non consente alle parti di derogare ai principi fondamentali di protezione dei dati. La decisione è importante perché evita un equivoco frequente: adempiere a una delle condizioni richieste dall’ordinamento non sana automaticamente tutte le altre criticità del trattamento. Lo stesso schema era emerso nei casi in cui strumenti informatici legittimamente disponibili al datore di lavoro erano stati utilizzati per ricostruire retroattivamente l’attività dei dipendenti oltre quanto necessario. La sanzione a Piaggio per l’accesso alla posta elettronica dei lavoratori aveva già mostrato come backup, log e sistemi aziendali possano trasformarsi in strumenti di controllo sproporzionato quando manca una chiara delimitazione tecnica e organizzativa. Nel caso di Trento il limite è ancora più evidente, perché riguarda uno spazio nel quale utenti e dipendenti possono trovarsi in condizioni di particolare esposizione personale.
Informative carenti e immagini conservate per 72 ore
Il problema non riguardava soltanto la posizione delle telecamere. Il Garante ha rilevato carenze nelle informative fornite agli utenti, mentre quella specificamente destinata ai lavoratori interessati dalle riprese è stata fornita soltanto dopo l’avvio dell’istruttoria. Le registrazioni venivano inoltre conservate per 72 ore senza una specifica valutazione capace di dimostrare perché quel periodo fosse necessario. Anche qui la decisione rafforza un principio spesso trascurato: il tempo di conservazione non può essere scelto per comodità tecnica o applicato automaticamente a tutti gli impianti. Deve essere collegato alla finalità effettiva e documentato. Nel corso del procedimento ASIS ha rimosso le telecamere presenti negli spogliatoi, aggiornato cartellonistica e informative e ridotto i tempi di conservazione delle immagini. Questi interventi, insieme alla collaborazione mostrata durante l’istruttoria e all’assenza di precedenti violazioni, hanno contribuito alla quantificazione relativamente contenuta della sanzione, pari a 8mila euro. Il Garante ha comunque valutato la gravità dell’illecito come media, considerando anche il lungo periodo durante il quale le telecamere erano rimaste operative in un’area caratterizzata da elevata aspettativa di riservatezza.
Continua con:
- Videosorveglianza e privacy: le regole del Garante per imprese, lavoratori e cittadini
- Piaggio e i controlli sui dipendenti mostrano i limiti dell’accesso ai sistemi aziendali
Dossier e telecamere mostrano perché la privacy deve essere progettata prima
I due casi sono molto diversi, ma il principio tecnico che li collega è preciso. ASUFC disponeva di un dossier sanitario configurato in modo troppo permissivo; ASIS aveva scelto uno strumento di videosorveglianza sproporzionato rispetto all’ambiente nel quale veniva utilizzato. Nel primo caso il problema avrebbe dovuto essere affrontato con autorizzazioni granulari, controlli automatici e segregazione delle finalità. Nel secondo, la protezione più efficace consisteva probabilmente nel non utilizzare affatto telecamere dentro lo spogliatoio e adottare strumenti meno invasivi. È la differenza tra aggiungere controlli dopo avere costruito un sistema e applicare realmente il principio di privacy by design: alcune operazioni possono essere rese lecite attraverso migliori configurazioni, altre devono essere escluse perché lo strumento scelto è sproporzionato già all’origine. Le due sanzioni, complessivamente pari a 32mila euro, sono economicamente modeste rispetto ad altri provvedimenti dell’Autorità, ma producono un’indicazione operativa molto più ampia. Un interesse organizzativo, sanitario o di sicurezza non basta a giustificare qualsiasi accesso ai dati né qualsiasi tecnologia di controllo. La finalità può essere legittima e il trattamento restare comunque illecito. È proprio in questa distanza tra obiettivo e mezzo che si concentra oggi una parte crescente dell’attività del Garante.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.