🐧 Novità principali
- GrapheneOS ha integrato Secure Paste, separando l’azione volontaria di incollare dal diritto dell’app di leggere la clipboard.
- Le app potranno leggere i contenuti copiati da loro stesse, ma non quelli inseriti negli appunti da applicazioni differenti.
- La funzione copre toolbar Android, tastiera, accessibilità e scorciatoie, con un workaround specifico per applicazioni che usano interfacce proprietarie come Flutter.
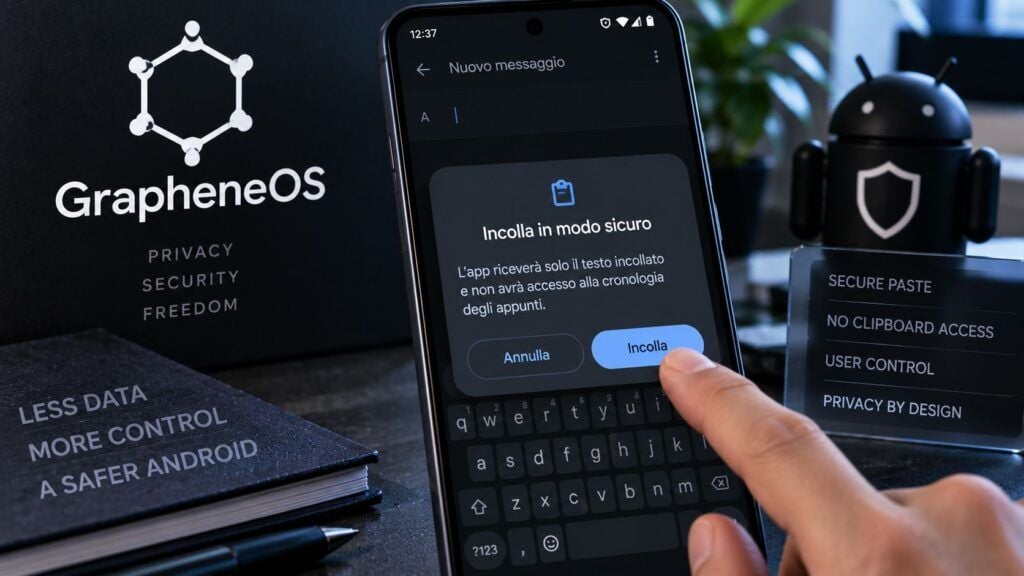
GrapheneOS ha completato l’integrazione di Secure Paste, trasformando in codice una protezione della clipboard annunciata soltanto pochi giorni fa. Il cambiamento sembra marginale finché non si considera cosa può finire negli appunti di uno smartphone: password, codici di autenticazione, indirizzi, messaggi privati, chiavi, numeri di conto e dati personali. Android limita già fortemente l’accesso alla clipboard, ma un’applicazione in primo piano può ancora leggere contenuti copiati altrove. Secure Paste interviene esattamente su questo punto: incollare un dato non equivale più a concedere all’app il diritto generale di interrogare gli appunti. È un piccolo cambiamento nell’interfaccia, ma una modifica significativa del modello dei permessi.
Cosa leggere
Secure Paste è stato integrato nel codice di GrapheneOS
Il progetto ha annunciato ufficialmente l’integrazione di Secure Paste dopo avere presentato la funzione all’inizio di settembre. La logica è relativamente semplice: un’applicazione alla quale viene limitato l’accesso alla clipboard continuerà a ricevere il testo quando l’utente sceglie esplicitamente Paste, ma non potrà utilizzare le normali API per leggere autonomamente quello che un’altra applicazione ha precedentemente copiato. È una distinzione importante rispetto all’attuale modello Android. La documentazione di GrapheneOS sul comportamento della clipboard ricorda che da Android 10 soltanto l’applicazione che possiede il focus e la tastiera configurata come metodo di input predefinito possono leggere gli appunti. Da Android 12 il sistema mostra inoltre una notifica quando un’app accede a contenuti copiati da un’altra applicazione. Queste protezioni hanno già eliminato il vecchio scenario nel quale applicazioni in background potevano osservare liberamente la clipboard, ma non risolvono completamente il problema: nel momento in cui l’app è in primo piano, il contenuto può essere letto prima che l’utente decida realmente di incollarlo. Secure Paste cambia quindi il momento nel quale il dato diventa disponibile. Il progetto aveva già anticipato questo modello nella precedente analisi su GrapheneOS, RCS nativo e Secure Paste, ma allora la funzione era ancora in sviluppo. Ora il codice è stato integrato nel sistema.
Incollare non significa più autorizzare una lettura preventiva
Il problema che GrapheneOS vuole eliminare è meno visibile di una classica richiesta di permesso. Quando un utente copia una password dal proprio password manager e passa all’app nella quale vuole inserirla, quella seconda applicazione può trovarsi nella condizione prevista da Android per leggere la clipboard. Se il software è affidabile non accade nulla di problematico. Se contiene telemetria aggressiva, codice compromesso o componenti di terze parti ostili, il dato può teoricamente essere acquisito prima ancora che l’utente prema Incolla. Secure Paste ribalta la relazione. L’app non deve conoscere preventivamente il contenuto degli appunti per consentire all’utente di utilizzarlo. È il sistema operativo a consegnare il testo solamente in seguito a un gesto esplicito. Dal punto di vista del principio di least privilege, è una separazione più pulita: l’app riceve il dato necessario alla singola operazione, non un accesso più ampio alla risorsa dalla quale quel dato proviene. GrapheneOS mantiene però un’eccezione necessaria per la compatibilità. Un’app continuerà a poter leggere gli elementi che ha inserito personalmente nella clipboard. In questo modo funzioni interne basate su copia e incolla non vengono inutilmente spezzate, mentre viene isolato soprattutto il dato proveniente da software differenti. Non si tratta quindi di abolire la clipboard o di trasformarla in un contenitore completamente inaccessibile, ma di applicare provenienza e contesto all’accesso.
Leggi anche: GrapheneOS rinvia Messaging per correggere Android 17, mentre RCS resta ancora senza una data
Password e codici OTP sono il caso d’uso più evidente
Il valore della modifica emerge soprattutto quando negli appunti transitano informazioni che restano sensibili anche per pochi secondi. Password e codici OTP sono gli esempi più immediati, ma non gli unici. Un utente può copiare numeri di carta, seed phrase, indirizzi crypto, documenti, messaggi riservati o informazioni sanitarie e amministrative. Android riduce già la durata dell’esposizione attraverso restrizioni e notifiche, ma il punto debole è sempre stato l’applicazione attualmente attiva. Il rischio non richiede neppure che l’intera applicazione sia esplicitamente malevola. Un’app legittima può integrare SDK pubblicitari, analytics o librerie di terze parti che condividono lo stesso processo e le stesse capacità concesse al programma. Ridurre la quantità di informazioni disponibili di default significa quindi limitare anche ciò che eventuali dipendenze possono osservare. Questo approccio segue la stessa filosofia delle funzioni Storage Scopes e Contact Scopes di GrapheneOS. Invece di costringere l’utente a scegliere tra concedere un permesso completo o perdere una funzionalità, il sistema cerca di presentare all’app una vista limitata dei dati sufficiente per farla funzionare. Con Secure Paste il principio viene applicato agli appunti: il programma deve poter ricevere ciò che l’utente vuole incollare, ma non per questo deve poter ispezionare tutto ciò che è stato copiato.
Flutter mostra perché proteggere la clipboard non è soltanto modificare un permesso
L’implementazione diventa più interessante osservando i problemi di compatibilità. Android fornisce normalmente una toolbar di selezione del testo dalla quale l’utente può scegliere Copia, Taglia e Incolla. Non tutte le applicazioni, però, utilizzano quella componente standard. Framework multipiattaforma come Flutter possono implementare controlli proprietari e quindi aggirare involontariamente il percorso attraverso cui GrapheneOS vuole consegnare il contenuto in maniera controllata. Per evitare che Secure Paste renda impossibile incollare testo in questi software, GrapheneOS ha aggiunto un pulsante Paste direttamente nella tastiera predefinita. Il sistema supporta inoltre il meccanismo attraverso servizi di accessibilità, input method e scorciatoie da tastiera. L’obiettivo è mantenere l’azione di incollare disponibile indipendentemente dal modo in cui l’applicazione costruisce la propria interfaccia. Il dettaglio è rilevante perché mostra il costo reale di un hardening di questo tipo. Impedire la lettura della clipboard con una policy rigida sarebbe relativamente semplice; farlo senza rompere migliaia di applicazioni Android richiede invece di ricostruire tutti i percorsi attraverso cui l’utente può legittimamente trasferire il dato. GrapheneOS ha già annunciato che sostituirà in futuro anche l’attuale tastiera derivata da AOSP e intende mantenere Secure Paste nella nuova implementazione.
GrapheneOS sta spostando la sicurezza dal permesso al dato effettivamente necessario
Secure Paste è interessante soprattutto perché rappresenta una filosofia diversa dalla proliferazione di finestre di consenso. Android e iOS hanno progressivamente aumentato il numero di autorizzazioni che l’utente deve gestire: posizione, microfono, fotocamera, foto, contatti e notifiche. Il limite di questo modello è noto: più richieste vengono presentate, più il consenso rischia di diventare automatico. GrapheneOS cerca invece di ridurre la necessità stessa di concedere l’accesso completo. Contact Scopes permette di presentare a un’app soltanto determinati contatti; Storage Scopes offre un ambiente nel quale il software può comportarsi come se avesse un accesso più ampio ai file pur ricevendo in realtà una vista controllata. Secure Paste applica la stessa idea a una risorsa molto più effimera. È anche il motivo per cui la funzione non dovrebbe essere descritta come una correzione a una vulnerabilità specifica di Android. Non esiste qui una CVE da chiudere. Il comportamento attuale della piattaforma è intenzionale e Android ha già introdotto negli anni restrizioni sostanziali alla clipboard. GrapheneOS considera però ancora troppo ampio il diritto concesso all’applicazione che possiede il focus e aggiunge un ulteriore livello di separazione. La stessa attenzione all’isolamento sta guidando lo sviluppo recente del progetto, che contemporaneamente lavora sulle patch di Android 17, sull’hardening del processo di spawning e sull’evoluzione delle proprie applicazioni. Le release correnti includono il livello di patch di sicurezza di settembre e continuano ad anticipare numerose correzioni provenienti dai bollettini Android successivi attraverso le security preview.
Continua con:
- GrapheneOS prepara RCS nativo e una nuova Messaging per ridurre la dipendenza da Google
- GrapheneOS rinvia Messaging per dare priorità alle regressioni introdotte dalle patch Android 17
Secure Paste chiude una finestra che Android aveva già ridotto ma non eliminato
La novità non rivoluziona la sicurezza di Android e non rende improvvisamente pericoloso il normale copia e incolla sui dispositivi stock. Android protegge la clipboard molto più rigidamente rispetto al passato: le app in background non possono leggerla liberamente, l’accesso è vincolato al focus e il sistema avvisa l’utente quando un’app consulta contenuti copiati altrove. Secure Paste prende però quella protezione e la porta alla conseguenza logica successiva. Se l’utente vuole soltanto incollare una password in un campo, non esiste una ragione funzionale perché l’app possa interrogare autonomamente la clipboard prima dell’operazione. Con la nuova implementazione il dato viene consegnato nel momento in cui serve e attraverso il percorso scelto dall’utente. È una modifica apparentemente minuta, ma esemplifica bene il modello GrapheneOS: non attendere necessariamente che un comportamento diventi una vulnerabilità sfruttata per restringerne la superficie. La clipboard continua a esistere, il copia e incolla continua a funzionare e le applicazioni compatibili non devono cambiare il proprio workflow; semplicemente ricevono meno informazioni quando quelle informazioni non servono realmente.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.