🛡️ Executive Summary
- GOV.UK One Login ha introdotto le passkey come metodo principale di accesso, permettendo agli utenti di autenticarsi con biometria o PIN del dispositivo.
- La migrazione riduce phishing e furto di password, ma il sistema mantiene password e security code come fallback in caso di perdita della passkey.
- Il passaggio interessa un’infrastruttura destinata a sostituire progressivamente i diversi login governativi britannici e a unificare l’accesso ai servizi pubblici.
Il governo britannico sta portando GOV.UK One Login verso un modello nel quale la password smette di essere la credenziale principale per milioni di cittadini. Il Government Digital Service ha già reso disponibili le passkey, permettendo di accedere attraverso impronta digitale, riconoscimento del volto oppure PIN e codice di sblocco del dispositivo. L’intervento riguarda una piattaforma che il governo vuole utilizzare come accesso unificato ai servizi pubblici e che ha ormai raggiunto circa 23 milioni di utenti. Il vantaggio non è semplicemente eliminare una password da ricordare: una passkey FIDO2 è legata al dominio autentico e non può essere consegnata a un sito di phishing come avviene con password, OTP e codici temporanei. Ma la transizione britannica mostra anche il limite pratico del passwordless su larga scala: password e security code non spariscono ancora completamente perché rimangono necessari nei flussi di recupero.
Cosa leggere
GOV.UK One Login porta la passkey davanti a password e codice di sicurezza
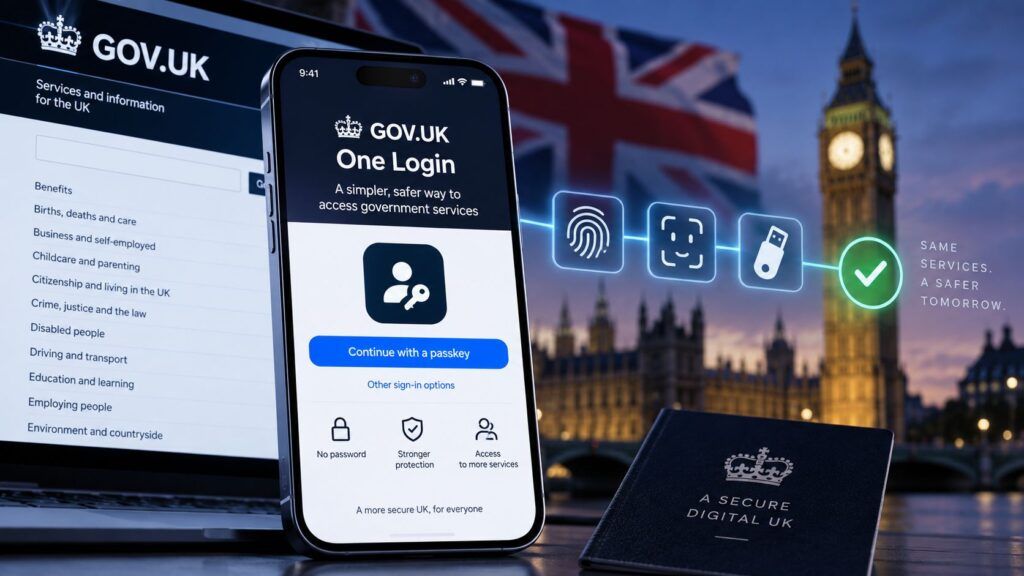
La guida ufficiale del Government Digital Service sulle passkey spiega che, una volta configurata, la passkey diventa il metodo principale per accedere a GOV.UK One Login. L’utente inserisce l’indirizzo email e completa l’autenticazione nello stesso modo con cui sblocca il dispositivo: Face ID o Touch ID sugli apparati Apple, biometria o PIN sugli smartphone Android, Windows Hello sui PC compatibili oppure il meccanismo equivalente fornito dal sistema operativo. La chiave privata non viene trasmessa al servizio governativo e i dati biometrici rimangono sul dispositivo. Il meccanismo segue il modello FIDO2/WebAuthn: il servizio conserva una chiave pubblica, mentre quella privata viene usata localmente per firmare una challenge collegata alla corretta origine Web. È precisamente la proprietà che rende le passkey molto più resistenti alle campagne nelle quali una vittima viene portata su una pagina clonata. Matrice Digitale ha già mostrato con Jalisco e il phishing passwordless contro Microsoft 365 come passkey FIDO2 e Windows Hello interrompano il modello classico di credential phishing, perché non esiste un segreto condiviso riutilizzabile sul dominio dell’attaccante.
La scala rende però il progetto britannico più interessante della semplice introduzione di una nuova opzione di login. GOV.UK One Login è destinato a sostituire progressivamente gli accessi separati ai servizi centrali del governo, incluso nel tempo il vecchio Government Gateway, e la roadmap ufficiale prevede l’onboarding di tutti i servizi governativi centrali entro la fine del 2027. La piattaforma consente già di dimostrare l’identità una volta e riutilizzarla attraverso oltre cento servizi pubblici, mentre il governo sta aggiungendo anche patente digitale, verifica attraverso dati DWP e procedure basate sull’open banking. In questo contesto la passkey non protegge quindi un singolo portale: diventa una credenziale di ingresso verso una federazione crescente di servizi statali. È proprio la concentrazione delle identità digitali a rendere rilevante il passaggio passwordless: in Italia le campagne che imitano SPID, pagoPA, Polizia di Stato e ARERA dimostrano come i sistemi pubblici riconoscibili diventino rapidamente un linguaggio privilegiato per il phishing quando l’utente associa una singola identità a un numero crescente di procedure amministrative.
Leggi anche: Pass-ta-key dimostra che le passkey resistono al phishing ma non rendono sicuro un endpoint già compromesso
Il vantaggio reale è togliere agli attaccanti qualcosa che possa essere digitato e riutilizzato
Il National Cyber Security Centre britannico raccomanda esplicitamente le passkey rispetto alle password quando disponibili, indicandole come più resistenti sia al phishing sia alla sottrazione delle credenziali. NCSC descrive le passkey come alternativa completa alle password perché la chiave privata non viene digitata, copiata o inviata al server e l’autenticatore verifica l’origine Web prima di firmare. Questo elimina intere classi di attacco che continuano a funzionare perfettamente contro password più MFA tradizionale: un proxy Adversary-in-the-Middle può replicare una pagina Microsoft, Google o governativa, inoltrare in tempo reale password e OTP e infine rubare il cookie di sessione; non può invece convincere una passkey a firmare normalmente una challenge per un dominio differente. È lo stesso vantaggio che emerge nelle campagne NovaCookies contro Microsoft 365, dove password e MFA vengono superate intercettando la sessione autenticata mentre le credenziali FIDO2 restano una delle poche difese strutturali contro quel tipo di phishing.
Questo non significa però che una passkey renda immune l’identità digitale. La superficie di attacco si sposta. Se l’endpoint è già compromesso, un malware può tentare di usare il dispositivo come autenticatore oppure attaccare i meccanismi di sincronizzazione, recupero e registrazione delle credenziali. Il caso Pass-ta-key contro Google Password Manager ha mostrato esattamente questo limite: la crittografia WebAuthn rimaneva intatta, ma l’attaccante sfruttava fiducia del dispositivo, TPM, stato locale e flussi di enrollment per ottenere assertion valide o introdurre nuove chiavi. Una seconda analisi di Matrice Digitale su Pass-the-Passkey, Windows Hello e WebAuthn ha mostrato la stessa trasformazione: più diventa robusto il protocollo, più l’attaccante sposta il bersaglio verso browser, endpoint e procedure di recupero. Il governo britannico riduce quindi in maniera significativa il rischio di phishing, ma non elimina il problema dell’identity security nel suo complesso.
Il punto debole resta il fallback con password e security code
Il dettaglio più importante della documentazione GOV.UK è che la transizione non elimina ancora definitivamente le password. Il GDS specifica che in alcune circostanze l’utente può continuare a utilizzare password e security code, per esempio se perde il dispositivo che contiene la passkey oppure se il meccanismo non è momentaneamente disponibile. Una passkey può essere salvata nel password manager della piattaforma — Apple Passwords, Google Password Manager e sistemi equivalenti — e sincronizzata tra dispositivi; se invece si accede da un dispositivo differente, GOV.UK supporta anche l’autenticazione cross-device tramite QR code e Bluetooth. Ma il fallback esiste proprio per evitare di lasciare fuori cittadini che perdono l’accesso alla credenziale. Questa scelta rende il sistema più usabile, ma mantiene aperta una parte della superficie precedente: un account è forte quanto il percorso alternativo meno protetto attraverso cui può essere recuperato.
La roadmap del servizio riconosce implicitamente il problema. Il GDS sta lavorando a una funzione self-service che consentirà agli utenti di eliminare e ricreare il proprio GOV.UK One Login quando perdono accesso ai metodi MFA, mentre la guida ufficiale raccomanda ancora di cambiare la password quando arrivano messaggi o codici di sicurezza inattesi. La pagina governativa dedicata ai messaggi sospetti invita oggi gli utenti sia ad attivare una passkey sia a cambiare la password, segno che il vecchio segreto condiviso continua ad avere un ruolo nel modello di recupero. È esattamente il punto nel quale molti sistemi passwordless possono perdere parte del proprio vantaggio: la credenziale primaria diventa resistente al phishing, ma l’attaccante cerca la procedura secondaria che permette di reimpostarla, sostituirla o aggirarla. Le campagne italiane sul falso rimborso TARI e pagoPA mostrano come gli attaccanti siano già capaci di ricostruire interi percorsi amministrativi invece di limitarsi a clonare una schermata di login; spostare il recupero dell’identità su procedure più complesse significa quindi che anche quelle procedure devono essere progettate come confini di sicurezza primari.
La biometria non viene consegnata al governo ma il dispositivo diventa parte della fiducia
La scelta delle passkey introduce inoltre un equivoco che il governo britannico prova esplicitamente a chiarire: GOV.UK non riceve l’impronta digitale o il volto dell’utente. La biometria viene utilizzata dal dispositivo locale per autorizzare l’uso della chiave privata; il server riceve soltanto la prova crittografica prodotta dall’autenticatore. Questo è un elemento importante soprattutto in un servizio pubblico, dove la migrazione verso autenticazione biometrica potrebbe altrimenti essere interpretata come centralizzazione di nuovi dati biometrici. La privacy notice di One Login identifica il Department for Science, Innovation and Technology come data controller dei dati gestiti direttamente dal servizio, ma separa questo trattamento dalle informazioni raccolte dai singoli dipartimenti governativi dopo l’autenticazione.
Il rovescio della medaglia è che il dispositivo diventa un elemento essenziale della catena di fiducia. Il GDS raccomanda espressamente di non configurare la passkey su dispositivi condivisi perché chiunque riesca a sbloccarli potrebbe potenzialmente utilizzarla. Questa dipendenza non è un difetto specifico di GOV.UK ma una caratteristica fondamentale del modello passwordless: si sostituisce una credenziale facilmente trasferibile con una chiave legata a un autenticatore locale o sincronizzato. Il vantaggio contro phishing e credential stuffing è enorme, ma aumenta l’importanza di screen lock, sicurezza dell’endpoint, protezione del password manager e procedure di revoca. Matrice Digitale ha già osservato una diffusione di questa architettura su scala consumer con oltre un miliardo di passkey configurate su WhatsApp, segnale che il passwordless non è più una funzione sperimentale riservata agli ambienti enterprise ma sta diventando un meccanismo di autenticazione di massa.
Continua con:
- Phishing AI cresce del 1380%: Jalisco aggira l’MFA ma le passkey FIDO2 cambiano il modello difensivo
- MCP malevoli e passkey mostrano perché WebAuthn resta forte ma endpoint e recovery diventano il nuovo bersaglio
Il Regno Unito non elimina soltanto una password ma cambia il confine dell’identità pubblica
Il passaggio di GOV.UK One Login alle passkey rappresenta quindi qualcosa di più della modernizzazione di una pagina di accesso. Il governo britannico sta centralizzando progressivamente l’identità digitale dei servizi pubblici e contemporaneamente sostituisce il segreto condiviso con una credenziale crittografica resistente al phishing. È una scelta coerente con l’obiettivo di fare di One Login l’accesso comune ai servizi governativi e con il nuovo quadro britannico sui servizi di verifica dell’identità, formalizzato anche attraverso il Digital Verification Services Trust Framework entrato nella fase statutaria nel 2026.
Il risultato, però, non è ancora una completa “morte della password”. Le password continuano a esistere come fallback e recupero, quindi il vecchio modello rimane in parte collegato al nuovo. La vera misura del successo arriverà quando il governo riuscirà a rendere recupero, revoca e sostituzione delle passkey almeno altrettanto resistenti al social engineering quanto l’autenticazione primaria. Finché un attaccante non può convincere una passkey a firmare sul proprio sito, il phishing tradizionale perde gran parte del proprio valore. Se può invece persuadere un help desk, abusare di un account recovery o prendere il controllo dell’endpoint, la battaglia si sposta semplicemente a un altro livello. È precisamente questo il vantaggio e il limite del passwordless: non elimina l’identità come bersaglio, ma toglie finalmente agli attaccanti la cosa che hanno rubato meglio per trent’anni — una password che l’utente può essere convinto a digitare nel posto sbagliato.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.