🛡️ Executive Summary
- DDRop usa un interposer DDR5 da meno di 200 dollari per cancellare selettivamente scritture senza che il processore rilevi l’anomalia.
- L’attacco sfrutta l’assenza di una garanzia di freshness: dati cifrati vecchi restano validi e possono essere riutilizzati contro Intel TDX e AMD SEV-SNP.
- Su Intel TDX i ricercatori ottengono lettura della memoria privata, debug mode e manipolazione dell’attestation; servono però accesso fisico e controllo software privilegiato.
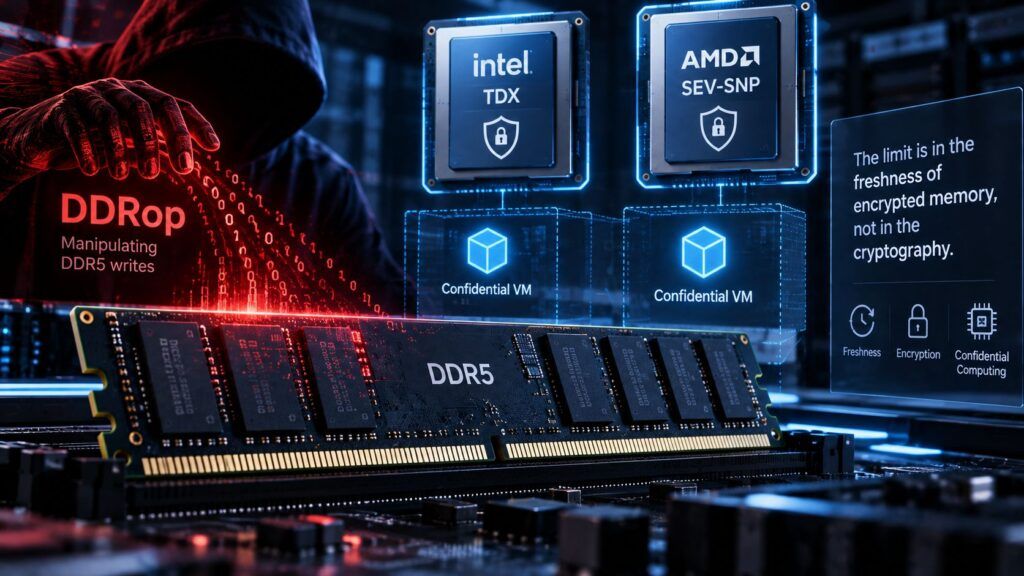
DDRop espone un limite fondamentale del confidential computing moderno: cifrare la memoria e verificarne l’integrità non significa necessariamente poter dimostrare che il dato letto sia l’ultimo effettivamente scritto. Un gruppo di ricercatori di KU Leuven, ETH Zurich, Durham University e Google ha costruito un interposer hardware da meno di 200 dollari capace di eliminare selettivamente comandi di scrittura sul bus DDR5 senza avvertire il processore. Il risultato è un attacco contro Intel TDX, Intel Scalable SGX e AMD SEV-SNP che non deve decifrare la memoria: lascia semplicemente sopravvivere una versione precedente del dato cifrato e induce il sistema a considerarla ancora valida.
Cosa leggere
DDRop non rompe la cifratura: rompe l’assunzione che la memoria sia aggiornata
La distinzione è essenziale per comprendere la ricerca. Tecnologie come Intel Trust Domain Extensions e AMD Secure Encrypted Virtualization-Secure Nested Paging sono utilizzate per costruire Trusted Execution Environments nei quali anche un hypervisor privilegiato o il gestore dell’infrastruttura non dovrebbe poter leggere direttamente la memoria di una macchina virtuale protetta. La stessa architettura è diventata centrale nel cloud e nell’AI enterprise: Google Cloud utilizza Intel TDX e AMD SEV negli ambienti Confidential Computing destinati a proteggere modelli, prompt e inferenze, mentre Meta utilizza AMD SEV-SNP per isolare le query sensibili elaborate dalle proprie Confidential Virtual Machines.
DDRop interviene un livello più in basso. Come spiegano i ricercatori nella pagina ufficiale del progetto DDRop, la memoria cifrata può autenticare o rendere illeggibile un contenuto senza necessariamente possedere una garanzia completa di freshness, cioè la capacità di accertare che il ciphertext restituito dalla DRAM corrisponda all’ultima versione scritta. Un vecchio dato cifrato resta crittograficamente valido: se una nuova scrittura viene fatta sparire, il processore può continuare a lavorare sullo stato precedente senza accorgersi immediatamente della manipolazione.
Un interposer da meno di 200 dollari elimina le scritture DDR5
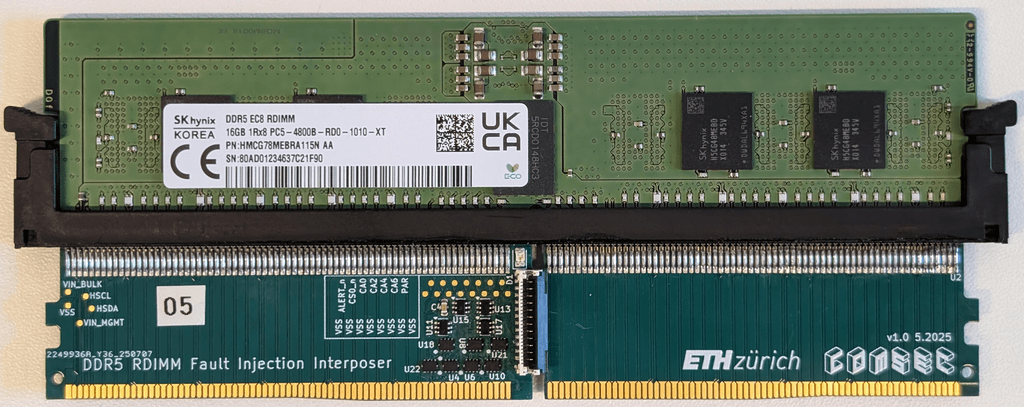
L’attacco è descritto nel paper DDRop: Active Memory Interposer Attacks on Confidential VMs by Dropping DDR5 Writes, accettato ad ACM CCS 2026. Il dispositivo utilizzato è una piccola scheda inserita fisicamente tra il processore e il modulo DDR5. Per eliminare una scrittura, l’interposer provoca intenzionalmente un errore sul command bus e contemporaneamente impedisce che il segnale di errore torni correttamente al processore. La memoria scarta quindi il comando, ma la CPU non riceve la notifica necessaria per comprendere che la scrittura non è avvenuta. Il costo indicato dal team è nell’ordine di 159 dollari per unità producendo dieci dispositivi, comunque inferiore ai 200 dollari indicati come riferimento. La novità rispetto a molti attacchi fisici precedenti è la capacità di operare alla velocità nativa della DDR5. DDRop non va confuso con Rowhammer: quest’ultimo provoca alterazioni elettriche nelle celle attraverso accessi ripetuti, mentre DDRop interferisce direttamente con le transazioni del bus. Il confronto resta però utile perché anche GPUThor ha recentemente dimostrato che persino l’ECC sulle GPU NVIDIA non elimina gli attacchi fisici contro la memoria, proseguendo il percorso aperto da GPUBreach sulla corruzione delle page table GDDR6 e sulla successiva privilege escalation verso l’host.
Leggi anche: Interrupt Injection riapre Spectre v2 sui processori AMD e Intel aggirando le difese del kernel Linux
Su Intel TDX una vecchia page table diventa controllabile dall’attaccante
La dimostrazione più completa riguarda Intel TDX. Le Confidential VM utilizzano strutture protette chiamate Secure Extended Page Tables, SEPT, attraverso le quali vengono gestite le traduzioni di memoria senza consegnarne il controllo all’hypervisor. Quando una nuova pagina SEPT viene creata, il TDX Module la inizializza scrivendo valori vuoti. DDRop elimina proprio queste scritture. La memoria conserva così dati precedentemente predisposti dall’attaccante, che dopo la decifratura assumono il significato di page table entry valide. Secondo il paper, la tecnica consente di ottenere una primitive con cui una VM controllata dall’aggressore può mappare indirizzi fisici arbitrari. Da qui il gruppo ha dimostrato la lettura della memoria appartenente a una macchina virtuale vittima e la possibilità di alterare strutture TDX critiche. Non è quindi la chiave di cifratura a essere sottratta: viene manipolato il processo attraverso cui l’hardware decide quale dato cifrato debba essere considerato lo stato corrente. Questo rende DDRop concettualmente diverso anche dalle vulnerabilità software che hanno già minacciato SEV-SNP, come CVE-2024-56161, che consentiva a un amministratore locale di caricare microcode AMD malevolo e compromettere le garanzie delle VM cifrate.
Debug mode e attestation mostrano il problema più serio per il cloud
I ricercatori sono riusciti anche a modificare metadati TDX per portare una VM protetta in debug mode, condizione nella quale la memoria può essere estratta in chiaro. La dimostrazione è particolarmente rilevante perché il confidential computing serve precisamente a mantenere il workload segreto anche nei confronti dell’infrastruttura che lo ospita. Il team dichiara inoltre di aver manipolato dati utilizzati durante il processo di remote attestation, facendo apparire attendibile una configurazione controllata dall’attaccante. Quest’ultima parte richiede però una distinzione tecnica: gli esperimenti sull’attestation sono stati condotti su hardware di ricerca che non supportava tutte le protezioni crittografiche disponibili nelle configurazioni commerciali più robuste, quindi il risultato non deve essere esteso indiscriminatamente a qualsiasi deployment TDX. Resta però il problema architetturale mostrato dall’attacco. La remote attestation certifica uno stato misurato dall’hardware; se l’hardware lavora su memoria che può essere riportata silenziosamente a uno stato precedente, la catena di fiducia dipende anche dalla capacità del sottosistema memoria di garantire la temporalità dei dati e non soltanto la loro segretezza.
AMD considera DDRop fuori dal threat model di SEV-SNP
La risposta dei vendor chiarisce perché DDRop sia anche una questione di modello di minaccia. Nel bollettino AMD-SB-3048 dedicato agli attacchi fisici sulla memoria DDR5, AMD considera gli attacchi diretti al memory bus fuori dal threat model documentato di SEV-SNP. Il produttore non prevede quindi una CVE né una mitigazione specifica per la tecnica dimostrata. La posizione è tecnicamente coerente con i confini dichiarati dell’architettura, ma espone una tensione inevitabile del confidential computing: una delle sue promesse è ridurre la quantità di infrastruttura che il tenant deve considerare fidata, mentre DDRop mostra che il controllo fisico della piattaforma continua a contare. Non basta infatti trattare l’hypervisor come ostile se un operatore può intervenire direttamente tra CPU e DRAM. È un punto particolarmente importante nei servizi cloud ad alta sensibilità, dove confidential computing viene utilizzato proprio per separare il proprietario del workload dal proprietario dell’hardware.
Intel esclude l’attacco remoto ma studia nuove verifiche hardware
Anche Intel considera il requisito di accesso fisico decisivo. DDRop richiede che l’attaccante possa aprire il server, installare l’interposer tra CPU e DIMM e disponga inoltre di controllo software privilegiato sufficiente per orchestrare l’attacco. Non è quindi un exploit remoto sfruttabile da Internet né una vulnerabilità capace di trasformare autonomamente una normale VM cloud in accesso all’infrastruttura fisica. Intel indica come difese immediate la protezione dell’accesso ai server, la sicurezza della supply chain hardware, il principio del minimo privilegio e gli aggiornamenti di firmware e software. Il produttore sta inoltre valutando meccanismi aggiuntivi per attestare non soltanto lo stato software ma anche la proprietà e l’integrità fisica della piattaforma. Questo sposta il problema verso una forma di attestation più ampia: sapere quale firmware e quale VM stanno funzionando potrebbe non essere sufficiente quando il rischio arriva da un componente interposto fisicamente sul memory bus.
Continua con:
- Google Cloud porta Confidential Computing, Intel TDX e AMD SEV dentro l’infrastruttura AI enterprise
- GPUThor supera l’ECC NVIDIA e riapre il rischio Rowhammer nei server accelerati
DDRop riporta il confine di fiducia dentro il data center
Il limite reale di DDRop è anche ciò che ne impedisce una lettura sensazionalistica. Non risultano attacchi osservati nel mondo reale, servono privilegi elevati e soprattutto un accesso fisico al server. Per la maggior parte degli utenti e perfino per molte aziende questo scenario resta remoto. Per il confidential computing, però, la domanda è diversa: queste tecnologie vengono adottate proprio quando il cliente vuole ridurre al minimo la fiducia necessaria nei confronti del cloud provider, dell’hypervisor e degli amministratori dell’infrastruttura. DDRop dimostra che la cifratura della memoria non coincide con la sicurezza dello stato della memoria. Un dato può essere perfettamente cifrato, autenticato e allo stesso tempo essere vecchio. Se l’architettura non può verificare che rappresenti l’ultima scrittura legittima, l’attaccante non deve necessariamente spezzare AES, rubare una chiave o provocare un bit flip: può limitarsi a impedire che il nuovo stato esista. È qui che l’attacco diventa più importante del suo interposer da 200 dollari. Il confidential computing sta spostando workload AI, dati sanitari, credenziali e applicazioni regolamentate dentro TEE hardware sempre più grandi e complessi. DDRop mostra che, quando il confine di fiducia scende fino alla DRAM, anche proprietà apparentemente elementari come sapere se un dato è “nuovo” diventano parte della sicurezza crittografica dell’intero cloud.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.