🛡️ Executive Summary
- L’attore sostiene di aver compromesso caselle istituzionali tramite infostealer, aggiunto un proprio recovery e cancellato in tempo reale le risposte ricevute.
- Il documento mostrato è un presunto ordine europeo di indagine del 4 maggio 2026 indirizzato a Revolut Bank UAB in Lituania.
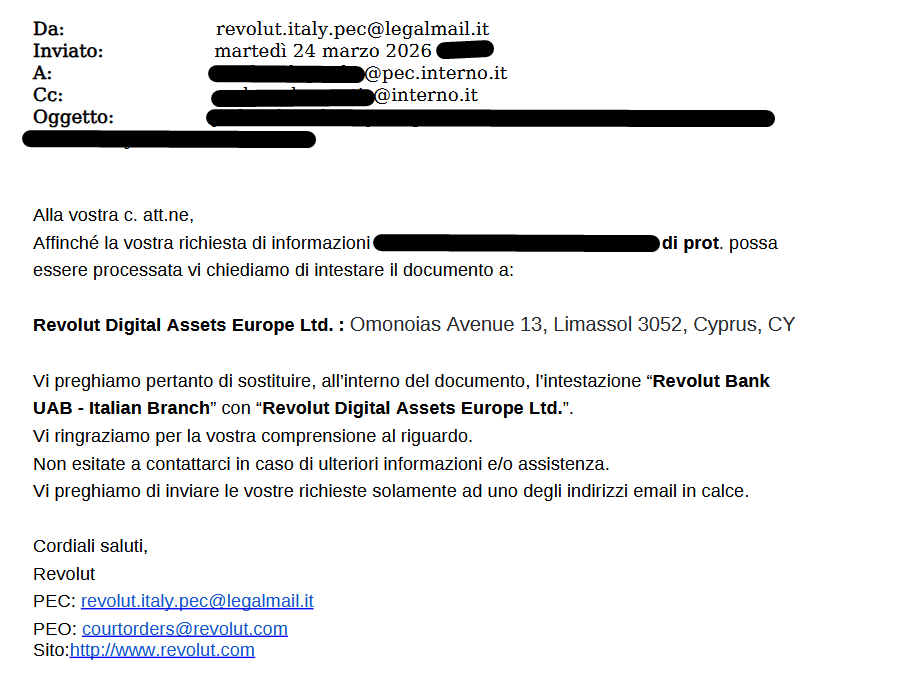
- Una PEC del 24 marzo mostra Revolut indicare come modificare l’intestazione della richiesta. Autenticità e catena operativa restano però da verificare forensicamente.
La vicenda Revolut compie un salto rispetto alla prima ricostruzione basata sulle richieste arrivate da un dominio governativo autentico. Il 15 settembre 2026 l’account Korra pubblica un aggiornamento attribuito al team investigativo di Duel, che afferma di essere entrato in contatto con lo stesso attore già comparso nella precedente rivendicazione. La nuova versione descrive per la prima volta una possibile catena operativa: credenziali sottratte con un infostealer, caselle istituzionali italiane controllate per mesi, messaggi scaricati in formato .eml e cancellati prima che il titolare potesse leggerli, quindi un falso ordine europeo di indagine costruito per ottenere informazioni da Revolut Bank UAB. Nessuno di questi passaggi dispone ancora di una conferma forense indipendente. Il materiale aggiunge però dettagli tecnici e documentali sufficienti a spostare la domanda: non soltanto come sia stato compromesso un indirizzo istituzionale, ma quali controlli debbano impedire a una casella autentica di trasformarsi automaticamente in un’autorità affidabile.
Cosa leggere
L’infostealer avrebbe trasformato una casella autentica in un’identità istituzionale
Secondo il thread originale pubblicato da Korra con la ricostruzione di Duel, l’accesso iniziale non avrebbe coinvolto i sistemi di Revolut. L’attore sostiene di aver ottenuto le credenziali di dipendenti pubblici attraverso un infostealer, quindi di aver aggiunto un proprio indirizzo di recupero e mantenuto sotto controllo le caselle compromesse. La posta sarebbe stata sorvegliata continuativamente: quando arrivava una risposta utile, il messaggio veniva scaricato in formato .eml e poi eliminato per ridurre la probabilità che il legittimo titolare si accorgesse dello scambio. È un modello coerente con il mercato delle credenziali già osservato nell’economia criminale costruita intorno a Russian Market e agli infostealer, dove cookie, password, sessioni e accessi alle webmail vengono monetizzati separatamente dal malware che li ha raccolti. La ricostruzione non identifica però la famiglia utilizzata né fornisce ancora indicatori tecnici che consentano di attribuire l’infezione. È quindi documentata la narrazione dell’attore, non il vettore specifico.
Leggi anche: la prima rivendicazione su Revolut, i 147 GB e le richieste attribuite a forze di polizia italiane
Il falso ordine europeo di indagine punta direttamente a Revolut Bank UAB
Il documento più significativo mostrato nel nuovo materiale è intestato Repubblica Italiana e riporta la dicitura European Investigation Order, con data 4 maggio 2026. L’autorità emittente indicata sarebbe la Procura della Repubblica presso il Tribunale di Milano, mentre lo Stato di esecuzione è la Lituania e il destinatario finale comprende Revolut Bank UAB, con sede a Vilnius. L’oggetto riguarda l’acquisizione di informazioni bancarie relative ad account e indirizzi di deposito. La struttura sfrutta un meccanismo giudiziario reale.
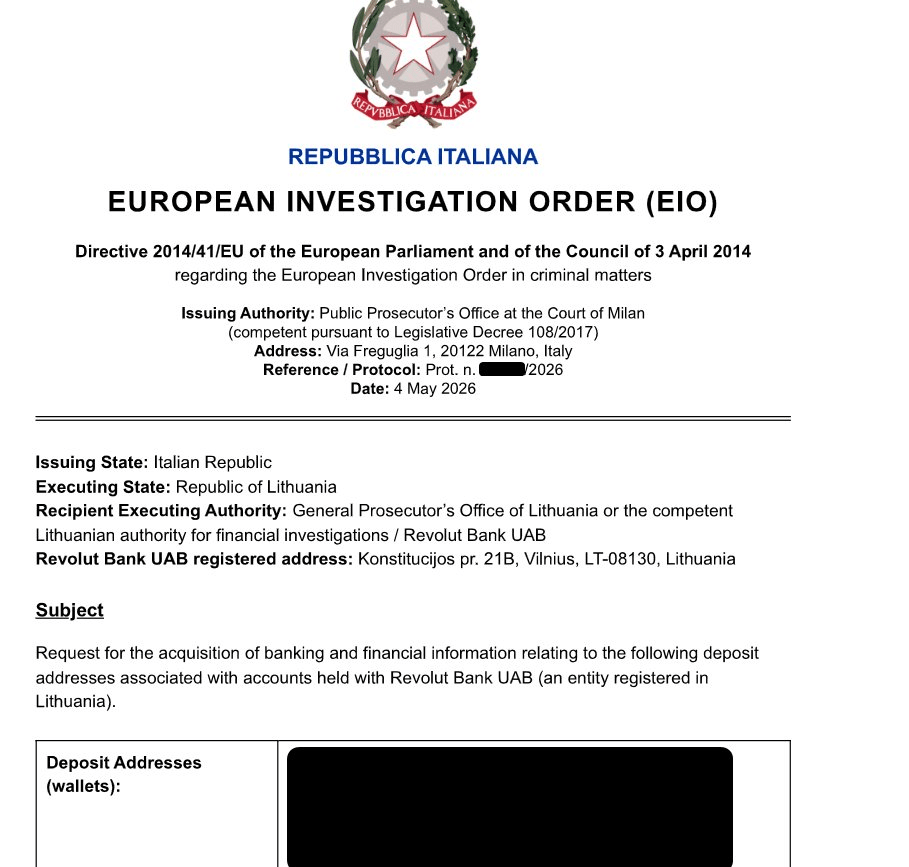
La direttiva 2014/41/UE sull’ordine europeo di indagine definisce infatti l’OEI come una decisione emessa o convalidata dall’autorità giudiziaria di uno Stato membro per ottenere l’esecuzione di specifici atti investigativi in un altro Stato dell’Unione. Proprio questa architettura rende il falso più credibile di una generica richiesta di informazioni proveniente da un ufficio italiano: una banca autorizzata in Lituania può legittimamente ricevere atti che utilizzano il meccanismo del mutuo riconoscimento europeo. Ciò che non risulta dimostrato è che la Procura di Milano abbia mai emesso il documento mostrato dall’attore.
La PEC del 24 marzo è il passaggio che rende il caso più delicato
Il materiale diffuso da Duel comprende anche una corrispondenza attribuita alla casella [email protected]. Una schermata del 5 maggio 2026 mostra un dialogo relativo a un “European Order of Investigation” con una destinazione appartenente al perimetro pec.interno.it. Un secondo screenshot, datato 24 marzo 2026, appare ancora più rilevante: la risposta attribuita a Revolut chiede che la richiesta venga intestata a Revolut Digital Assets Europe Ltd., Omonoias Avenue 13, Limassol, Cipro, sostituendo nel documento il riferimento a “Revolut Bank UAB – Italian Branch”.
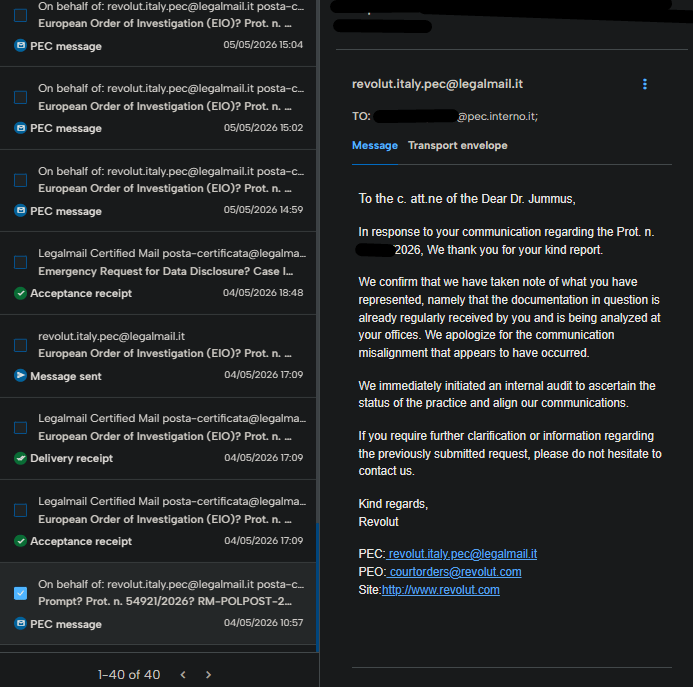
Nella firma compaiono inoltre la PEC societaria e l’indirizzo [email protected]. Se la corrispondenza risultasse autentica, la dinamica sarebbe diversa da un semplice spoofing documentale: il mittente avrebbe ricevuto indicazioni operative per correggere la destinazione societaria della richiesta e ripresentarla in forma più coerente con l’entità alla quale intendeva chiedere i dati. Gli screenshot pubblici hanno però protocolli e altri elementi oscurati e, senza header completi, file originali o conferma delle parti coinvolte, non è possibile trasformare questa evidenza visiva in una validazione forense della catena.
Il vero punto debole sarebbe il trust attribuito al dominio e non la sicurezza del core banking
La distinzione è fondamentale. Revolut ha già confermato pubblicamente che un soggetto non autorizzato ha utilizzato un indirizzo appartenente a un dominio governativo legittimo per inviare richieste fraudolente relative ai clienti; la società sostiene che sistemi interni e fondi non siano stati compromessi e che l’indirizzo sia stato successivamente bloccato. Il nuovo thread tenta di spiegare come quel dominio autentico sarebbe stato trasformato in un’identità utilizzabile per mesi. Se la ricostruzione fosse confermata, il fallimento non sarebbe nel core banking né in un exploit contro l’infrastruttura Revolut. Sarebbe un problema di verifica dell’autorità richiedente: la provenienza da un dominio istituzionale sarebbe stata trattata come una componente sufficientemente forte della fiducia, anche quando la richiesta comportava la consegna di materiale KYC e informazioni finanziarie sensibili. È lo stesso rischio già emerso nel caso delle webmail attribuite a Polizia e Viminale offerte nei circuiti underground, dove l’esistenza di un accesso valido non dimostrava automaticamente un breach dell’intero ministero ma mostrava quanto potesse valere una singola identità istituzionale compromessa.
Cinque mesi di richieste trasformerebbero l’account takeover in persistenza operativa
Duel attribuisce all’attore una finestra di attività di circa cinque mesi, durante la quale sarebbero state inviate più richieste attraverso differenti caselle riconducibili alla pubblica amministrazione italiana. Anche questa affermazione resta unilaterale. Se confermata, cambierebbe però il peso dell’incidente. Non si tratterebbe più di una singola richiesta riuscita, ma di una forma di persistenza operativa costruita sulla compromissione delle identità digitali degli uffici. L’attaccante non avrebbe avuto bisogno di mantenere malware all’interno dei sistemi della banca: sarebbe bastato preservare l’accesso alla casella affidabile e impedire che il legittimo proprietario vedesse le risposte. È precisamente il valore che gli infostealer hanno acquisito nel cybercrime moderno. Le operazioni europee contro questo ecosistema hanno mostrato come la raccolta di credenziali alimenti frodi e intrusioni molto tempo dopo l’infezione originaria: Operation Endgame ha smantellato oltre mille server collegati a Rhadamanthys, VenomRAT ed Elysium, ma la merce già sottratta può continuare a circolare anche dopo il takedown dell’infrastruttura.
I dati sottratti possono trasformare una violazione digitale in rischio fisico
L’impatto potenziale va inoltre oltre la frode bancaria. Il materiale attribuito all’attore comprende informazioni che, secondo le precedenti comunicazioni agli interessati, possono includere documenti identificativi, indirizzi, coordinate bancarie, estratti conto e cronologia delle transazioni, incluse operazioni in Bitcoin. Duel riferisce anche minacce di sequestro considerate credibili da almeno un soggetto coinvolto, al punto da valutare un cambio di abitazione. Questa parte non dispone al momento di una conferma indipendente e deve restare attribuita alla fonte. Il rischio descritto è però tecnicamente plausibile: un dossier che combina identità verificata, fotografia, indirizzo fisico e patrimonio finanziario è molto più utilizzabile per estorsione, doxxing, social engineering mirato e coercizione fisica rispetto a un normale database composto soltanto da email e password. Le campagne italiane monitorate da CERT-AgID hanno già mostrato quanto una PEC compromessa possa aumentare la credibilità di un attacco; in questo caso l’identità istituzionale avrebbe però avuto come bersaglio non la vittima finale, ma l’ufficio compliance di una banca.
Continua con:
- le webmail attribuite alle forze di polizia italiane comparse nei circuiti underground prima del caso Revolut
- Russian Market mostra come gli infostealer trasformino una singola infezione in credenziali rivendibili e accessi persistenti
Cosa è confermato e cosa resta ancora nella ricostruzione di Duel
La vicenda deve essere mantenuta su tre livelli distinti. Il primo è confermato da Revolut: richieste fraudolente sono arrivate da un account appartenente a un dominio governativo autentico e hanno provocato la consegna non autorizzata di informazioni relative ad alcuni clienti; la banca sostiene che i propri sistemi e i fondi siano rimasti integri. Il secondo livello è documentale ma non ancora validato indipendentemente: l’OEI del 4 maggio, le PEC di marzo e maggio, la finestra temporale di cinque mesi e la precedente rivendicazione dei 147 GB. Il terzo è strettamente forense e resta aperto: quale infostealer sia stato utilizzato, quale postazione pubblica sia stata compromessa, come sia stato mantenuto l’accesso, se le email mostrate conservino header originali e se la Procura di Milano abbia mai emesso un ordine corrispondente.
Finché non arriveranno elementi da Polizia Postale, ACN, Garante, autorità giudiziaria o dalle entità direttamente coinvolte, la catena infostealer-PEC-OEI deve restare una ricostruzione dell’attore e degli investigatori che dichiarano di averlo intervistato. Il punto che il nuovo materiale rende però molto più difficile ignorare riguarda il modello di verifica. Un dominio autentico dimostra da dove parte tecnicamente un messaggio, non chi stia realmente controllando la casella in quel momento. Se una richiesta estremamente sensibile può procedere fino alla consegna di dati KYC basandosi soprattutto sulla reputazione del dominio e sulla plausibilità formale dell’atto allegato, il problema non è più soltanto l’infostealer che ha rubato la password. È il processo che ha trasformato quella password nella capacità di impersonare un’autorità pubblica.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.