🛡️ Executive Summary
- FBI, NCSC e AIVD descrivono HEAVYGRAM/CHOSEN BRICK, malware Windows attribuito ad attori collegati all’intelligence iraniana.
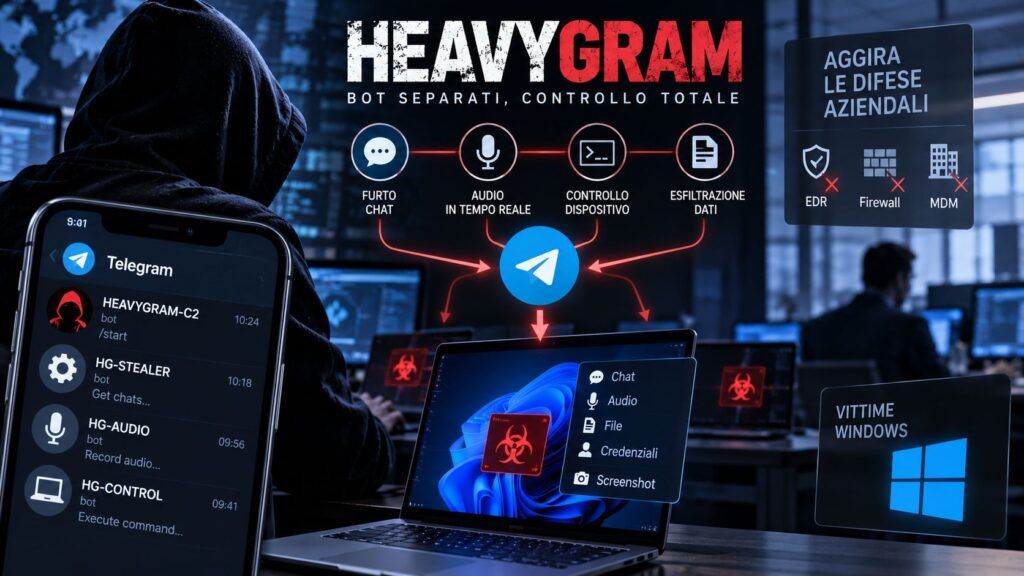
- Ogni dispositivo compromesso può comunicare con un Telegram Bot ID differente, separando operativamente le vittime e complicando il tracciamento del C2.
- Il malware cattura screenshot e audio, ruba email e dati WhatsApp o Telegram, persiste nel registro e può modificare Microsoft Defender.
Telegram diventa direttamente parte dell’infrastruttura di comando e controllo di uno spyware attribuito ad attori statali iraniani. È il dato centrale dell’analisi congiunta pubblicata il 15 settembre 2026 da FBI, National Cyber Security Centre britannico e AIVD olandese su una famiglia malware che Washington identifica come HEAVYGRAM e Londra come CHOSEN BRICK. Secondo le tre agenzie, il malware prende di mira soprattutto dissidenti iraniani, giornalisti, attivisti e altre persone considerate di interesse dall’intelligence di Teheran. Il dettaglio tecnico più rilevante non è però soltanto l’uso di Telegram: ogni macchina compromessa può essere associata a un bot differente, trasformando un servizio legittimo e diffusissimo in una rete C2 frammentata vittima per vittima.
Cosa leggere
HEAVYGRAM e CHOSEN BRICK indicano la stessa famiglia malware
L’advisory pubblicato dal NCSC britannico insieme a FBI e AIVD identifica come CHOSEN BRICK una famiglia malware utilizzata contro obiettivi internazionali almeno dal 2025, mentre l’FBI utilizza il nome HEAVYGRAM e fa risalire l’attività più ampia all’autunno 2023. L’attribuzione viene formulata dalle autorità occidentali nei confronti di attori collegati al Ministero dell’Intelligence e della Sicurezza iraniano, MOIS, e deve quindi essere letta come valutazione d’intelligence delle agenzie coinvolte, non come una caratteristica ricavabile automaticamente dal codice. L’FBI afferma di avere analizzato sette campioni della famiglia, mentre NCSC e AIVD descrivono operazioni contro persone nel Regno Unito, negli Stati Uniti, nei Paesi Bassi e in altri Paesi. L’elemento comune è una campagna di cyberspionaggio mirato, costruita attorno alla singola vittima anziché alla compromissione indiscriminata di grandi quantità di endpoint. La matrice iraniana è coerente con altre attività osservate nel 2026, ma HEAVYGRAM non va automaticamente sovrapposto ai cluster già noti: Tortoiseshell ha ampliato nello stesso periodo backdoor, tunnel SSH e infrastrutture operative in Europa, senza che il nuovo advisory stabilisca un collegamento diretto tra le due operazioni.
Il phishing viene costruito sulla persona prima ancora di consegnare il malware
La catena di compromissione non parte da una vulnerabilità Windows né da un exploit automatico. Gli operatori raccolgono informazioni sul bersaglio, avviano un contatto tramite Telegram, WhatsApp, Instagram o altre piattaforme di messaggistica e costruiscono progressivamente una relazione credibile. Secondo il NCSC, gli attaccanti possono impersonare una persona già conosciuta dalla vittima oppure il supporto tecnico di un servizio utilizzato dal bersaglio. Solo dopo avere stabilito sufficiente fiducia propongono il download di un file apparentemente legittimo.
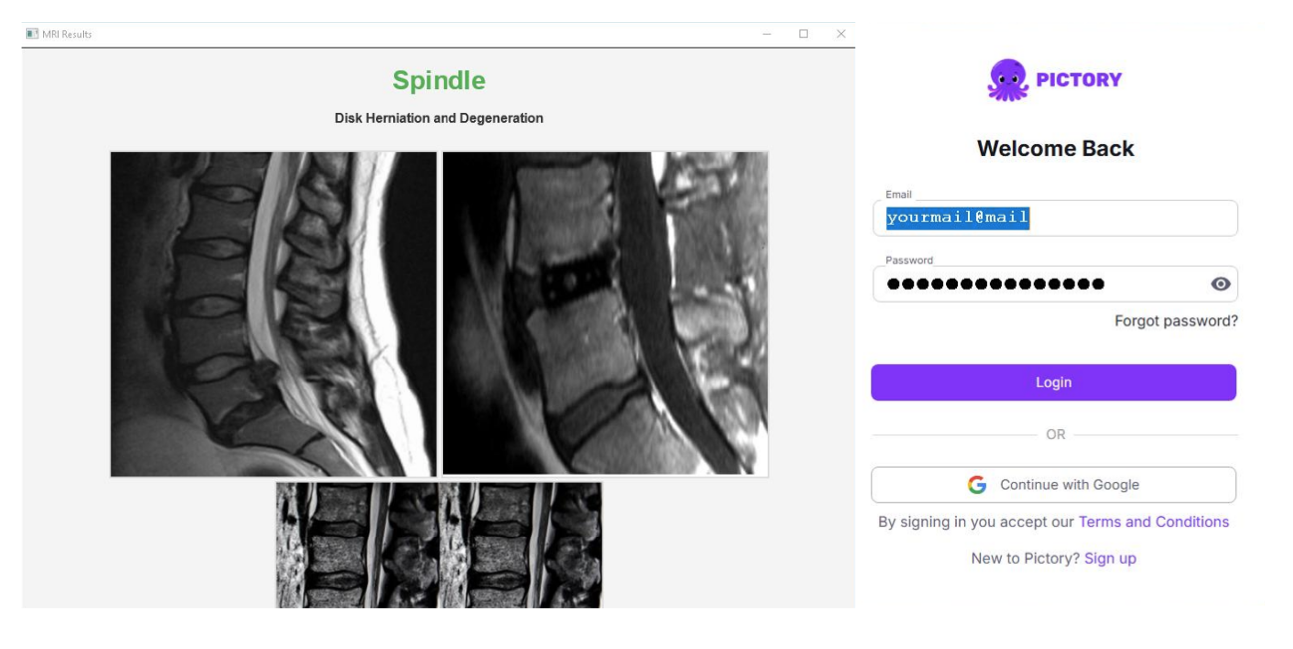
Le esche osservate imitano applicazioni reali come Pictory, RunwayML, KeePass, Telegram, Norton Antivirus e Adobe Flash Player; in altri casi il contenuto viene presentato come il risultato di una risonanza magnetica. La finestra mostrata alla vittima resta coerente con l’esca, mentre in background viene installato il componente principale di CHOSEN BRICK. La tecnica conferma quanto il social engineering degli attori iraniani continui a dipendere dalla conoscenza preventiva del target: nelle campagne attribuite a Educated Manticore erano già emersi spear phishing costruiti intorno ad accademici, giornalisti e soggetti di interesse geopolitico.
Leggi anche: MuddyWater usa social engineering e strumenti di accesso remoto per operazioni di spionaggio attribuite al MOIS
Un Telegram Bot ID diverso per ogni vittima cambia il modello del C2
Dopo l’installazione, CHOSEN BRICK stabilisce il comando e controllo attraverso Telegram. Il dettaglio più significativo indicato dal NCSC è che ogni dispositivo può collegarsi a un Telegram Bot ID univoco, utilizzato come misura di sicurezza operativa per evitare contaminazioni tra vittime differenti. Un’infrastruttura C2 tradizionale tende a concentrare molte macchine compromesse dietro pochi domini, indirizzi IP o server; qui la relazione può diventare molto più granulare. Telegram offre inoltre agli operatori traffico cifrato, un’infrastruttura globale già utilizzata legittimamente e API che consentono di ricevere dati e impartire comandi senza costruire da zero tutto il livello di comunicazione. Le varianti più recenti aggiungono anche proxy HTTPS e SOCKS5 per rendere meno immediata l’identificazione dell’accesso ai bot. Questo non rende il traffico invisibile: connessioni inattese verso api.telegram.org restano un indicatore investigativo utile, soprattutto se correlate a processi anomali o modifiche al registro. La difficoltà è piuttosto distinguere l’abuso del servizio dal normale traffico aziendale. HEAVYGRAM sfrutta quindi un limite ormai ricorrente nella difesa moderna: bloccare integralmente una piattaforma legittima può essere impraticabile, mentre autorizzarla significa dover riconoscere il comportamento malevolo all’interno del traffico consentito.
Screenshot, microfono e chat trasformano Windows in una piattaforma di sorveglianza
Le funzioni integrate spiegano perché la campagna venga trattata come attività di cyberspionaggio e non come semplice furto di credenziali. Attraverso il bot Telegram gli operatori possono enumerare processi e informazioni di sistema, catturare screenshot, attivare il microfono, sottrarre email, copiare dati Telegram e WhatsApp presenti nei browser, scaricare ulteriori file e cancellare contenuti. Almeno una variante analizzata include inoltre una funzione di wiping, anche se le agenzie non descrivono la cancellazione dei sistemi come l’obiettivo dominante della campagna. I file sottratti possono essere inviati sia attraverso Telegram sia tramite servizi di object storage come VultrObjects e StorjShare. Gli screenshot assumono particolare valore perché permettono di ricostruire informazioni che non devono necessariamente essere conservate in database accessibili dal malware: conversazioni aperte, documenti, contatti, posizione e abitudini operative. NCSC, FBI e AIVD sostengono che dati personali sottratti in precedenti compromissioni siano stati successivamente pubblicati su siti filo-iraniani, aumentando il rischio fisico per alcuni bersagli. Il malware diventa quindi un sensore persistente sulla vita digitale della singola persona, più vicino a uno strumento di intelligence che a un comune trojan finanziario.
Gli operatori cercano di spostare l’attacco dal PC aziendale al dispositivo personale
Uno dei passaggi più significativi dell’advisory riguarda la scelta del dispositivo da colpire. Gli operatori possono inizialmente contattare la vittima attraverso una macchina professionale o aziendale; se la consegna fallisce oppure il rischio di rilevamento viene giudicato troppo elevato, tentano di convincere il bersaglio ad aprire lo stesso file sul computer personale. La tecnica aggira indirettamente EDR, logging centralizzato e policy aziendali senza doverli necessariamente eludere sul piano tecnico. Il confine tra vita personale e professionale diventa quindi parte della superficie di attacco: giornalisti, ricercatori, dirigenti e attivisti possono utilizzare gli stessi account, servizi cloud e piattaforme di messaggistica su dispositivi non gestiti dall’organizzazione. Il modello è diverso dalle campagne che cercano automaticamente movimento laterale: NCSC non ha osservato capacità native di lateral movement automatizzato in CHOSEN BRICK. L’operatore punta invece a mantenere un accesso profondo e persistente alla macchina più utile per sorvegliare la persona. Una logica di social engineering fortemente personalizzata è emersa anche nella recente campagna di Nimbus Manticore, che impersona recruiter e distribuisce NodeRabbit e PollCat attraverso test di programmazione trojanizzati.
Continua con:
- Project CAV3RN usa Google Apps Script e DNS per nascondere il C2 contro obiettivi israeliani
- TwinLoot nasconde il comando e controllo dentro Teams e SharePoint
Registro Windows e Defender sono i punti da controllare per individuare HEAVYGRAM
CHOSEN BRICK mantiene la persistenza attraverso le chiavi Run del registro Windows, in particolare HKCU\Software\Microsoft\Windows\CurrentVersion\Run, dove sono stati osservati valori come SMQDService e winappx. Il malware può inoltre aggiungere directory alle esclusioni di Microsoft Defender, riducendo la probabilità che i propri componenti vengano sottoposti a scansione. Il NCSC segnala anche il percorso anomalo C:\Windows \SysWOW64: lo spazio dopo Windows crea una directory differente da quella di sistema autentica e può quindi diventare un indicatore utile durante il threat hunting. Tra gli altri elementi compaiono mutex come ytyjyujyu e noi672pp434awkc12f e connessioni inattese verso Telegram, VultrObjects, StorjShare, Backblaze B2 e servizi proxy. L’analisi tecnica aggiornata pubblicata dall’FBI contiene gli indicatori completi e ribadisce le mitigazioni principali: software scaricato esclusivamente da fonti ufficiali, sistemi aggiornati, SmartScreen e antivirus mantenuti attivi, MFA resistente al phishing, application allowlisting e monitoraggio dei dispositivi. La lezione operativa resta però più ampia: HEAVYGRAM non ha bisogno di controllare un’intera rete quando l’obiettivo è controllare la persona giusta. Telegram svolge contemporaneamente il ruolo di canale di contatto, infrastruttura legittima dietro cui nascondere il C2 e mezzo attraverso cui gestire un impianto costruito su misura per la singola vittima.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.