🛡️ Executive Summary
- Issabel Framework CVE-2026-89026 usa una chiave JWT hard-coded: un attaccante remoto non autenticato può forgiare token ed eseguire comandi sul PBX.
- ScreenConnect CVE-2026-84869 è nel KEV: attraverso sessioni remote attive permette trasferimento ed esecuzione di file senza la prevista autorizzazione dell’host.
- Parallels Desktop CVE-2026-90894 consente a un utente locale non amministratore di ottenere root; la correzione richiede la versione 27.0.1 o successiva.
Tre vulnerabilità pubblicate o aggiornate a metà settembre mostrano tre percorsi diversi verso la compromissione di sistemi amministrativi e infrastrutture aziendali. Issabel Framework CVE-2026-89026 consente esecuzione remota di comandi senza autenticazione ed è già associata ad attività di exploitation osservata su Internet. ConnectWise ScreenConnect CVE-2026-84869 è entrata nel catalogo KEV di CISA dopo attacchi reali che abusano del trasferimento file durante sessioni remote. Parallels Desktop CVE-2026-90894 non è invece una RCE di rete: richiede l’esecuzione locale di codice con privilegi ordinari, ma permette di trasformare un account non amministrativo in root su macOS. La differenza nei prerequisiti determina anche la priorità: PBX e software RMM esposti richiedono risposta immediata, Parallels soprattutto inventario e aggiornamento degli endpoint.
Cosa leggere
Issabel CVE-2026-89026 trasforma una chiave JWT statica in una RCE pre-auth
La vulnerabilità più esposta del gruppo è CVE-2026-89026, classificata Critical con CVSS 9.8. Il problema interessa Issabel Framework, componente web alla base della piattaforma open source Issabel PBX, e nasce da una scelta architetturale particolarmente grave: nel codice di pbxapi/index.php era presente una chiave di firma HS256 per JSON Web Token incorporata direttamente nell’applicazione e identica tra le installazioni interessate. Conoscendo quella chiave, un attaccante remoto può generare autonomamente un bearer token considerato valido dal server senza possedere credenziali reali. La catena non termina nel bypass dell’autenticazione: il token contraffatto permette di raggiungere l’endpoint manager/originate, utilizzare il parametro System dell’ambiente Asterisk e arrivare all’esecuzione arbitraria di comandi del sistema operativo con i privilegi dell’utente Asterisk. La descrizione della CVE indica come correttiva il commit b97dbaf, che rimuove il segreto statico dal percorso vulnerabile. La gravità reale supera il semplice valore CVSS perché non si tratta più di una vulnerabilità puramente teorica. L’evidenza associata alla disclosure indica che Shadowserver ha osservato tentativi di sfruttamento già dal 9 settembre 2026, quindi prima della pubblicazione formale della CVE il 15 settembre. Il caso richiama direttamente il rischio delle piattaforme VoIP esposte verso Internet: pochi giorni prima anche Sangoma Switchvox era finita sotto attacco attraverso una SQL injection pre-auth capace di condurre a esecuzione di codice. In entrambi i casi il bersaglio non è soltanto l’interfaccia web, ma un’infrastruttura di comunicazione che normalmente possiede connettività interna, account telefonici, configurazioni di rete e accesso a componenti applicativi persistenti.
Il problema di Issabel è la fiducia crittografica condivisa tra installazioni
L’elemento differenziante di CVE-2026-89026 è proprio il modello di fiducia rotto a monte. Un JWT firmato correttamente dovrebbe permettere al server di stabilire che il token proviene da una parte autorizzata. Se però la chiave segreta è inserita nel codice e riutilizzata universalmente, il possesso del software equivale potenzialmente al possesso del materiale necessario per fabbricare credenziali accettate da altre installazioni vulnerabili. Non serve sottrarre una password, dirottare una sessione o indovinare un segreto specifico del singolo sistema: viene meno la proprietà che dovrebbe distinguere un token legittimo da uno costruito dall’attaccante. La debolezza è infatti classificata come CWE-321, Use of Hard-coded Cryptographic Key. La remediation deve quindi partire dall’aggiornamento a una revisione successiva al commit correttivo, ma per sistemi Internet-facing già esposti durante la finestra di exploitation è prudente affiancare alla patch una verifica di log web, attività API, processi avviati dall’utente Asterisk, connessioni in uscita e modifiche anomale alla configurazione. La patch corregge il vettore; non dimostra che il sistema non sia stato compromesso prima dell’aggiornamento.
Leggi anche: CISA mette StyleSmuggler e N-central nel KEV, SAP e cPanel chiudono falle critiche
ScreenConnect CVE-2026-84869 passa dalla mitigazione agli attacchi confermati
ConnectWise ScreenConnect presenta un modello completamente diverso. CVE-2026-84869, valutata CVSS 9.9, non compromette direttamente il server attraverso una richiesta anonima: interessa il comportamento di trasferimento file nelle sessioni Remote Access Support e Access e può consentire, in circostanze specifiche, di trasferire ed eseguire file su un host attraverso una sessione remota attiva senza la prevista autorizzazione o conferma dell’host. Il problema riguarda deployment cloud e on-premises. ConnectWise aveva inizialmente pubblicato una mitigazione temporanea, consigliando di rimuovere il permesso TransferFiles, per poi distribuire la correzione definitiva con ScreenConnect 26.6.5. Le istanze cloud sono state aggiornate automaticamente, mentre quelle on-premises devono essere portate manualmente alla versione corretta o successiva.
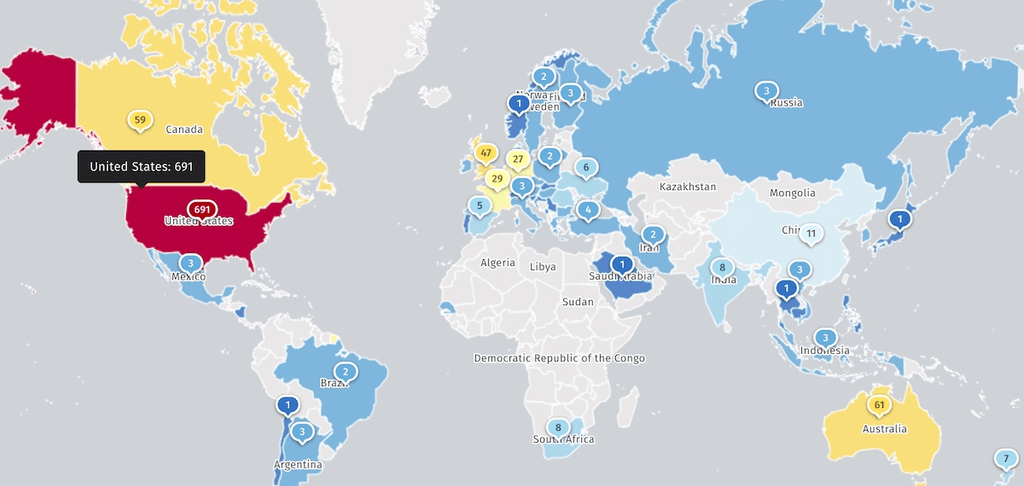
Il passaggio decisivo è arrivato quando CISA ha inserito CVE-2026-84869 nel Known Exploited Vulnerabilities Catalog. L’exploitation osservata si collega a incidenti nei quali attori malevoli hanno abusato di ScreenConnect per distribuire payload VBScript sui sistemi collegati. Il rischio era già emerso nell’analisi della propagazione attraverso client ScreenConnect modificati, dove la piattaforma RMM diventava un moltiplicatore: una volta ottenuto un punto di controllo, nuove sessioni potevano trasformarsi in ulteriori occasioni di distribuzione del malware. L’ingresso della CVE nel KEV ha poi confermato che il problema non poteva più essere trattato come semplice hardening preventivo.
Parallels CVE-2026-90894 parte da un account normale ma termina come root
CVE-2026-90894, denominata ParaShells dai ricercatori JFrog, ha caratteristiche diverse e un punteggio CVSS 7.8. Non può essere sfruttata direttamente da Internet: l’attaccante deve già riuscire a eseguire codice sul Mac come utente locale con privilegi limitati. Da lì, però, la separazione tra utente standard e amministratore può essere completamente aggirata. Parallels Desktop esegue prl_disp_service come root e consente ai client locali di raggiungerlo attraverso il socket /var/run/prl_disp_service.socket, accessibile anche a utenti non amministratori. Durante l’installazione di un appliance, le versioni vulnerabili costruiscono il comando di estrazione tar come stringa e lo passano a QProcess::splitCommand. Inserendo delimitatori opportunamente costruiti nel percorso scelto per l’appliance, un attaccante può introdurre opzioni aggiuntive per tar e sfruttare --use-compress-program per fare eseguire un programma arbitrario con UID 0. JFrog ha verificato l’escalation su Parallels Desktop 26.4.0 e indica come correzione 27.0.1 o successiva.
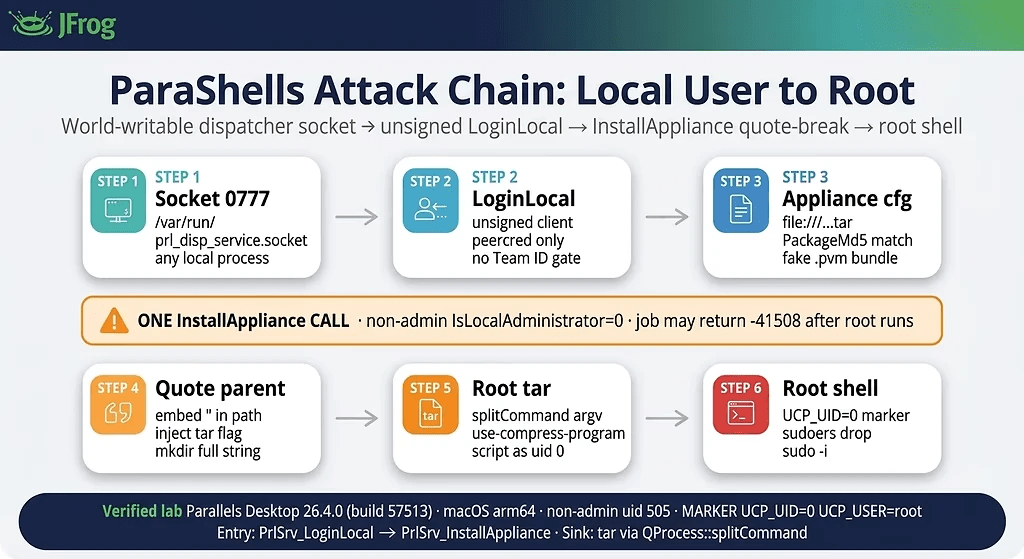
Il dettaglio diventa particolarmente importante sugli endpoint aziendali perché un’infezione iniziale confinata a un normale account macOS può trasformarsi in controllo completo del sistema senza richiedere credenziali amministrative o interazione aggiuntiva dell’utente. Non è quindi il vettore iniziale dell’attacco, ma un potente secondo stadio di privilege escalation per malware, pacchetti compromessi, job CI malevoli o altri processi già eseguiti nel contesto dell’utente. Il caso coincide inoltre con la transizione descritta nell’uscita di macOS 27 dall’ecosistema Intel: JFrog sottolinea che il fix è presente nella linea 27, mentre le installazioni rimaste sulla serie 26 richiedono particolare attenzione nell’inventario e nella strategia di aggiornamento.
Continua con:
- GitLab, Artifactory e ScreenConnect entrano nel KEV con exploitation confermata
- Apple chiude oltre 300 vulnerabilità tra iOS e macOS, comprese escalation e bypass delle protezioni
Tre vulnerabilità mostrano perché il solo CVSS non basta per decidere cosa patchare prima
La priorità operativa non coincide quindi automaticamente con l’ordine numerico dei punteggi. Issabel CVE-2026-89026 viene prima perché combina accesso remoto, nessuna autenticazione, RCE e sfruttamento già osservato. ScreenConnect CVE-2026-84869 richiede condizioni più specifiche, ma interessa uno strumento nato precisamente per amministrare endpoint remoti ed è già associata a campagne reali: le installazioni on-premises precedenti alla 26.6.5 devono quindi essere aggiornate senza affidarsi alla sola mitigazione sui permessi. Parallels CVE-2026-90894 non è raggiungibile dalla rete e presuppone un foothold locale, ma diventa critica dopo quella prima compromissione perché abbatte il confine tra un account standard e root. Per i team di sicurezza la lezione comune è che patching e incident response non sono la stessa attività. Dove l’exploitation è già documentata, come per Issabel e ScreenConnect, l’aggiornamento deve essere accompagnato dalla ricerca di attività precedente alla patch. Su Parallels il compito principale è invece identificare gli endpoint vulnerabili, impedire che workstation non aggiornabili restino implicitamente considerate sicure e ricordare che un malware eseguito senza privilegi amministrativi può non restare confinato a quel livello. Le tre falle colpiscono prodotti differenti, ma tutte sfruttano lo stesso punto debole organizzativo: la fiducia riposta nei sistemi che gestiscono comunicazioni, accesso remoto o virtualizzazione diventa molto più pericolosa quando quei sistemi stessi possono trasformarsi nel meccanismo di escalation dell’attaccante.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.