🛡️ Executive Summary
- KREMLIN parte da file JavaScript eseguiti dalla vittima e installa un’estensione malevola direttamente nei profili Chrome ed Edge.
- Il malware rigenera HMAC e hash App-Bound di Chromium, recupera chiavi OSCrypt e sottrae cookie, credenziali e sessioni già autenticate.
- Elastic ha osservato 1.515 sistemi infetti, il 98,75% in Brasile: la bonifica richiede intervenire sull’endpoint, non soltanto sul browser.
Cosa leggere
KREMLIN porta il furto delle sessioni browser a un livello più sofisticato del normale infostealer. Il toolkit attribuito da Elastic Security Labs all’attività REF9334 non convince l’utente a installare volontariamente un’estensione da uno store: compromette prima Windows, entra nei profili di Google Chrome e Microsoft Edge, ricostruisce i controlli crittografici di Chromium e registra autonomamente una falsa estensione capace di sottrarre credenziali, cookie e sessioni bancarie. La campagna è concentrata quasi interamente in Brasile e il nome KREMLIN non indica un collegamento con la Russia. Il punto più importante è tecnico: quando l’attaccante ottiene esecuzione locale, anche i meccanismi progettati per proteggere il browser possono diventare materiale da replicare anziché una barriera invalicabile.
KREMLIN parte da un documento falso e porta il malware dentro Chromium
La catena ricostruita nell’analisi tecnica di Elastic Security Labs inizia con un file JavaScript mascherato da ricevuta bancaria, fattura o documento aziendale che deve essere eseguito manualmente dalla vittima. Il loader controlla file presenti sul desktop, processi, memoria e caratteristiche hardware per evitare sandbox e macchine virtuali, quindi scarica ulteriori componenti e crea persistenza attraverso il task pianificato MicrosoftNodeRuntimeUpdater. Nelle varianti più recenti compare anche DLL sideloading attraverso il legittimo SentinelMemoryScanner.exe di SentinelOne, utilizzato per caricare una DLL malevola chiamata SentinelAgentCore.dll. KREMLIN raggiunge infine Chrome ed Edge e installa l’estensione identificata come AVSync System Inc., senza passare da Chrome Web Store o Edge Add-ons.
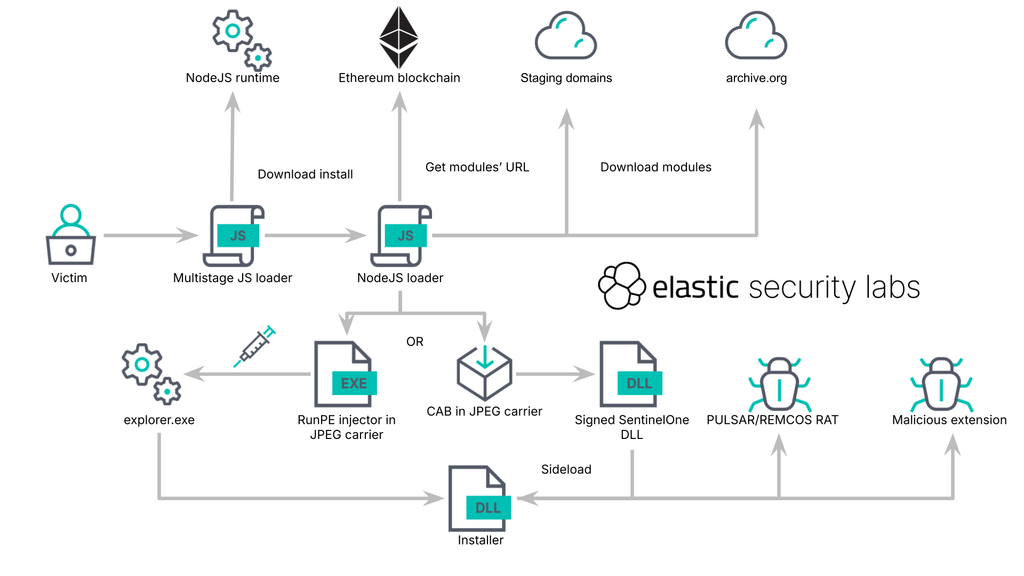
La distinzione è essenziale: non emerge una vulnerabilità zero-day di Chrome che infetta automaticamente il browser. L’endpoint è già compromesso e il malware sfrutta quella posizione per alterarne direttamente i profili, modello molto vicino a quello osservato con PEEP, che trasforma Chrome ed Edge in meccanismi persistenti di post-exploitation.
Secure Preferences viene ricostruito per far accettare l’estensione malevola
È qui che KREMLIN diventa tecnicamente interessante. Chromium protegge alcune preferenze sensibili attraverso Secure Preferences, associando alle configurazioni valori di integrità che consentono di riconoscere modifiche non autorizzate. Copiare semplicemente una cartella contenente un’estensione non basta quindi a ottenere un’installazione credibile. KREMLIN utilizza invece una tecnica riconducibile alla Phantom Extension documentata da Synacktiv: inserisce l’estensione nel profilo, abilita la modalità sviluppatore e rigenera gli HMAC e gli hash cifrati necessari affinché la configurazione modificata superi i controlli di Chromium. Prima recupera la chiave OSCrypt legacy da Local State; sulle versioni Chromium più recenti avvia inoltre Chrome o Edge sotto debugger, individua in memoria la chiave App-Bound e legge il materiale necessario con ReadProcessMemory. Non sta quindi “rompendo” matematicamente la cifratura App-Bound: raggiunge la chiave nel processo autorizzato che deve necessariamente possederla per funzionare. È la stessa tensione architetturale già emersa quando Glove Stealer ha mostrato come i malware possano aggirare le nuove protezioni dei cookie di Chrome.
Leggi anche: BlueMoon usa zero-day Chrome e Windows e installa una falsa estensione per rubare cookie e sessioni
Il bersaglio reale non è la password ma la sessione già autenticata
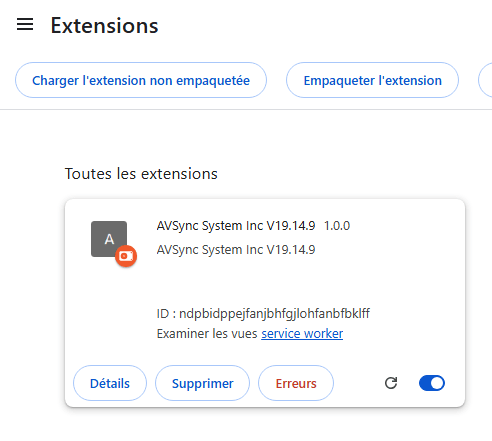
Una volta installata, l’estensione KREMLIN chiede accesso a schede, cookie, storage e webRequest, apre un canale WebSocket con il C2 e può ricevere comandi per catturare screenshot, enumerare le tab, estrarre sessionStorage e localStorage, acquisire il sorgente HTML delle pagine e iniettare contenuti controllati dall’attaccante.
Parallelamente il malware comprime i database Login Data, Web Data e Network/Cookies dei profili Chromium insieme alle chiavi OSCrypt recuperate, rendendo possibile l’elaborazione successiva dei dati cifrati. Il salto qualitativo rispetto al classico furto di password consiste proprio qui: un cookie o un token di sessione valido rappresenta un’autenticazione già avvenuta e può consentire di riutilizzare l’identità della vittima senza affrontare nuovamente lo stesso flusso di login e autenticazione multifattore. Il browser diventa quindi una cassaforte operativa nella quale convivono credenziali, identità federate, accessi bancari e applicazioni SaaS. Le 19 estensioni Chrome ed Edge individuate nella campagna Superior avevano già mostrato la redditività di questo modello; KREMLIN aggiunge però la capacità di installare e legittimare artificialmente l’estensione dopo avere preso il controllo dell’host.
Ethereum rende il C2 sostituibile senza aggiornare il malware
L’altro elemento distintivo è l’uso della blockchain Ethereum come dead drop resolver. Dal maggio 2026 gli operatori hanno iniziato a memorizzare negli smart contract la configurazione attraverso cui i diversi stadi recuperano domini, indirizzi di download e infrastruttura C2. Il vantaggio per l’attaccante non consiste nel trasferire il traffico malevolo sulla blockchain, ma nel disporre di un punto pubblico e resistente attraverso il quale indicare continuamente nuove infrastrutture senza dover modificare il codice già distribuito. Elastic ha ricostruito più iterazioni dei contratti e un wallet impiegato per il loro deployment e aggiornamento. La stessa ricerca indica almeno sette campagne nell’arco di circa quindici mesi, con precedenti distribuzioni di PULSAR RAT e successivamente REMCOS RAT. La vittimologia resta però molto precisa: dopo aver registrato il dominio utilizzato dal malware come network canary, Elastic ha osservato 1.515 sistemi infetti e il 98,75% delle connessioni proveniva dal Brasile. Non risultano quindi elementi nella ricerca che permettano di descrivere questa specifica campagna come un attacco diffuso contro utenti italiani o europei; ciò che rende KREMLIN rilevante fuori dal Brasile è soprattutto la trasferibilità delle tecniche utilizzate contro Chromium.
Continua con:
- Infostealer rubano sessioni Claude e riutilizzano accessi già autenticati senza ripetere necessariamente il 2FA
- 108 estensioni Chrome malevole rubano sessioni Telegram e token Google
Aggiornare Chrome non basta quando è compromesso l’endpoint Windows
La risposta difensiva deve partire da questa distinzione. KREMLIN non è semplicemente un’estensione da disinstallare e non esiste una singola patch del browser capace di bonificare una macchina sulla quale il loader, la persistenza e gli altri componenti sono già presenti. Tra gli elementi utili al threat hunting figurano il task MicrosoftNodeRuntimeUpdater, l’estensione con ID ndpbidppejfanjbhfgjlohfanbfbklff, il nome AVSync, modifiche inattese a Secure Preferences, attivazioni anomale della modalità sviluppatore e processi SentinelMemoryScanner.exe associati a DLL non previste. Vanno inoltre considerati compromessi i cookie e le sessioni conservate sui profili coinvolti: la rimozione del payload deve precedere la revoca delle sessioni e la rotazione delle credenziali, altrimenti il malware ancora attivo può semplicemente raccogliere nuovamente il materiale generato. Elastic ha temporaneamente degradato parte della catena registrando il dominio usato come network canary, inducendo alcune installazioni a interpretare la risposta come presenza di una sandbox e quindi ad arrestarsi, ma questo non equivale alla rimozione dell’infezione. KREMLIN dimostra così un cambiamento ormai evidente nel cybercrime finanziario: il browser non è più soltanto il luogo dove vengono inserite le credenziali, ma uno degli endpoint più preziosi da controllare perché contiene direttamente l’identità digitale già autenticata dell’utente.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.