🛡️ Executive Summary
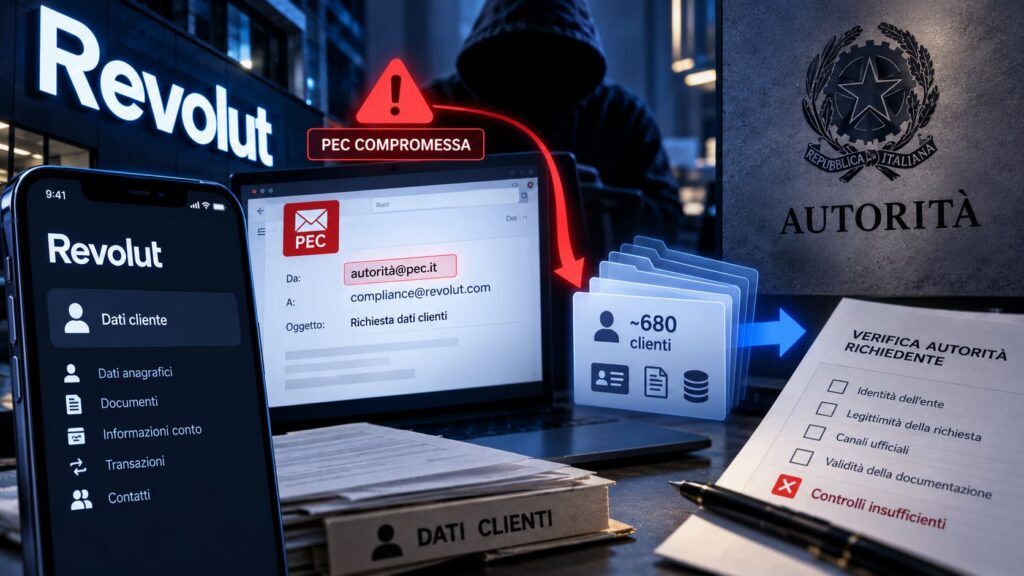
- Una PEC istituzionale riconducibile alla Prefettura di Reggio Calabria sarebbe stata controllata da criminali e utilizzata per richieste rivolte a Revolut.
- Le informazioni consegnate possono comprendere documenti d’identità, selfie KYC, IBAN, estratti conto e cronologie delle transazioni di circa 680 clienti.
- Il punto critico non è soltanto la PEC compromessa: una banca deve verificare anche l’autorità e il fondamento della richiesta prima di consegnare dati.
Un attaccante che si identifica con lo pseudonimo “Imnotavillaine” avrebbe ottenuto accesso a una casella PEC riconducibile all’amministrazione del Ministero dell’Interno e l’avrebbe utilizzata per mesi per inviare a Revolut richieste di informazioni presentandole come attività investigative legittime. Gli elementi emersi nelle ultime ore indicano ora come possibile origine una casella collegata alla Prefettura di Reggio Calabria, mentre il Financial Times quantifica in circa 680 i clienti coinvolti. Ma limitare la vicenda alla compromissione della posta pubblica significa osservare soltanto metà del problema. Se la ricostruzione verrà confermata, il vero incidente riguarda anche il processo attraverso cui una banca decide quando un interlocutore può ottenere passaporti, selfie KYC, coordinate bancarie e cronologie finanziarie dei suoi clienti.
Cosa leggere
La PEC della Prefettura sposta il caso dall’impersonificazione alla compromissione reale
La prima ricostruzione lasciava aperta una distinzione fondamentale: una richiesta può sembrare governativa perché utilizza un dominio contraffatto oppure può provenire realmente da una casella appartenente all’amministrazione pubblica ma controllata da un soggetto non autorizzato. Gli accertamenti della Polizia Postale sembrano ora orientarsi verso il secondo scenario. La stessa Prefettura di Reggio Calabria indica pubblicamente sul portale istituzionale del Ministero dell’Interno una PEC appartenente al dominio pec.interno.it, confermando quindi l’esistenza di un’infrastruttura certificata utilizzata dall’ufficio. Le fonti investigative citate nelle ultime ore descrivono una casella della Prefettura effettivamente compromessa, non un semplice indirizzo costruito per assomigliare a quello autentico. È una differenza tecnica rilevante perché la PEC certifica l’origine e la trasmissione del messaggio nel sistema, ma non può certificare che chi controlla in quel momento la casella sia ancora il soggetto autorizzato ad utilizzarla. Un account istituzionale sottratto resta formalmente istituzionale anche quando dietro la tastiera non c’è più l’amministrazione pubblica. Matrice Digitale aveva già ricostruito il 14 settembre il caso di Revolut e delle false richieste governative che avevano portato alla consegna di documenti e informazioni finanziarie, sottolineando proprio questo elemento: non era necessario violare il core banking di Revolut per provocare una perdita di dati. Bastava riuscire a superare il processo con cui la fintech riconosce e gestisce una richiesta proveniente da un’autorità.
Circa 680 clienti e mesi di richieste trasformano l’errore in un problema di processo
Il numero emerso successivamente modifica la scala dell’incidente. Il Financial Times ha ricostruito richieste relative a circa 680 clienti Revolut, con una particolare attenzione, secondo la stessa ricostruzione, a soggetti dotati di patrimoni rilevanti in criptovalute. Le persone interessate sarebbero distribuite in numerosi Paesi europei, con una presenza significativa in Francia e Svizzera. La società aveva inizialmente parlato pubblicamente di un numero “limitato” di clienti, senza fornire un conteggio preciso. Ancora più importante è la durata. Il materiale già analizzato da Matrice Digitale descrive una possibile operatività protratta per circa cinque mesi, durante i quali l’attore avrebbe utilizzato account istituzionali italiani per presentare documentazione apparentemente compatibile con attività investigative reali. Se la finestra temporale verrà confermata, il problema non può essere ridotto alla singola richiesta che ha superato accidentalmente un controllo. Ripetere la stessa operazione per mesi significa che il meccanismo di verifica ha continuato ad accettare l’identità istituzionale presentata dall’attaccante.
Leggi anche: Revolut, l’OEI falso e l’infostealer: usate mail del Viminale per cinque mesi
Passaporti, selfie e transazioni: non è un normale database di contatti
Le informazioni interessate rendono particolarmente delicata la vicenda. Le comunicazioni inviate da Revolut agli utenti coinvolti indicano che, a seconda della richiesta ricevuta, possono essere stati trasmessi nome, data di nascita, indirizzo fisico, email, numero di telefono, documenti d’identità, patente o passaporto, immagini utilizzate per la verifica dell’identità, IBAN, estratti conto e cronologie delle transazioni. In alcuni casi sarebbero comprese anche operazioni in criptovalute. Non si tratta quindi di un database contenente soltanto email e numeri di telefono. Il valore criminale di un dossier di questo tipo deriva dalla possibilità di mettere insieme identità certificata, fotografia, residenza e posizione finanziaria. Un passaporto accompagnato da un selfie KYC è utilizzabile in scenari di impersonificazione molto più sofisticati rispetto a una semplice password sottratta; una cronologia bancaria permette inoltre di individuare controparti, abitudini e patrimonio potenziale della vittima. Nel caso di soggetti con disponibilità rilevanti in Bitcoin o altri asset digitali, la combinazione tra indirizzo reale e informazioni patrimoniali può aumentare persino il rischio di coercizione fisica. La precisazione di Revolut secondo cui i fondi dei clienti e i sistemi della banca non sarebbero stati compromessi resta tecnicamente importante, ma non ridimensiona automaticamente l’incidente. Un data breach non richiede necessariamente che un aggressore entri abusivamente nell’infrastruttura della società. Se informazioni personali vengono comunicate a un destinatario non autorizzato, la perdita di confidenzialità esiste anche quando è stata un’organizzazione legittima a premere volontariamente il pulsante “invia”.
Una PEC autentica non dovrebbe equivalere automaticamente a un’autorità verificata
È questo il punto sul quale la vicenda Revolut diventa più interessante della compromissione iniziale. Una banca deve necessariamente rispondere a richieste delle autorità giudiziarie e di polizia quando queste rispettano i requisiti previsti dalla legge. La stessa informativa sulla privacy di Revolut chiarisce che i dati personali possono essere condivisi con autorità governative e forze dell’ordine per adempiere a obblighi normativi e investigativi. Ma la possibilità giuridica di consegnare informazioni non risolve il problema dell’autenticazione di chi le richiede. L’indirizzo email è soltanto uno degli attributi dell’identità dell’interlocutore. Un processo robusto dovrebbe separare almeno tre elementi: autenticità tecnica del canale, identità dell’ente e legittimità della singola richiesta. Il fatto che un messaggio provenga realmente da pec.interno.it dimostra che la casella appartiene all’infrastruttura istituzionale; non dimostra automaticamente che quella particolare richiesta sia stata autorizzata dalla Prefettura, dalla Polizia o da una Procura. È la stessa differenza che esiste tra possedere una chiave e avere ancora il diritto di utilizzarla. Se un criminale sottrae le credenziali di un dipendente pubblico, il dominio rimane autentico, il certificato rimane autentico e la casella continua a funzionare correttamente. Ciò che è cambiato è il soggetto che esercita materialmente quell’identità digitale.
Il presunto OEI mostra perché il controllo documentale non può fermarsi alla forma
Il materiale diffuso nelle scorse ore rende il problema ancora più evidente. La ricostruzione attribuita agli investigatori di Duel mostra un presunto Ordine europeo di indagine, OEI, datato maggio 2026 e apparentemente indirizzato a Revolut Bank UAB in Lituania. L’OEI è uno strumento realmente previsto dal diritto europeo per consentire alle autorità giudiziarie di uno Stato membro di chiedere l’esecuzione di atti investigativi in un altro Paese dell’Unione. Proprio perché il meccanismo esiste davvero, un documento ben costruito può apparire plausibile a un ufficio compliance. Ma la plausibilità formale non equivale all’autenticità. Un controllo serio dovrebbe permettere di stabilire non soltanto se il documento “assomiglia” a un OEI, ma se l’autorità indicata lo abbia realmente emesso, se il firmatario disponga dei poteri necessari e se il procedimento citato esista. Il materiale attribuito all’attaccante mostra persino uno scambio nel quale una risposta riconducibile a Revolut avrebbe indicato come correggere la denominazione dell’entità societaria destinataria della richiesta. L’autenticità completa di quella corrispondenza non è ancora verificabile senza i file originali e gli header dei messaggi, ma se fosse confermata introdurrebbe un ulteriore interrogativo: un interlocutore fraudolento avrebbe potuto ricevere dalla stessa banca indicazioni utili a rendere più corretta e quindi più credibile una richiesta successiva.
Il problema non è che Revolut abbia collaborato con un’autorità ma come l’abbia identificata
La distinzione è importante anche per evitare una lettura semplicistica della vicenda. Una banca non può ignorare richieste legalmente valide soltanto perché contengono dati estremamente sensibili. Collaborare con magistratura e forze dell’ordine è parte degli obblighi di un intermediario finanziario. Il problema è stabilire quali controlli precedano la consegna. Per richieste di questo livello, soprattutto quando coinvolgono documenti KYC, estratti conto e cronologie di transazioni, la sola provenienza da un indirizzo riconosciuto dovrebbe essere soltanto il primo elemento della verifica. Contatti fuori banda verso l’autorità, numeri telefonici ricavati da directory istituzionali indipendenti, verifica dell’identità del funzionario, controllo del procedimento e sistemi dedicati per le richieste law enforcement sono strumenti che possono ridurre il rischio che la compromissione di un singolo account trasformi automaticamente un criminale nell’equivalente digitale dello Stato. La questione riguarda più in generale tutti gli intermediari che custodiscono grandi quantità di dati. Più un’organizzazione sviluppa procedure rapide per rispondere alle autorità, maggiore diventa il valore criminale dell’identità digitale di quelle stesse autorità. L’attaccante non deve allora violare la banca: può cercare di compromettere il soggetto del quale la banca si fida.
Continua con:
- TeamSystem, Polizia e Manchester: il perimetro cyber italiano ormai passa dai dati
- CERT-AgID registra 540 campagne ad agosto tra phishing istituzionale e banking
Viminale e Revolut devono rispondere a due domande diverse
Sul fronte italiano dovranno essere gli accertamenti della Polizia Postale a determinare quale casella sia stata effettivamente compromessa, attraverso quale vettore, per quanto tempo l’attaccante abbia mantenuto l’accesso e se altre comunicazioni istituzionali siano state intercettate o utilizzate. Le ipotesi investigative richiamate dalle cronache comprendono accesso abusivo a sistema informatico e frode informatica. Resta inoltre da stabilire se l’accesso iniziale sia realmente avvenuto attraverso un infostealer, come sostiene l’attore, oppure attraverso un’altra tecnica. Revolut deve però rispondere a una domanda differente. Non come un criminale sia riuscito a entrare nella PEC italiana, ma perché una casella compromessa abbia potuto ottenere per mesi informazioni bancarie riferite a centinaia di persone. La banca sostiene di avere bloccato l’indirizzo non appena individuata la frode, informato l’agenzia coinvolta e notificato autorità giudiziarie, autorità privacy e vigilanza finanziaria. Sono misure necessarie dopo l’incidente. Non spiegano ancora quali verifiche fossero applicate prima della consegna. Ed è qui che il caso assume una portata più ampia della singola PEC. La sicurezza di un intermediario finanziario non coincide con la sicurezza dei suoi server. Comprende anche la sicurezza delle decisioni con cui l’organizzazione autorizza l’uscita dei dati.
Se un criminale può ottenere informazioni finanziarie senza violare direttamente Revolut, ma semplicemente appropriandosi dell’identità digitale di un soggetto che Revolut considera affidabile, allora il confine della banca si estende fino ai sistemi informativi delle autorità con cui comunica. E se davvero circa 680 clienti sono stati coinvolti attraverso richieste ripetute per mesi, la domanda centrale non è più soltanto chi abbia rubato una password nella Pubblica Amministrazione.
È perché quella password sia stata sufficiente a farsi riconoscere come Stato.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.