🪟 Novità principali
- Microsoft concentra gli ambienti developer virtualizzati su Windows 365, destinato a sostituire strategicamente Dev Box e a ospitare anche workload agentici.
- Project Zenith e i PC RTX Spark spostano parte dello sviluppo AI sul dispositivo, con almeno 64 GB di memoria unificata per i sistemi developer-class.
- KB5002914 corregge vulnerabilità di Excel ma introduce una regressione confermata: copia-incolla può fallire silenziosamente sulle versioni 2016, 2019, 2021 e 2024.
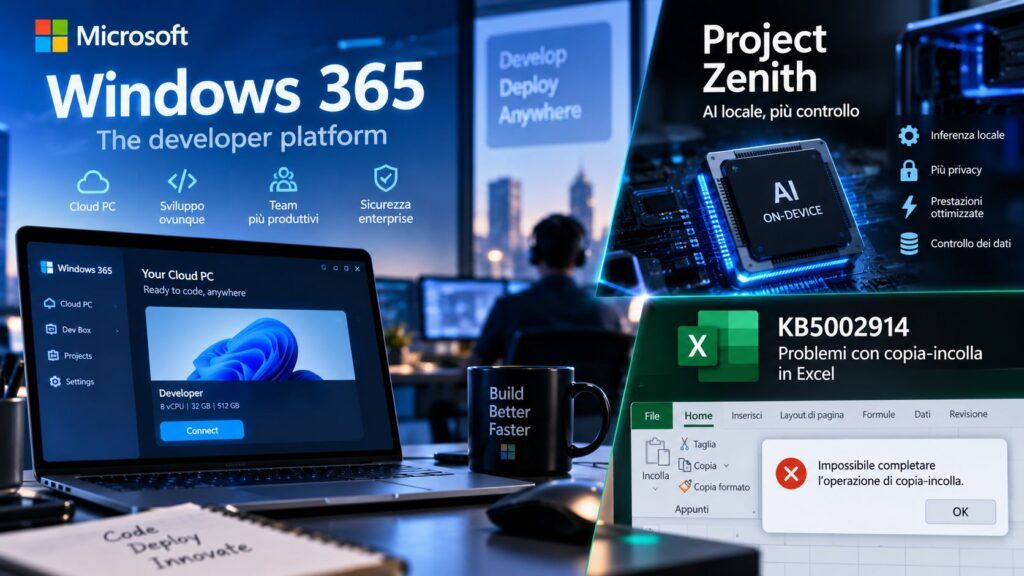
Microsoft sta costruendo due ambienti di sviluppo Windows paralleli ma complementari: workstation locali sempre più potenti e Cloud PC gestiti centralmente. A IFA 2026 il gruppo ha rilanciato Project Zenith, sistemi developer-class con almeno 64 GB di memoria unificata pensati per eseguire modelli AI localmente, mentre Windows 365 viene indicato come piattaforma strategica per ambienti virtualizzati, agenti e sviluppo enterprise, raccogliendo progressivamente l’eredità di Microsoft Dev Box. La direzione industriale è chiara: il developer deve poter scegliere dove eseguire il workload senza ricostruire ogni volta l’ambiente. Sul desktop reale, però, emerge il contrappunto meno spettacolare: l’aggiornamento di sicurezza KB5002914 ha rotto una delle operazioni più elementari di Excel, facendo fallire silenziosamente copia-incolla su più versioni supportate.
Cosa leggere
Windows 365 diventa la piattaforma Microsoft per lo sviluppo virtualizzato
Nel nuovo posizionamento descritto da Microsoft sul Windows Developer Blog, Windows 365 non viene più presentato soltanto come desktop aziendale accessibile dal cloud. Il Cloud PC diventa un ambiente developer pronto all’uso, configurabile attraverso immagini standardizzate e governabile dall’IT con gli stessi controlli di identità, sicurezza e gestione utilizzati per il resto dell’organizzazione. Le configurazioni possono arrivare fino a 32 vCPU e comprendere opzioni GPU, permettendo di spostare compilazioni, visualizzazione, workload AI e altre attività intensive su capacità computazionale non vincolata al notebook fisicamente assegnato allo sviluppatore.
Microsoft prevede inoltre integrazione con Azure Compute Gallery, configurazioni Windows 11 già predisposte e personalizzazioni delle VM per installare SDK, dipendenze e script specifici del progetto. Il passaggio più significativo è però strategico: Microsoft afferma esplicitamente che, con il ritiro di Dev Box, Windows 365 diventa la piattaforma comune per ambienti developer virtualizzati, utenti tradizionali e nuovi workload AI. La trasformazione completa una direzione già emersa con Windows 365, Execution Containers e la strategia agentica presentata a Build 2026: il Cloud PC non deve più soltanto replicare un desktop remoto, ma diventare un’unità di esecuzione governata per codice, modelli e agenti.
Gli agenti AI diventano un workload da isolare invece di un semplice assistente
Il dettaglio più importante della strategia Windows 365 riguarda infatti Microsoft Execution Containers, MXC. Microsoft prevede la disponibilità generale del supporto MXC sui Cloud PC nei prossimi mesi, consentendo di eseguire agenti di coding come GitHub Copilot CLI e workload autonomi in ambienti isolati attraverso separazione di processo o sessione. Il problema che Microsoft cerca di risolvere è architetturale: un agente capace di modificare repository, eseguire comandi, creare file e utilizzare credenziali non può essere trattato come una normale interfaccia conversazionale. Deve disporre di una superficie di esecuzione nella quale privilegi, identità e accesso alle risorse siano controllabili dall’amministratore. Windows 365 permette inoltre di creare Cloud PC dedicati a workload agentici che continuano a operare senza dipendere dal dispositivo personale dell’utente. Questo sposta parte del valore del cloud dal semplice accesso remoto alla separazione del rischio: l’ambiente nel quale l’agente opera può essere distinto dalla workstation principale e sottoposto a policy centralizzate. Microsoft propone quindi una divisione del lavoro sempre più netta: hardware locale quando servono accesso diretto alle periferiche, bassa latenza o AI on-device; Cloud PC quando contano isolamento, continuità tra dispositivi e capacità computazionale elastica.
Leggi anche: Project Zenith trasforma Windows 11 in un PC pronto a programmare e usare AI locale
Project Zenith porta il modello opposto: AI e coding devono restare anche sul PC
La strategia cloud non significa che Microsoft voglia trasferire tutto nei propri datacenter. Al contrario, il secondo asse presentato a IFA punta esattamente nella direzione opposta. Microsoft descrive Project Zenith e i nuovi PC Windows presentati a IFA come la base di una nuova classe di macchine developer orientate all’AI locale. Zenith richiede almeno 64 GB di memoria unificata e 250 GB/s di banda, configurazione che secondo l’azienda permette di eseguire localmente modelli di coding superiori ai 30 miliardi di parametri senza consumare continuamente token cloud.
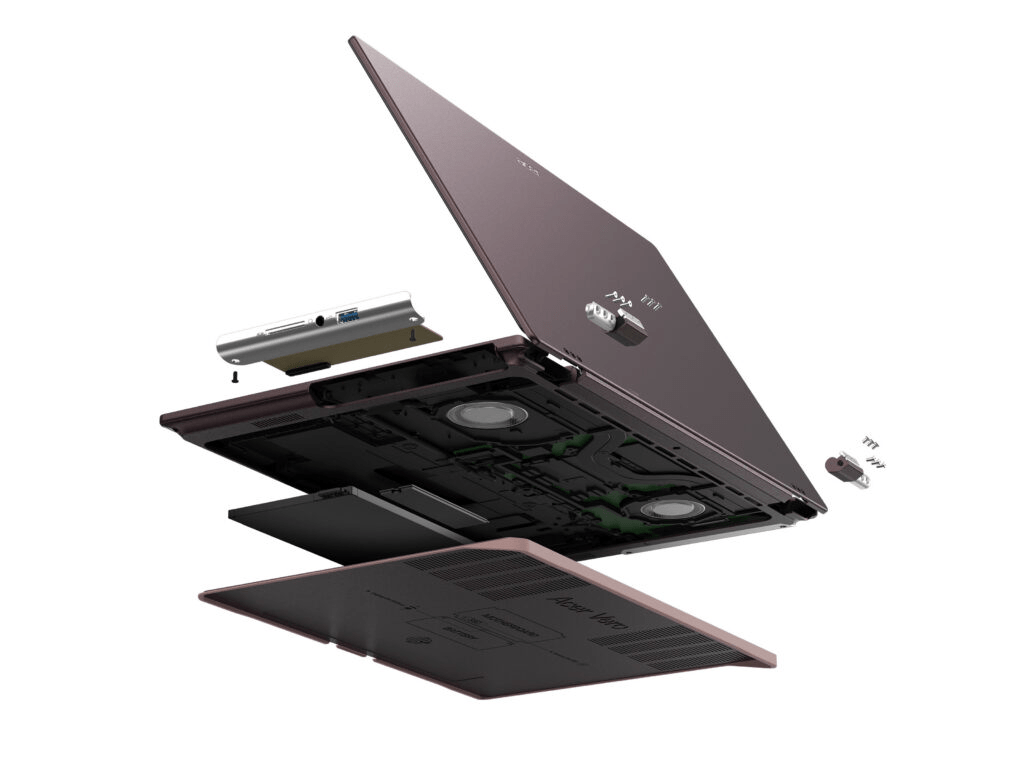
Windows arriva già predisposto con strumenti e impostazioni per lo sviluppo, riducendo il tempo normalmente necessario per configurare editor, runtime, source control, Terminal, WSL e ambiente di lavoro. La prima piattaforma annunciata è AMD Ryzen AI Halo, ma Microsoft vuole estendere la specifica ad altri OEM e produttori di silicio. IFA ha inoltre mostrato l’altra estremità della stessa strategia: i sistemi NVIDIA RTX Spark, attesi da ottobre, con strumenti come OpenClaw e ottimizzazioni per accelerare i modelli locali. L’ecosistema Windows prova quindi a trasformare memoria e bandwidth in nuove specifiche fondamentali del PC developer, esattamente come CPU e RAM lo erano nella workstation tradizionale.
La vera strategia è ibrida: il workload decide se usare locale o cloud
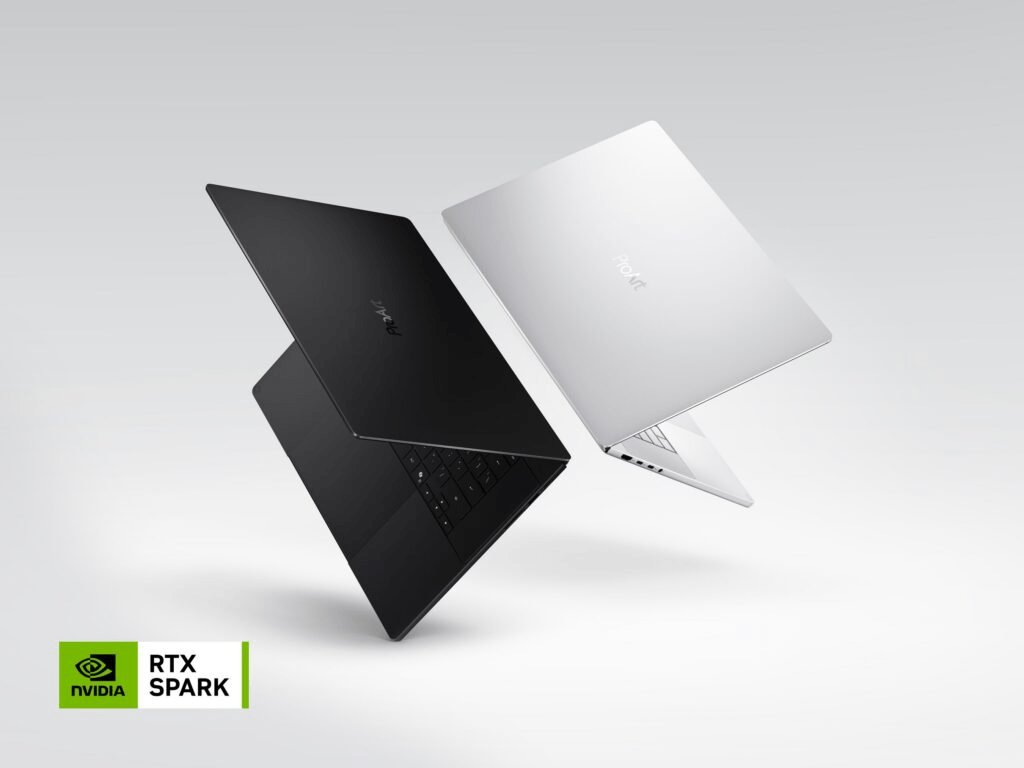
È la combinazione tra Zenith e Windows 365 a rendere interessante l’annuncio. Microsoft non sta semplicemente scegliendo tra AI locale e AI cloud: sta provando a rendere intercambiabili gli ambienti in funzione del workload. Un modello relativamente compatto può restare sulla macchina, evitando costi API e mantenendo codice o documenti sensibili sul dispositivo; compilazioni pesanti, test isolati o ambienti cliente possono invece essere spostati sul Cloud PC; i frontier model continuano a vivere nel cloud quando capacità e scala locale non bastano.
La stessa logica emerge dalla presenza di Foundry Local, dalla crescita di MXC e dai PC RTX Spark. Il developer moderno non viene più associato a una singola workstation ma a uno stato di lavoro che deve poter sopravvivere al cambio di dispositivo e di infrastruttura. Questo riduce il problema storico del cosiddetto environment drift, nel quale macchine nominalmente identiche finiscono per avere versioni diverse di runtime, SDK, driver e dipendenze. L’altra faccia è una crescente dipendenza dalla piattaforma Microsoft per identità, immagini, governance, virtualizzazione e isolamento degli agenti. La flessibilità aumenta, ma aumenta anche il numero di livelli infrastrutturali che devono funzionare correttamente perché il flusso di lavoro resti davvero trasparente.
KB5002914 dimostra quanto basta una regressione banale per bloccare il lavoro reale
È proprio qui che KB5002914 introduce il contrasto più concreto. L’aggiornamento distribuito l’8 settembre 2026 per Excel 2016 corregge diverse vulnerabilità di sicurezza, comprese falle di remote code execution e information disclosure, ma Microsoft ha successivamente aggiunto un problema noto particolarmente evidente. In Excel 2016, 2019, 2021 e 2024, l’operazione di incolla può fallire senza produrre alcun errore: la selezione originale rimane attiva, la cella di destinazione non cambia e l’utente non riceve beep o messaggi che spieghino l’insuccesso. Le segnalazioni coinvolgono anche autofill e trascinamento delle formule. Microsoft conferma il difetto nella documentazione ufficiale di KB5002914 e dichiara di stare ancora indagando. Il bug era già emerso nell’analisi degli aggiornamenti Windows di settembre, tra problemi RDS ed Excel, ma la conferma ufficiale cambia il quadro: non si tratta più soltanto di segnalazioni provenienti dagli utenti.
Rimuovere l’aggiornamento risolve il bug ma riapre le vulnerabilità corrette
La tentazione più immediata per chi utilizza intensivamente Excel è il rollback di KB5002914, soluzione che diversi utenti hanno indicato come efficace. Operativamente, però, il problema è più delicato perché il pacchetto non è un normale aggiornamento funzionale: contiene correzioni di sicurezza per numerose CVE di Excel. Sostituire manualmente excel.exe con un binario precedente, altra soluzione circolata nelle discussioni tecniche, crea inoltre una combinazione di file appartenenti a versioni differenti e può introdurre ulteriori problemi di stabilità o sicurezza. La posizione prudente è quindi attendere la correzione Microsoft quando il difetto non blocca processi critici, oppure valutare centralmente eventuali mitigazioni negli ambienti dove copia-incolla e trascinamento delle formule sono indispensabili. È una situazione che ricorda il problema strutturale del servicing Windows osservato anche con KB5120998, che aveva iniziato a resettare sfondi e altre impostazioni del desktop: una patch può essere necessaria per chiudere una superficie di attacco e allo stesso tempo introdurre una regressione capace di interrompere il lavoro quotidiano. Nel caso Excel il paradosso è ancora più evidente perché la funzione rotta non è marginale ma appartiene alle operazioni fondamentali del foglio elettronico.
Continua con:
- Windows 11 26H2 entra nel Release Preview con nuovi controlli privacy e KB5120998
- Microsoft Patch Tuesday settembre 2026 corregge 966 falle e due zero-day già sfruttati
Microsoft costruisce il PC del futuro ma deve ancora proteggere la banalità del desktop
Windows 365, Project Zenith e RTX Spark raccontano una piattaforma che vuole diventare il sistema operativo degli sviluppatori AI indipendentemente da dove venga eseguito il codice. Microsoft prepara PC con decine di gigabyte di memoria unificata per mantenere modelli residenti localmente, Cloud PC con GPU e 32 vCPU per assorbire i workload più pesanti e container specifici per impedire agli agenti di operare senza limiti. È una trasformazione reale dell’architettura dello sviluppo Windows. Ma KB5002914 ricorda che la produttività dipende ancora da operazioni infinitamente più semplici di un agente autonomo o di un modello da 30 miliardi di parametri. Se una patch di sicurezza rende inaffidabile copia-incolla in Excel, il costo operativo può superare immediatamente il beneficio percepito delle nuove funzioni più avanzate. La sfida per Microsoft non è quindi soltanto costruire Windows per AI locale, cloud e agenti: è fare in modo che questa crescente complessità infrastrutturale non renda meno affidabili le funzioni elementari sulle quali continuano a poggiare milioni di workflow aziendali.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.