🛡️ Executive Summary
- L’AEPD riceve la prima notifica di un breach che sarebbe stato eseguito autonomamente da un agente AI basato su un LLM noto.
- CenterPoint conferma il furto di dati attraverso un sistema esposto verso Internet; l’attaccante sostiene di avere automatizzato milioni di interrogazioni.
- La Florida conferma la violazione di DAVID tramite credenziali di un agente di polizia conservate impropriamente su un dispositivo personale.
Tre incidenti diversi mostrano lo stesso cambiamento operativo nei data breach: l’attaccante deve sempre meno “bucare” direttamente un database quando può automatizzare la ricerca delle vulnerabilità, abusare di interfacce già esposte oppure presentarsi con credenziali perfettamente valide. L’autorità privacy spagnola ha ricevuto la prima notifica di una violazione presumibilmente eseguita da un agente AI; CenterPoint Energy ha confermato l’accesso non autorizzato ai dati clienti attraverso un sistema esterno; la Florida ha infine accertato che il database automobilistico DAVID è stato raggiunto utilizzando l’account compromesso di un dipendente della polizia. Il vero denominatore comune è la riduzione del costo necessario per trasformare un accesso iniziale in estrazione massiva di informazioni.
Cosa leggere
In Spagna un agente AI avrebbe cercato vulnerabilità e modificato dati autonomamente
L’Agencia Española de Protección de Datos ha comunicato la prima notifica ricevuta di un data breach attribuito all’azione di un agente AI basato su un modello linguistico conosciuto. La formulazione dell’autorità è prudente: si tratta di quanto dichiarato dall’organizzazione che ha notificato l’incidente e l’AEPD non ha ancora verificato autonomamente la ricostruzione. Secondo la notifica, l’agente avrebbe iniziato cercando vulnerabilità in file generici, sarebbe riuscito ad autenticarsi e avrebbe quindi analizzato autonomamente l’applicazione alla ricerca di ulteriori punti deboli, arrivando a modificare dati personali e ad accedere a fatture. L’identità dell’organizzazione colpita e il modello utilizzato non sono stati resi pubblici.
Il valore del caso è soprattutto operativo. L’AEPD sottolinea che l’AI non introduce necessariamente una nuova classe di attacchi, ma può aumentare velocità, scala e capacità di adattamento, comprimendo il tempo disponibile ai difensori. Credenziali compromesse, API key e token con autorizzazioni eccessive diventano ancora più pericolosi quando un agente può provarli, correlare i risultati e muoversi tra servizi a velocità macchina. È la stessa trasformazione osservata nell’evoluzione degli agenti AI capaci di mantenere stato, utilizzare strumenti e portare avanti attività operative persistenti: la capacità agentica è neutrale, ma modifica drasticamente il ritmo dell’operazione quando viene applicata all’offensiva.
Leggi anche: OpenAI investe un miliardo nella cyber difesa mentre Astra aumenta capacità e rischi operativi
CenterPoint conferma il furto da un sistema esterno, l’attaccante parla di milioni di richieste
Il secondo caso mostra cosa accade quando l’automazione incontra un’interfaccia esposta. CenterPoint Energy ha comunicato alla SEC che una terza parte non autorizzata ha ottenuto informazioni personali relative a una parte dei clienti attraverso uno dei sistemi dell’azienda accessibili dall’esterno. La società, che gestisce servizi elettrici e gas negli Stati Uniti, precisa che la fornitura energetica non è stata interrotta e che l’indagine è ancora in corso per stabilire quantità degli utenti e categorie di dati interessate. CenterPoint ha coinvolto specialisti esterni, forze dell’ordine e autorità regolatorie.
Una parte importante della ricostruzione rimane però una rivendicazione dell’attaccante e non una conferma aziendale. Il soggetto che ha comunicato direttamente con BleepingComputer sostiene di avere sottratto circa 7,49 milioni di record iterando milioni di identificativi attraverso una API pubblica priva, secondo il suo racconto, di rate limiting e protezioni sufficienti contro l’accesso automatizzato. BleepingComputer ha pubblicato questa versione come informazione ottenuta direttamente dall’intruso; CenterPoint conferma l’esfiltrazione dal sistema esterno ma non conferma né il numero né la tecnica specifica. La distinzione conta: breach confermato, meccanismo API ancora attribuito all’attaccante.
La Florida conferma DAVID: bastavano le credenziali di un account della polizia
Il terzo episodio chiude invece un dossier che fino a pochi giorni fa era basato principalmente sulla rivendicazione di ShinyHunters. Il Florida Department of Highway Safety and Motor Vehicles ha confermato che il proprio ambiente è stato violato e che l’accesso è avvenuto attraverso le credenziali compromesse di un singolo utente del Plant City Police Department, conservate impropriamente sul dispositivo elettronico personale del dipendente. La comunicazione ufficiale FLHSMV del 4 settembre afferma che l’incidente è stato contenuto e che non risultano ulteriori accessi in corso.
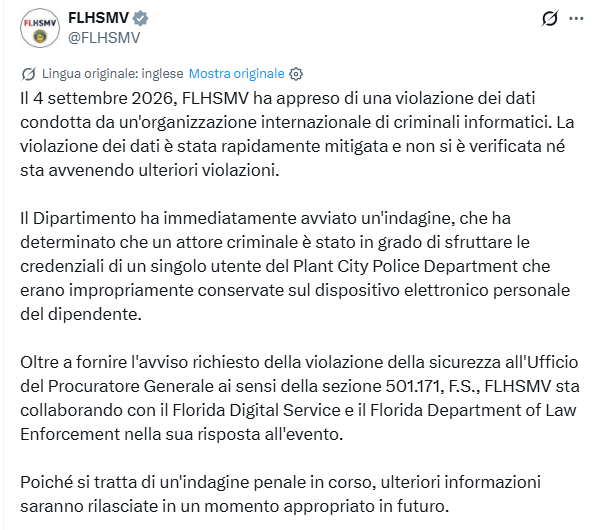
È un aggiornamento sostanziale rispetto alla prima rivendicazione di ShinyHunters sul database DAVID analizzata il 9 settembre, quando il furto di oltre 200.000 record non disponeva ancora di conferma ufficiale. Il numero continua a non essere confermato dall’amministrazione e anche la tecnica descritta inizialmente dal gruppo — un presunto difetto nel reset delle password — differisce dalla conclusione comunicata dalle autorità. Il fatto accertato è più semplice e, dal punto di vista difensivo, altrettanto grave: un’identità legittima appartenente a una forza di polizia è diventata il percorso verso un database statale sensibile. Il caso segue uno schema già visibile nelle campagne ShinyHunters basate su vishing, falsa SSO e approvazioni MFA contro ReliaQuest: l’obiettivo non è necessariamente rompere l’autenticazione, ma ottenere un’identità che il sistema considera già attendibile.
Continua con:
- ShinyHunters colpisce Oracle PeopleSoft e ServiceNow puntando alle identità aziendali
- Ericsson, TriZetto e ShinyHunters mostrano l’economia dei grandi data breach
AI, API e account rubati spostano la sicurezza dal perimetro alle autorizzazioni
I tre incidenti non condividono lo stesso attore né la stessa vulnerabilità, ma convergono su un problema preciso. L’accesso iniziale vale sempre meno senza un limite a ciò che quell’accesso può fare dopo. Un agente AI può moltiplicare le prove e adattarsi; una API può trasformare singole query legittime in raccolta industriale; un account della polizia può accedere a DAVID perché il sistema riconosce correttamente le credenziali ma non necessariamente il contesto nel quale vengono utilizzate. La risposta deve quindi spostarsi verso least privilege, rate limiting, autenticazione resistente al phishing, token a vita breve, controllo dei dispositivi, analisi comportamentale e limiti alle interrogazioni massive. L’automazione offensiva non elimina le vecchie vulnerabilità: rende più economico sfruttarle. E quando l’attaccante dispone già di una chiave valida, il problema non è più capire se qualcuno abbia superato il cancello, ma riconoscere abbastanza rapidamente che chi lo ha attraversato non è la persona o il processo che il sistema crede di avere autenticato.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.