🛡️ Executive Summary
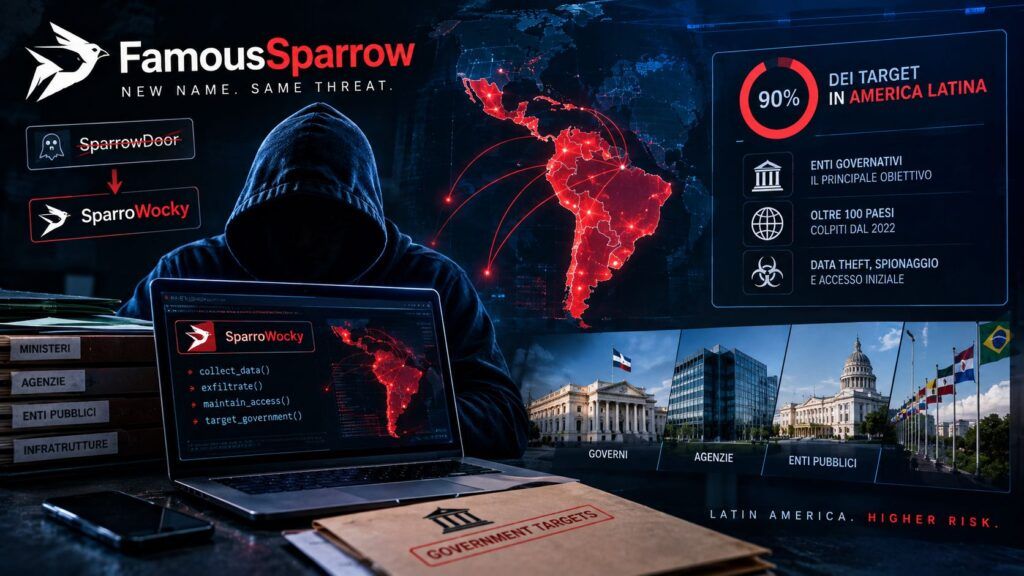
- FamousSparrow utilizza almeno da agosto 2025 la nuova backdoor SparroWocky contro enti governativi in otto Paesi e territori latinoamericani.
- Secondo ESET, circa il 90% dei target osservati dalla metà del 2025 appartiene ormai all’America Latina.
- SparroWocky combina DLL side-loading, esecuzione in memoria, BOF, proxy TCP e tecniche avanzate per nascondere thread e codice ai prodotti di sicurezza.
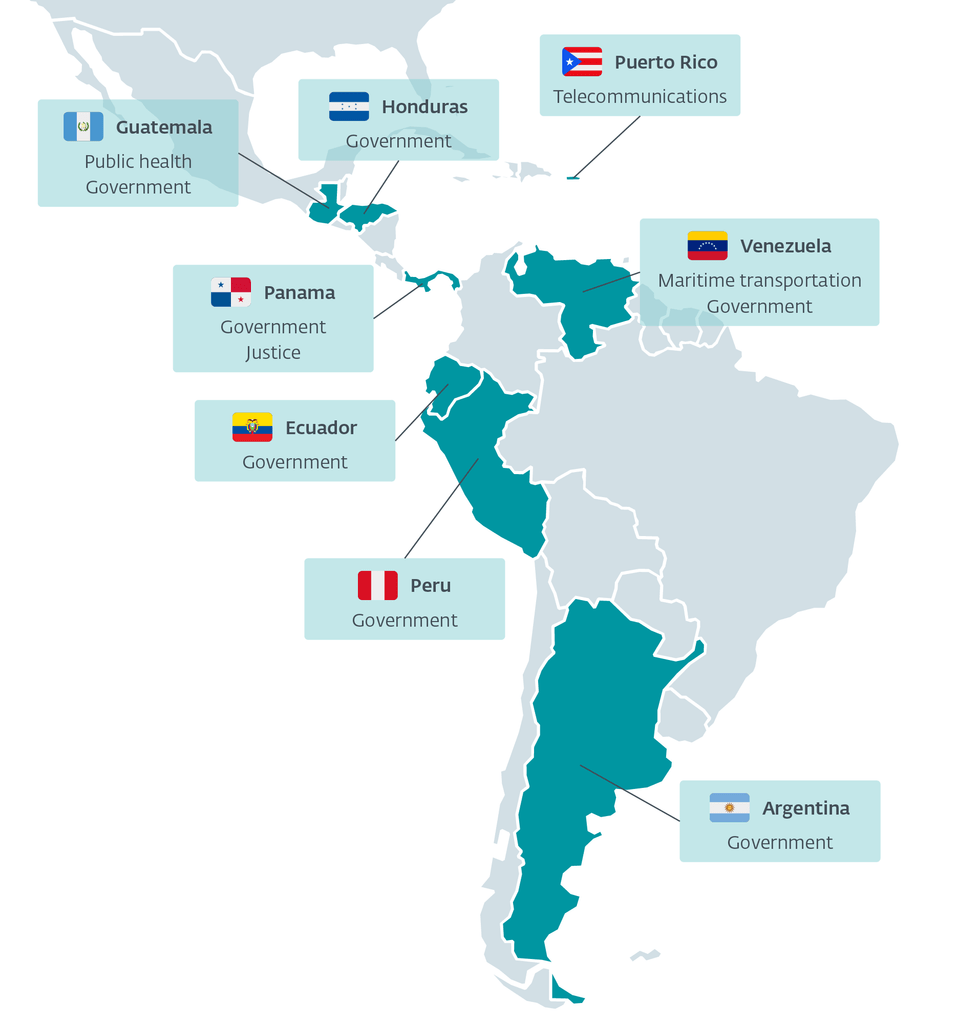
Il gruppo di cyber spionaggio FamousSparrow ha sostituito la propria storica backdoor SparrowDoor con un nuovo malware sviluppato in C++ e progettato per rimanere nascosto nei sistemi Windows: SparroWocky. La campagna osservata da ESET almeno da agosto 2025 interessa soprattutto organizzazioni governative in Argentina, Ecuador, Guatemala, Honduras, Panama, Perù, Porto Rico e Venezuela. Il dato strategico è ancora più netto del nuovo malware: dalla metà del 2025 circa il 90% dei target FamousSparrow visibili nella telemetria ESET si trova in America Latina. ESET considera il gruppo allineato alla Cina, ma continua a distinguerlo da Salt Typhoon in assenza di indicatori tecnici sufficienti per considerarli lo stesso attore.
Cosa leggere
FamousSparrow sposta quasi tutta la propria attenzione sull’America Latina
La ricerca originale pubblicata da ESET mostra un cambiamento netto nella victimology del gruppo. FamousSparrow era conosciuto dal 2019 per operazioni contro hotel, governi, organizzazioni internazionali, società di ingegneria, studi legali e associazioni commerciali distribuite in più regioni. Nel luglio 2025, però, l’attività rilevata ha iniziato a concentrarsi quasi esclusivamente sull’America Latina; da agosto la nuova SparroWocky ha progressivamente sostituito SparrowDoor come implant principale. ESET attribuisce con alta confidenza il nuovo malware a FamousSparrow perché nelle prime intrusioni SparroWocky è stato distribuito proprio attraverso SparrowDoor, backdoor finora osservata esclusivamente nelle operazioni del gruppo, e perché diversi bersagli erano già stati precedentemente raggiunti dallo stesso attore.
La campagna si inserisce in una presenza cinese già visibile sulle infrastrutture della regione. A marzo Cisco Talos aveva collegato con alta confidenza UAT-9244 alla Cina e rilevato sovrapposizioni operative con FamousSparrow nelle telecomunicazioni sudamericane. Quel cluster utilizzava TernDoor, PeerTime e BruteEntry per costruire persistenza e Operational Relay Boxes nelle reti TLC. Il nuovo rapporto ESET amplia ora il quadro dal settore telecom alle strutture governative, confermando che l’interesse non riguarda soltanto il controllo delle reti ma anche l’accesso diretto alle informazioni politiche e amministrative.
Leggi anche: Salt Typhoon, chi è il gruppo cinese nel mirino dell’antiterrorismo di Roma
SparroWocky entra in memoria e prova a ingannare gli strumenti EDR
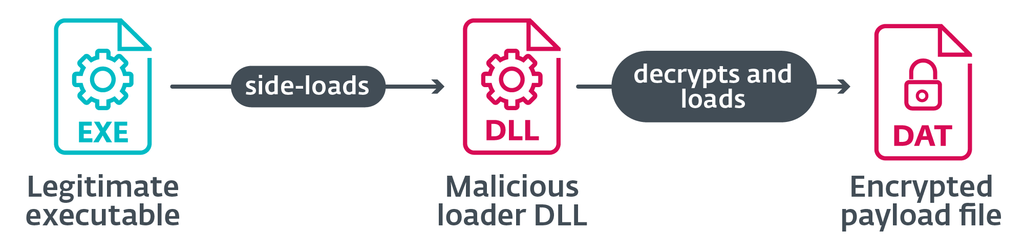
SparroWocky non è una semplice evoluzione di SparrowDoor, ma una famiglia distinta. Il caricamento osservato da ESET utilizza DLL side-loading: un loader decifra tramite RC4 il payload contenuto in un file .dat e lo mappa direttamente in memoria, riducendo gli artefatti disponibili per l’analisi statica. La backdoor può eseguire comandi e file, raccogliere informazioni su sistema, rete, utenti e dominio, enumerare file e sessioni, acquisire screenshot, spostare o cancellare documenti e operare come proxy TCP. Può inoltre caricare ed eseguire Beacon Object Files, formato utilizzato da diversi framework di red teaming per aggiungere funzionalità senza distribuire nuovi eseguibili completi.
La parte più interessante riguarda però l’evasione. SparroWocky modifica strutture a basso livello, risolve dinamicamente le API e patcha codice durante l’esecuzione. Utilizza la libreria MinHook per intercettare CreateThread e sostituire agli occhi dei sistemi di monitoraggio l’indirizzo reale di partenza del thread con quello apparentemente legittimo di AnimateWindow. In pratica, il malware prova a separare ciò che realmente esegue dal punto di origine che un prodotto di sicurezza vede nella telemetria. ESET osserva inoltre tecniche di call-stack spoofing e mascheramento del codice in memoria come componenti Windows legittimi. È un modello coerente con l’evoluzione già vista negli APT cinesi che combinano DLL side-loading, ShadowPad e implant custom per mantenere accessi persistenti.
Servizi Windows, registro e almeno 18 indirizzi C2
La persistenza cambia in base ai privilegi disponibili. SparroWocky può creare un servizio Windows denominato ProcAuditManager oppure utilizzare una chiave Run chiamata SnapCart sotto HKLM o HKCU. La comunicazione verso l’infrastruttura di comando e controllo avviene normalmente sulla porta 443, in alcuni casi sulla 8080, direttamente oppure attraverso proxy HTTP e SOCKS5. ESET ha associato alla campagna almeno 18 indirizzi C2, mentre i dati esfiltrati vengono cifrati e trasferiti attraverso TLS. Anche il sistema di screenshot è ottimizzato per limitare il traffico: dopo la prima cattura completa, il malware può inviare soltanto le porzioni dello schermo cambiate rispetto al frame precedente.
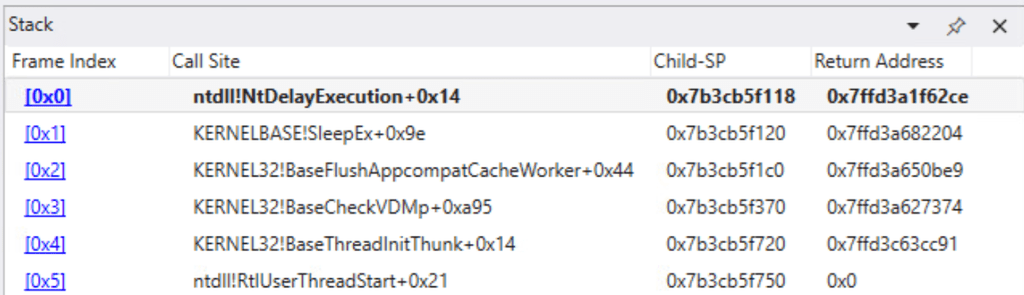
Sul fronte dell’accesso iniziale ESET associa FamousSparrow anche allo sfruttamento di applicazioni pubblicamente esposte, comprese installazioni Exchange. La scelta ribadisce una costante delle operazioni di spionaggio: non serve necessariamente una zero-day quando un server Internet-facing vulnerabile può offrire un accesso iniziale sufficientemente affidabile. Dopo l’ingresso, la sofisticazione viene spostata sulla permanenza silenziosa. È la stessa logica emersa nelle campagne contro forze dell’ordine pakistane, dove attori Cina-nexus hanno combinato portali compromessi, ShadowPad, PlugX e infrastrutture C2.
Continua con:
- UAT-9244: l’APT cinese che assedia le telecom sudamericane con tre nuovi malware
- Earth Estries: l’APT cinese minaccia telecomunicazioni, governi e settori critici globali
L’attribuzione è solida sul gruppo, il movente geopolitico resta una valutazione ESET
La parte geopolitica richiede una distinzione precisa. ESET ritiene che la concentrazione sull’America Latina probabilmente rifletta l’interesse cinese per le reazioni dei governi regionali alla crescente pressione statunitense sugli interessi economici di Pechino. I ricercatori citano, tra gli esempi, un organismo panamense coinvolto nella disputa relativa a due porti dell’area del Canale precedentemente gestiti da un’azienda con base in Cina. Questa lettura è un’analisi di intelligence di ESET, non una prova pubblica di tasking diretto da parte del governo cinese.
La stessa cautela vale per le tassonomie. ESET riconosce collegamenti tra FamousSparrow ed Earth Estries, mentre altri ricercatori hanno pubblicamente avvicinato FamousSparrow a Salt Typhoon. Il vendor continua tuttavia a tracciare FamousSparrow e Salt Typhoon separatamente perché non dispone di indicatori tecnici sufficienti per fonderli nello stesso cluster. Questo dettaglio conta: attribuire correttamente significa separare somiglianze operative, infrastruttura condivisa, malware comuni e identità effettiva dell’attore. Il dato ormai difficilmente equivocabile è invece la direzione della campagna. FamousSparrow ha costruito una nuova backdoor più difficile da osservare e ha spostato gran parte della propria attività verso governi latinoamericani. SparroWocky non rappresenta soltanto un nuovo malware: segnala che l’America Latina è diventata un terreno prioritario per la raccolta di intelligence digitale collegata alla competizione strategica tra Cina e Stati Uniti.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.