🛡️ Executive Summary
- Google corregge CVE-2026-58704 nel modem Pixel e segnala indicazioni di sfruttamento limitato e mirato senza interazione dell’utente.
- Android 17 QPR2 Beta 5 stabilizza Pixel correggendo riavvii, problemi Bluetooth, Wallet, Private Space e crash della fotocamera.
- Google spinge il video selfie come fattore di recupero opzionale, aggiungendo dati biometrici persistenti alla sicurezza dell’account.
Google sta intervenendo contemporaneamente sui due estremi della sicurezza mobile: il livello radio dello smartphone e quello dell’identità digitale. L’aggiornamento Pixel di settembre corregge CVE-2026-58704, vulnerabilità nel modem cellulare per la quale Google segnala indicazioni di sfruttamento limitato e mirato, mentre Android 17 QPR2 raggiunge la Beta 5 con una lunga serie di correzioni di stabilità. Sul livello superiore dell’ecosistema, Google sta inoltre promuovendo con maggiore visibilità il video selfie come metodo di recupero dell’account. Tre sviluppi diversi che mostrano la stessa direzione: ridurre le possibilità di compromissione del dispositivo senza rinunciare a nuovi meccanismi di identificazione, anche biometrici.
Cosa leggere
CVE-2026-58704 colpisce il modem Pixel senza richiedere interazione
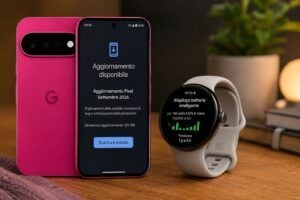
Il problema più urgente rimane CVE-2026-58704. Nel Pixel Update Bulletin di settembre Google classifica la vulnerabilità come Elevation of Privilege nel componente Modem e precisa che esistono indicazioni di uno sfruttamento «limitato e mirato». La descrizione tecnica pubblicata dal vendor identifica un possibile bypass dei permessi provocato da un errore logico: l’attacco può determinare un’escalation dei privilegi da remoto, in uno scenario definito proximal/adjacent, senza ulteriori privilegi di esecuzione e soprattutto senza interazione dell’utente. Non significa quindi che qualsiasi Pixel possa essere compromesso indiscriminatamente attraverso Internet: la superficie radio e le condizioni di prossimità restano parte importante del modello di attacco. Il livello di patch 2026-09-05 corregge la falla insieme alle altre vulnerabilità del bollettino Pixel.
Il dettaglio è importante anche perché la vulnerabilità Pixel e il contemporaneo sfruttamento di WSO2 mostrano quanto si sia accorciata la finestra utile per installare le patch. Nel caso di CVE-2026-58704 Google non fornisce attribuzione, numero delle vittime o dettagli sulla catena utilizzata. Definirla genericamente una RCE zero-click sarebbe quindi impreciso: la falla specifica è un’escalation dei privilegi nel modem, con user interaction non richiesta, inserita in un bollettino che contiene separatamente numerose vulnerabilità RCE critiche.
Leggi anche: Pixel 11 recupera MTE: GrapheneOS riapre il port ma teme un forte impatto sulle prestazioni
Android 17 QPR2 Beta 5 corregge riavvii, Bluetooth e Wallet
Sul fronte della piattaforma, Google ha pubblicato il 15 settembre Android 17 QPR2 Beta 5, build CP41.260828.004.A8 e varianti correlate. Le release note ufficiali di Android Developers mostrano una release ormai fortemente orientata alla stabilizzazione: vengono corretti riavvii inattesi durante lo scrolling continuo di applicazioni ricche di contenuti multimediali, rumore e distorsione Bluetooth dopo le chiamate, crash della fotocamera durante l’elaborazione panoramica e un blocco del touchscreen quando Google Wallet viene aperto con la scorciatoia del pulsante di accensione. Google interviene inoltre su Private Space, rendering del testo, controlli del volume durante il casting e gestione HDR. QPR2 rimane però una beta e utilizza ancora il security patch level del 5 agosto 2026, quindi non sostituisce l’aggiornamento Pixel di settembre necessario per CVE-2026-58704.
È una distinzione utile soprattutto per chi utilizza le build sperimentali: aggiornare alla versione QPR numericamente più recente non implica automaticamente possedere anche il bollettino di sicurezza più recente. Android 17 QPR2 Beta 4 aveva già introdotto correzioni a surriscaldamento e riavvii insieme a nuove funzioni Pixel; Beta 5 continua ora il lavoro di consolidamento senza trasformarsi ancora nella release stabile destinata alla distribuzione generale.
Il video selfie diventa una chiave di recupero biometrica dell’account
L’altra novità riguarda direttamente l’identità. Il video selfie non è stato introdotto a settembre: Google lo aveva annunciato il 23 luglio, ma nelle ultime settimane ha iniziato a promuoverlo più apertamente agli utenti come opzione di recupero. La documentazione ufficiale del Google Account spiega che l’utente registra preventivamente un breve filmato del volto; se in futuro perde l’accesso, Google può richiedere un nuovo video con movimenti specifici della testa e confrontarlo con quello salvato. Non è quindi possibile registrare il selfie soltanto dopo essere rimasti bloccati fuori dall’account. La funzione non è disponibile ovunque e al momento esclude account Workspace, account per bambini e utenti iscritti all’Advanced Protection Program.
Continua con:
- Android riscrive ADB wireless: Wi-Fi 2.0 è più veloce e si spegne sulle reti non fidate
- Pixel 11, Google corregge il rumore nei video ma spuntano problemi di connettività
Più sicurezza significa anche conservare un nuovo dato sensibile
Google dichiara che il selfie salvato è cifrato a riposo, può essere eliminato dall’account e viene utilizzato per l’accesso salvo consenso esplicito a impieghi ulteriori; durante la verifica vengono inoltre richiesti movimenti per contrastare fotografie, video preregistrati e deepfake. L’utente può opzionalmente autorizzare Google a usare video e dati collegati per migliorare riconoscimento facciale, stima dell’età e altri sistemi di verifica. La documentazione precisa però che dopo la richiesta di cancellazione il contenuto può essere conservato ancora per un certo periodo per motivi di sicurezza e più a lungo in presenza di violazioni delle policy.
È qui che i tre sviluppi si incontrano. Google sta riducendo le superfici di attacco tecniche dei Pixel e contemporaneamente aumentando la quantità di segnali utilizzabili per dimostrare l’identità dell’utente. Patchare CVE-2026-58704 è una necessità immediata; Android 17 QPR2 mostra il lavoro continuo sulla stabilità della piattaforma; il video selfie aggiunge invece un compromesso più strutturale tra resilienza dell’account e gestione di dati biometrici. Per l’utente Pixel la priorità resta semplice: installare innanzitutto la patch 2026-09-05, distinguendo la sicurezza stabile dalle funzionalità ancora sperimentali delle build QPR. Google Pixel, scopri su Amazon. In qualità di Affiliato Amazon riceviamo un guadagno dagli acquisti idonei.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.