🛡️ Executive Summary
- N0va imita Teams, SharePoint, OneDrive, DocuSign e altri servizi ma può indirizzare la vittima verso un’autenticazione Microsoft realmente legittima.
- Il Device Code Flow permette all’attaccante di ottenere access e refresh token dopo che l’utente ha completato anche l’MFA sul dominio Microsoft.
- Microsoft considera il Device Code Flow ad alto rischio e raccomanda di bloccarlo con Conditional Access quando non è realmente necessario.
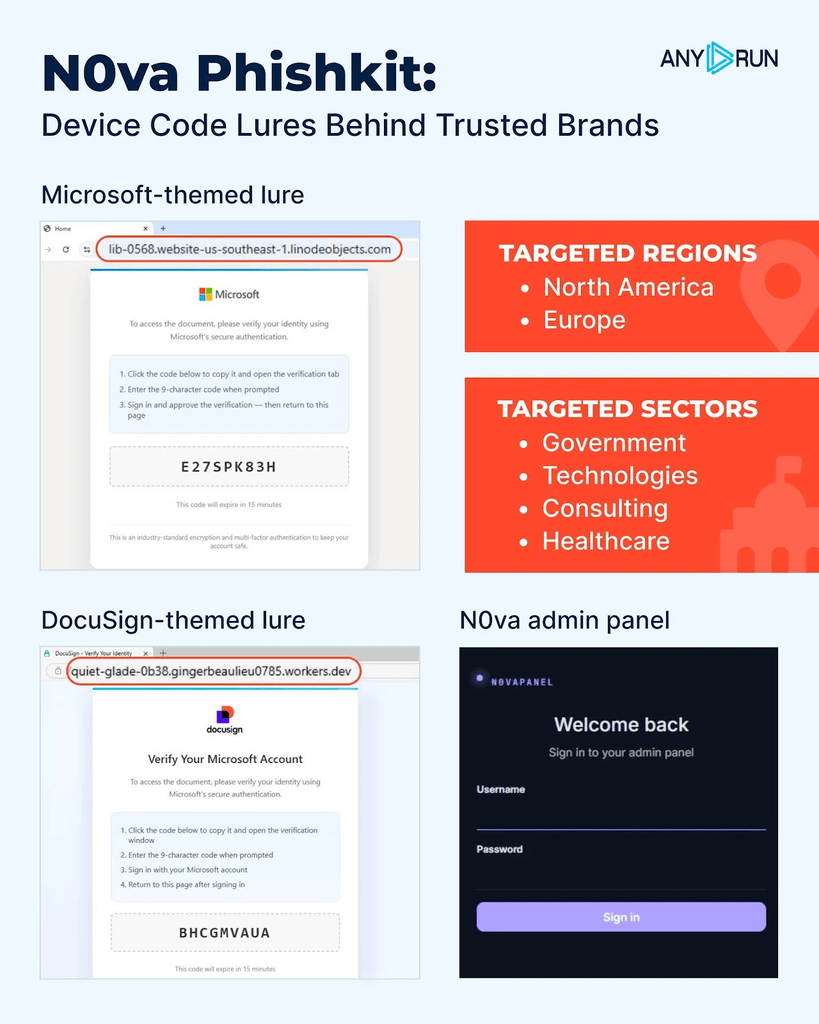
N0va mostra perché il phishing moderno non ha più bisogno di falsificare perfettamente una pagina di login o di rubare direttamente una password. Il nuovo phishkit osservato contro organizzazioni di Nord America ed Europa utilizza esche che imitano Microsoft Teams, SharePoint, OneDrive, DocuSign, Google Drive, Dropbox, Zoom e Adobe Sign, ma il passaggio decisivo può avvenire su una pagina Microsoft autentica. La vittima completa normalmente l’autenticazione, anche con MFA, ma sta in realtà autorizzando un client controllato dall’attaccante. Il risultato non è la sottrazione della password: sono access token e refresh token validi, utilizzabili per entrare in email, file e applicazioni cloud. È l’ennesimo segnale che il perimetro dell’attacco si è spostato dall’endpoint all’identità.
Cosa leggere
N0va prende di mira identità enterprise tra Stati Uniti ed Europa
L’attività attribuita a N0va è stata osservata da ANY.RUN contro organizzazioni appartenenti ai settori governativo, tecnologico, consulenziale e sanitario, oltre ad altre realtà aziendali tra Nord America ed Europa. Il kit utilizza marchi e workflow familiari proprio perché l’obiettivo non è necessariamente convincere l’utente a digitare una password dentro una pagina evidentemente contraffatta. Una delle firme individuate dai ricercatori è un pattern URL legato a richieste verso /api/verification/init, utilizzabile per collegare sessioni e infrastrutture differenti alla stessa famiglia. La catena osservata parte dalla classica esca business, ma evolve poi verso Device Code phishing, autenticazione legittima e acquisizione dei token. È una progressione già vista con Kali365, il kit che utilizza Microsoft 365 senza dover sottrarre direttamente le credenziali, ma N0va conferma quanto il modello sia ormai diventato ripetibile e industrializzabile.
Il sito Microsoft è vero ma la sessione appartiene all’attaccante
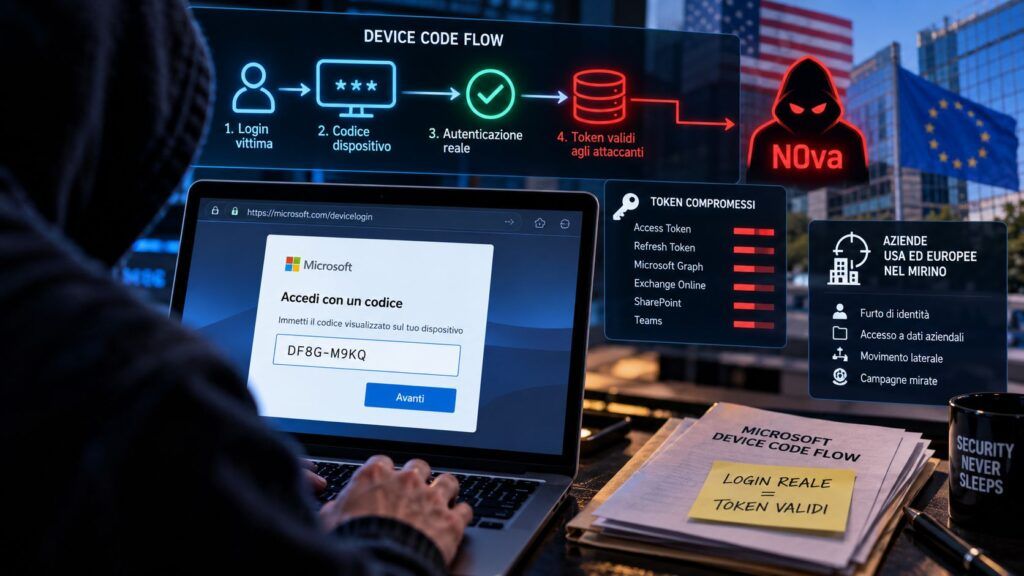
Il punto più insidioso è proprio l’assenza di una falsa autenticazione nel passaggio centrale. Il Device Code Flow è una funzione OAuth legittima progettata per dispositivi che non dispongono di un browser o di un sistema di input completo, come smart TV, terminali IoT o alcuni strumenti da riga di comando. L’applicazione genera un codice, l’utente visita da un altro dispositivo il vero portale Microsoft, inserisce quel codice e completa normalmente login ed eventuale autenticazione multifattore. Microsoft documenta ufficialmente il funzionamento del Device Code Flow proprio in questi termini. Nell’attacco, però, il dispositivo che ha richiesto il codice non appartiene alla vittima: è controllato dall’operatore criminale. La persona vede quindi microsoft.com, inserisce le proprie credenziali sul sito corretto e supera l’MFA, ma al termine Microsoft rilascia i token al client che ha originato la richiesta.
Leggi anche: Passkey usate come esca: ShinyHunters e Helix rubano dati Microsoft 365
L’MFA non viene violata: viene utilizzata per autenticare l’attaccante
Parlare semplicemente di “bypass MFA” rischia quindi di semplificare troppo ciò che accade. N0va non deve necessariamente rompere il secondo fattore. La vittima esegue l’MFA correttamente, ma lo fa all’interno di un flusso iniziato dall’attaccante. ANY.RUN descrive una catena nella quale, una volta completata l’autenticazione, il kit può ottenere access e refresh token, utilizzare meccanismi di token exchange o device registration e stabilire un accesso SSO alle risorse aziendali. Email, file, applicazioni cloud e altri servizi collegati all’identità possono così diventare raggiungibili senza che sul computer della vittima venga installato malware evidente.
Microsoft ha documentato esattamente questo rischio nelle proprie campagne di threat intelligence. In aprile l’azienda aveva osservato un’operazione su vasta scala nella quale il Device Code Flow veniva automatizzato attraverso infrastrutture cloud e codici generati dinamicamente all’ultimo momento, evitando il limite di validità di 15 minuti tipico dei codici statici. Gli operatori usavano inoltre AI generativa per costruire esche personalizzate relative a fatture, RFP e workflow aziendali. L’analisi Microsoft sul phishing Device Code mostra come questa tecnica permetta di disaccoppiare il login dell’utente dalla sessione realmente autorizzata.
Dopo il token il bersaglio diventa l’intero tenant Microsoft 365
Il vero rischio inizia dopo il phishing. Una volta ottenuto un token valido, l’attaccante non deve necessariamente cercare una vulnerabilità nell’endpoint. Può comportarsi come un utente autenticato e interrogare Exchange, SharePoint, OneDrive, Microsoft Graph e applicazioni SSO collegate nei limiti dei privilegi dell’identità compromessa. Il precedente PREY-0058 contro Microsoft 365 ha mostrato quanto questa strategia possa essere efficace: nessun ransomware, nessuna persistenza tradizionale sulla workstation, ma esfiltrazione diretta dei dati cloud e successiva estorsione.
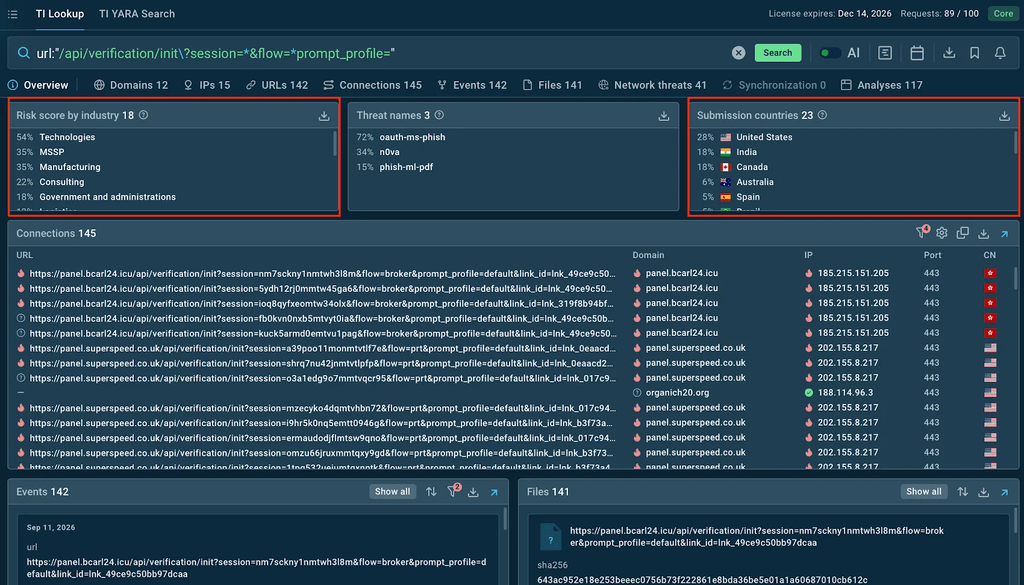
N0va amplia lo stesso problema perché combina brand differenti e servizi cloud affidabili con un flusso di autenticazione che, visto isolatamente, può sembrare assolutamente normale. Per un SOC la singola connessione a Microsoft non basta quindi a distinguere il comportamento malevolo. Diventano decisive telemetria dell’identità, sequenza temporale delle autenticazioni, client utilizzato, device registration, posizione, accesso improvviso a nuove risorse e comportamento successivo del token.
Microsoft considera il Device Code Flow un meccanismo ad alto rischio
La mitigazione più netta arriva direttamente da Microsoft. La documentazione Conditional Access di Entra ID definisce esplicitamente il Device Code Flow come un metodo di autenticazione ad alto rischio che può essere utilizzato in campagne di phishing e raccomanda di bloccarlo ovunque non sia necessario. Le organizzazioni che devono utilizzarlo, ad esempio per determinati dispositivi Teams o terminali privi di browser, possono costruire eccezioni limitate a device e località specifiche.
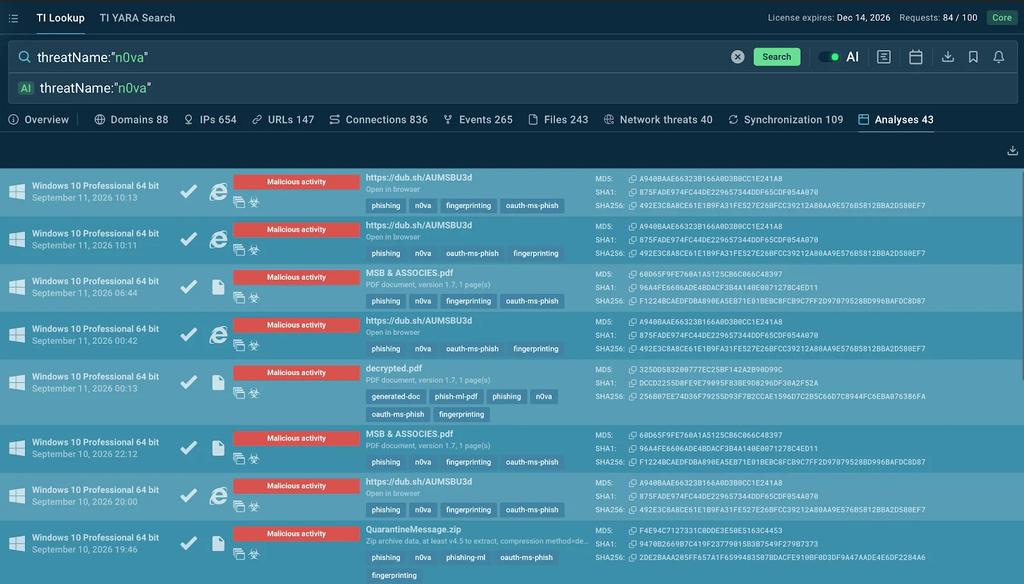
Il controllo non dovrebbe però fermarsi al blocco del protocollo. Dopo una compromissione sospetta servono revoca delle sessioni e dei refresh token, verifica dei dispositivi registrati, controllo dei grant OAuth, nuovi metodi MFA, regole Exchange e attività Microsoft Graph. Cambiare soltanto la password può lasciare validi artefatti che l’attaccante ha già ottenuto. È quanto emerso anche nelle campagne NovaCookies contro Microsoft 365, dove il valore criminale si spostava dalla password alla sessione autenticata.
Continua con:
- Microsoft 365 sotto attacco tra AiTM, frodi payroll e abuso di Windows Hello
- Tre cluster russi abusano OAuth, Device Code e WhatsApp contro diplomatici e ricercatori
N0va conferma che il bersaglio del phishing non è più la password ma la fiducia
La caratteristica più importante di N0va non è quindi un nuovo exploit. Il kit sfrutta una funzione che deve esistere e che funziona esattamente come previsto. La vulnerabilità operativa nasce quando un utente viene convinto a utilizzare correttamente quella funzione nel contesto sbagliato. È un cambiamento che rende meno efficaci molte delle regole storiche del phishing. Controllare il dominio non basta se il login finale avviene realmente su Microsoft. Avere l’MFA non basta se è l’utente stesso ad autorizzare il client dell’attaccante. Non trovare malware sul computer non significa che l’identità cloud non sia già compromessa. La password sta progressivamente smettendo di essere l’obiettivo più prezioso. Token, sessioni, autorizzazioni OAuth e dispositivi registrati permettono di utilizzare direttamente la fiducia già concessa dall’infrastruttura aziendale. N0va è rilevante proprio per questo: non prova a spezzare Microsoft 365 dall’esterno. Cerca di farsi autenticare come parte legittima dell’ecosistema.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.