🛡️ Executive Summary
- NightEagle entra soprattutto con credenziali VPN compromesse e punta a Exchange, Active Directory e domain controller per ottenere persistenza di lungo periodo.
- Hacking Cat trasforma Exchange in un punto di pivot per Gorilla RAT, Monkey Ransomware e operazioni che possono diventare distruttive.
- Toy Ghouls usa WinRM e backdoor personalizzate con C2 su MQTT e Matrix, riducendo la dipendenza da infrastrutture criminali tradizionali.
Le aziende russe stanno affrontando tre campagne differenti che convergono sullo stesso problema: i sistemi enterprise utilizzati per autenticazione, posta e amministrazione remota stanno diventando il ponte verso il controllo dell’intera rete. Le analisi pubblicate da Kaspersky su NightEagle, Hacking Cat e Toy Ghouls descrivono attori con motivazioni e arsenali differenti, ma accomunati dall’uso di credenziali valide, Microsoft Exchange, tunneling e strumenti amministrativi per superare il perimetro. Il rischio non termina con l’installazione di una backdoor: una volta ottenuta una posizione stabile, gli operatori possono muoversi verso Active Directory, infrastrutture interne, hypervisor e sistemi di backup, fino alla cifratura o alla distruzione dei dati.
Cosa leggere
NightEagle entra dalla VPN e punta al controllo di Active Directory
Il caso tecnicamente più strutturato riguarda NightEagle, identificato anche come APT-Q-95, attore osservato almeno dal 2023 e in precedenza concentrato soprattutto su organizzazioni asiatiche. Nella nuova analisi tecnica pubblicata dal Global Emergency Response Team di Kaspersky, gli incident responder spiegano che gran parte delle intrusioni contro aziende russe è iniziata utilizzando credenziali VPN valide già compromesse, con connessioni provenienti anche da indirizzi associati a Cloudflare WARP e provider di infrastrutture virtuali europee. È un dettaglio importante perché sposta il problema dall’exploit iniziale alla sicurezza delle identità: un login formalmente corretto può portare l’aggressore direttamente oltre il perimetro.
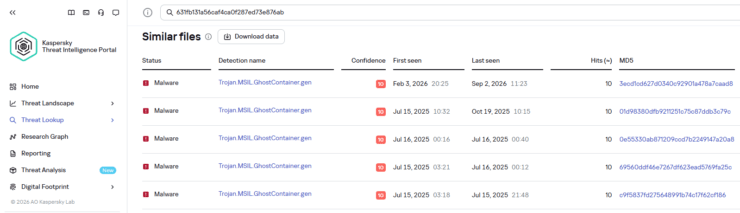
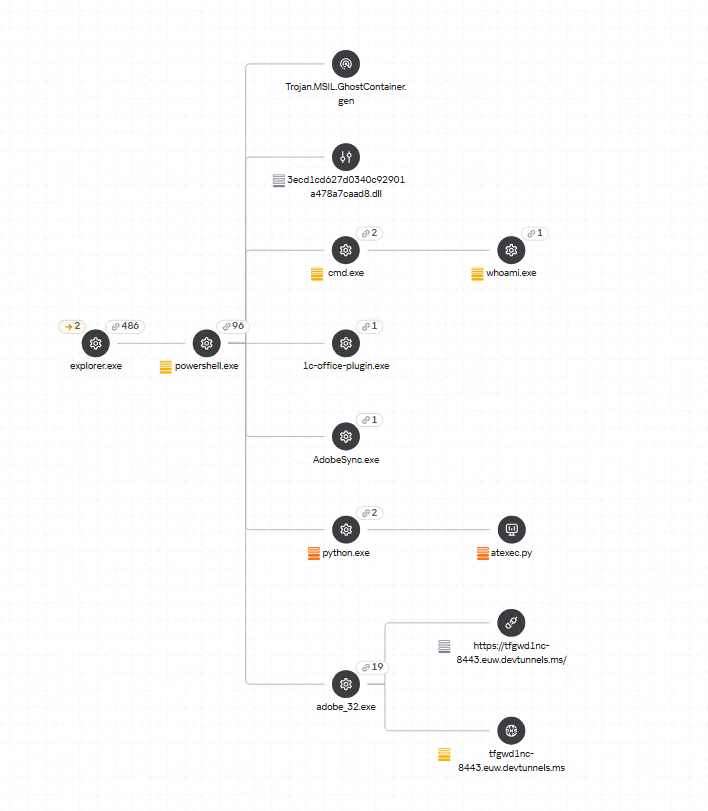
Dopo l’accesso, NightEagle distribuisce su Microsoft Exchange Server la backdoor modulare GhostContainer, capace di eseguire codice, manipolare file, caricare moduli e instradare traffico. Nel codice Kaspersky ha individuato componenti provenienti da progetti pubblici, tra cui Neo-reGeorg, GhostWebShell e materiale collegato a CVE-2020-0688, mostrando ancora una volta come operazioni avanzate possano combinare software personalizzato e strumenti disponibili pubblicamente.
Per il lateral movement il gruppo usa inoltre Microsoft Dev Tunnels, rdp2tcp e sessioni RDP, fino ad attaccare l’infrastruttura Active Directory. Kaspersky ha osservato anche l’abuso di CVE-2019-0708 BlueKeep, tentativi di DCSync e la raccolta degli hash delle password di dominio, con l’obiettivo finale di raggiungere i domain controller e mantenere accessi attraverso ticket Kerberos di lunga durata. È uno schema coerente con altre operazioni contro infrastrutture russe, dove prodotti di sicurezza e accesso remoto come ViPNet sono diventati essi stessi punti di ingresso.
Leggi anche: Microsoft corregge lo zero-day Exchange e ripulisce GitHub dal malware Miasma
Hacking Cat trasforma Exchange da server di posta a testa di ponte
La seconda campagna mostra una trasformazione differente. Hacking Cat, gruppo hacktivista pro-Ucraina attivo almeno da febbraio 2024, era inizialmente associato soprattutto a defacement, pubblicazione di dati e operazioni dimostrative, ma dalla metà del 2025 Kaspersky osserva un progressivo spostamento verso cifratura e distruzione dei sistemi.
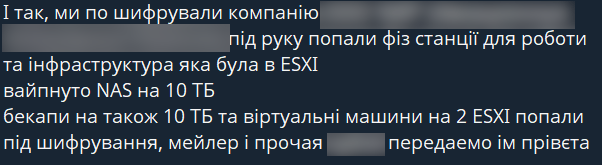
La ricostruzione tecnica pubblicata da Kaspersky su Securelist attribuisce con elevata confidenza al cluster Gorilla RAT e Monkey Ransomware, pur sottolineando quanto la collaborazione con Cyber Anarchy Squad e Ukrainian Cyber Alliance complichi l’attribuzione dei singoli strumenti. In alcune intrusioni il punto di ingresso sarebbe stato rappresentato da vulnerabilità di Microsoft Exchange, tra cui CVE-2021-26855 e, secondo la valutazione dei ricercatori, CVE-2026-42897.
Dopo la compromissione viene installato Gorilla RAT, scritto in Go e dotato di capacità di tunneling: il server di posta smette così di essere semplicemente l’obiettivo compromesso e diventa un relay verso servizi non esposti direttamente a Internet. Il malware può eseguire comandi, enumerare processi, raccogliere informazioni, trasferire file e aprire tunnel TCP. La stessa logica — conquistare un sistema di frontiera e usarlo per raggiungere la rete interna — rende particolarmente pericolose le vulnerabilità dei servizi enterprise rispetto a una compromissione isolata di un endpoint.
Monkey Ransomware mostra quanto sia sottile il confine con un wiper
L’elemento più interessante nell’arsenale attribuito a Hacking Cat è Monkey Ransomware, perché la classificazione come ransomware descrive soltanto una parte del comportamento osservato. Kaspersky ha recuperato varianti sviluppate in Rust, .NET, C++ e Go, rivolte a Windows, Linux e VMware ESXi. Alcune versioni generano effettivamente chiavi utilizzabili nel processo di cifratura, mentre altre non conservano la chiave necessaria al recupero dei dati, trasformando di fatto l’operazione in sabotaggio anche quando sul sistema viene lasciata una ransom note.
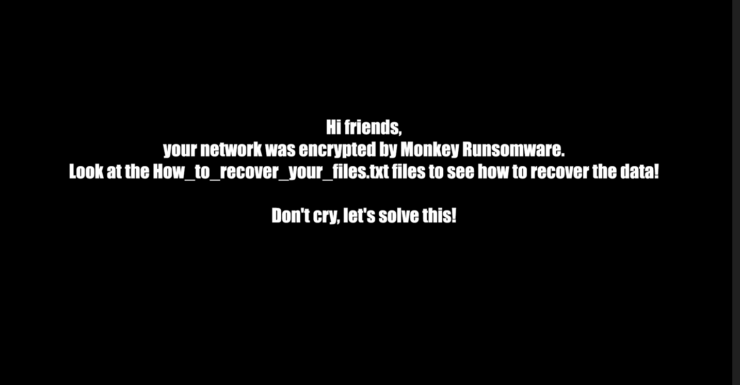
La variante Rust usa ChaCha20-Poly1305; quella .NET impiega AES-256-CBC e può sottrarre credenziali Outlook, compromettere i meccanismi di recovery ed eliminare backup locali; la versione C++ interviene sui log, su PowerShell, AMSI, ETW e Microsoft Defender, mentre quella Go è orientata anche a Linux ed ESXi. Kaspersky segnala nella variante Go persino istruzioni pensate per le Shadow Copies di Windows, inutili sugli ambienti per cui quel payload è stato compilato: un’incongruenza che i ricercatori ritengono compatibile con sviluppo frettoloso o possibile assistenza dell’AI, senza presentarla come prova definitiva.
L’aspetto operativo è più importante dell’origine del codice: ransomware e wiper stanno progressivamente condividendo le stesse catene, come già mostrato da Gigawiper, piattaforma capace di combinare controllo remoto, cifratura e distruzione irreversibile. Hacking Cat ha peraltro contestato pubblicamente parte dell’attribuzione di Kaspersky, riconoscendo alcuni strumenti ma negando la proprietà dei locker: un elemento che impone di distinguere le evidenze tecniche dall’attribuzione del singolo malware.
Toy Ghouls sposta il comando e controllo su MQTT e Matrix
Toy Ghouls, conosciuto anche come Bearlyfy, Laboo.boo e Feral Wolf, segue un percorso ancora diverso. Il gruppo finanziariamente motivato aveva inizialmente utilizzato tool recuperati da GitHub e builder ransomware trapelati di Babuk e LockBit, per poi sviluppare GenieLocker e, nel luglio 2026, una propria backdoor. La disclosure originale di Kaspersky sulle nuove backdoor Toy Ghouls descrive due versioni: mqtt-bird-agent 0.1.0, che utilizza un broker HiveMQ basato su MQTT, e matrix-bird-agent 0.1.0, che sfrutta Element e il protocollo Matrix. Gli attaccanti distribuiscono payload e configurazione tramite Windows Remote Management, servendosi anche di Evil-WinRM e WinRM-fs, e possono registrare la backdoor come servizio Windows persistente. Il file config.toml viene parzialmente cifrato utilizzando materiale derivato dal MachineGuid della vittima, vincolando la configurazione alla macchina compromessa. Il dato più rilevante riguarda però il C2: appoggiarsi a servizi e protocolli legittimi consente di confondere la comunicazione malevola con traffico applicativo potenzialmente ammesso dalla rete e riduce la necessità di mantenere domini e server criminali facilmente bloccabili. È una tendenza già osservata in molte campagne moderne, dove cloud, repository, piattaforme collaborative e protocolli comuni diventano parte dell’infrastruttura offensiva.
Continua con:
Hacker russi bucano le telecamere IP per tracciare le armi dirette in Ucraina e colpire le truppe
Il vero bersaglio è la fiducia accordata ai sistemi enterprise
Le tre campagne non descrivono un’unica operazione coordinata e non devono essere confuse sul piano dell’attribuzione: NightEagle, Hacking Cat e Toy Ghouls hanno storie, motivazioni e strumenti differenti. L’elemento comune è però architetturale. VPN, Exchange, WinRM, Active Directory, RDP e piattaforme di messaggistica non sono semplici componenti laterali della rete: rappresentano trust boundary attraverso le quali un aggressore può trasformare un primo accesso in controllo persistente. NightEagle dimostra il valore delle credenziali valide e dei privilegi di dominio; Hacking Cat mostra come un Exchange compromesso possa diventare un pivot verso ransomware e distruzione; Toy Ghouls evidenzia quanto sia difficile separare il traffico C2 dall’uso legittimo di protocolli e servizi pubblici. Per i difensori la conseguenza è concreta: patchare Exchange resta necessario, ma non basta se le credenziali VPN sono state sottratte; bloccare un payload non ripristina automaticamente la fiducia se l’attaccante ha raggiunto Active Directory; eliminare una backdoor non chiude l’incidente se esistono tunnel, servizi persistenti o account creati durante il lateral movement. La risposta deve quindi spostarsi dalla semplice rimozione del malware alla ricostruzione della catena di fiducia, verificando identità, ticket Kerberos, privilegi, configurazioni dei sistemi di accesso remoto, log di autenticazione, account locali e integrità dei server esposti. È proprio questa capacità di usare strumenti apparentemente normali per attraversare l’infrastruttura a rendere le nuove campagne contro le aziende russe più rilevanti del singolo ransomware o della singola backdoor.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.