📌 In Sintesi
- UE e NATO descrivono una crescita delle operazioni ibride russe tra cyberattacchi, sabotaggi, interferenze e azioni contro infrastrutture europee.
- Negli Stati Uniti il processo penale contro Huawei riporta in aula le accuse sul robot Tappy di T-Mobile e su altri segreti industriali.
- I due dossier sono distinti, ma mostrano come reti, infrastrutture e proprietà tecnologica siano diventate componenti della competizione strategica tra Stati.
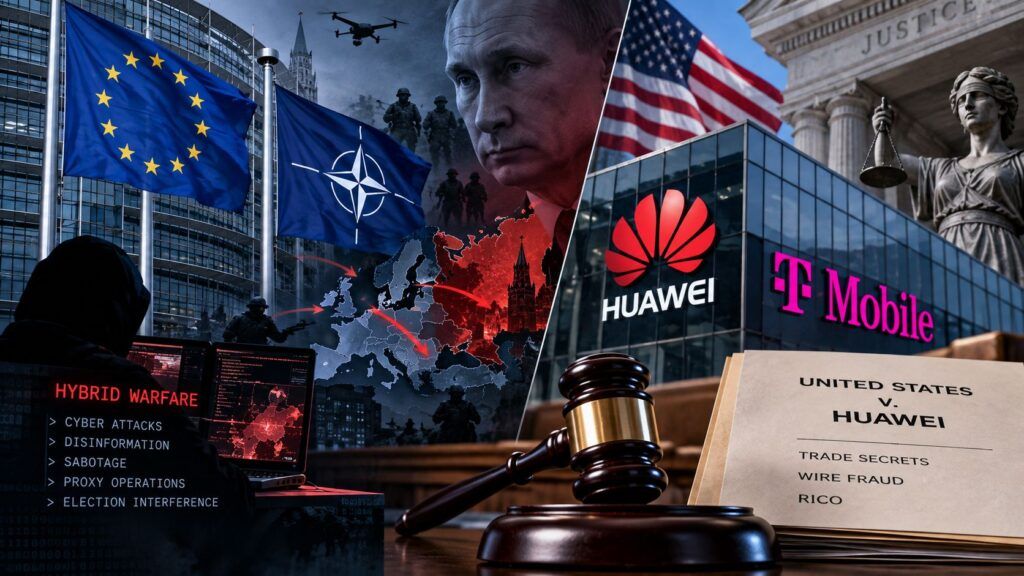
La pressione sulle infrastrutture tecnologiche occidentali assume forme molto diverse. In Europa, istituzioni UE e NATO attribuiscono alla Russia una campagna ibrida che combina cyberattacchi, sabotaggi, interferenze informative, coercizione e azioni contro infrastrutture critiche. Negli Stati Uniti, invece, è entrato nel vivo il processo penale contro Huawei, nel quale i procuratori stanno riportando davanti alla giuria le accuse relative al robot Tappy di T-Mobile e a una più ampia presunta strategia di appropriazione di proprietà intellettuale. I due dossier non devono essere confusi: il primo riguarda attività attribuite a uno Stato e ai suoi proxy, il secondo accuse penali contro un’azienda che le contesta. Il punto comune è la crescente centralità di reti, tecnologie proprietarie e infrastrutture digitali nella competizione geopolitica.
Cosa leggere
La guerra ibrida russa si spinge oltre il solo cyberspazio
Il quadro europeo è ormai più ampio delle intrusioni informatiche. Il Servizio europeo per l’azione esterna include tra le minacce osservate cyberattacchi, sabotaggi, danneggiamento dei cavi sottomarini, interferenze informative, violazioni dello spazio aereo e tentativi di destabilizzazione politica. Il Consiglio UE ha formalmente denunciato nel marzo 2026 le campagne russe e dei soggetti collegati a Mosca come attività persistenti e coordinate, mentre la NATO descrive un aumento di frequenza, scala e intensità delle azioni ibride contro gli Alleati. Durante l’estate la pressione è diventata anche fisica: autorità europee hanno attribuito alla Russia o a suoi proxy diversi episodi con droni, infrastrutture energetiche e spazi aerei, pur con livelli di evidenza differenti da caso a caso.
Il problema per l’Europa è proprio la zona grigia tra pace e conflitto aperto. Un attacco informatico contro una rete governativa, un incendio doloso, un sabotaggio ferroviario o una violazione dello spazio aereo possono produrre effetti reali senza raggiungere automaticamente la soglia che determinerebbe una risposta militare convenzionale. NATO definisce le minacce ibride come combinazioni di strumenti militari e non militari, palesi e clandestini, impiegati per destabilizzare un avversario e rendere più difficile l’attribuzione e la risposta. La strategia consente inoltre di utilizzare attori statali, criminali, hacktivisti e società private con diversi livelli di collegamento alle autorità.
Leggi anche: L’Occidente contro gli hacker di Mosca: l’Europa sanziona le reti russe
FSB Center 16 mostra come cyber e sabotaggio possano appartenere allo stesso ecosistema
Sul versante cyber, Bruxelles ha compiuto a luglio un passo ulteriore attribuendo pubblicamente al 16th Centre dell’FSB il controllo di diversi cluster di minaccia, compreso Turla, e denunciando attività contro reti governative e infrastrutture critiche in Francia, Germania, Polonia, Paesi Bassi, Austria, Slovacchia, Romania, Finlandia e altri paesi. La dichiarazione europea parla esplicitamente di un ecosistema che comprende servizi di intelligence, gruppi cyber, criminali, hacktivisti e imprese private. NATO ha successivamente espresso una propria condanna delle attività russe e ribadito che gli Alleati possono impiegare l’intero spettro delle proprie capacità per rispondere alle minacce cyber nel rispetto del diritto internazionale.
Questo modello era già emerso nell’analisi di Matrice Digitale sul FSB Center 16 e sulle campagne contro router e infrastrutture europee, dove dispositivi di rete obsoleti, SNMP debole e apparati esposti diventavano punti di accesso utili alla raccolta di intelligence e alla preparazione di operazioni più invasive. La difficoltà difensiva nasce dalla continuità tra spionaggio e potenziale sabotaggio: ottenere configurazioni di router e gateway può essere inizialmente un’attività informativa, ma lo stesso accesso può aumentare la conoscenza di una rete e facilitare operazioni successive contro servizi essenziali.
Huawei arriva al processo, ma il caso Tappy nasce oltre dieci anni fa
Il secondo dossier non è una nuova scoperta sul presunto furto del robot T-Mobile. La novità del settembre 2026 è che le accuse sono finalmente entrate nella fase processuale. Il procedimento federale contro Huawei è iniziato a Brooklyn dopo anni di preparazione e comprende contestazioni molto più ampie del caso Tappy: il governo statunitense accusa Huawei e alcune controllate di una cospirazione RICO, appropriazione di segreti industriali, frodi e condotte relative alle attività commerciali in Iran. Huawei nega le accuse e sostiene che il Dipartimento di Giustizia stia reinterpretando controversie commerciali e comportamenti individuali come parte di un’unica attività criminale aziendale.
Il filone T-Mobile risale invece al 2012-2014. L’incriminazione del Dipartimento di Giustizia del 2019 sostiene che dipendenti Huawei abbiano fotografato, misurato e cercato di riprodurre Tappy, robot sviluppato da T-Mobile per automatizzare i test degli smartphone. L’accusa afferma inoltre che un dipendente abbia sottratto fisicamente una parte del robot prima di restituirla. Sono contestazioni dell’accusa e non devono essere presentate come fatti definitivamente accertati nel procedimento penale oggi in corso.
Le email su Tappy tornano davanti alla giuria nel processo del 2026
La notizia del 17 settembre è che i procuratori stanno utilizzando proprio il materiale relativo a Tappy per sostenere la propria ricostruzione davanti alla giuria. Secondo la cronaca del South China Morning Post, un agente FBI è stato interrogato per ore su email che, secondo l’accusa, mostrerebbero l’interesse di dirigenti e tecnici Huawei negli Stati Uniti e in Cina verso le specifiche del sistema robotico. Il punto processuale è ora stabilire se questi episodi rappresentassero iniziative circoscritte oppure, come sostiene il governo, parte di una condotta aziendale più ampia. Huawei contesta questa seconda interpretazione.
Matrice Digitale aveva già ricostruito l’avvio del processo RICO contro Huawei e il ritorno delle accuse sulla proprietà intellettuale. È una distinzione essenziale anche per il dibattito sulla sicurezza delle telecomunicazioni: un’accusa di furto di segreti industriali non prova automaticamente l’esistenza di backdoor nelle apparecchiature di rete, così come la forza tecnologica raggiunta oggi da Huawei non risolve retroattivamente i contenziosi del passato. Il processo riguarda responsabilità penali specifiche che dovranno essere provate davanti alla giuria.
Continua con:
- Huawei guida il microwave backhaul dopo vent’anni di battaglie sulla proprietà IP
- FBI spegne QScan e QTRouter: la Cina industrializza le reti proxy per lo spionaggio
Europa e Stati Uniti affrontano due problemi diversi della stessa competizione tecnologica
La convergenza tra i due dossier non è quindi nell’identità degli attori o nelle tecniche utilizzate. La Russia viene accusata da UE e NATO di utilizzare strumenti ibridi per esercitare pressione politica e strategica sull’Europa; Huawei affronta invece un processo nel quale il governo statunitense deve dimostrare precise accuse penali, contestate dalla società cinese. Assimilare le due vicende produrrebbe una lettura imprecisa.
Ciò che le collega è il valore strategico assunto dalla tecnologia. Router, reti mobili, cavi, data center, robot di test, codice sorgente e proprietà intellettuale non sono più soltanto asset commerciali: determinano dipendenze industriali, capacità di intelligence, resilienza nazionale e potere negoziale. Per l’Europa la questione concreta diventa quindi doppia: proteggere fisicamente e digitalmente le infrastrutture da operazioni ostili e, contemporaneamente, costruire filiere tecnologiche nelle quali proprietà intellettuale, fornitori e apparati di rete possano essere valutati con criteri verificabili. È su questo terreno, molto più che negli slogan sulla “guerra tecnologica”, che si misura oggi la sicurezza delle infrastrutture europee.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.