🛡️ Executive Summary
- ShinyHunters sostiene di aver compromesso il leak site di Clop e di essere in possesso di dati interni del gruppo ransomware.
- Il collettivo minaccia di estorcere Clop pubblicando informazioni se non riceverà un pagamento, ribaltando il modello della doppia estorsione.
- Le prove pubbliche restano parziali: l’intrusione appare credibile, ma quantità e natura dei dati sottratti non sono ancora verificabili indipendentemente.
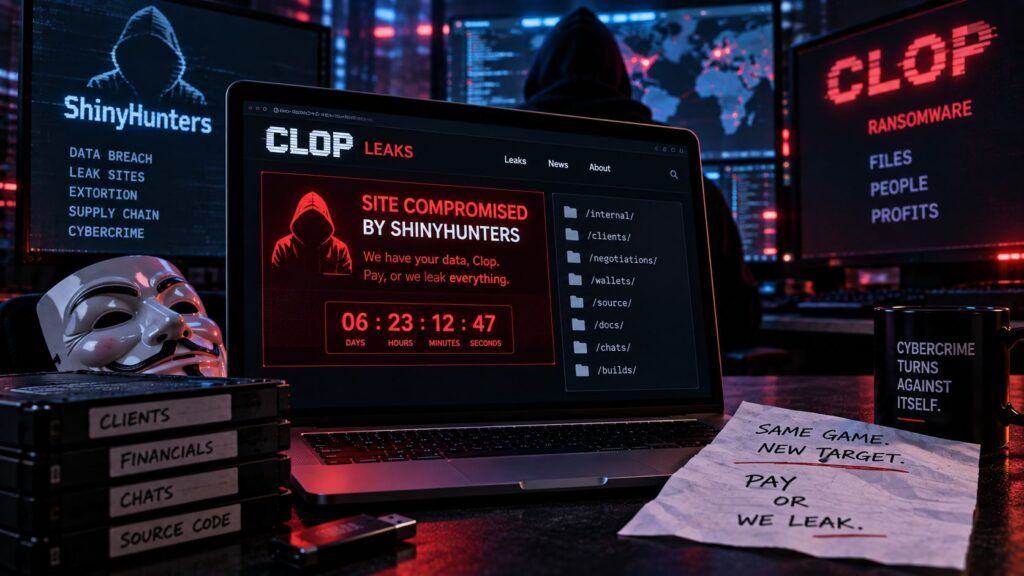
ShinyHunters sostiene di aver compromesso l’infrastruttura pubblica di Clop, uno dei gruppi ransomware più noti, e di essere pronto a estorcere denaro agli stessi operatori che per anni hanno costruito il proprio modello di business sulla pubblicazione di dati rubati. La vicenda segna un passaggio raro ma significativo nel cybercrime: il leak site, normalmente usato come strumento di pressione contro le vittime, diventa esso stesso il bersaglio. Le informazioni disponibili indicano che ShinyHunters abbia avuto accesso almeno a componenti del sito di Clop, ma la portata reale dell’intrusione resta ancora da verificare. La parte più interessante non è quindi il folklore criminale, ma la fragilità operativa di un ecosistema estorsivo che dipende da infrastrutture web, identità e dati altrettanto attaccabili di quelli delle vittime.
Cosa leggere
ShinyHunters entra nel leak site di Clop e pubblica una prova del controllo
Secondo la ricostruzione di BleepingComputer, ShinyHunters ha rivendicato l’accesso al leak site di Clop mostrando elementi che indicano un controllo almeno parziale dell’infrastruttura. Il collettivo ha modificato contenuti del portale e utilizzato la compromissione per lanciare una minaccia diretta agli operatori ransomware. La dinamica ha un valore tecnico preciso. I leak site non sono semplici pagine statiche: spesso includono backend amministrativi, sistemi di gestione delle vittime, database, storage, pannelli di pubblicazione e infrastrutture di supporto. Compromettere uno di questi ambienti può quindi esporre molto più del contenuto visibile pubblicamente, anche se nel caso Clop non esiste ancora una conferma indipendente della quantità di materiale ottenuto.
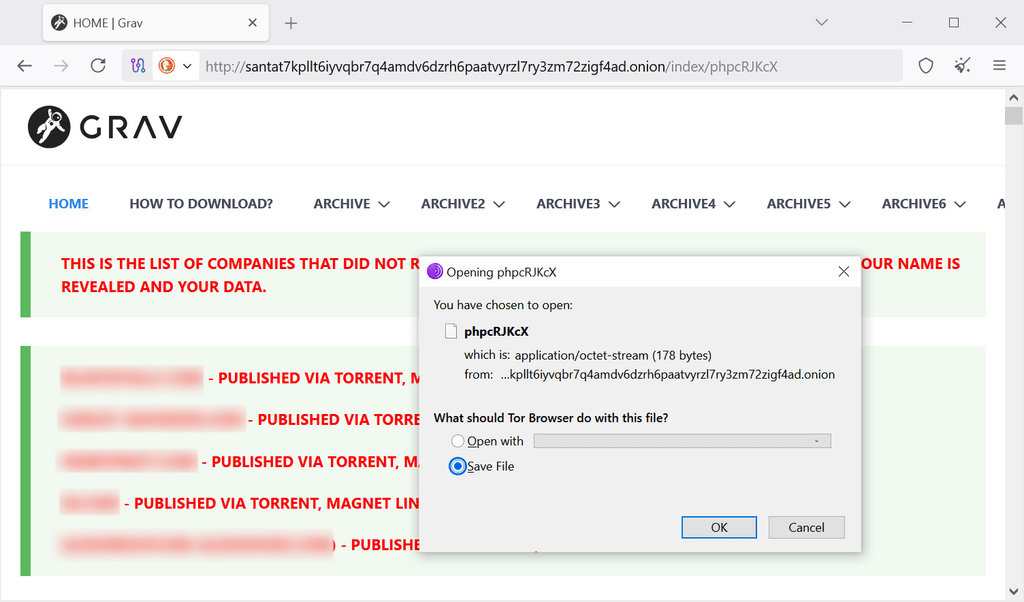
La storia criminale di ShinyHunters rende la rivendicazione plausibile ma non automaticamente provata. Il gruppo è già stato associato a campagne di data theft ed estorsione senza cifratura, modello che negli ultimi anni ha iniziato a convergere con quello dei ransomware tradizionali. Matrice Digitale ha seguito più volte questa evoluzione, incluso il passaggio verso campagne di estorsione basate su furto dati e account cloud, dove il valore non deriva più necessariamente dal blocco dei sistemi ma dalla pressione reputazionale.
Leggi anche: Scattered LAPSUS$ Hunters e ShinyHunters convergono nel nuovo modello di estorsione
La minaccia ribalta il modello della doppia estorsione
ShinyHunters avrebbe dichiarato di voler chiedere denaro a Clop per evitare la pubblicazione di informazioni sottratte. Il meccanismo è esattamente quello utilizzato dai ransomware contro aziende e organizzazioni: compromissione, raccolta dati, minaccia di disclosure e richiesta di pagamento. È una forma di contro-estorsione che dimostra quanto sia ormai sottile la separazione tra ransomware, data extortion group e criminalità opportunistica. Clop è storicamente conosciuto per campagne nelle quali il furto dei dati è diventato centrale, soprattutto negli attacchi contro piattaforme di file transfer. La capacità di ShinyHunters di applicare lo stesso modello contro il gruppo rivale suggerisce che l’infrastruttura del cybercrime non gode di alcun privilegio tecnico.
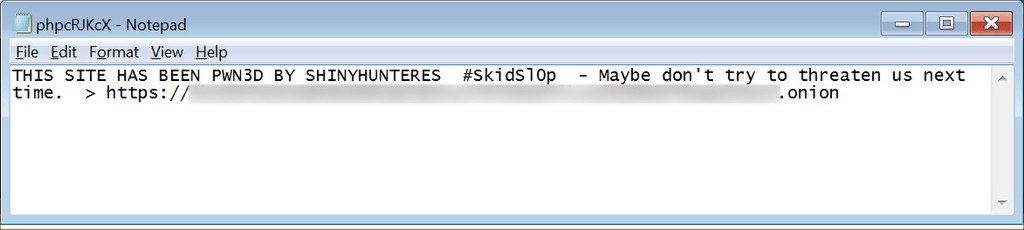
Il paradosso è rilevante anche dal punto di vista operativo. I gruppi ransomware costruiscono la propria reputazione sulla promessa di poter proteggere i dati rubati fino al pagamento, negoziare privatamente e pubblicare materiale in modo controllato. Se un competitor può entrare nel leak site e sottrarre informazioni, quella stessa reputazione diventa vulnerabile. Il fenomeno ricorda le tensioni già viste nell’ecosistema Ransomware-as-a-Service, dove affiliati, operatori e broker si accusano periodicamente di trattenere pagamenti, rubare vittime o esfiltrare wallet. LockBit e altri gruppi hanno già mostrato quanto le infrastrutture criminali possano diventare bersagli di rivali e forze dell’ordine.
Non è ancora chiaro quali dati siano stati realmente sottratti
La parte più delicata della vicenda riguarda l’attribuzione della portata dell’attacco. ShinyHunters afferma di possedere dati di Clop, ma non ha ancora pubblicato un set sufficiente a verificare in modo indipendente quali sistemi siano stati raggiunti, se siano stati esfiltrati database completi oppure se l’accesso si sia limitato alla componente web. Questa distinzione è fondamentale. Un defacement o un accesso al CMS non equivale automaticamente alla compromissione dell’intera infrastruttura criminale. Allo stesso modo, il controllo di un leak site Tor non implica necessariamente l’accesso ai server di comando, ai wallet o alle identità operative.
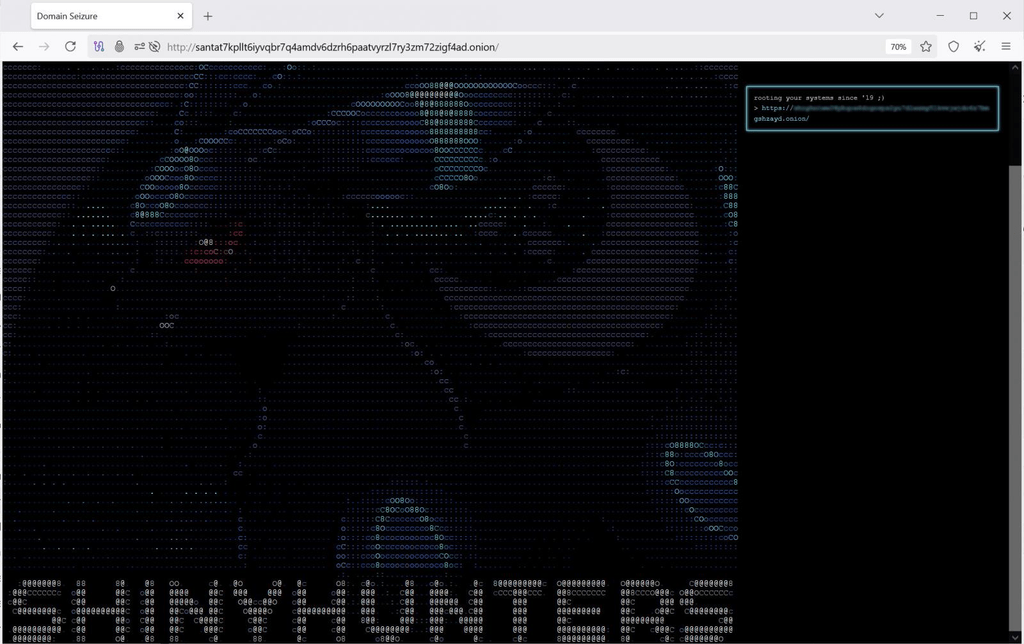
BleepingComputer riporta che ShinyHunters ha minacciato di divulgare informazioni sul gruppo se Clop non accetterà la richiesta. Fino alla pubblicazione di dati verificabili, però, la quantità e la sensibilità del materiale devono essere considerate claim dell’attore criminale, non fatti confermati. È la stessa cautela necessaria quando un gruppo ransomware annuncia una violazione aziendale: una pagina su un leak site non costituisce da sola prova di un data breach. Nel caso Clop il principio vale ancora di più perché entrambe le parti hanno un incentivo reputazionale a gonfiare la portata dell’incidente.
La guerra tra gruppi criminali può esporre vittime collaterali
La conseguenza più seria riguarda i dati delle vittime già presenti nei sistemi di Clop. Se ShinyHunters avesse realmente ottenuto accesso ai repository usati dal gruppo per conservare informazioni sottratte, aziende già colpite da Clop potrebbero vedere i propri dati finire nelle mani di un secondo attore criminale. Questo scenario rompe una delle illusioni più pericolose delle trattative ransomware: il pagamento non garantisce che il materiale sparisca. Anche quando gli operatori dichiarano di cancellare i dati, una compromissione successiva della loro infrastruttura può esporre copie residue, database di negoziazione o archivi delle vittime. Il rischio è particolarmente rilevante nel caso di Clop, che negli anni ha gestito campagne ad alto volume contro software di file transfer e grandi organizzazioni. Una violazione interna potrebbe quindi avere un effetto moltiplicatore, coinvolgendo soggetti già compromessi in passato. Matrice Digitale ha più volte evidenziato come l’estorsione senza cifratura stia diventando dominante in alcune campagne: la vicenda ShinyHunters-Clop porta questa logica alla conseguenza estrema, perché il dato rubato diventa una merce trasferibile anche tra criminali.
Continua con:
Scattered Spider e ShinyHunters: la convergenza tra identity attack ed estorsione dati
LockBit, Clop e il mercato ransomware: come funziona oggi la doppia estorsione
Clop perde la principale garanzia su cui si regge il ransomware
La vicenda mette in discussione uno dei pilastri economici dell’estorsione digitale: la capacità dell’attaccante di mantenere il controllo esclusivo sui dati rubati. Se il materiale può essere sottratto anche al gruppo ransomware, il pagamento perde ulteriormente qualsiasi valore come garanzia di riservatezza. Per le vittime questo rafforza una conclusione operativa già nota: le decisioni di incident response non possono basarsi sulla promessa criminale di cancellazione. I dati esfiltrati devono essere considerati permanentemente fuori controllo e potenzialmente replicati, venduti o sottratti da altri attori. Per i gruppi criminali, invece, il caso Clop mostra che leak site, pannelli e infrastrutture Tor sono ormai parte della superficie di attacco. La competizione tra gruppi può quindi evolvere dalla semplice sottrazione di vittime a una vera guerra di supply chain criminale, nella quale si colpiscono repository, server e identità operative degli avversari. Se ShinyHunters pubblicherà prove più consistenti, il caso potrà diventare uno dei precedenti più significativi di ransomware group compromesso e sottoposto a estorsione da un altro attore. Fino ad allora, l’intrusione nel leak site appare credibile, ma la quantità e la qualità dei dati ottenuti restano una dichiarazione del gruppo.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.