🛡️ Executive Summary
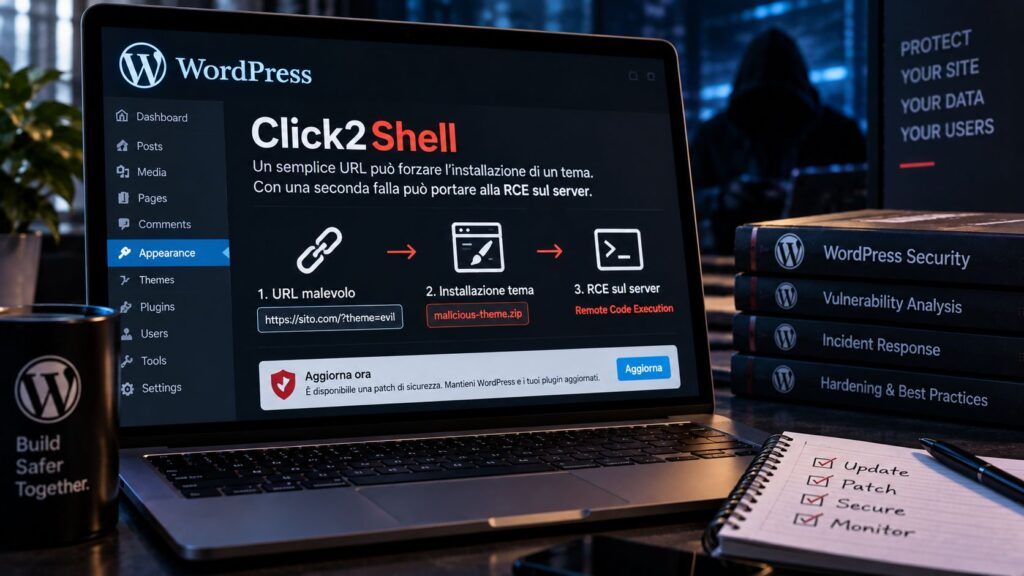
- Click2Shell permette a un URL costruito ad hoc di far installare e caricare in anteprima un tema senza che l’amministratore prema Install.
- La falla Core non produce da sola RCE: pwn.ai l’ha concatenata a un secondo bug presente nel tema Mobile Repair Zone 2.5.4.
- WordPress 7.1.1 corregge il problema nel Core; la catena richiede comunque la visita di un amministratore autenticato a una pagina controllata dall’attaccante.
WordPress 7.1.1 chiude una vulnerabilità del Core che permette a un attaccante non autenticato di trasformare una visita dell’amministratore in un’installazione di tema non richiesta. I ricercatori di pwn.ai hanno chiamato la catena Click2Shell e hanno dimostrato che, abbinando il problema a una seconda falla presente in un tema del catalogo ufficiale, l’attacco può arrivare all’esecuzione di codice PHP sul server. Il punto decisivo è però separare le due primitive: Click2Shell non è da solo una RCE pre-auth automatica. L’attaccante deve convincere un amministratore già autenticato a visitare un URL controllato e, per ottenere code execution, concatenare una vulnerabilità aggiuntiva nel tema installato.
Cosa leggere
Un URL manipolato fa premere Install al browser dell’amministratore
La ricerca tecnica originale di pwn.ai descrive un problema di interpretazione differente dello stesso valore tra la Themes API di WordPress.org e il JavaScript eseguito nel browser dell’amministratore. Il catalogo riduce il parametro a un normale slug di tema, mentre il browser conserva caratteri aggiuntivi e li reinserisce all’interno di un selettore jQuery. La discrepanza permette di costruire una URL che indirizza il comportamento della pagina verso il pulsante Install, facendo scattare automaticamente l’operazione.
L’attaccante non deve conoscere password né possedere un account WordPress: sono la sessione già autenticata dell’amministratore e i controlli di autorizzazione presenti nel browser a fornire il contesto necessario all’installazione. Il tema proviene comunque dal catalogo WordPress.org e resta inizialmente inattivo, motivo per cui l’aspetto pubblico del sito non cambia e l’operazione può passare inosservata. Il meccanismo è diverso dalla catena WP2Shell che in luglio aveva portato una installazione WordPress standard alla RCE senza autenticazione: in Click2Shell l’interazione della vittima privilegiata rimane un prerequisito sostanziale.
Leggi anche: WordPress 7.0.3 corregge XSS2Shell e altre vulnerabilità del Core
Il tema inattivo diventa il secondo anello verso l’esecuzione di codice
L’installazione forzata del tema, presa isolatamente, non permette di caricare un archivio arbitrario controllato dall’attaccante. Pwn.ai ha quindi cercato una seconda vulnerabilità in un tema realmente distribuito nel catalogo e l’ha individuata nella versione 2.5.4 di Mobile Repair Zone. Il problema diventa interessante perché WordPress può eseguire PHP appartenente a un tema anche quando questo non è stato attivato, durante il caricamento dell’anteprima nel Customizer. Secondo i ricercatori, Mobile Repair Zone registrava un handler AJAX privo di adeguato controllo delle capability e del nonce. L’handler accettava inoltre un URL dal quale recuperare un pacchetto plugin, lo estraeva e ne caricava il codice. concatenando le due primitive, l’attaccante poteva quindi far installare il tema ufficiale, aprirlo in preview, raggiungere l’installer vulnerabile e infine scrivere ed eseguire PHP scelto dall’aggressore con i privilegi del processo WordPress. La pagina ufficiale del tema Mobile Repair Zone su WordPress.org riporta oggi la versione 2.5.5, aggiornata il 9 settembre. Pwn.ai afferma inoltre di aver individuato più di 40 temi di terze parti con comportamenti utilizzabili nello stesso genere di concatenazione, dettaglio che sposta l’attenzione dal singolo template alla superficie creata dal caricamento di codice durante le preview.
WordPress 7.1.1 chiude il Core bug e distribuisce undici fix di sicurezza
La release ufficiale WordPress 7.1.1 è stata pubblicata il 17 settembre 2026 e contiene 11 correzioni di sicurezza, oltre ai bugfix del Core e del Block Editor. WordPress descrive specificamente Click2Shell come un problema nel quale URL costruiti ad hoc possono installare e mostrare in anteprima un tema proveniente da WordPress.org e accredita Paulos Yibelo e pwn.ai per la segnalazione. Al momento della disclosure tecnica non era ancora stato assegnato un CVE alla falla del Core. Pwn.ai riferisce che WordPress sta procedendo all’assegnazione e che la segnalazione ha ottenuto il massimo bounty previsto dal programma. La timeline indica il 22 agosto per la prima segnalazione del selector injection e il 1° settembre per la consegna della catena completa con Mobile Repair Zone. La raccomandazione ufficiale è aggiornare immediatamente a WordPress 7.1.1. Il progetto sta inoltre retroportando le correzioni, dove necessario, sui rami ancora eleggibili agli aggiornamenti di sicurezza. La pressione sul CMS resta elevata: solo nelle ultime settimane oltre 100.000 tentativi hanno colpito una falla di upload PHP in WooCommerce Wholesale Lead Capture.
Click2Shell mostra perché il confine tra tema installato e tema attivo è insufficiente
L’elemento più interessante della ricerca non è l’ennesima vulnerabilità WordPress, ma il superamento di una presunzione di sicurezza: software installato ma non attivo non equivale necessariamente a codice inattivo. Il Customizer deve caricare porzioni del tema per produrne l’anteprima e questo apre una superficie nella quale hook, AJAX handler e dipendenze PHP possono essere raggiungibili prima dell’attivazione formale. Il problema assume ancora più peso in un ecosistema dove temi e plugin costituiscono già una delle principali estensioni della trust boundary. Pochi giorni fa WordPress ha introdotto controlli automatici più severi sugli aggiornamenti plugin considerati ad alto rischio, proprio per intercettare comportamenti come download dinamici, codice offuscato ed esecuzione di componenti esterne. Click2Shell dimostra però che la sicurezza del repository non può essere valutata soltanto sulla release che l’amministratore decide consapevolmente di attivare. Se una funzione di preview può caricare PHP di un componente appena installato, l’intero percorso catalogo → installazione → anteprima → codice server-side deve essere considerato parte della superficie di esecuzione.
Continua con:
WordPress sotto pressione: cinque falle critiche aprono a takeover e RCE
Acronis e WordPress: quando un componente fidato diventa il punto d’ingresso
Aggiornare il Core non elimina il rischio dei componenti già vulnerabili
Per gli amministratori la priorità è portare il Core a 7.1.1 o alla corrispondente release corretta del ramo supportato e verificare contestualmente temi installati, anche se inattivi. La dimostrazione di pwn.ai evidenzia infatti che un tema dimenticato sul filesystem può conservare codice PHP raggiungibile attraverso funzioni di preview o endpoint propri. Non risultano nella disclosure prove di sfruttamento pubblico di Click2Shell in attacchi reali. La disponibilità dei dettagli tecnici modifica però il profilo di rischio: il meccanismo del Core è ormai documentato e l’ecosistema offre migliaia di temi sui quali cercare primitive concatenabili. Per WordPress la lezione è netta: il confine di sicurezza non passa più soltanto tra plugin attivo e inattivo, ma tra qualunque codice presente sul server e ogni percorso con cui il Core può arrivare a caricarlo.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.