🛡️ Executive Summary
- Blackpoint Cyber identifica ChainScript, RAT Node.js distribuito attraverso campagne ClickFix e installer MSI camuffati da Spotify, Zoom e Microsoft Teams.
- Il malware interroga uno smart contract Polygon per recuperare dinamicamente l’indirizzo WebSocket del server C2, separando l’impianto dall’infrastruttura.
- ChainScript offre shell CMD e PowerShell, screenshot, gestione file, distribuzione payload, ricerca di wallet e aggiornamento remoto senza richiedere privilegi amministrativi.
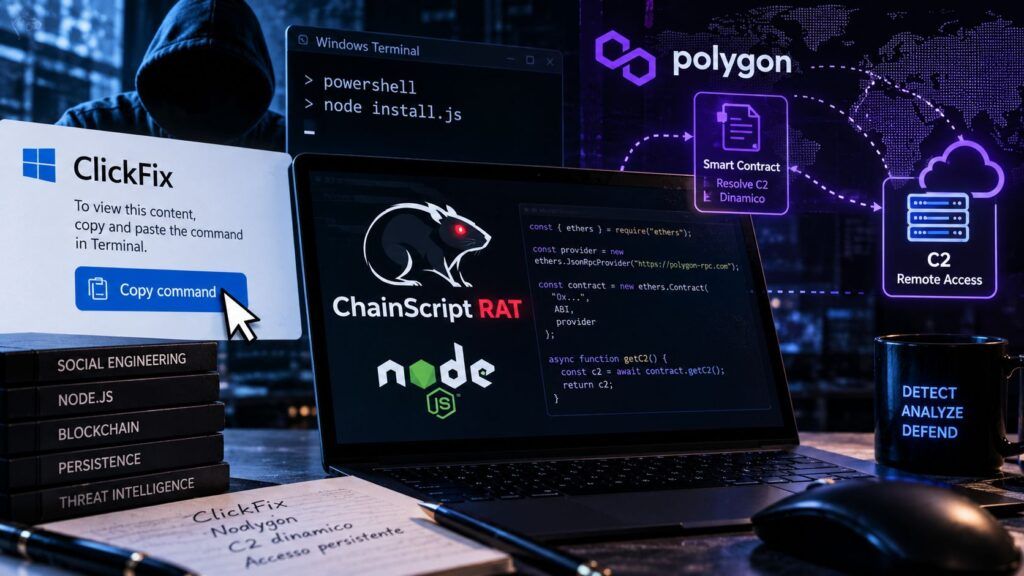
ClickFix non sta semplicemente distribuendo un altro RAT: sta diventando il primo anello di una catena nella quale infrastruttura, runtime e comando e controllo possono essere sostituiti senza modificare il nucleo del malware. Blackpoint Cyber ha identificato ChainScript, un remote access trojan sviluppato in Node.js e installato attraverso un Windows Installer recuperato dopo l’esecuzione volontaria di un comando ClickFix. L’impianto utilizza un contratto sulla blockchain Polygon come resolver del server WebSocket attivo, consentendo all’operatore di ruotare il backend senza ricompilare o redistribuire il malware. Le varianti osservate si presentano come Spotify, Zoom Workplace e Microsoft Teams, ma mantengono lo stesso agente e la stessa architettura.
Cosa leggere
ClickFix porta msiexec direttamente dentro una catena Node.js persistente
La ricerca primaria pubblicata dall’Adversary Pursuit Group di Blackpoint Cyber ricostruisce un’infezione nella quale la vittima viene indotta attraverso ClickFix a eseguire msiexec.exe, che contatta api-configuard[.]com e recupera un MSI malevolo. Il campione analizzato, ComponentTask33-4d14e6ac.msi, si presenta come software Spotify, ma contiene il runtime Node.js e il vero agente JavaScript nella struttura app\src\index.js. ChainScript non necessita necessariamente di privilegi amministrativi: l’installer utilizza ALLUSERS=2 e MSIINSTALLPERUSER=1, mantenendo l’intera installazione nel contesto dell’utente e distribuendo runtime, script PowerShell, VBScript, file CMD e componenti di supporto nelle directory del profilo. È un’evoluzione coerente con ciò che Matrice Digitale aveva già osservato quando Node.js era diventato un vettore per ClickFix, EtherHiding e backdoor capaci di eludere gli EDR. La novità non consiste nell’utilizzare JavaScript in sé, ma nel confezionare un ambiente di esecuzione completo insieme all’impianto. L’attaccante non dipende quindi dalla presenza preventiva di Node.js sulla macchina e può trattare il runtime come una parte del malware, mantenendo il codice principale sufficientemente flessibile da gestire configurazione, profiling, comunicazioni, aggiornamenti e tasking remoto.
Leggi anche: ClickFix entra nel browser: Google Sheets diventa C2 per rubare Bitcoin
Polygon non ospita il malware ma diventa il resolver del comando e controllo
L’elemento architetturale più importante emerge nella gestione del C2. ChainScript decodifica una configurazione locale, quindi interroga uno smart contract Polygon tramite una chiamata eth_call. Il contratto restituisce una stringa che contiene l’indirizzo WebSocket del pannello di comando e controllo attivo; il malware verifica che il valore inizi con ws:// o wss://, lo memorizza temporaneamente e lo utilizza al posto dell’indirizzo statico incorporato nella configurazione. Blackpoint ha osservato pannelli su porte differenti e infrastrutture che cambiano nel tempo, mentre il contratto rimane il punto dal quale il malware recupera la destinazione aggiornata. Questo modello riprende la logica di EtherHiding, già vista quando oltre 5.400 siti compromessi utilizzavano blockchain e WebRTC per distribuire dinamicamente infrastrutture ClickFix. La blockchain non contiene necessariamente il payload finale e non diventa automaticamente “server C2”: funziona come registro difficile da rimuovere e interrogabile pubblicamente, dal quale l’impianto ottiene l’indirizzo reale. Bloccare un singolo dominio backend diventa quindi meno efficace, perché l’operatore può modificare il valore restituito dal contratto e indirizzare gli agenti già installati verso un nuovo server.
Il contratto viene creato insieme al malware e suggerisce una pipeline automatizzata
Blackpoint richiama inoltre una correlazione temporale significativa individuata da un ricercatore indipendente sul campione ComponentTask33: il contratto Polygon associato alla build sarebbe stato distribuito 23 secondi prima della creazione dell’MSI, il 24 agosto 2026. Una finestra temporale così ridotta è compatibile con una pipeline nella quale la distribuzione del contratto, la generazione della configurazione e la compilazione del pacchetto malevolo avvengono automaticamente nello stesso workflow. Se questa interpretazione è corretta, la blockchain non rappresenta un’aggiunta manuale all’infrastruttura ma un componente della build chain dell’attaccante. Ogni nuova campagna può ricevere un proprio resolver e mantenere separati malware, dominio di consegna e server operativo. È la stessa tendenza osservata nelle campagne TerminalFix, dove il falso CAPTCHA viene utilizzato soltanto per avviare una catena capace poi di cambiare payload, persistenza e tunnel: il gesto richiesto alla vittima rimane semplice, mentre tutto ciò che viene eseguito dopo diventa progressivamente più modulare.
ChainScript offre shell, file transfer, screenshot e ricerca dei wallet
Una volta stabilita la connessione WebSocket, ChainScript registra l’host utilizzando un token dell’agente e può ricevere un insieme ampio di comandi. Blackpoint documenta shell interattive CMD e PowerShell, esplorazione e trasferimento di file, acquisizione di screenshot, esecuzione di JavaScript remoto, download di ulteriori payload, ricerca di wallet, aggiornamento dell’impianto e rimozione delle proprie componenti. Questa capacità trasforma ChainScript da semplice loader a piattaforma di accesso remoto riutilizzabile, sufficientemente generale da supportare furto di credenziali, ricognizione e installazione di malware successivi. Gli analisti hanno inoltre identificato build differenti denominate UpdateDigital, HostShared e OrchidViolet66, alcune camuffate rispettivamente da Zoom Workplace e Microsoft Teams. I nomi, il layout delle directory e l’esca visiva cambiano, ma il cuore dell’agente e i pattern C2 restano riconoscibili. È una caratteristica importante per il detection engineering: inseguire soltanto hash, nomi di file e domini rischia di produrre firme rapidamente obsolete, mentre comportamento di msiexec, installazione di runtime Node.js inattesi, persistenza nel profilo utente e connessioni WebSocket anomale offrono segnali più duraturi.
Continua con:
StopAndProtect usa quasi 2.000 siti WordPress per ransomware, furto dati e ClickFix
HBO Max compromessa su Reddit: 108 annunci ClickFix svelano PasteSwitch
La difesa deve interrompere il gesto ClickFix prima che la blockchain diventi rilevante
La caratteristica più sofisticata di ChainScript è il resolver Polygon, ma la catena continua a dipendere da un passaggio molto più semplice: la vittima deve eseguire il comando proposto dal falso fix. Blackpoint raccomanda quindi di ridurre i percorsi utilizzabili da ClickFix, limitando dove possibile Windows Run, installazioni MSI avviate dagli utenti e script provenienti da directory scrivibili; sul piano del monitoring diventano rilevanti msiexec.exe lanciato in contesti insoliti, runtime Node.js installati senza necessità aziendale, script PowerShell o VBScript associati a installer appena scaricati e connessioni WebSocket verso infrastrutture non autorizzate. Il punto strategico è che la blockchain non rende ChainScript invulnerabile, ma rende meno efficace la difesa basata soltanto sugli indicatori statici. ClickFix consegna l’esecuzione, Node.js fornisce un runtime flessibile, Polygon comunica dove si trova il C2 e il RAT mantiene il controllo. Bloccare un dominio risolve soltanto uno dei quattro livelli. La risposta efficace deve invece riconoscere la sequenza comportamentale completa: utente indotto a incollare un comando, msiexec che recupera un pacchetto anomalo, runtime applicativo installato localmente, persistenza nel profilo e risoluzione dinamica dell’infrastruttura remota. ChainScript mostra così dove sta andando ClickFix: non più semplice trucco per scaricare un infostealer, ma meccanismo iniziale per attivare piattaforme malware la cui infrastruttura può cambiare mentre l’impianto resta già dentro la macchina.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.