🛡️ Executive Summary
- SentinelOne collega Jade Sleet alla compromissione di un provider IT indiano senza rapporti noti con il settore delle criptovalute.
- FLATROOF e ROOFDECK colpiscono Mac Apple Silicon e sfruttano Telegram, Nostr e repository Terraform manipolati per mantenere accesso persistente.
- Il bersaglio strategico è il developer endpoint: un singolo DevOps può possedere credenziali per cloud, repository, pipeline CI/CD e infrastrutture dei clienti.
Jade Sleet sta allargando il proprio raggio d’azione oltre le aziende crypto e porta il developer endpoint al centro della supply chain. SentinelOne ha collegato il gruppo nordcoreano, conosciuto anche come TraderTraitor, UNC4899, PUKCHONG e Slow Pisces, alla compromissione di un provider indiano di servizi IT apparentemente privo di relazioni con il trading di criptovalute. L’accesso è stato individuato su un MacBook Apple Silicon utilizzato da un DevOps engineer, dove erano presenti le backdoor FLATROOF e ROOFDECK già osservate nell’attacco contro LayerZero e KelpDAO. Il punto più importante non è quindi un nuovo malware: è l’espansione della victimology verso aziende che possono offrire accesso indiretto a cloud, codice sorgente e infrastrutture di terzi.
Cosa leggere
Jade Sleet esce dal perimetro crypto e colpisce un provider IT indiano
La ricerca tecnica pubblicata da SentinelOne parte dal riesame delle backdoor utilizzate nella compromissione di LayerZero, l’incidente che nell’aprile 2026 ha portato al furto di circa 292 milioni di dollari da KelpDAO. Durante il threat hunting i ricercatori hanno individuato una seconda vittima, descritta come un’organizzazione molto più piccola del settore IT services in India, senza un collegamento conosciuto con il trading di criptovalute. Il sistema compromesso apparteneva a un DevOps engineer e mostrava tracce di FLATROOF e ROOFDECK già dal 18 marzo 2026; gli implant sarebbero rimasti inattivi fino al 29 marzo, quando hanno iniziato beaconing e attività sull’host. SentinelOne osserva inoltre che i malware sono stati eseguiti da Cursor pochi secondi dopo l’apertura del workspace ~/DevOps-Automation/cloudshield, elemento che lega direttamente l’attacco all’ambiente di sviluppo della vittima.
La nuova vittima cambia soprattutto la lettura dell’operazione. Jade Sleet è storicamente associato a furti contro exchange, wallet e organizzazioni Web3, compreso il compromesso dell’ambiente di sviluppo Safe{Wallet} che precedette il colpo miliardario contro Bybit. Matrice Digitale ha seguito a lungo questa evoluzione, dai falsi colloqui ClickFake usati contro l’industria crypto fino alla recente industrializzazione di WaterPlum, capace di infettare 30.000 dispositivi attraverso false selezioni professionali. Il provider IT indiano mostra però il passaggio successivo: non serve che la vittima possieda criptovalute se può offrire accesso privilegiato agli ambienti di altri clienti.
Leggi anche: Falsi colloqui LinkedIn, ACN avverte l’Italia tre anni dopo Matrice Digitale
Terraform trasforma una normale prova DevOps nel vettore di infezione
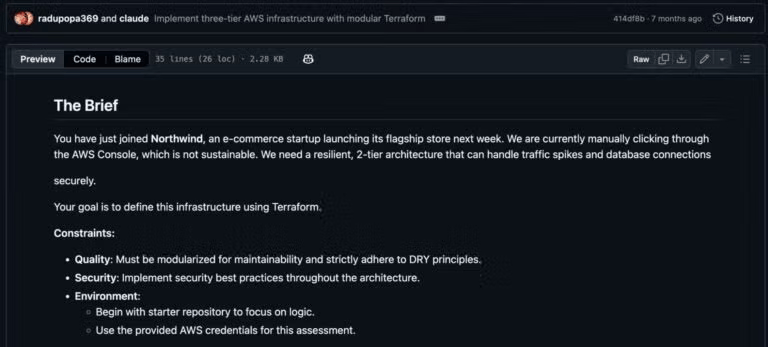
La catena di social engineering mantiene il modello dei falsi colloqui di lavoro, ma viene adattata al profilo tecnico della vittima. I repository GitHub osservati da SentinelOne imitano progetti infrastrutturali credibili con nomi come Northwind-IAC, novacart-interview e terraform-candidate-repo. Il candidato viene invitato a lavorare su un esercizio apparentemente normale e il repository contiene un file .terraform.lock.hcl manipolato che indirizza Terraform verso domini controllati dagli attaccanti, compreso un falso registry costruito per somigliare all’infrastruttura HashiCorp. Quando lo sviluppatore esegue terraform init, il proprio strumento legittimo diventa il meccanismo che recupera il componente malevolo.
È un’evoluzione particolarmente pericolosa perché riduce la distanza tra azione professionale normale e compromissione. Non viene chiesto al DevOps di eseguire un binario palesemente sospetto: deve inizializzare un progetto Terraform, aprire un workspace in Cursor o risolvere una prova coerente con le proprie mansioni. È lo stesso principio che ha reso efficaci le campagne nordcoreane basate su repository Node.js, npm e PyPI e che Matrice Digitale aveva già ricostruito nell’analisi su Lazarus e Operation Dream Job contro sviluppatori e aziende della difesa. Il confine di sicurezza non coincide più con la mail ricevuta o con l’allegato: coincide con la fiducia che uno sviluppatore attribuisce alla propria toolchain.
FLATROOF usa Telegram mentre ROOFDECK sposta il C2 su Nostr
Una volta ottenuta l’esecuzione sul Mac, Jade Sleet utilizza due backdoor in Rust progettate per macOS ARM64. FLATROOF, conosciuta anche come Gaslight, utilizza Telegram per il command and control e permette esecuzione di comandi, upload e download di file e raccolta di dati dal sistema. SentinelOne documenta un modulo Python capace di estrarre informazioni da Chrome, Brave, Firefox e Safari, recuperare cronologia dei comandi Terminal, elenco delle applicazioni, profilo hardware e software, processi in esecuzione e una copia del database login.keychain-db.
ROOFDECK rappresenta invece il livello più avanzato dell’operazione. La backdoor utilizza il protocollo decentralizzato Nostr per distribuire comandi firmati con la chiave privata dell’operatore e verificati sull’host attraverso una chiave pubblica incorporata. Offre reconnaissance, manipolazione dei file, shell remota, persistenza tramite Launch Agents e funzioni utili al movimento laterale. Sul sistema indiano una nuova variante è stata installata il 20 aprile, il giorno successivo alla comunicazione pubblica di LayerZero sul compromesso KelpDAO, rimuovendo le precedenti copie di ROOFDECK e FLATROOF e cancellando simboli e informazioni di debug per ridurre la capacità di analisi. La sequenza suggerisce un operatore che aggiorna rapidamente gli implant quando la propria infrastruttura rischia di essere esposta.
Continua con:
Corea del Nord infiltra aziende con falsi dipendenti: PiKVM, webcam e identità rubate
Corea del Nord porta l’AI dentro spionaggio e infiltrazioni IT
Il vero obiettivo è il developer endpoint con accesso a cloud e pipeline
Per le organizzazioni la lezione è più ampia della semplice necessità di bloccare FLATROOF e ROOFDECK. Una workstation DevOps può contenere token GitHub, credenziali cloud, chiavi SSH, configurazioni Terraform, segreti CI/CD, certificati di firma e accessi ai sistemi dei clienti. Comprometterla significa quindi ottenere un punto di partenza che può moltiplicare l’attacco molto oltre l’azienda inizialmente colpita. È lo stesso ribaltamento del perimetro osservato nelle operazioni nordcoreane con falsi dipendenti: nel primo caso l’attaccante viene assunto e riceve credenziali legittime, nel secondo convince un vero dipendente a eseguire codice malevolo. In entrambi i casi l’obiettivo finale è arrivare dove si trovano repository, pipeline e infrastrutture.
La mitigazione deve quindi spostarsi verso la toolchain di sviluppo: verificare repository e dipendenze ricevuti durante processi di recruiting, eseguire prove tecniche in ambienti isolati privi di credenziali aziendali, controllare i registry dichiarati nei lock file, impedire che token cloud e chiavi persistano inutilmente sulle workstation e monitorare l’esecuzione anomala di Terraform, IDE e strumenti di sviluppo. Il caso indiano mostra perché trattare i computer degli sviluppatori come semplici endpoint aziendali non è più sufficiente. Jade Sleet non deve necessariamente compromettere direttamente il cliente finale se può compromettere l’ingegnere che costruisce, distribuisce o amministra i suoi sistemi: è in questo passaggio che il falso colloquio smette di essere soltanto social engineering e diventa una vera strategia di supply chain.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.