🛡️ Executive Summary
- LastPass e Delphos Labs scoprono una campagna che impersona almeno 40 aziende attraverso repository GitHub e pagine ottimizzate per la ricerca.
- Rapuncel sottrae credenziali da browser, wallet e Windows Credential Manager dopo avere ottenuto privilegi SYSTEM attraverso una catena di DLL side-loading.
- Alinubx.sys, firmato tramite il programma Microsoft WHCP, contiene 145 nomi di processi antivirus ed EDR da terminare direttamente dal kernel.
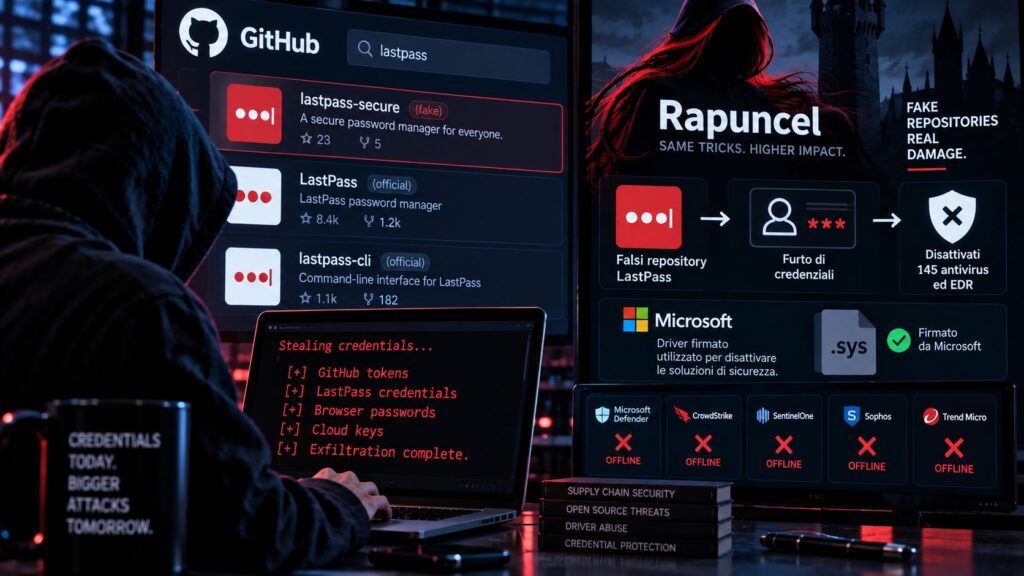
Un falso LastPass Authenticator pubblicato su GitHub conduce a una catena malware molto più sofisticata di una normale pagina di phishing. Il team TIME di LastPass e i ricercatori di Delphos Labs hanno ricostruito un’infrastruttura capace di impersonare almeno 40 aziende, distribuire l’infostealer Rapuncel e installare un driver kernel dotato di firma ottenuta attraverso il programma Microsoft Windows Hardware Compatibility Publisher. La firma non impedisce al componente di cercare e terminare 145 processi associati ad antivirus ed EDR, creando spazio per il furto di password, sessioni, wallet e credenziali Windows. Il vero problema non è quindi il marchio LastPass: è una piattaforma Malware-as-a-Service che utilizza GitHub, SEO, software Microsoft legittimo e trust code-signing come elementi della stessa catena di distribuzione.
Cosa leggere
GitHub e SEO trasformano una ricerca di LastPass in una catena malware
La campagna è stata individuata il 13 agosto 2026 dal Threat Intelligence, Mitigation, and Escalation Team di LastPass, che ha identificato una falsa organizzazione GitHub costruita per imitare LastPass Authenticator e ha successivamente affidato a Delphos Labs l’analisi dei payload. Il report tecnico congiunto di LastPass e Delphos Labs chiarisce che l’infrastruttura non prende di mira i sistemi LastPass e non deriva da una compromissione dei vault: sfrutta semplicemente la reputazione del marchio per intercettare utenti che cercano software attraverso i motori di ricerca.
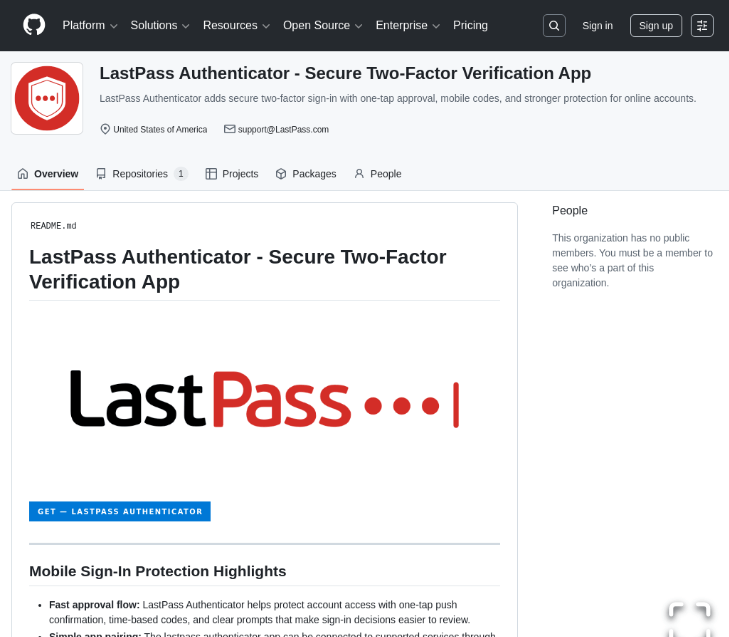
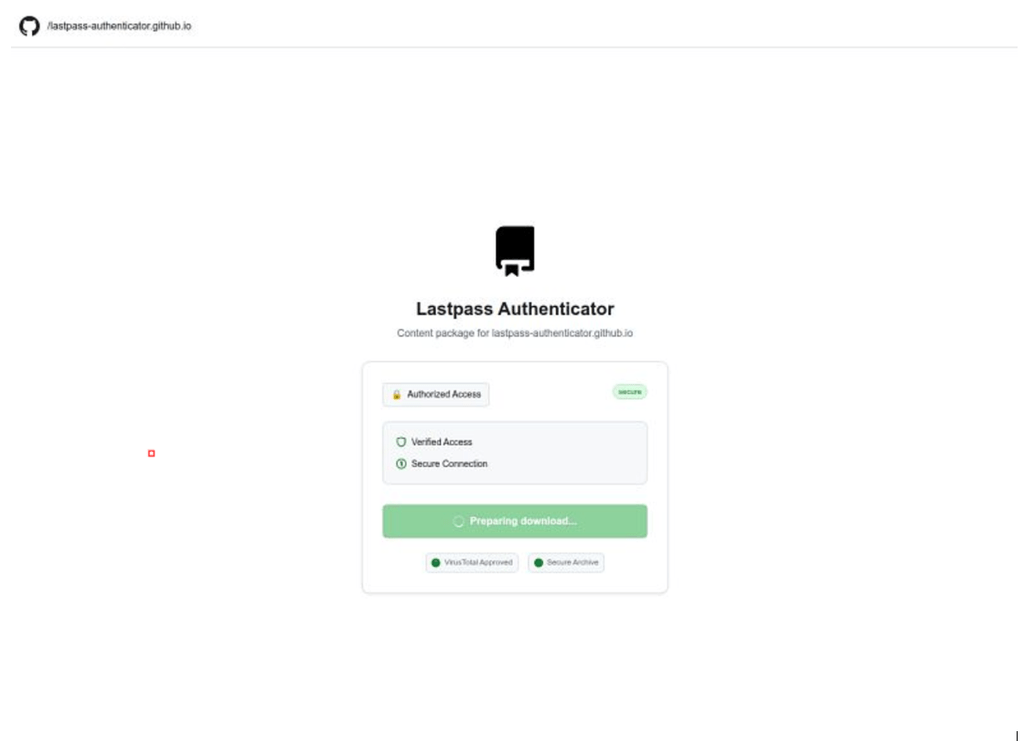
Repository e GitHub Pages conducono attraverso più redirect verso server controllati dagli attaccanti, mentre lo stesso kit genera dinamicamente esche relative ad almeno 40 aziende differenti, suggerendo una piattaforma riutilizzabile da più operatori. Gli archivi finali vengono gonfiati fino a circa 128-148 MB per superare alcuni limiti dimensionali delle analisi automatiche, una tecnica che mostra come il download non sia costruito soltanto per ingannare l’utente ma anche per attraversare i controlli intermedi. GitHub svolge qui la funzione di strato reputazionale della campagna: la stessa dinamica era già emersa con FakeGit e migliaia di repository creati per distribuire SmartLoader e StealC, dove documentazione credibile, profili e repository apparentemente legittimi trasformavano un servizio destinato allo sviluppo software nel primo elemento della catena d’infezione.
Leggi anche: BengalSEO avvelena Bing con falsi download, GitHub Pages e MayaBot
Rapuncel usa vsdbg.exe per caricarsi e punta direttamente alle credenziali
Il pacchetto distribuito dalla campagna contiene una copia legittima di Microsoft Visual Studio CoreCLR Debugger, vsdbg.exe, rinominata e affiancata da una DLL malevola con il nome vsdbg.dll: quando l’eseguibile parte, il normale meccanismo di ricerca delle librerie Windows induce il programma Microsoft a caricare il codice dell’attaccante attraverso DLL side-loading. Da quel momento la catena tenta più metodi per ottenere privilegi elevati fino all’esecuzione come SYSTEM e avvia Rapuncel, infostealer che LastPass dichiara di avere identificato per la prima volta durante questa indagine. Il malware cerca credenziali e sessioni in oltre 25 browser, più di 30 applicazioni per wallet crypto, Discord, Steam, Telegram e Windows Credential Manager, aggiungendo un modulo dedicato alla decifratura delle App-Bound Encryption Key di Chrome ed Edge.
Il bersaglio non è quindi una singola password ma l’intero patrimonio di identità memorizzato sulla workstation: cookie, sessioni, token, wallet e credenziali possono permettere agli attaccanti di passare rapidamente dalla macchina infetta agli account online senza necessariamente conoscere la password in chiaro. La stessa centralità dei repository come vettore contro ambienti ricchi di segreti è emersa con Contagious Interview, dove falsi progetti GitHub sottraevano wallet, chiavi cloud e credenziali agli sviluppatori, ma Rapuncel elimina persino la necessità di un’esca professionale: basta che la vittima cerchi il software sbagliato nel posto sbagliato.
Alinubx.sys ha una firma Microsoft ma può terminare 145 prodotti di sicurezza
Il componente tecnicamente più rilevante è Alinubx.sys, driver kernel depositato sul sistema come nvfsflt64.sys e registrato con un nome che lo presenta come “NVIDIA File System Filter Driver”. Delphos Labs ha verificato che il file possiede una catena di firma riconducibile al programma Microsoft Windows Hardware Compatibility Publisher, ma il codice espone un’interfaccia IOCTL capace di ricevere process ID e terminarli tramite ZwTerminateProcess con accesso KernelMode, aggirando i normali controlli user-mode che proteggono i processi di sicurezza. Nel binario sono codificati 145 nomi di processi antivirus ed EDR e, nella configurazione osservata, il driver viene utilizzato proprio per spegnerli prima che Rapuncel completi il furto dei dati. Il driver contiene anche funzioni ulteriori per nascondere file e registro, intercettare driver, manipolare traffico e iniettare il modulo ProtectR3.dll, ma LastPass e Delphos non hanno trovato evidenze che queste capacità fossero attivate nella campagna analizzata perché mancava il file di configurazione necessario. È una distinzione importante: il malware possiede capacità più ampie di quelle effettivamente osservate. La firma Microsoft non certifica inoltre l’assenza di comportamenti pericolosi, ma dimostra soltanto che il driver è passato attraverso una pipeline di trust; un problema affine a quello già emerso con BTR Reforged, dove un driver firmato usato da Microsoft Defender può diventare una primitiva kernel contro strumenti di sicurezza.
La campagna mostra il limite di firma digitale, ranking e reputazione
Il valore operativo di Rapuncel nasce dalla concatenazione di segnali che normalmente inducono fiducia: un risultato di ricerca, un dominio GitHub, documentazione apparentemente professionale, un eseguibile Microsoft autentico e infine un driver dotato di firma riconosciuta da Windows. Nessuno di questi elementi preso singolarmente garantisce però che il software distribuito sia sicuro. Delphos ha confrontato Alinubx.sys e altri driver con la blocklist Microsoft disponibile ad agosto 2026 senza trovare corrispondenze hash, mentre al momento delle prime analisi il file poteva attraversare VirusTotal senza rilevamenti significativi; Microsoft, dopo la segnalazione del 19 agosto, ha inoltre indicato che il comportamento non rientrava nella definizione di vulnerabilità di un componente Microsoft e ha indirizzato i ricercatori verso il canale destinato alla valutazione della blocklist. Per le organizzazioni la risposta deve quindi spostarsi dalla sola reputazione del file alla provenienza del software, impedendo installazioni da repository non verificati, controllando driver appena caricati, monitorando process termination anomale e restringendo i privilegi locali. La campagna AgentBaiting aveva già mostrato come repository GitHub falsi possano sfruttare persino gli agenti AI come intermediari reputazionali; Rapuncel porta lo stesso problema un livello più in basso, dimostrando che anche firma, piattaforma e ranking possono diventare componenti dell’esca invece che garanzie di autenticità.
Continua con:
WeedHack usa SEO poisoning e falsi download per distribuire malware
Scarichi OBS ma installi AsyncRAT: falsi siti software colpiscono i PC Windows
Il download ufficiale diventa un controllo di sicurezza, non una buona pratica
Rapuncel mostra quanto sia fragile il comportamento abituale di cercare il nome di un programma su Google o Bing e scegliere un risultato apparentemente credibile. Per software sensibili come password manager, autenticazione, VPN, strumenti amministrativi o utility di sviluppo, la provenienza del pacchetto deve essere considerata parte del modello di sicurezza: LastPass specifica infatti che il proprio Authenticator viene distribuito attraverso il sito ufficiale e gli app store, non attraverso repository GitHub. La campagna dimostra inoltre che firma digitale e assenza di rilevamenti non possono sostituire il controllo della sorgente, soprattutto quando il payload opera a livello kernel e può neutralizzare gli stessi prodotti chiamati a intercettarlo. Il passaggio più importante per gli utenti è quindi anche il più semplice: un software non è autentico perché compare in alto nei risultati, perché arriva da GitHub o perché Windows ne accetta il driver; è autentico soltanto quando la catena tra produttore, canale di distribuzione e pacchetto può essere verificata.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.