🛡️ Executive Summary
- TASK#STOMP usa VBScript, PowerShell e quattro Scheduled Task per costruire una persistenza ridondante sui sistemi Windows compromessi.
- La backdoor ruba documenti aziendali, password Wi-Fi, clipboard e screenshot e continua a monitorare i file modificati dopo l’infezione.
- Securonix non attribuisce la campagna a un APT e avverte che l’analisi deriva da una singola macchina compromessa.
TASK#STOMP mostra quanto poco serva oggi a un attaccante per trasformare una workstation Windows in un punto permanente di raccolta dati. La backdoor analizzata da Securonix non dipende da un eseguibile particolarmente sofisticato: concatena VBScript, PowerShell, Task Scheduler, Startup folder e compilazione C# a runtime per mantenere l’accesso, rubare documenti aziendali e ricevere comandi remoti. La parte più pericolosa non è però il singolo payload, ma la persistenza ridondante e la raccolta continua: anche i file creati o modificati dopo l’infezione possono essere individuati ed esfiltrati, trasformando la macchina compromessa in una fonte di intelligence duratura.
Cosa leggere
TASK#STOMP costruisce cinque punti di persistenza su Windows
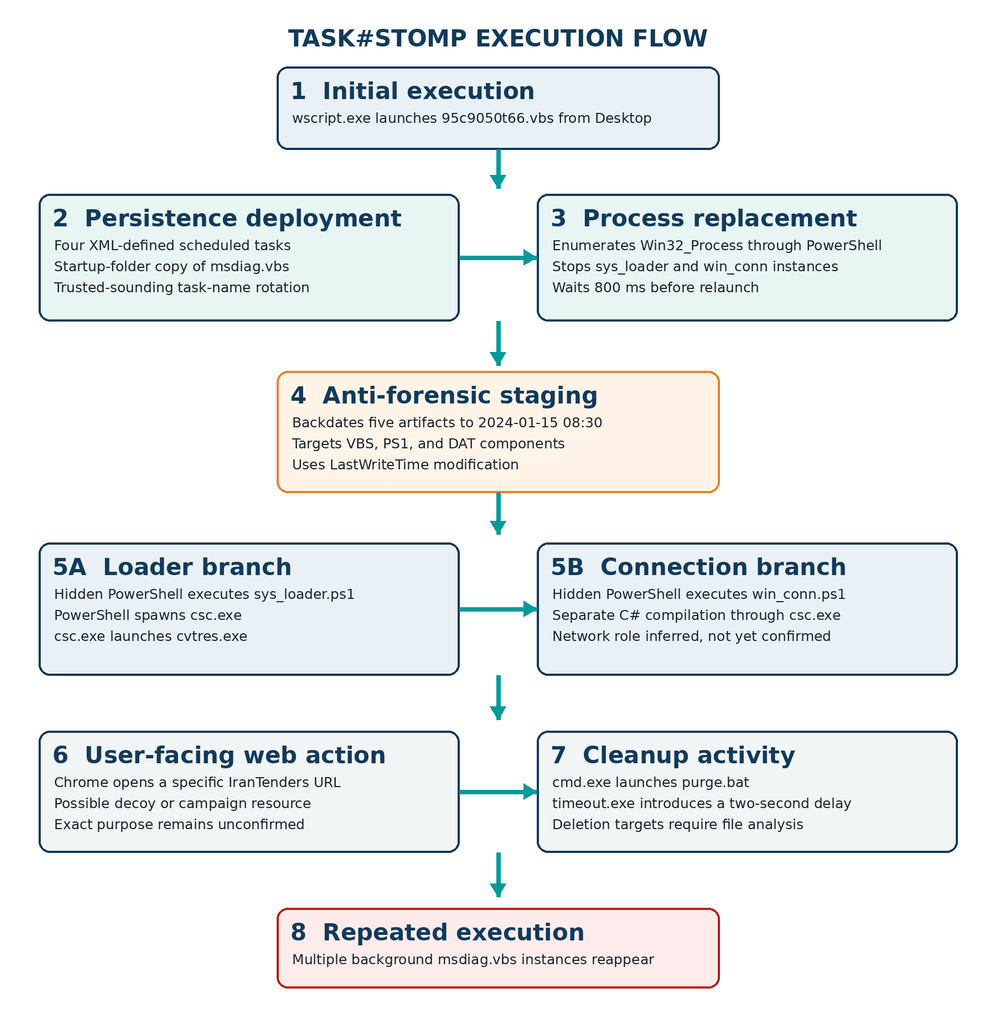
La catena osservata da Securonix parte dall’esecuzione tramite wscript.exe di un VBScript presente sul desktop della vittima. Il file crea una directory denominata WinDefendSvc dentro %LOCALAPPDATA%, scelta evidentemente per confondersi con componenti Microsoft Defender, e registra quattro attività pianificate attraverso file XML. A queste si aggiunge una copia dello script nella Startup folder, eseguita nuovamente a ogni login. La conseguenza è una persistenza con almeno cinque punti differenti: eliminare il file iniziale o una singola attività non garantisce quindi la bonifica completa del sistema. L’analisi tecnica di Securonix descrive inoltre task con nomi simili a normali servizi Windows, tra cui Network Audio Service e Device Credential Handler.
L’abuso di Scheduled Task non è nuovo, ma continua a funzionare perché rappresenta una funzione amministrativa legittima e largamente utilizzata. Pochi giorni fa UTA0560 aveva impiegato un task chiamato Windows Scheduled System per mantenere GRIMWEDGE dopo una catena di zero-day Chrome e Windows, mentre BlueDelta aveva costruito la persistenza di HOOKEDGE attraverso un’attività pianificata richiamata periodicamente. TASK#STOMP porta però il concetto oltre: i meccanismi non sono alternativi, ma ridondanti e progettati per sopravvivere alla rimozione parziale.
Leggi anche: SynkLoader usa Teams, PowerShell e task pianificati per entrare nelle reti aziendali
PowerShell diventa il motore per furto dati e controllo remoto
Dopo la fase di persistenza entrano in funzione almeno due moduli PowerShell, rispettivamente dedicati alla raccolta dei dati e al mantenimento del canale remoto. La backdoor cerca documenti aziendali, compresi file Word, Excel, PowerPoint, PDF e archivi, e concentra l’attenzione sui contenuti modificati nell’ultimo anno. Non si limita però a una scansione iniziale: controlla il filesystem alla ricerca di nuovi file o modifiche successive, permettendo all’operatore di continuare a ricevere dati anche molto tempo dopo la compromissione iniziale. La stessa macchina può inoltre fornire password Wi-Fi salvate, contenuto della clipboard, screenshot e output di comandi arbitrari. Il malware sfrutta strumenti già presenti nel sistema, compreso netsh, riducendo la necessità di distribuire binari specializzati. È un modello living-off-the-land già emerso nella campagna TerminalFix, dove un falso CAPTCHA induceva l’utente a eseguire direttamente PowerShell e apriva successivamente un reverse tunnel nella rete. TASK#STOMP elimina persino parte della dipendenza dall’interazione iniziale: una volta stabilita la persistenza, PowerShell diventa contemporaneamente collector, backdoor e motore di automazione.
Due C2 e watchdog aumentano la resilienza dell’infezione
I moduli osservati comunicano con due infrastrutture Command and Control separate, utilizzando token statici per l’autenticazione e logiche progettate per ripristinare reciprocamente i componenti terminati. Securonix ha rilevato un difetto nell’implementazione del watchdog che rende parte del codice difficilmente raggiungibile, ma il principio resta rilevante: l’architettura tenta di fare in modo che un modulo possa riavviare l’altro quando viene interrotto. Questo rende la risposta all’incidente molto più complessa rispetto alla semplice terminazione di un processo PowerShell.
La tecnica ricorda DeepDoor, altra backdoor analizzata da Securonix che combinava task pianificati, chiavi di registro e WMI con un watchdog capace di ripristinare componenti rimossi. Anche Sleepwalker ha mostrato quanto un malware possa restare dentro processi Windows legittimi e attendere comandi senza generare traffico continuo. TASK#STOMP usa un approccio meno sofisticato sul piano stealth, ma compensato dalla moltiplicazione dei punti di esecuzione e dalla semplicità delle primitive impiegate.
Il timestomping prova a falsificare anche la cronologia dell’incidente
Securonix ha osservato inoltre timestomping su diversi componenti, con timestamp forzati al 15 gennaio 2024, molto precedenti rispetto all’attività analizzata nel 2026. Il dato non deve essere confuso con la data di inizio della campagna: è precisamente il contrario, cioè un tentativo di rendere i file meno evidenti nelle analisi ordinate per data e complicare la ricostruzione temporale dell’intrusione. Gli incident responder devono quindi correlare timestamp filesystem con Event Log, creazione dei Scheduled Task, telemetria EDR, log PowerShell e connessioni di rete. Questo aspetto rende particolarmente rischioso affidarsi a controlli manuali superficiali. Un file apparentemente vecchio in una directory chiamata WinDefendSvc, avviato da task con nomi credibili, può sembrare parte del sistema a un amministratore che non ricostruisca la catena completa. Silver Fox aveva già sfruttato falsi installer e Scheduled Task per imitare attività legittime e indebolire Defender; TASK#STOMP aggiunge la manipolazione temporale, tentando di confondere non soltanto la prevenzione ma anche l’analisi forense successiva.
Continua con:
- TerminalFix usa PowerShell e Windows Terminal per aprire un tunnel persistente
- DeepDoor combina task pianificati, watchdog e furto di credenziali su Windows
TASK#STOMP va cercato nei comportamenti, non nel nome del malware
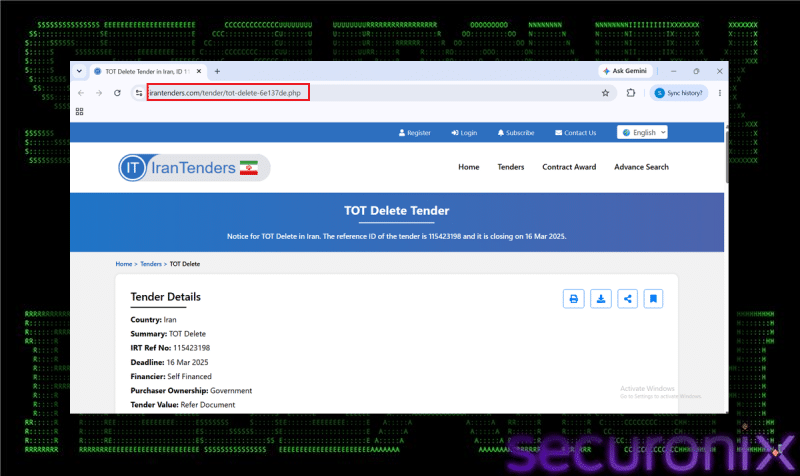
Securonix non attribuisce TASK#STOMP a un gruppo conosciuto e specifica che la ricostruzione deriva da una singola macchina infetta. Non è quindi possibile dedurre dimensione della campagna, settori colpiti o origine dell’attore. Anche il vettore iniziale resta sconosciuto: phishing e social engineering sono possibilità plausibili, ma non risultano dimostrati dall’analisi disponibile. Per i difensori questo limite è importante perché sposta l’attenzione dagli IOC alla telemetria. Creazione di Scheduled Task anomali, wscript.exe che avvia script da directory utente, PowerShell nascosto, netsh usato per estrarre profili Wi-Fi, compilazione C# a runtime e accessi massivi a documenti devono essere correlati come una sola catena. TASK#STOMP non è pericoloso perché introduce una tecnica nuova: lo è perché assembla strumenti già fidati di Windows in una piattaforma persistente per sorveglianza, furto documentale e controllo remoto.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.