🛡️ Executive Summary
- Arista conferma lo sfruttamento attivo di CVE-2026-93952 contro VeloCloud Orchestrator, il rischio operativo più urgente del gruppo.
- SharePoint dimostra il limite delle stime preventive: CVE-2026-45659 era “Exploitation Less Likely”, ma è finita negli attacchi e nel ransomware.
- KVM Arm64 rompe l’isolamento guest-host, D-Link resta senza patch e BigDiskBuster mostra un nuovo modo per degradare Defender senza spegnerlo.
Cinque vulnerabilità raccontano cinque livelli di rischio molto diversi e mostrano perché ordinare le patch soltanto in base al CVSS sia sempre meno utile. Arista conferma attacchi reali contro VeloCloud Orchestrator; una vulnerabilità SharePoint inizialmente giudicata poco probabile da sfruttare è stata successivamente collegata al ransomware; KVM su Arm64 espone una fuga dalla macchina virtuale all’host; D-Link indaga su un buffer overflow remoto senza autenticazione e Microsoft Defender viene nuovamente preso di mira dal ricercatore Nightmare Eclipse. Il denominatore comune non è il punteggio massimo, ma la posizione occupata dal componente nella catena di fiducia: orchestratori, hypervisor, antivirus e router valgono più della singola applicazione perché una loro compromissione può moltiplicare il raggio dell’attacco.
Cosa leggere
VeloCloud Orchestrator viene prima perché gli attacchi sono già iniziati
La priorità più alta spetta a CVE-2026-93952, nuova vulnerabilità di VeloCloud Orchestrator on-premises alla quale Arista assegna CVSS 10.0 con CVSS 3.1 e 9.5 con CVSS 4.0. L’advisory Security Advisory 0183 pubblicato da Arista non lascia spazio a interpretazioni sul dato operativo: la falla è attivamente sfruttata e può consentire a un attaccante remoto di raggiungere funzionalità interne privilegiate, incidendo su confidenzialità, integrità e disponibilità dell’Orchestrator e dei dati amministrati. Lo sfruttamento richiede autenticazione basata su certificato tra Edge e VCO, accesso alla parte pubblica del certificato Edge e raggiungibilità dell’interfaccia web, ma non credenziali tenant o operator. È la seconda crisi grave per VeloCloud in pochi mesi. A luglio CVE-2026-16812, anch’essa CVSS 10 e sfruttata attivamente, aveva già mostrato quanto sia pericoloso colpire il piano di controllo SD-WAN. Il precedente VeloCloud seguito da Matrice Digitale riguardava una command injection differente, ma il problema sistemico resta lo stesso: compromettere l’Orchestrator significa avvicinarsi agli apparati Edge, alle configurazioni e alle relazioni di fiducia dell’intera rete. In questa situazione la patch non chiude retroattivamente l’incidente e gli ambienti esposti devono essere sottoposti anche a verifica forense.
Leggi anche: VeloCloud, FortiOS e Fastjson tra vulnerabilità già sfruttate
SharePoint dimostra perché “Exploitation Less Likely” non è una garanzia
CVE-2026-45659 rappresenta il caso opposto: il CVSS è 8.8, inferiore a molte altre vulnerabilità del lotto, ma la storia reale l’ha resa più urgente di numerose falle teoricamente critiche. Microsoft l’aveva corretta a maggio classificandola inizialmente come “Exploitation Less Likely”. La vulnerabilità riguarda la deserializzazione di dati non attendibili in SharePoint Server e permette a un utente autenticato con privilegi relativamente bassi, come un Site Member, di ottenere esecuzione di codice sul server. Il Canadian Centre for Cyber Security ha successivamente confermato l’exploitation attiva e l’inserimento nel catalogo KEV della CISA.
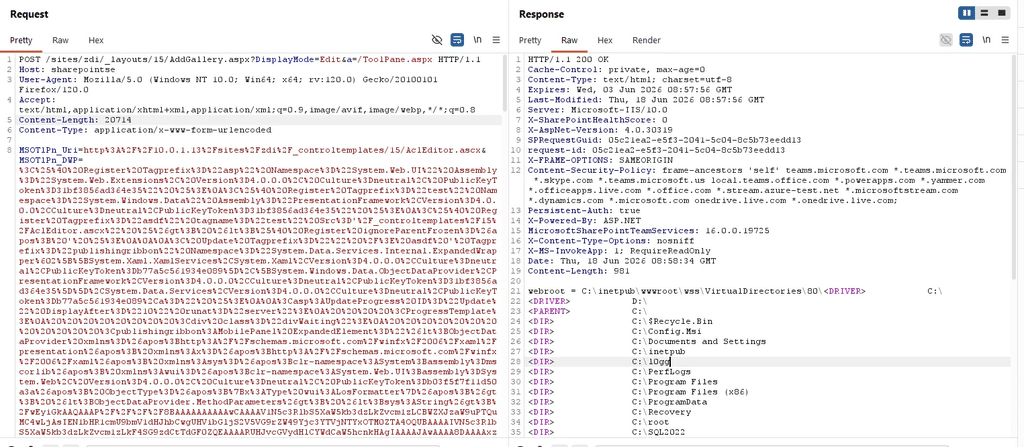
La situazione è peggiorata quando CISA ha collegato la stessa CVE anche ad attività ransomware, trasformando una previsione iniziale di bassa exploitability in un caso concreto di weaponization. Matrice Digitale aveva già analizzato CVE-2026-45659 quando Microsoft pubblicò la correzione, evidenziando proprio come il requisito di un account a basso privilegio non dovesse essere scambiato per una barriera robusta. In ambienti enterprise nei quali credenziali, cookie e token vengono continuamente sottratti attraverso phishing e infostealer, l’autenticazione non equivale necessariamente a una mitigazione. Il caso SharePoint mostra quindi il limite strutturale delle etichette preventive: descrivono la probabilità stimata in un preciso momento, non il rischio che esisterà poche settimane dopo.
KVM su Arm64 rompe la trust boundary tra macchina virtuale e host
La vulnerabilità tecnicamente più profonda del gruppo è CVE-2026-89775, guest-to-host escape nel sottosistema KVM/Arm64 quando sull’host è abilitata la nested virtualization. La disclosure originale di Hyunwoo Kim su oss-security descrive un errore nella gestione del livello di page-table walk Stage 1 che porta a saltare un’invalidazione della pseudo-TLB. Il risultato è che una pagina dell’host già liberata può restare mappata come scrivibile all’interno del guest, fornendo primitive di lettura e scrittura a 64 bit senza trap o VM exit. La falla è stata corretta upstream nel kernel Linux con il commit indicato dal ricercatore. Il rischio è elevatissimo ma fortemente dipendente dalla configurazione: non si tratta di una RCE remota contro qualunque server Linux Arm64. Lo scenario centrale riguarda infrastrutture che concedono nested virtualization a workload non fidati, compresi eventuali ambienti cloud multi-tenant. È la stessa trust boundary già finita sotto pressione con Zapscape, la precedente fuga KVM dalla virtualizzazione annidata. Il punto non è quindi il numero CVSS, ma il ruolo dell’hypervisor: quando il confine guest-host fallisce, viene meno una delle primitive fondamentali sulle quali è costruito il cloud moderno.
D-Link e BigDiskBuster mostrano il rischio prima che arrivi l’exploitation confermata
Sul fronte edge, CVE-2026-86296 interessa il router D-Link DIR-822A con firmware A_101. L’annuncio SAP10516 di D-Link descrive uno stack-based buffer overflow nel componente udhcpcd, associato all’uso di strcpy, sfruttabile secondo il record CVE da rete senza autenticazione né interazione dell’utente. Esiste un proof-of-concept pubblico, ma D-Link mantiene il caso “Under Investigation” e non ha ancora pubblicato una remediation definitiva. Il vendor attribuisce alla CVE un punteggio massimo secondo CVSS 3.1 e 4.0, ma non conferma ancora una RCE completa e riproducibile: PoC disponibile e compromissione totale non devono essere trattati come sinonimi. Il precedente conta perché i router D-Link sono già stati utilizzati come materia prima per botnet: Mirai ha sfruttato nel 2026 una vulnerabilità D-Link per reclutare nuovi dispositivi. Una falla pre-auth priva di patch merita quindi attenzione anche prima dell’eventuale osservazione di campagne attive. Più sperimentale è BigDiskBuster, nuovo PoC attribuito a Nightmare Eclipse/MSNightmare. Il repository originale lo presenta come tecnica di denial of service contro gli aggiornamenti di Microsoft Defender: il codice tenta di consumare quasi tutto lo spazio libero durante le operazioni di update, impedendo a piattaforma e Security Intelligence di completare l’installazione. Al momento non risultano una CVE Microsoft, un advisory ufficiale o una validazione indipendente completa del comportamento; lo stesso autore considera il codice ancora da riscrivere. L’elemento interessante è quindi concettuale: Defender può restare apparentemente operativo mentre le proprie capacità di rilevamento invecchiano. La sequenza prosegue dopo ShieldCrash, il nuovo bypass di Defender pubblicato a settembre.
Continua con:
ShieldBreak aggira la patch RoguePlanet e riporta Defender a SYSTEM
Debian corregge Zapscape e altre vulnerabilità KVM nel kernel
La priorità corretta nasce dall’exploitation e dalla posizione del componente
Le cinque segnalazioni mostrano perché CVSS, PoC ed exploitation devono restare categorie separate. VeloCloud richiede intervento immediato perché gli attacchi sono confermati e colpiscono un orchestratore centrale; SharePoint dimostra che una stima “less likely” può diventare rapidamente obsoleta; KVM ha una portata architetturale enorme ma una superficie limitata dalla nested virtualization; D-Link combina pre-auth, PoC pubblico e assenza di patch senza che sia ancora dimostrata una compromissione completa; BigDiskBuster resta invece una tecnica sperimentale che non deve essere promossa a zero-day confermato soltanto perché dispone di codice pubblico. Per chi gestisce infrastrutture enterprise, l’ordine corretto non è quindi 10.0, 10.0, 9.8, 8.8. Vengono prima gli asset già sfruttati, poi quelli esposti che controllano altre macchine, quindi le vulnerabilità capaci di rompere confini di sicurezza fondamentali e infine i PoC che richiedono ancora validazione. Il rischio reale nasce dall’incrocio tra sfruttabilità, esposizione, privilegi ottenibili e funzione dell’asset. Il numero CVSS, da solo, non racconta nessuna di queste quattro cose.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.