🛡️ Executive Summary
- CVE-2026-94384 consente a un principal IAM autorizzato a invocare una specifica Lambda di eseguire API AWS con privilegi non propri.
- CVE-2026-94450 permette a un attaccante remoto non autenticato di arrestare un endpoint s2n-quic configurato per inviare Retry usando un singolo datagramma UDP.
- AWS precisa che i propri servizi gestiti non sono interessati dal problema s2n-quic; entrambe le vulnerabilità dispongono già di versioni corrette.
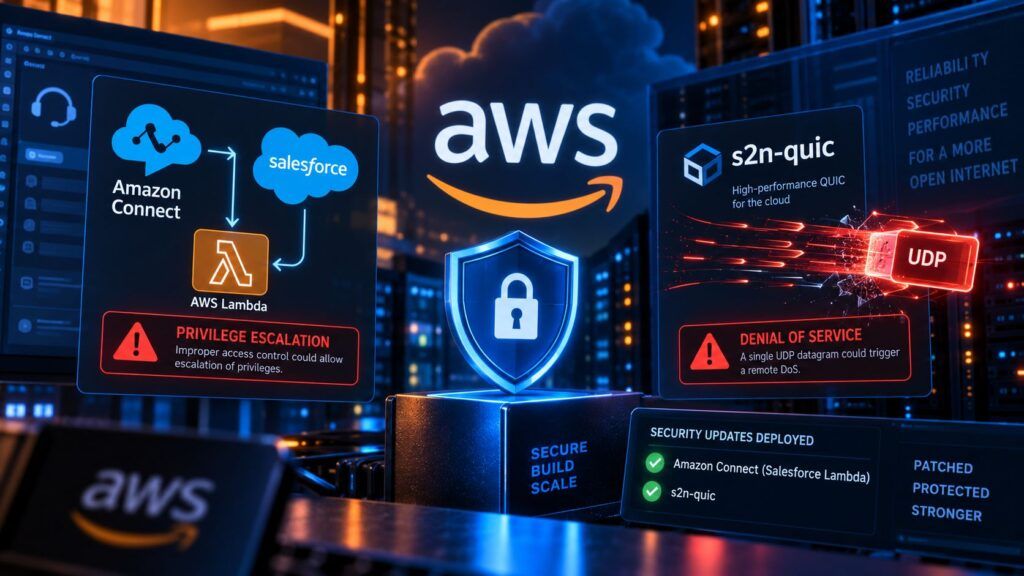
AWS pubblica due bollettini di sicurezza che colpiscono livelli molto diversi del proprio ecosistema open source e applicativo. CVE-2026-94384 interessa l’integrazione Amazon Connect Salesforce Lambda e apre una strada alla privilege escalation attraverso una funzione dispatcher troppo permissiva; CVE-2026-94450 riguarda invece s2n-quic e permette un denial of service remoto con un singolo pacchetto UDP opportunamente costruito. Nessuna delle due vulnerabilità equivale a una compromissione generale dei servizi AWS, ma entrambe mostrano quanto autorizzazione applicativa e validazione dei protocolli di rete restino punti critici anche negli stack cloud maturi.
Cosa leggere
Amazon Connect Salesforce Lambda espone una privilege escalation
Il bollettino AWS 2026-115 corregge CVE-2026-94384, classificata CVSS 3.1 8.1. Il problema si trova nella funzione Lambda sfExecuteAWSService dell’integrazione Amazon Connect Salesforce e deriva da una Missing Authorization: nelle versioni interessate, un principal IAM con il solo permesso lambda:InvokeFunction sulla funzione può chiedere alla Lambda di eseguire operazioni AWS che la propria identità IAM non sarebbe autorizzata a compiere. La falla interessa le versioni dalla 5.15 alla 5.24.16, mentre la correzione arriva nella 5.26. Il dispatcher non è abilitato di default, dettaglio importante per delimitare l’esposizione: il rischio riguarda deployment nei quali sfExecuteAWSService è rimasta attiva e invocabile da identità più ampie rispetto a quelle strettamente necessarie.
Il modello di attacco è particolarmente rilevante negli ambienti cloud perché l’autorizzazione effettiva viene trasferita dalla Lambda al chiamante senza verificare che il chiamante possieda gli stessi privilegi sulle API invocate. È una variante del confused deputy problem: il componente con privilegi elevati diventa un intermediario attraverso il quale un’identità meno privilegiata può compiere azioni ulteriori. AWS raccomanda l’aggiornamento alla versione 5.26 e, una volta completata la configurazione, di disabilitare o eliminare sfExecuteAWSService se non necessaria. Se deve restare attiva, l’invocazione va limitata alla sola identità IAM prevista.
Leggi anche: AWS aveva già corretto una RCE critica in OpenSearch mentre rafforzava mTLS e controllo dell’identità
s2n-quic cade con un singolo datagramma UDP quando usa Retry
Il secondo problema è completamente diverso. Il bollettino AWS 2026-116 documenta CVE-2026-94450, vulnerabilità CVSS 7.5 in s2n-quic, implementazione Rust del protocollo QUIC sviluppata da AWS. Le versioni fino alla 1.88.0 non validano correttamente la lunghezza del Destination Connection ID quando un server è configurato per inviare pacchetti Retry. Un utente remoto non autenticato può quindi costruire un singolo datagramma UDP capace di provocare l’arresto dell’endpoint server. Il problema è significativo per due motivi. Il primo è il costo estremamente basso dell’attacco: non servono autenticazione, sessioni multiple o grandi volumi di traffico. Il secondo è che l’impatto è circoscritto alle configurazioni server nelle quali i Retry packet sono effettivamente abilitati. Non tutti i deployment s2n-quic sono quindi automaticamente vulnerabili. La versione 1.89.0 corregge il controllo. AWS specifica inoltre che nessun servizio AWS risulta interessato e che i clienti dei servizi gestiti non devono intraprendere azioni in relazione alla vulnerabilità. Il problema riguarda principalmente chi utilizza direttamente la libreria open source nelle proprie applicazioni.
Le due falle mostrano due classi di rischio opposte
CVE-2026-94384 e CVE-2026-94450 non hanno praticamente nulla in comune dal punto di vista tecnico, ma rappresentano bene i due estremi della superficie cloud. Nel primo caso il problema è chi è autorizzato a fare cosa; nel secondo è cosa accade quando un input di rete non viene validato correttamente. Il bug di Amazon Connect Salesforce Lambda non richiede una vulnerabilità nella piattaforma IAM: sfrutta una funzione applicativa che possiede più autorità del chiamante. Il problema s2n-quic, invece, si colloca molto più in basso, nel parsing di un protocollo di trasporto moderno progettato proprio per funzionare sopra UDP. La sequenza segue un periodo intenso per la sicurezza AWS, nel quale OpenSearch, API Gateway e componenti cloud hanno ricevuto contemporaneamente correzioni e nuovi controlli di identità. La lezione operativa resta la stessa: l’uso di servizi gestiti riduce una parte della superficie di manutenzione, ma librerie open source, integrazioni SaaS e componenti applicativi continuano a richiedere patching indipendente.
Continua con:
AWS AgentCore, Quick e Codex entrano nello stack enterprise
AWS porta governance e controllo dei costi dentro gli agenti AI
Aggiornare non basta se le autorizzazioni restano troppo larghe
Nel caso s2n-quic la risposta è lineare: portare la libreria almeno alla 1.89.0. Per CVE-2026-94384 il patching è invece soltanto una parte della mitigazione. Se una Lambda capace di eseguire operazioni privilegiate resta invocabile da un insieme troppo ampio di identità IAM, la superficie di rischio continua a essere maggiore del necessario anche dopo la correzione. I due bollettini ribadiscono quindi un principio cloud elementare ma spesso trascurato: la patch elimina il bug, il least privilege riduce la possibilità che il prossimo bug diventi un incidente. AWS ha già distribuito le correzioni necessarie; agli operatori resta il compito di verificare versioni, configurazioni Retry e soprattutto chi possa realmente invocare le Lambda privilegiate.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.