⚙️ Da sapere
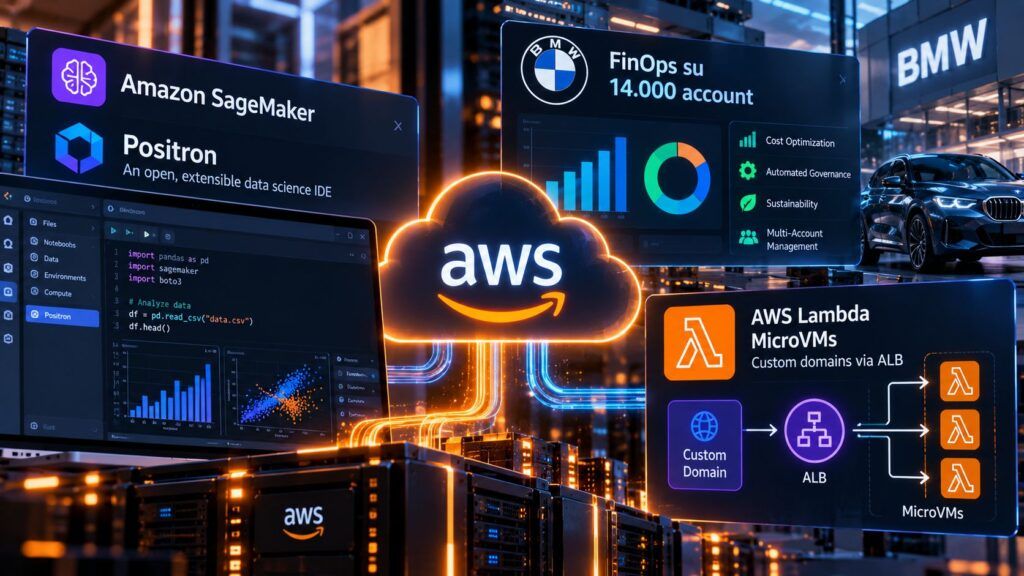
- Positron entra in SageMaker Studio e unifica R, Python, Athena, deployment e reporting sotto lo stesso modello IAM.
- BMW esegue ogni giorno anomaly detection sui costi di oltre 14.000 account cloud con una pipeline serverless che costa circa 50 dollari al mese di compute.
- Lambda MicroVMs può essere esposto attraverso domini personalizzati usando Application Load Balancer, PrivateLink e host-header rewrite senza modificare il workload.
Le novità AWS più interessanti della settimana non riguardano soltanto nuovi modelli AI: riguardano il modo in cui data scientist, team FinOps e applicazioni isolate vengono portati dentro workflow operativi più semplici da governare. Positron può ora essere eseguito direttamente in SageMaker AI; BMW automatizza la ricerca di anomalie di costo su oltre 14.000 account cloud; EXL utilizza SageMaker e Bedrock per ridurre da giorni a ore l’analisi di cartelle cliniche assicurative; Lambda MicroVMs ottiene infine un pattern ufficiale per essere esposto attraverso domini personalizzati. Sono casi differenti, ma mostrano la stessa direzione: AWS prova a togliere infrastruttura manuale intorno al lavoro, non soltanto ad aggiungere servizi.
Cosa leggere
Positron porta R e Python direttamente dentro SageMaker
Positron può ora essere eseguito in Amazon SageMaker AI. L’IDE di Posit è pensato specificamente per data science e supporta contemporaneamente R e Python, notebook, terminale e reporting attraverso Quarto.
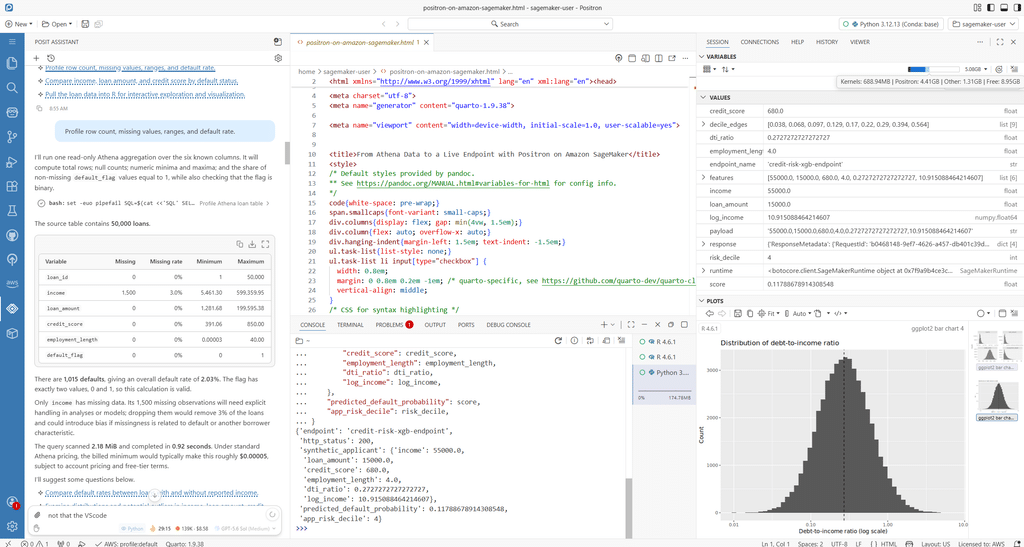
L’integrazione risolve soprattutto il problema delle credenziali e del cambio continuo di ambiente. Positron viene eseguito dentro uno SageMaker Studio Space e utilizza direttamente l’execution role associato allo spazio. Il data scientist può quindi interrogare Athena, Glue Data Catalog e S3 senza memorizzare o ruotare chiavi locali.
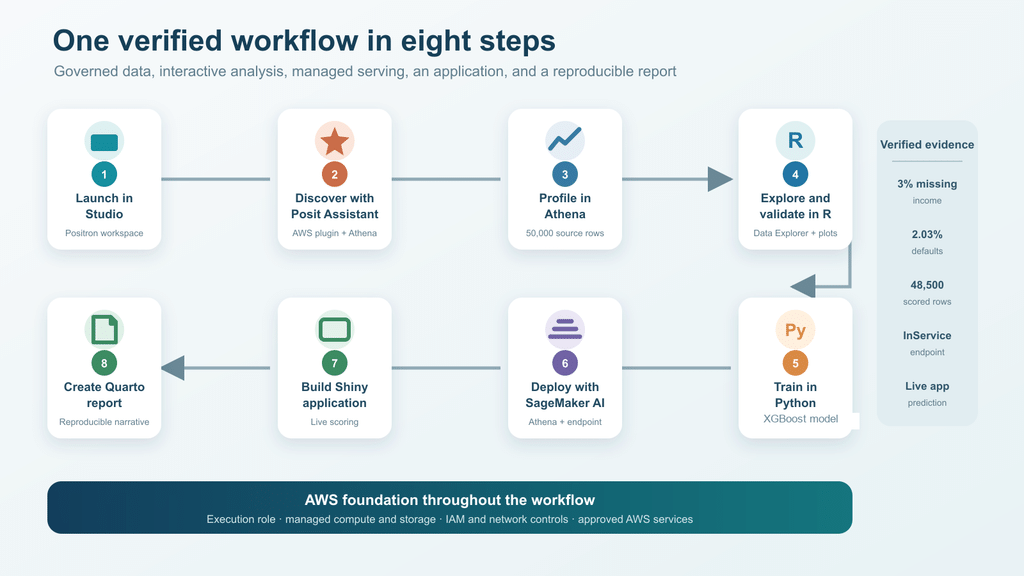
Lo stesso ambiente può essere usato per esplorare i dati in R, addestrare un modello XGBoost in Python, pubblicarlo su un endpoint SageMaker e produrre il report finale in Quarto. Il vantaggio non è una nuova capacità algoritmica, ma la riduzione dei passaggi tra workstation locale, credenziali cloud, notebook, deployment e reporting.
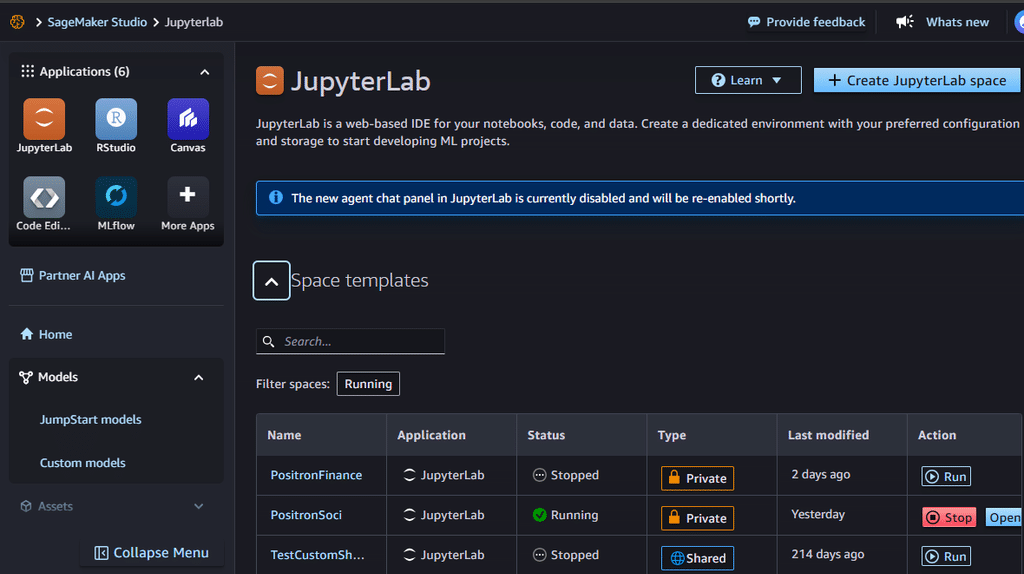
L’evoluzione segue il rafforzamento di SageMaker come motore industriale per training, inferenza, Feature Store e governance MLflow, spostando sempre più attività nello stesso piano di controllo.
Leggi anche: AWS porta GPT-6 Astra su Bedrock e rafforza SageMaker per inferenza e governance
BMW controlla 14.000 account con circa 50 dollari al mese di compute
Il caso BMW mostra quanto il problema del cloud possa diventare economico prima ancora che tecnico. Il gruppo gestisce attraverso Cloud Efficiency Analytics, CLEA, più di 14.000 account cloud. Le dashboard tradizionali mostravano la spesa dopo che era già avvenuta; il nuovo sistema esegue invece anomaly detection quotidiana e invia avvisi ai proprietari degli account quando il consumo si allontana dalle previsioni. La pipeline utilizza forecasting con Prophet, AWS Step Functions e componenti serverless per analizzare ogni account giornalmente. AWS stima il costo di compute dell’intera elaborazione in circa 50 dollari al mese.
| Cluster | Spesa media ultimi 3 mesi | Impatto minimo per l’avviso |
|---|---|---|
| 1 | Meno di 100.000 $ | Più di 300 $ |
| 2 | Da 100.000 $ a 250.000 $ | Più di 500 $ |
| 3 | Da 250.000 $ a 500.000 $ | Più di 750 $ |
| 4 | Più di 500.000 $ | Più di 1.000 $ |
È una proporzione interessante: il valore non deriva dall’uso di un modello particolarmente sofisticato, ma dalla possibilità di applicare un meccanismo statistico semplice a un’infrastruttura enorme senza costruire un cluster permanente. Il FinOps diventa quindi monitoraggio proattivo, non revisione periodica di dashboard.
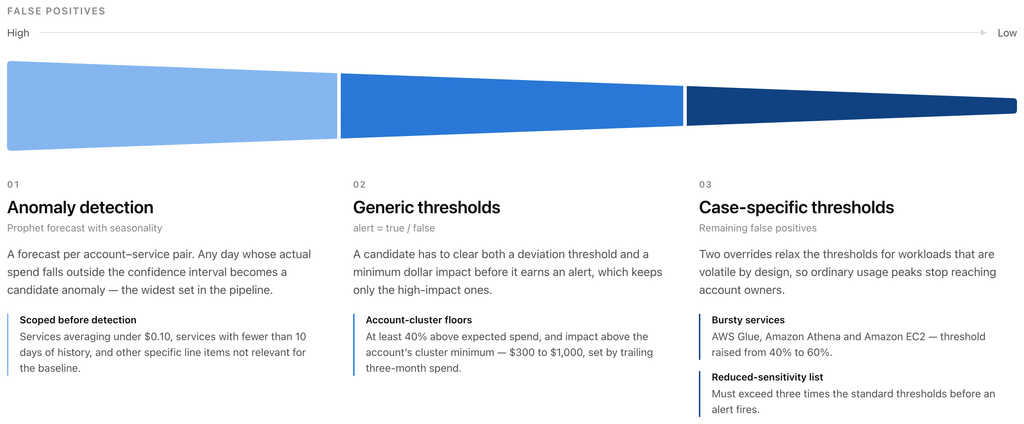
La scelta di notificare direttamente gli account owner riduce inoltre il tempo tra anomalia e intervento. Un incremento accidentale dovuto a una risorsa lasciata attiva o a un deployment mal configurato può essere rilevato prima di trasformarsi in una sorpresa nel ciclo di fatturazione successivo.
EXL porta i medical claim da giorni a ore ma mantiene l’uomo nel loop
Un secondo esempio arriva dal settore assicurativo sanitario. EXL Medical IDP combina document processing, computer vision, NLP, un LLM specializzato e servizi AWS per analizzare fascicoli medici che possono raggiungere centinaia di pagine.
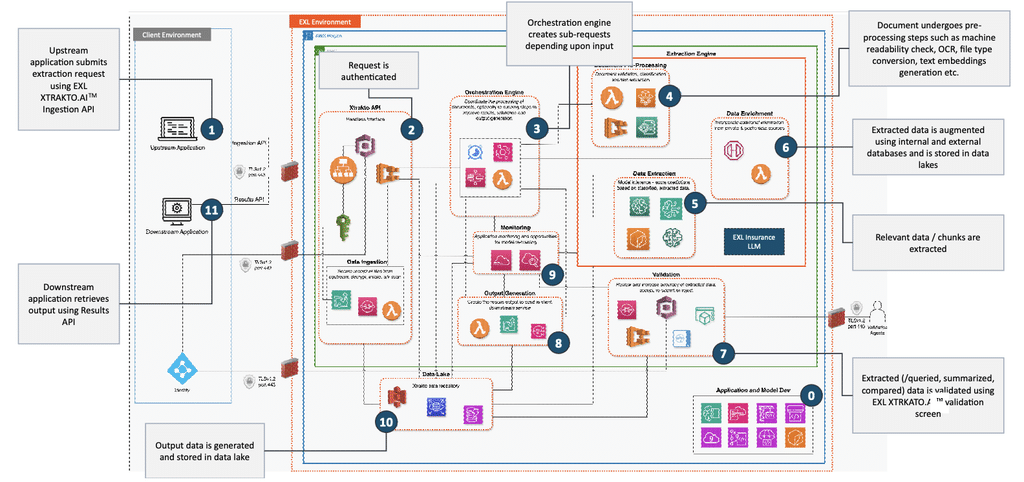
AWS indica che un adjuster può impiegare oltre 100 minuti per singolo caso nella revisione manuale. EXL utilizza Xtrakto.AI per ingestion, classificazione ed estrazione e un Insurance LLM fine-tuned su SageMaker AI tramite PEFT/LoRA per interpretare terminologia clinica, codici ICD e CPT e relazioni tra diagnosi e trattamento. Secondo EXL, la pipeline riduce il processo complessivo da giorni a ore. Il dato più importante è però l’architettura di controllo: le decisioni critiche restano accompagnate da human-in-the-loop, traceability verso i documenti sorgente e validazione attraverso codici clinici standard. Il caso mostra una differenza sostanziale rispetto alla narrativa dell’automazione totale. Nei workflow regolamentati l’AI produce valore quando comprime lettura, classificazione e ricerca, lasciando al professionista le eccezioni e il giudizio finale.
Lambda MicroVMs ottiene domini personalizzati senza cambiare il codice
Sul piano compute AWS documenta invece un nuovo pattern per aggiungere custom domain a Lambda MicroVMs. Le MicroVM, basate sulla virtualizzazione Firecracker, forniscono isolamento a livello VM, startup quasi immediato e mantenimento dello stato, caratteristiche pensate anche per l’esecuzione di codice generato da agenti AI.
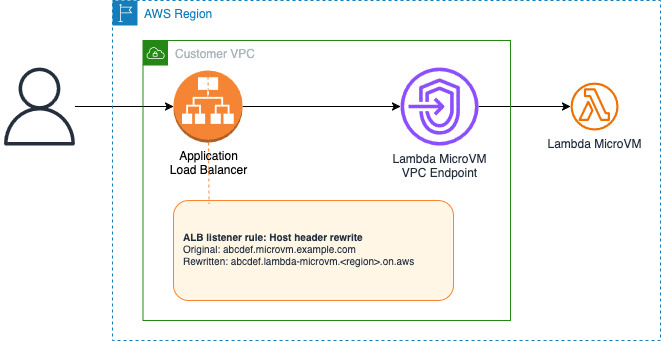
Ogni MicroVM riceve normalmente un endpoint AWS generato automaticamente. Il nuovo schema utilizza un Application Load Balancer pubblico che termina TLS, riconosce l’UUID della MicroVM nel dominio richiesto, riscrive l’header Host verso l’endpoint reale e inoltra il traffico privatamente attraverso AWS PrivateLink. In questo modo è possibile esporre indirizzi del tipo uuid.microvms.example.com senza modificare l’applicazione dentro la VM. L’ALB può inoltre gestire direttamente CORS e header di risposta. Il pattern è particolarmente utile per agenti e workload per-user: ogni sessione può ricevere un ambiente VM isolato e contemporaneamente un endpoint appartenente al dominio dell’organizzazione, senza mostrare al client il dominio tecnico generato dal servizio.
Continua con:
AWS elimina i cold start Java e amplia sicurezza e streaming con Lambda
AWS Agent Registry governa agenti, skill e server MCP in ambiente enterprise
AWS sta trasformando il cloud da catalogo di servizi a ambiente operativo continuo
Positron, CLEA, Medical IDP e Lambda MicroVMs appartengono a settori differenti, ma mostrano lo stesso movimento. Il valore si sposta dall’avere una risorsa cloud al ridurre il lavoro necessario per usarla correttamente. Il data scientist non dovrebbe più gestire chiavi e cambiare ambiente tra R, Python e deployment. Il team FinOps non dovrebbe aprire manualmente migliaia di dashboard. Il revisore assicurativo non dovrebbe leggere centinaia di pagine per estrarre sempre le stesse categorie di informazioni. Un’applicazione isolata in una MicroVM non dovrebbe richiedere una nuova infrastruttura soltanto per ricevere un dominio personalizzato. È questa la direzione più concreta del cloud 2026: automatizzare l’infrastruttura attorno al lavoro fino a renderla meno visibile, mantenendo però IAM, isolamento, tracciabilità e controllo nel piano sottostante. L’AI è uno dei motori di questa trasformazione, ma non l’unico. Nei casi migliori il vantaggio non è che il cloud “pensa”: è che smette di costringere persone altamente specializzate a occuparsi continuamente della meccanica che lo tiene in piedi.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.