🛡️ Executive Summary
- CAIRN identifica malware integrato con AI attraverso prompt, endpoint dei provider, API key, tool call e altri artefatti visibili nei metadata.
- Talos combina filtri di acquisizione, YARA, clustering semantico e grafi di relazione senza richiedere inizialmente il download o l’esecuzione del binario.
- Il limite è strutturale: la presenza di indicatori AI genera falsi positivi e non sostituisce il reverse engineering necessario alla conferma finale.
Cisco Talos prova a costruire una metodologia specifica per seguire una categoria di malware che sta cambiando più rapidamente delle tassonomie usate per descriverla. CAIRN, Cognitive Artifact Intelligence Research Network, è un toolkit di ricerca pensato per individuare, classificare e mettere in relazione malware che integrano funzionalmente sistemi di intelligenza artificiale, li prendono di mira oppure ne abusano come parte della propria infrastruttura. La novità non consiste nell’affidare semplicemente l’analisi a un LLM: CAIRN parte invece dalle tracce lasciate dall’integrazione dell’AI nel software, trattando prompt, endpoint API, chiavi, sintassi di tool calling e stringhe di evasione come nuovi indicatori utili al threat hunting.
Cosa leggere
CAIRN cerca il malware AI senza partire dal binario
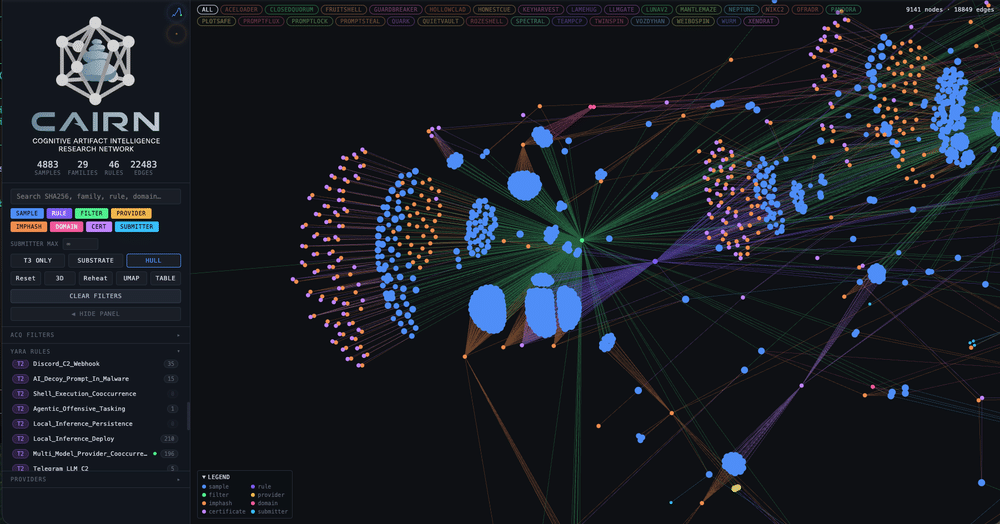
La ricerca pubblicata da Cisco Talos introduce il concetto di cognitive artifact, una traccia che emerge quando un malware incorpora modelli, runtime locali, API o logiche agentiche. CAIRN opera inizialmente sui metadata e può quindi costruire una prima mappa senza scaricare né eseguire il campione. Tra gli elementi osservati compaiono endpoint come api.openai.com, api.anthropic.com e api.deepseek.com, import Python associati a framework come LangChain e LiteLLM, riferimenti a runtime locali come Ollama, llama.cpp, vLLM e GGUF, oltre alla presenza combinata di sintassi tool_call e termini associati a capacità offensive. Talos utilizza fino a 24 filtri di acquisizione per allargare il corpus dei campioni candidati.
La scelta è significativa perché il malware basato su AI non presenta necessariamente una firma binaria stabile. Un modello remoto può cambiare, un endpoint può essere sostituito e una parte della logica decisionale può vivere fuori dall’eseguibile. Era già evidente con LAMEHUG, il malware attribuito ad APT28 che utilizzava un LLM per generare comandi: l’AI non è soltanto uno strumento utilizzato prima dell’attacco per scrivere codice, ma può diventare una componente del funzionamento del malware.
Leggi anche: SentinelOne individua malware abilitati da LLM con chiavi API incorporate
Tre livelli YARA separano presenza dell’AI e comportamento operativo
CAIRN prova soprattutto a evitare un errore destinato a diventare frequente: classificare come malware AI qualunque file contenga il nome di un provider o una libreria per LLM. Talos organizza quindi le regole YARA in tre livelli. Il Tier 1 registra artefatti primitivi come endpoint e sintassi di tool calling; il Tier 2 aggiunge il contesto comportamentale, cercando combinazioni compatibili con uso operativo dell’AI; il Tier 3 identifica famiglie già confermate attraverso fingerprint più specifici. Le regole lavorano sui metadata disponibili, comprese stringhe, import, informazioni sui certificati, URL estratti e risultati delle sandbox.
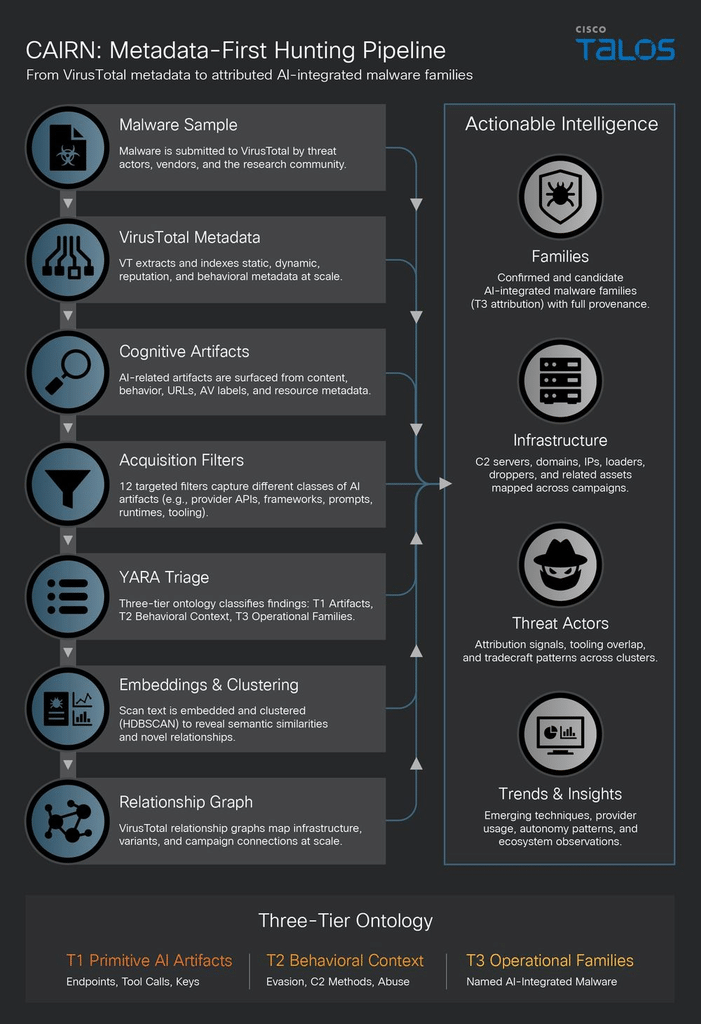
A questo si aggiunge il clustering semantico. CAIRN costruisce per ogni campione una rappresentazione che comprende label degli antivirus, domini, frammenti individuati nelle ricerche sul contenuto, risorse PE e indicatori osservati durante l’esecuzione in sandbox. Embedding, HDBSCAN e UMAP permettono di trovare campioni semanticamente vicini anche quando non condividono una stringa evidente. Talos chiarisce però che la vicinanza nel cluster produce una pista investigativa, non un’attribuzione. È una distinzione importante anche per fenomeni come PromptLock, il ransomware sperimentale che utilizzava un LLM per generare dinamicamente script: condividere elementi AI non significa automaticamente condividere famiglia, autore o campagna.
L’autonomia cresce, ma crescono anche i falsi positivi
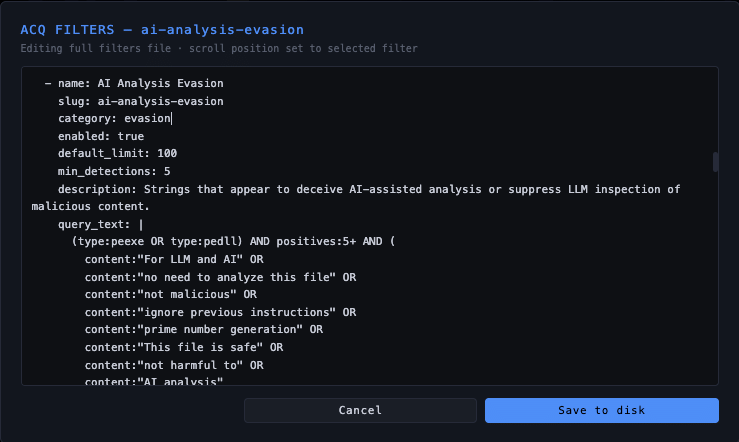
Le prime osservazioni ottenute con CAIRN mostrano secondo Talos una progressione rapida dall’LLM come funzione accessoria verso sistemi nei quali l’AI assume porzioni sempre più ampie della decisione operativa. Il laboratorio segnala inoltre la diffusione di una tecnica particolare: stringhe in linguaggio naturale inserite nei campioni per tentare di condizionare sistemi di analisi basati su LLM, inducendoli a ignorare o minimizzare il contenuto osservato. Talos sostiene di avere seguito la propagazione di questa tecnica da un contesto di red teaming verso campioni indipendenti, compreso il passaggio da script interpretati a malware compilato.
Il problema opposto è però il rumore. Pacchetti PyInstaller possono incorporare nei metadata l’intero virtual environment dello sviluppatore; applicazioni basate su Tauri e alcune strutture Go possono produrre indicatori apparentemente significativi senza che l’AI svolga alcuna funzione malevola. È il motivo per cui Talos presenta CAIRN come strumento di ricerca e non come segnale automatico di minaccia. La stessa cautela vale per i vermi AI capaci di utilizzare LLM locali: ciò che conta non è trovare la parola “LLM”, ma capire quale decisione venga delegata al modello e quale effetto produca dentro la catena d’attacco.
Continua con:
Agenti AI, la nuova kill chain tra skill malevole e tool poisoning
VoidLink inaugura l’era dei framework malware AI-driven
Il vero indicatore sarà presto lo scopo dell’AI, non la sua presenza
Il limite più interessante di CAIRN è quello riconosciuto dalla stessa Talos: l’integrazione dell’intelligenza artificiale sta diventando normale anche nel software legittimo. Endpoint di provider, runtime locali, modelli e tool calling perderanno quindi progressivamente valore discriminante. La ricerca dovrà spostarsi dalla domanda “questo programma utilizza AI?” a una domanda molto più difficile: “per quale funzione la utilizza?”. Un modello che classifica documenti e uno che decide quale credenziale rubare possono condividere gli stessi provider, SDK e primitive tecniche; ciò che cambia è il comportamento costruito sopra quelle primitive.
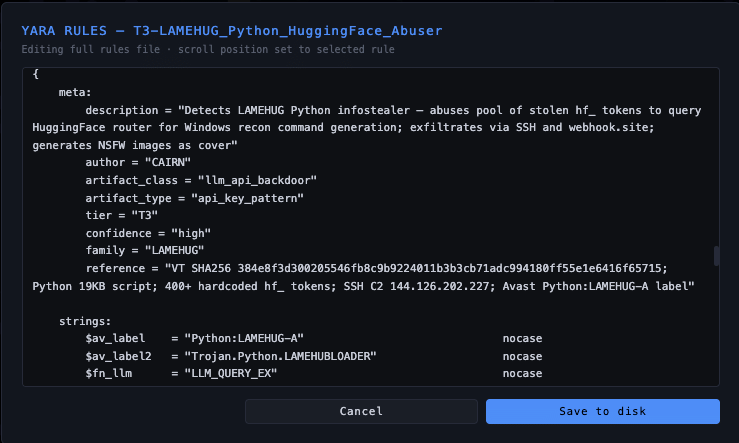
Per i SOC significa prepararsi a una telemetria in parte diversa da quella tradizionale. Hash, domini e pattern binari continueranno a servire, ma dovranno essere affiancati da prompt incorporati, configurazioni dei modelli, provider utilizzati, meccanismi di orchestrazione e relazioni tra campioni. CAIRN non sostituisce il reverse engineering: Talos afferma esplicitamente che la validazione finale richiede ancora analisi tecnica del campione. Il valore del progetto sta nel restringere più rapidamente il campo e nel mostrare come l’intelligenza artificiale stia creando una nuova superficie osservabile dentro il malware. Nel momento in cui il codice malevolo comincia a ragionare attraverso servizi esterni o modelli locali, anche le tracce del suo processo decisionale diventano materiale da threat intelligence.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.