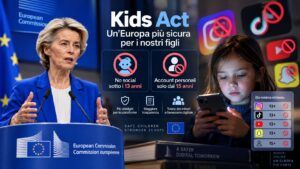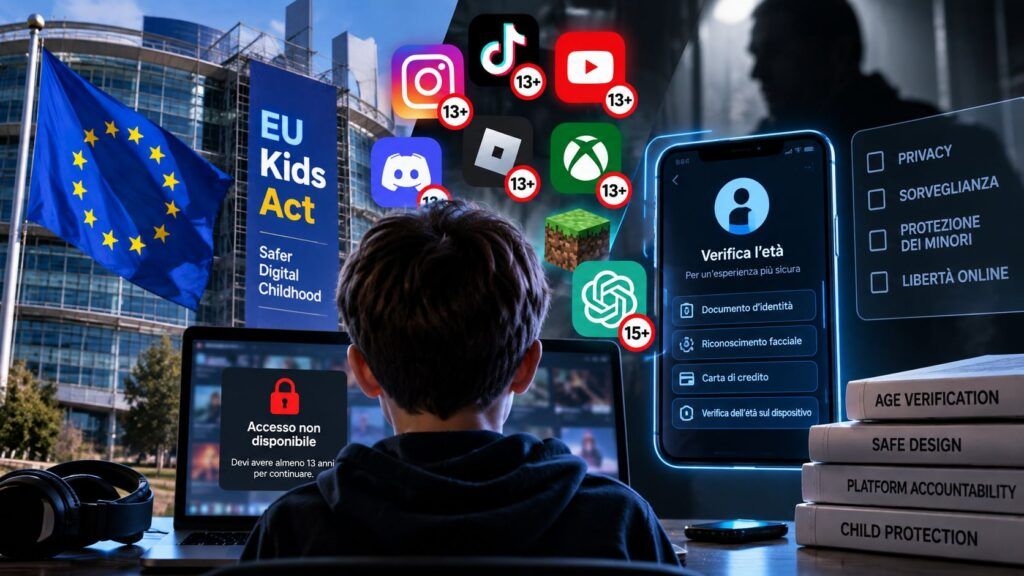
L’Europa ha impiegato quasi vent’anni per arrivare alla conclusione che un social network progettato per massimizzare permanenza, interazioni, notifiche e profilazione non diventa improvvisamente innocuo quando davanti allo schermo c’è un tredicenne. L’EU Kids Act prova finalmente a trasformare questa evidenza in una regola di prodotto: niente social sotto i 13 anni, niente account autonomi prima dei 15, ambienti sicuri fino ai 18 anni e responsabilità trasferita dalle famiglie alle aziende che progettano piattaforme, videogiochi e sistemi di intelligenza artificiale. Ma proprio quando Bruxelles sembra individuare correttamente il problema industriale dell’economia dell’attenzione, introduce un secondo problema destinato a diventare molto più grande: per sapere chi può entrare, bisogna sapere quanti anni ha chiunque provi a entrare. La Commissione europea ha presentato il 17 settembre 2026 la proposta di regolamento EU KIDS Act, acronimo di “EU Keeping Internet Digital Spaces Accountable and Trustworthy”. Non è ancora una legge: il procedimento 2026/0286/COD è appena iniziato e Parlamento europeo e Consiglio potranno modificare il testo. La proposta della Commissione, tuttavia, consente già di comprendere la portata dell’intervento. Il perimetro non comprende soltanto Instagram, Facebook, TikTok o X. Comprende social network, piattaforme video, giochi online, app store, sistemi operativi, AI companion e chatbot conversazionali generalisti. È il passaggio che Matrice Digitale aveva anticipato analizzando il Kids Act e le soglie dei 13 e 15 anni: Bruxelles non sta semplicemente introducendo un divieto anagrafico, ma sta tentando di cambiare l’architettura attraverso cui i minori entrano nell’economia digitale.
Cosa leggere
Sotto i 13 anni fuori dai social, dai 13 ai 15 arriva il mini-account
La struttura prevista dalla Commissione distingue diverse fasce. Sotto i 13 anni non sarebbe consentito creare o utilizzare un account personale sui servizi social interessati. Tra 13 e 15 anni un genitore o tutore potrebbe invece creare un mini-account supervisionato, con funzionalità limitate, controllo parentale permanente, restrizioni sui contatti e un massimo di un’ora giornaliera di utilizzo. Dai 15 anni diventerebbe possibile aprire autonomamente un account, ma fino ai 18 anni continuerebbero ad applicarsi le protezioni previste dal safe design. La semplificazione “Europa vieta i social sotto i 15 anni” racconta quindi soltanto una parte della norma. L’articolo 6 riguarda social network e piattaforme di condivisione video che presentano determinate caratteristiche di rischio. La Commissione vuole colpire soprattutto servizi nei quali entrano in gioco raccomandazioni profilate, contatti con persone estranee alla propria rete, contenuti suggeriti, live streaming e strumenti progettati per prolungare l’utilizzo.
È un cambio di prospettiva importante perché il problema smette di essere soltanto ciò che il minore guarda e diventa il modo in cui il servizio è stato costruito per farlo rimanere.
Matrice Digitale lo aveva evidenziato nell’inchiesta sul processo statunitense contro Meta e la dipendenza social dei minori. Scroll infinito, notifiche, raccomandazioni algoritmiche e profilazione non sono effetti collaterali delle piattaforme: costituiscono parti essenziali del prodotto. Negli Stati Uniti la pressione giudiziaria ha già costretto Meta a confrontarsi direttamente con questo modello e l’accordo raggiunto ad agosto ha previsto modifiche specifiche per Instagram e Facebook destinati agli adolescenti. Matrice Digitale ha ricostruito l’accordo fino a 17,1 miliardi di dollari, comprese limitazioni temporali, blocchi notturni e maggiori controlli parentali.
Scroll infinito e notifiche diventano un problema normativo
Il vero salto dell’EU Kids Act si trova quindi nel safety by design. La Commissione parte dalla constatazione che DSA, GDPR, norme sui consumatori e discipline audiovisive abbiano costruito un sistema di protezione frammentato che non vieta esplicitamente alcune caratteristiche considerate problematiche, tra cui endless scrolling, eccesso di notifiche e sistemi di raccomandazione dannosi. Non è una scoperta arrivata nel vuoto. Bruxelles ha già contestato a ByteDance e Meta aspetti del design di TikTok, Facebook e Instagram e ha aperto procedimenti relativi alla verifica dell’età. La stessa Commissione richiama inoltre interventi nei confronti di X per Grok e il materiale di abuso sessuale su minori e le azioni delle autorità di protezione dei dati nei confronti di Meta, TikTok e X. La domanda inevitabile è perché sia stato necessario arrivare al 2026 per trasformare in requisito di progettazione ciò che era evidente da anni.
Facebook, Instagram, TikTok e YouTube: l’Europa interviene dopo che il modello è diventato globale
La storia recente rende ancora più evidente il ritardo regolatorio. TikTok e ByteDance hanno accettato negli Stati Uniti un accordo da 400 milioni di dollari nella controversia relativa alla privacy degli under 13, vicenda ricostruita da Matrice Digitale nell’approfondimento su TikTok e la raccolta dei dati dei minori. Meta ha contemporaneamente dovuto accettare restrizioni strutturali sulle esperienze degli adolescenti. Il punto non è stabilire che un algoritmo sia automaticamente dannoso perché raccomanda contenuti. Il problema è l’incentivo economico sottostante: più tempo significa più occasioni di mostrare contenuti, raccogliere segnali comportamentali, vendere pubblicità e raffinare ulteriormente la capacità di prevedere ciò che trattiene l’utente.
Per anni l’asimmetria è stata gigantesca: da una parte un genitore con un parental control, dall’altra aziende con miliardi di utenti, data scientist, sistemi di machine learning e un interesse economico diretto nel massimizzare l’engagement.
È precisamente questo alibi che l’EU Kids Act cerca di smontare invertendo l’onere della prova. La Commissione afferma che dovranno essere i fornitori a dimostrare che il servizio è adeguato all’età e sicuro fin dalla progettazione.
Sandra Cioffi: la responsabilità non può essere scaricata sulle famiglie
La posizione del Consiglio Nazionale degli Utenti presso AGCOM converge esattamente su questo punto. Sandra Cioffi, presidente del CNU, ha accolto positivamente la proposta europea sottolineando che sicurezza e diritti dei minori devono essere garantiti già nella progettazione degli ambienti digitali. Cioffi sostiene che non sia possibile lasciare esclusivamente a ragazzi e famiglie il compito di proteggersi e indica tra i nodi prioritari verifica dell’età, parental control, contenuti pornografici e nocivi, meccanismi di utilizzo compulsivo, responsabilità algoritmica, chatbot e intelligenza artificiale. Il CNU lavorava peraltro sull’age verification già prima della proposta, chiedendone l’effettiva operatività ma affiancandola a educazione e consapevolezza digitale. La posizione assume particolare importanza in Italia perché AGCOM è già entrata nella fase operativa della verifica dell’età. Come ricostruito da Matrice Digitale nella Relazione AGCOM 2026, il modello nazionale per determinati contenuti utilizza un sistema affidato a terzi e costruito intorno al principio del doppio anonimato: il servizio dovrebbe sapere soltanto che la soglia richiesta è stata superata, senza conoscere l’identità dell’utente. Ed è qui che comincia la parte più delicata dell’intero Kids Act.
Age verification, per proteggere un tredicenne bisogna controllare anche gli adulti
Un sistema che vieta un servizio ai minori deve essere in grado di distinguerli dagli adulti. Tecnicamente è inevitabile. Politicamente e tecnologicamente, però, significa costruire un’infrastruttura capace di effettuare age assurance su scala europea. Il testo cerca di contenere il rischio attraverso minimizzazione dei dati, attestazioni di età e sistemi che non comunichino necessariamente l’identità completa dell’utente alla piattaforma. È una differenza sostanziale rispetto all’invio di un documento a Instagram o TikTok. Ma resta un principio difficilmente aggirabile: per dimostrare che alcuni utenti non possono accedere liberamente, Internet deve introdurre un livello ulteriore di controllo anche sugli altri. Ed è precisamente il terreno sul quale Christian Bernieri, data protection advocate e DPO, mantiene da tempo una posizione molto più critica. Commentando il Kids Act, Bernieri ha ironizzato chiedendo se possa avere anche lui “un account per minori”, proprio perché considera desiderabili molte delle restrizioni previste: niente scroll infinito, meccanismi a premio o notifiche notturne, contatti indesiderati limitati, profili privati per impostazione predefinita, strumenti di blocco semplici, chatbot e AI companion disattivati e limiti alla pubblicità comportamentale.
La provocazione contiene una domanda interessante: se queste caratteristiche rendono un prodotto digitale migliore e meno manipolativo per un ragazzo, perché dovrebbero essere riservate soltanto ai ragazzi?
Bernieri e il rischio del cavallo di Troia della verifica dell’età
Sull’age verification Bernieri è però molto più duro. In precedenti analisi ha descritto la verifica obbligatoria dell’età come un possibile “cavallo di Troia” per estendere la sorveglianza, contestando soprattutto il rischio che implementazioni commerciali imperfette trasformino il principio del doppio anonimato in una promessa teorica. È una critica che non invalida automaticamente il modello europeo, ma identifica correttamente il suo single point of failure politico e tecnologico. Il Kids Act funzionerà soltanto se Bruxelles riuscirà a dimostrare che verificare un attributo — l’età — non significa costruire un’identità persistente dell’utente attraverso servizi diversi. Altrimenti una normativa nata per proteggere i bambini potrebbe fornire l’infrastruttura tecnica per rendere progressivamente identificabile l’accesso degli adulti alla rete.
Il Kids Act entra anche nei videogiochi, negli app store e nei chatbot AI
Limitare il dibattito a Facebook e TikTok sarebbe comunque un errore. L’articolo 2 include online games, software application stores, operating systems, AI companions e general conversational chatbots. L’articolo 8 stabilisce inoltre che le impostazioni protettive debbano valere di default anche quando un servizio è accessibile senza registrazione, salvo che sia stato stabilito che l’utente è adulto. Per il gaming entrano nel mirino meccaniche di acquisto impulsivo, loot box e sistemi con risultati casuali o caratteristiche assimilabili al gioco d’azzardo. Per gli assistenti AI il problema diventa ancora più delicato: la proposta vuole impedire design capaci di simulare relazioni interpersonali suscettibili di produrre dipendenza emotiva, imponendo impostazioni più protettive e limitazioni nell’utilizzo della cronologia delle interazioni dei minori. Matrice Digitale aveva già documentato questa convergenza quando ChatGPT, Reddit e Roblox sono entrati nel perimetro rafforzato del DSA. Roblox porta dentro la regolazione europea gaming, monetizzazione e pubblico minorenne; ChatGPT introduce il problema degli assistenti conversazionali; Reddit quello delle comunità e delle raccomandazioni. OpenAI, parallelamente, ha già introdotto ChatGPT for Teens con age prediction e controlli parentali.
Il Kids Act prova quindi a inseguire una realtà nella quale il confine tra social network, videogioco, messaggistica e intelligenza artificiale sta scomparendo.
L’Europa ha individuato il problema, adesso deve dimostrare di non crearne uno più grande
La parte migliore dell’EU Kids Act è quella che avrebbe dovuto esistere molti anni fa: smettere di trattare la sicurezza dei minori come un’opzione nascosta nelle impostazioni e considerarla un requisito architetturale del prodotto. Se infinite scroll, notifiche notturne, profilazione aggressiva, raccomandazioni compulsive o chatbot costruiti per generare dipendenza emotiva sono rischiosi per un minore, la responsabilità non può essere scaricata esclusivamente sulla famiglia che gli ha comprato lo smartphone. Ma Bruxelles arriva alla soluzione dopo avere lasciato consolidare per quasi due decenni l’economia dell’attenzione e ora rischia la tentazione tipicamente europea di rispondere a un fallimento di mercato costruendo un’infrastruttura regolatoria sempre più invasiva. Il confine sarà l’age assurance. Se l’Europa riuscirà a realizzare prove dell’età anonime, minimizzate, interoperabili e realmente incapaci di trasformarsi in identificatori trasversali, il Kids Act potrà rappresentare un cambio di paradigma. Se invece per impedire a un dodicenne di aprire Instagram sarà necessario creare progressivamente una rete nella quale ogni adulto debba dimostrare preventivamente allo Stato, a un intermediario o a una piattaforma di avere il diritto di entrare, la tutela dei minori sarà diventata il cavallo di Troia di un Internet diverso. E questa volta non basterà scrivere “privacy by design” dentro un regolamento per garantire che lo sia davvero.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.