🛡️ Executive Summary
- ShinyHunters sostiene di avere violato sistemi FBI attraverso una nuova zero-day Oracle PeopleSoft ancora priva di CVE e patch pubblica.
- Il gruppo rivendica accesso a servizi interni, AWS GovCloud e tra 2 e 3 TB di dati su dipendenti e candidati.
- Il breach non è ancora confermato da FBI o Oracle: alcune evidenze pubbliche supportano l’intrusione, ma non ne provano l’intera portata.
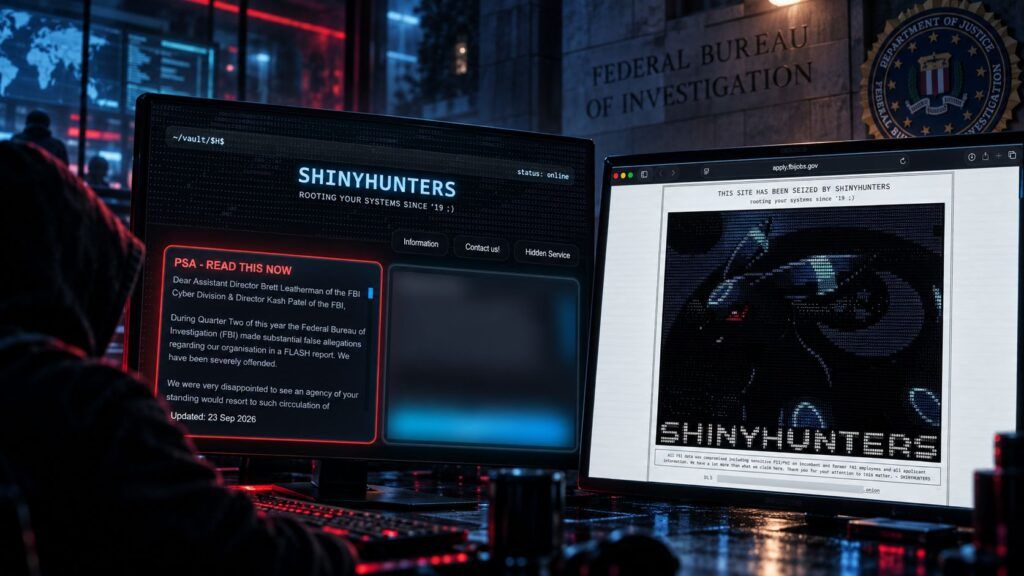
ShinyHunters sostiene di avere compromesso sistemi dell’FBI sfruttando una nuova vulnerabilità zero-day in Oracle PeopleSoft, ottenendo accesso a servizi interni e successivamente all’infrastruttura AWS GovCloud utilizzata dall’agenzia. La rivendicazione è pesante: il gruppo parla di 2-3 terabyte di dati, informazioni su dipendenti attuali ed ex dipendenti, candidati e altri archivi interni. Ma il punto giornalisticamente decisivo è un altro: né FBI né Oracle hanno al momento confermato pubblicamente il breach o l’esistenza della nuova zero-day, ma Matrice Digitale dichiara esplicitamente di non avere verificato indipendentemente né la falla né il movimento laterale né il volume dei dati sottratti. Reuters conferma l’esistenza della rivendicazione ma riporta anch’essa l’assenza di una risposta immediata dell’FBI.
Cosa leggere
ShinyHunters sostiene di essere entrato da PeopleSoft e poi in AWS GovCloud
ShinyHunters afferma di avere sfruttato nella notte del 21 settembre una vulnerabilità remote code execution ancora sconosciuta in Oracle PeopleSoft, utilizzandola come punto di ingresso iniziale nell’infrastruttura FBI. Da lì gli attaccanti sostengono di essersi mossi lateralmente verso più servizi amministrativi, tra cui ambienti descritti come Criminal Justice, HR e Medlink, fino a raggiungere risorse ospitate in AWS GovCloud.
La stessa fonte precisa però che queste affermazioni provengono direttamente dal gruppo criminale e non sono state validate indipendentemente. ShinyHunters sostiene inoltre di avere tentato di cancellare le tracce dell’exploitation per rendere più difficile l’identificazione della vulnerabilità e afferma di stare già usando lo stesso presunto zero-day contro altre organizzazioni, comprese aziende Fortune 500. Anche questo punto resta una rivendicazione dell’attore, non una campagna confermata da Oracle, CISA o Mandiant. Il caso non nasce nel vuoto. A giugno Matrice Digitale aveva già ricostruito l’offensiva ShinyHunters contro Oracle PeopleSoft e oltre cento organizzazioni, episodio nel quale era emerso anche un precedente tentativo contro un portale FBI basato sulla stessa piattaforma. Quello che allora risultava un obiettivo non compromesso viene oggi presentato dagli stessi attaccanti come una vittima effettiva, ma la differenza tra i due eventi deve ancora essere provata.
Leggi anche: ShinyHunters sfrutta uno zero-day Oracle PeopleSoft e CISA impone patch urgente per Ivanti
Il defacement del portale FBI Jobs dimostra accesso, non necessariamente il breach completo
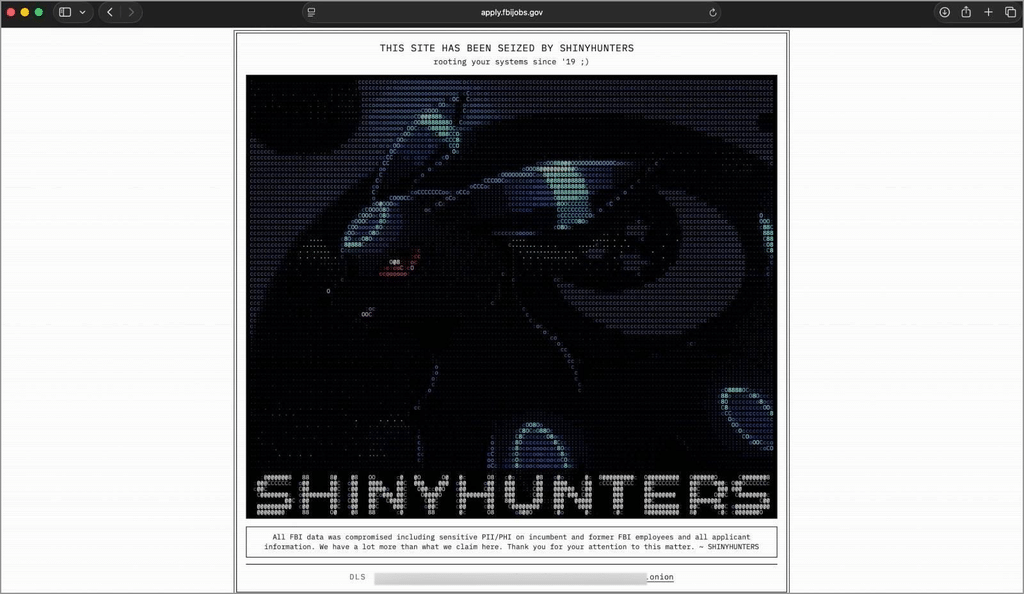
L’evidenza pubblica più concreta riguarda il portale apply.fbijobs.gov. ShinyHunters ha condiviso uno screenshot che mostra il sito FBI Jobs modificato con il logo Umbreon utilizzato dal gruppo e un messaggio nel quale veniva rivendicata la compromissione dei dati relativi a dipendenti e candidati. Il portale è stato successivamente messo in manutenzione. Gli attaccanti sostengono che, dopo l’individuazione dell’intrusione, l’FBI abbia disconnesso contemporaneamente più segmenti della propria infrastruttura. Questa evidenza aumenta la credibilità di almeno un accesso non autorizzato a sistemi collegati all’ecosistema FBI Jobs, ma non prova automaticamente le altre affermazioni. Un defacement documenta il controllo di una componente web o del relativo backend; non dimostra da solo accesso a Criminal Justice, Medlink, AWS GovCloud o all’intero patrimonio informativo dell’agenzia. È la stessa distinzione utilizzata da Matrice Digitale nel caso ReliaQuest, dove gli screenshot pubblicati da ShinyHunters dimostravano una sessione compromessa ma non un furto di dati aziendali.
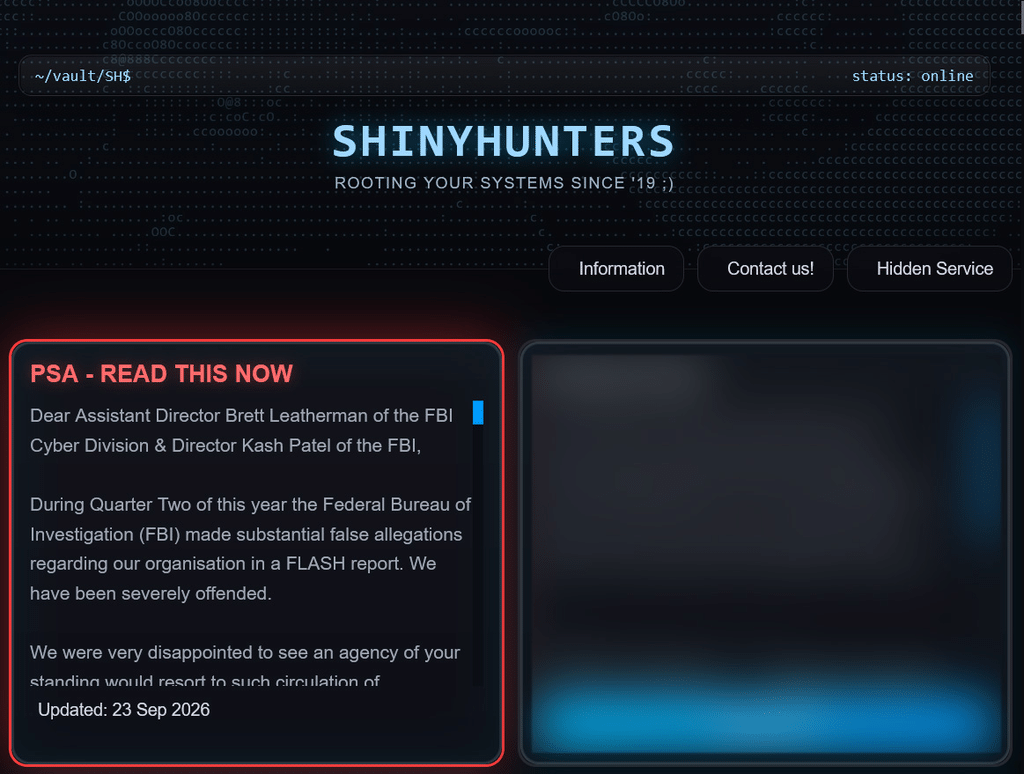
404 Media avrebbe inoltre ricevuto un campione di circa 5.000 record attribuiti a dipendenti FBI e verificato che alcuni numeri telefonici corrispondevano a persone con gli stessi nomi e collegamenti al Dipartimento di Giustizia. Anche questa verifica aumenta il peso della rivendicazione, ma non certifica origine, completezza o freschezza dell’intero dataset.
I 2-3 TB di dati e i record su Kash Patel restano una rivendicazione
ShinyHunters sostiene di avere sottratto tra 2 e 3 terabyte di informazioni riguardanti dipendenti attuali ed ex dipendenti, candidati e altri record interni. Il gruppo ha mostrato a BleepingComputer due campioni che attribuisce a personale FBI, compreso un record riferito al direttore Kash Patel e uno a un agente coinvolto in una precedente indagine su BreachForums. Matrice Digitale ha scelto di non pubblicare le informazioni personali e specifica di non avere verificato indipendentemente autenticità e provenienza dei due record. Anche Reuters, che ha raccolto separatamente la rivendicazione, riferisce che ShinyHunters sostiene di possedere dati relativi a migliaia di dipendenti FBI ma che l’agenzia non aveva fornito una conferma pubblica al momento della pubblicazione. Questo passaggio è fondamentale perché il gruppo possiede una lunga storia di rivendicazioni nelle quali accesso reale, quantità di dati e perimetro della compromissione possono assumere pesi differenti. A settembre Matrice Digitale aveva già documentato una rivendicazione ShinyHunters sul database DAVID della Florida, mantenendo separati i dati mostrati dagli attaccanti dalla conferma ufficiale dell’organizzazione colpita. Lo stesso criterio deve essere applicato all’FBI.
Oracle ha appena corretto 16 falle PeopleSoft ma nessuna coincide con il presunto zero-day
Il contesto tecnico diventa ancora più interessante perché Oracle ha pubblicato pochi giorni prima il Critical Security Patch Update di settembre 2026, contenente 16 nuove correzioni per Oracle PeopleSoft, quattro delle quali sfruttabili da remoto senza autenticazione. Tra queste compare CVE-2026-73954, vulnerabilità pre-authentication in PeopleTools Business Interlink con impatto su riservatezza, integrità e disponibilità, oltre a CVE in Ren Server, File Processing, Report Distribution, SQR e altri componenti. Oracle indica come interessate principalmente le versioni PeopleTools 8.61-8.63. Nessuna delle CVE pubblicate, però, è stata collegata ufficialmente all’incidente FBI o identificata da Oracle come la vulnerabilità descritta da ShinyHunters. Questo significa che non è possibile assimilare automaticamente la presunta nuova zero-day a una delle 16 falle appena corrette. Gli attaccanti sostengono esplicitamente di avere trovato “another one”, cioè una vulnerabilità differente e ancora non corretta. Fino a quando Oracle non pubblicherà un advisory, una CVE o una conferma tecnica, questa resta l’ipotesi dell’attore criminale. Il precedente più vicino è CVE-2026-35273, lo zero-day PeopleSoft già attribuito alle campagne ShinyHunters contro Nissan e NAIC, dove la sequenza tra exploitation, disclosure e conferma tecnica era stata successivamente ricostruita.
Continua con:
ShinyHunters viola Clop e minaccia di estorcere il gruppo ransomware
Claude entra nella kill chain di APT russi, ShinyHunters e gruppi cinesi
Il punto operativo è trattare PeopleSoft come superficie critica senza inventare una CVE
Per le organizzazioni che utilizzano Oracle PeopleSoft, la risposta corretta non è associare arbitrariamente l’incidente FBI a una vulnerabilità già catalogata. È necessario innanzitutto applicare tutte le patch del CPU di settembre, ridurre l’esposizione Internet dei servizi PeopleSoft, controllare accessi amministrativi e applicativi anomali, verificare processi inattesi sui server e monitorare movimenti laterali verso sistemi HR, identity, storage e cloud. L’eventuale conferma di una nuova RCE non patchata cambierebbe ulteriormente il rischio, ma fino a quel momento non esistono CVE, versione vulnerabile o workaround ufficiale associati alla falla rivendicata da ShinyHunters. Il caso FBI contiene comunque già un elemento verificabile e importante: un gruppo con precedenti concreti sulle infrastrutture Oracle PeopleSoft mostra evidenze di accesso al portale FBI Jobs e sostiene di avere trasformato quell’accesso in una compromissione molto più ampia.
La parte ancora da dimostrare è precisamente quella più grave: se il defacement sia stato soltanto la superficie visibile di un breach da terabyte oppure il massimo livello di accesso effettivamente ottenuto. Finché FBI, Oracle o un’indagine forense indipendente non lo chiariranno, il titolo corretto resta quello di una rivendicazione supportata da alcuni elementi tecnici, non di una compromissione totale dell’FBI già accertata.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.