🛡️ Executive Summary
- Due falsi domini ACI chiedono targa e codice fiscale per verificare una presunta morosità sul bollo auto.
- Il percorso raccoglie poi dati anagrafici completi e termina chiedendo numero, scadenza e CVV della carta.
- Il pagamento ACI autentico richiede SPID o CIE: CERT-AgID ha chiesto la dismissione dei domini e condiviso gli IoC.
Il bollo auto diventa l’esca di una nuova campagna di phishing che sfrutta nome, logo e grafica dell’Automobile Club d’Italia per convincere gli utenti a pagare una presunta morosità. CERT-AgID ha individuato due domini fraudolenti, acitalia[.]info e acitalia[.]click, che accompagnano la vittima in un percorso costruito per sottrarre prima targa e codice fiscale, poi dati anagrafici completi e infine le informazioni della carta di pagamento. L’importo richiesto, 15,87 euro, è volutamente contenuto: abbastanza basso da ridurre la diffidenza, ma sufficiente a trasformare una falsa sanzione in un furto di identità e dati finanziari.
Cosa leggere
Il falso sito ACI costruisce la vittima prima di chiedere la carta
La ricostruzione pubblicata da CERT-AgID mostra una catena che non punta immediatamente ai dati bancari. Nella prima schermata vengono richiesti codice fiscale e targa del veicolo con il pretesto di controllare lo stato del pagamento annuale. È una scelta funzionale: due informazioni realmente associate alla gestione della tassa automobilistica rendono il passaggio credibile e permettono agli aggressori di creare una prima relazione tra persona e veicolo. Il sito insiste inoltre sulle conseguenze del mancato pagamento, evocando sanzioni, maggiorazioni per mora, fermo amministrativo e limitazioni alla circolazione.
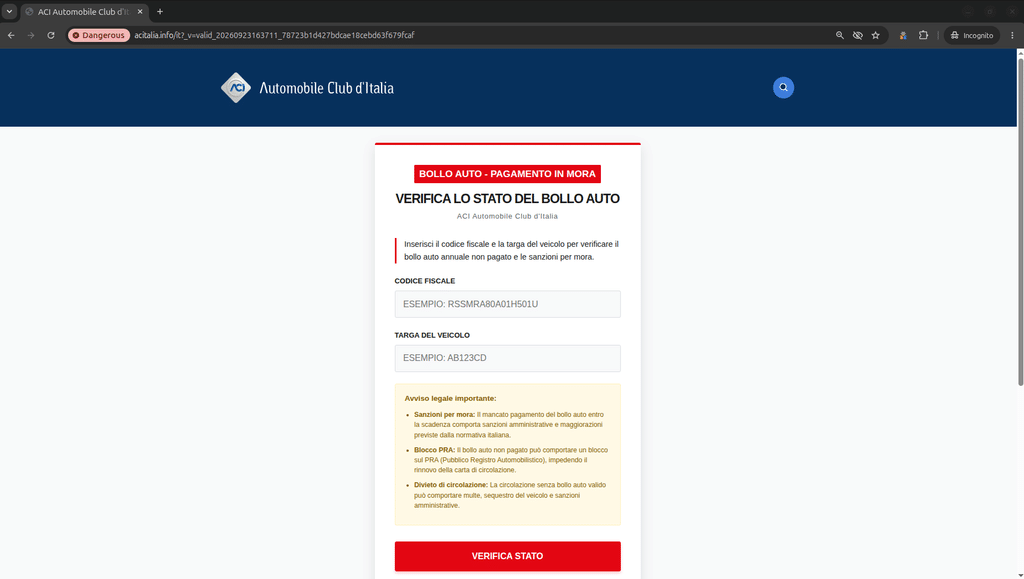
La tecnica ricorda il falso Portale dell’Automobilista comparso tra i risultati di Google, dove il bersaglio principale non era una vulnerabilità software, ma la fiducia riposta dall’utente nell’identità digitale di un servizio pubblico. Anche qui il dominio è costruito per apparire semanticamente vicino ad ACI: il nome dell’ente è riconoscibile, mentre le estensioni .info e .click restano estranee ai suoi servizi ufficiali.
Leggi anche: Phishing istituzionale colpisce SPID, pagoPA e ARERA in Italia
Da codice fiscale e targa nasce un profilo completo della vittima
Superata la prima verifica simulata, il portale apre una pagina dedicata alle informazioni di contatto e richiede nome, cognome, indirizzo email, numero di telefono e residenza completa, compresi città, provincia e CAP. La campagna non va quindi letta soltanto come una truffa finalizzata a un piccolo pagamento: il risultato è un insieme di dati capace di collegare identità, recapiti, domicilio e informazioni relative al veicolo.
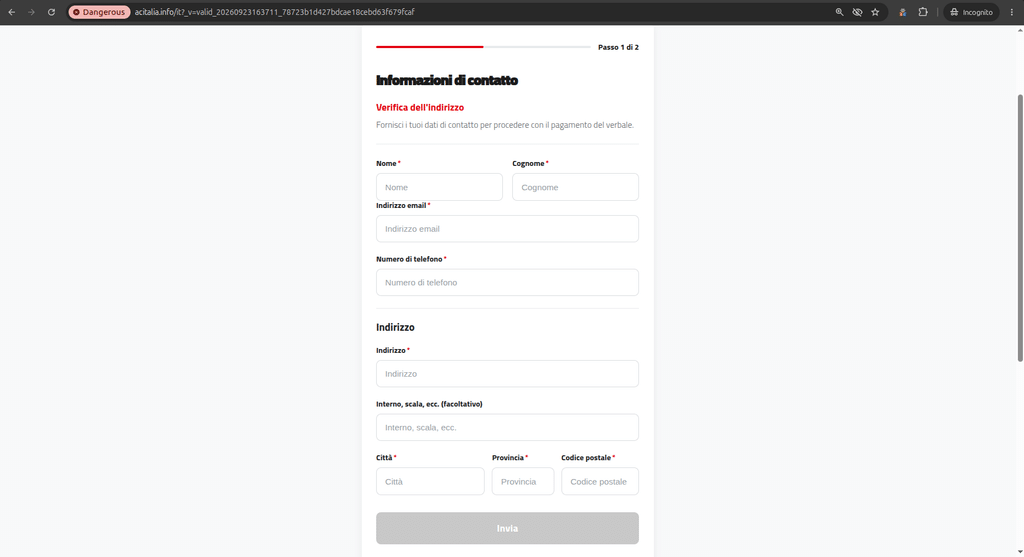
È la stessa evoluzione osservata in altre campagne italiane recenti, dove il valore non risiede più esclusivamente nella password sottratta. Il falso Bonus Vacanze attribuito all’Agenzia delle Entrate chiedeva persino documenti, tessera sanitaria, selfie e buste paga, costruendo materiale utilizzabile per furto d’identità, social engineering e ulteriori frodi. Il phishing istituzionale sta diventando efficace proprio perché riproduce procedure apparentemente coerenti: ogni schermata giustifica la richiesta successiva e porta gradualmente la vittima a consegnare informazioni sempre più sensibili.
La sanzione da 15,87 euro serve ad abbassare la soglia di diffidenza
L’ultima fase mostra una presunta sanzione pari a 15,87 euro e ripropone targa e codice fiscale già inseriti, aumentando l’impressione che la pratica sia stata realmente recuperata da un archivio. A quel punto vengono richiesti nome dell’intestatario, numero della carta, data di scadenza e CVV. Il prezzo ridotto è uno degli elementi più interessanti della campagna: una cifra elevata aumenterebbe il rischio che l’utente interrompa la procedura e cerchi conferme, mentre un importo inferiore ai venti euro può sembrare compatibile con una mora o una piccola maggiorazione amministrativa.
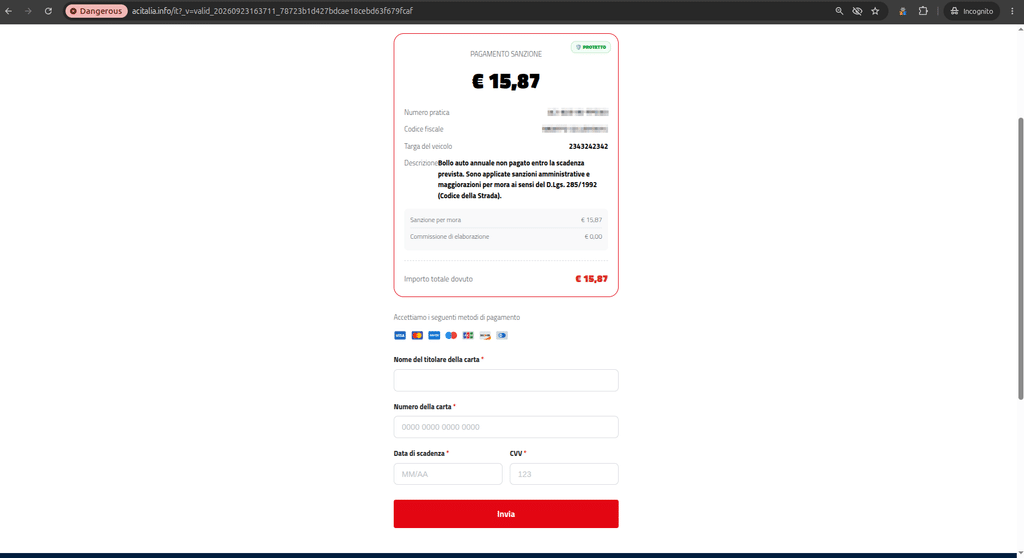
Il contesto italiano rende questa leva particolarmente efficace. Ad agosto CERT-AgID aveva rilevato 540 campagne malevole in quattro settimane, 421 delle quali rivolte specificamente a obiettivi italiani, con multe e rimborsi tra i temi più sfruttati. Bollo, tributi, ticket sanitari e pagamenti verso la Pubblica Amministrazione funzionano perché non sono servizi inventati: il criminale modifica il canale e la procedura di un obbligo reale, lasciando alla vittima il compito di distinguere una pratica autentica da una sua imitazione.
SPID e CIE smascherano il falso flusso di pagamento
La differenza decisiva emerge confrontando il percorso fraudolento con quello reale. ACI specifica che l’accesso al pagamento online del bollo avviene tramite SPID o Carta d’identità elettronica, mentre BolloNet consente, a seconda della Regione o Provincia autonoma, di pagare il bollo corrente, avvisi e accertamenti e verificare alcuni pagamenti precedenti. Una pagina raggiunta attraverso una comunicazione inattesa che chiede direttamente codice fiscale, targa e carta senza passare dall’identificazione digitale prevista dal servizio rappresenta quindi un segnale di anomalia molto più affidabile della semplice valutazione grafica del sito. È questo il limite delle campagne che abusano della fiducia istituzionale: logo, colori e terminologia possono essere copiati quasi perfettamente, ma il processo autentico possiede prerequisiti e trust boundary precisi. La verifica non deve quindi concentrarsi soltanto su quanto una pagina sembri professionale. Occorre controllare dominio, modalità di autenticazione e percorso previsto dal servizio reale, raggiungendo ACI direttamente dal browser o da un collegamento salvato e non attraverso link ricevuti in email, SMS o messaggi.
Continua con:
Falso rimborso TARI da 95 euro: phishing pagoPA ruba identità e carte
Falso rimborso sanitario da 278 euro: phishing ruba identità e carte
CERT-AgID chiede il takedown: cosa fare se i dati sono stati inseriti
CERT-AgID ha richiesto la dismissione dei domini individuati, informato ACI e condiviso gli indicatori della campagna con le organizzazioni accreditate al proprio flusso IoC. Per chi ha soltanto visualizzato il sito senza inviare informazioni, l’esposizione è molto diversa rispetto a chi ha completato i moduli. Chi ha inserito dati personali deve considerarli potenzialmente acquisiti dai criminali e prestare particolare attenzione a successive comunicazioni costruite utilizzando nome, veicolo, telefono o indirizzo. Se sono stati consegnati anche numero della carta, scadenza e CVV, diventa invece necessario contattare rapidamente l’emittente per valutare blocco o sostituzione dello strumento e controllare eventuali operazioni anomale. La campagna ACI conferma così una regola ormai centrale nel phishing rivolto agli utenti italiani: riconoscere la grafica falsa non basta più. La difesa efficace consiste nel conoscere come funziona davvero il servizio impersonato e interrompere qualsiasi percorso che sostituisca autenticazione e canali ufficiali con una richiesta improvvisa di dati finanziari.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.