🛡️ Executive Summary
- Bitget rileva trasferimenti non autorizzati per circa 351,6 milioni di dollari da una parte dei wallet hot e warm.
- Il caso KelpDAO mostra come RPC compromessi e una configurazione DVN 1-of-1 possano trasformare un accesso iniziale in perdita sistemica.
- Quasi 16 milioni sottratti a utenti Coinbase dimostrano che la sicurezza può cedere senza violare direttamente l’infrastruttura dell’exchange.
Tre episodi molto diversi stanno mostrando dove si concentra davvero il rischio nell’ecosistema crypto. Bitget ha rilevato trasferimenti non autorizzati per circa 351,6 milioni di dollari, il rapporto sull’attacco a KelpDAO ricostruisce una compromissione dell’infrastruttura LayerZero culminata nella perdita di 116.500 rsETH, circa 292 milioni, mentre negli Stati Uniti una condanna ha chiuso una frode che aveva sottratto quasi 16 milioni di dollari a circa cento utenti Coinbase. Non sono tre varianti dello stesso attacco: rappresentano tre livelli distinti della catena di fiducia, dalla custodia centralizzata all’infrastruttura cross-chain fino all’utente convinto a trasferire personalmente i propri asset.
Cosa leggere
Bitget perde 351,6 milioni, ma il vettore dell’attacco resta ancora da stabilire
Alle 18:31 UTC del 24 settembre 2026, i sistemi di sicurezza di Bitget hanno rilevato trasferimenti non autorizzati provenienti da alcuni hot wallet. Nell’avviso di sicurezza pubblicato direttamente dall’exchange la società quantifica in circa 351,6 milioni di dollari i fondi interessati e precisa che i cold wallet non sono stati compromessi. L’architettura di custodia viene descritta come composta da tre livelli e l’incidente sarebbe rimasto confinato a una parte dei livelli hot e warm. Bitget dichiara inoltre che il proprio User Protection Fund supera i 464 milioni di dollari, cifra che secondo l’exchange consente di coprire integralmente la perdita. I prelievi sono stati sospesi durante la revisione di sicurezza, mentre depositi e trading sono rimasti operativi. Il punto tecnicamente più importante è però ciò che Bitget non ha ancora affermato.
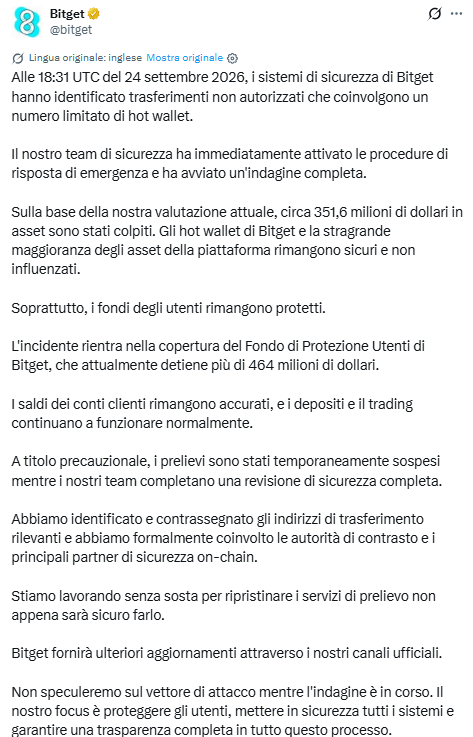
Nell’avviso iniziale l’exchange dichiara esplicitamente di non voler formulare ipotesi sul vettore fino alla conclusione della root cause analysis. Di conseguenza, qualsiasi ricostruzione che trasformi in certezza un meccanismo d’attacco non ancora documentato dal rapporto definitivo anticipa le prove disponibili. È una distinzione fondamentale in un settore nel quale la sicurezza dei wallet e delle chiavi è già diventata uno dei principali punti di pressione: il dato certo è l’uscita dei fondi da una porzione dell’infrastruttura online di custodia, non ancora la causa tecnica che l’ha resa possibile.
Leggi anche: Crypto sotto attacco dalle chiavi agli utenti: 2 milioni rubati e phishing dai leak
KelpDAO dimostra cosa accade quando cade l’infrastruttura sotto il bridge
Il caso KelpDAO offre invece una ricostruzione tecnica molto più completa. Nel rapporto finale pubblicato da LayerZero Labs, l’attacco del 18 aprile 2026 viene quantificato in 116.500 rsETH, circa 292 milioni di dollari. Il compromesso non sarebbe iniziato dallo smart contract: secondo LayerZero, il 6 marzo un aggressore ha utilizzato social engineering contro uno sviluppatore per ottenere session key e spostarsi nell’ambiente cloud RPC dell’azienda. I nodi interni sono stati quindi manipolati in memoria affinché restituissero risposte corrette ai sistemi di monitoraggio ma informazioni alterate al Decentralized Verifier Network. La catena si è aggravata con un Denial of Service contro il provider RPC esterno, che ha costretto il servizio di firma a dipendere dai nodi interni già compromessi. A quel punto la configurazione 1-of-1 scelta per la verifica del bridge KelpDAO ha trasformato l’attestazione alterata in un single point of failure. LayerZero attribuisce l’operazione, sulla base delle valutazioni di Mandiant e CrowdStrike riportate nel proprio rapporto, al gruppo nordcoreano TraderTraitor/UNC4899. Il precedente si inserisce in una pressione crescente sugli sviluppatori e sui fornitori IT, già visibile nelle campagne in cui Jade Sleet trasforma developer e supply chain nel punto d’ingresso. Il bridge non è quindi fallito soltanto per una proprietà del protocollo: è crollata la catena che collegava identità dello sviluppatore, cloud, RPC, verifica e policy applicativa.
Coinbase perde milioni senza che sia necessario violare Coinbase
Il terzo caso ribalta completamente il modello. La Brooklyn District Attorney’s Office ha annunciato il 23 settembre la condanna di Ronald Spektor, 23 anni, a una pena da quattro a dodici anni dopo l’ammissione di colpevolezza su 31 capi d’accusa. La frode ha colpito circa 100 utenti Coinbase negli Stati Uniti e ha prodotto perdite per quasi 15,944 milioni di dollari. L’attaccante si presentava come rappresentante dell’exchange, sosteneva che l’account fosse stato compromesso e convinceva le vittime a trasferire autonomamente gli asset verso un wallet indicato come sicuro. Non occorre quindi compromettere un hot wallet, manipolare un RPC o sfruttare una vulnerabilità software quando è possibile sostituirsi all’autorità percepita dal cliente. Gli asset vengono trasferiti attraverso transazioni formalmente valide, autorizzate dal proprietario e perfettamente compatibili con la logica della blockchain. È lo stesso punto debole che rende persistenti scam call, phishing e manipolazione finanziaria nella DeFi: l’immutabilità della transazione protegge il registro, non la decisione che ha portato l’utente a firmarla.
Continua con:
Jade Sleet colpisce un provider IT indiano: i developer diventano la nuova supply chain
Agenti AI con accesso al denaro: banche e crypto scoprono un nuovo rischio sistemico
La sicurezza crypto cede nei passaggi tra un dominio di fiducia e l’altro
I tre episodi portano alla stessa conclusione tecnica senza avere la stessa causa. Bitget evidenzia il rischio residuo della custodia online; KelpDAO e LayerZero mostrano quanto un’infrastruttura di verifica possa diventare fragile quando identità, cloud e RPC vengono concatenati senza sufficiente ridondanza; la frode Coinbase dimostra invece che l’utente rimane una trust boundary capace di autorizzare personalmente il furto. Per questo l’equazione “blockchain sicura uguale fondi sicuri” continua a essere insufficiente. La blockchain può conservare correttamente una transazione nata da credenziali rubate, da un’attestazione falsata o da una vittima manipolata. Il rischio si concentra sempre più prima della scrittura definitiva sulla chain: nei wallet che firmano, nei servizi che attestano, negli account cloud che alimentano gli oracoli operativi e nell’identità di chi convince il proprietario degli asset a premere il pulsante finale. Ed è proprio in questi confini che centinaia di milioni possono sparire senza che sia necessario “rompere” la blockchain stessa.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.