🛡️ Executive Summary
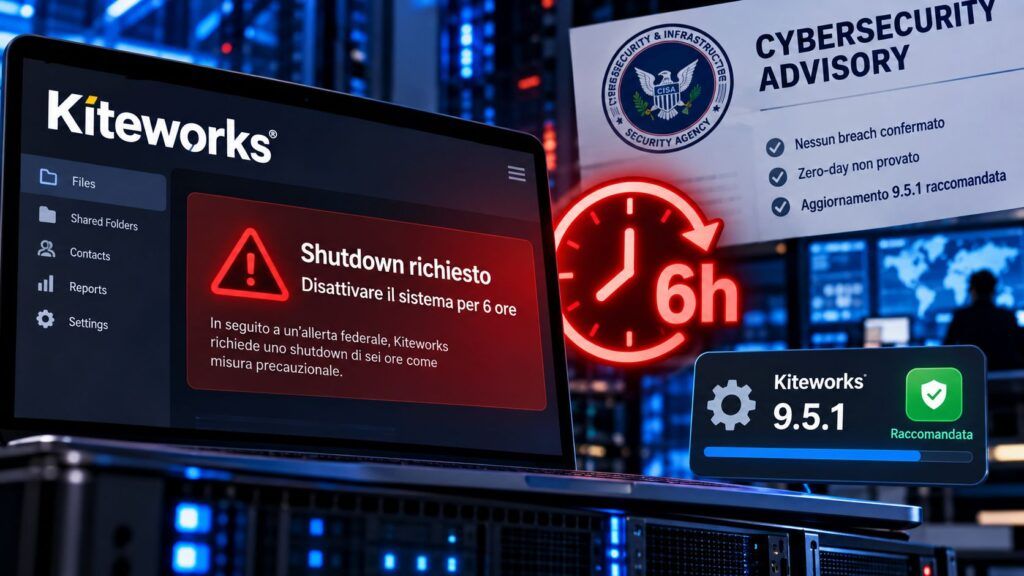
- Kiteworks chiede ai clienti uno shutdown precauzionale di sei ore dopo informazioni ricevute da autorità federali su un possibile attacco.
- La società non conferma compromissioni né uno zero-day: la versione 9.5.1 corregge tutte le vulnerabilità attualmente note.
- L’allerta evidenzia il rischio strutturale dei server di file transfer, bersagli ad alto valore per furto dati ed estorsione.
Kiteworks ha chiesto ai clienti di spegnere temporaneamente i propri sistemi per una finestra di sei ore dopo aver ricevuto da autorità federali informazioni su un possibile attacco imminente. L’avviso, inviato in modo coordinato ai clienti in più fusi orari, non equivale però alla conferma di una violazione né alla scoperta di uno zero-day già sfruttato. La società afferma di non essere a conoscenza di compromissioni e indica la versione 9.5.1 come release che corregge tutte le vulnerabilità note. Il punto critico è quindi un altro: Kiteworks ha ritenuto necessario ridurre la superficie esposta anche in assenza di una falla pubblicamente identificata.
Cosa leggere
Sei ore offline per contenere un rischio che non è ancora pubblico
La finestra indicata ai clienti europei va dalle 4:00 alle 10:00 del 26 settembre, mentre sulla costa orientale degli Stati Uniti lo shutdown parte alle 22:00 del 25 settembre e termina alle 4:00 del giorno successivo. Kiteworks ha raccomandato di spegnere i server prima dell’inizio della finestra e di portare offline anche sistemi non direttamente esposti a Internet. La società ha spiegato di avere ricevuto «credible threat intelligence» da autorità federali secondo cui un attore potrebbe tentare di colpire alcuni sistemi dei clienti, precisando che la misura è preventiva e non nasce da un breach confermato. La scelta richiama la particolare criticità dei prodotti di file transfer enterprise: quando un servizio di questo tipo diventa punto d’ingresso, il problema non resta confinato al server ma può trasformarsi rapidamente in furto di credenziali, dati e accessi laterali, come già accaduto nel caso della CVE-2025-10035 su GoAnywhere MFT.
Leggi anche: “Spegnete subito i server”: l’allarme ShareFile e il rischio per i file transfer enterprise
Lo zero-day resta un’ipotesi, non un fatto accertato
Il passaggio più delicato riguarda la parola zero-day. Il supporto Kiteworks, contattato da Heise, avrebbe spiegato lo shutdown come protezione contro «potential zero-day attacks», ma né la comunicazione inviata ai clienti né la dichiarazione fornita direttamente alla testata confermano l’esistenza di una vulnerabilità sconosciuta o il suo sfruttamento attivo. La distinzione è sostanziale: un intelligence warning può riguardare un vettore ancora non divulgato, una tecnica di attacco non completamente caratterizzata oppure una minaccia ritenuta sufficientemente credibile da giustificare una finestra di contenimento. Allo stesso tempo, Kiteworks sostiene che tutte le vulnerabilità note sono corrette nella versione 9.5.1. Questo significa che l’aggiornamento resta necessario, ma non può essere interpretato come prova che il rischio alla base dell’allerta sia già neutralizzato. È la stessa ragione per cui, nei server di trasferimento file, il patching deve essere accompagnato da una gestione prudente dell’esposizione, come mostrano le quattro falle critiche chiuse da SolarWinds in Serv-U 15.5.4.
Il vero bersaglio sono i dati concentrati nei sistemi di trasferimento
Kiteworks viene utilizzata da organizzazioni pubbliche, istituzioni finanziarie e imprese per scambiare documenti sensibili. Questo rende i server di secure file transfer particolarmente appetibili nelle campagne di estorsione basate sul furto dei dati: l’attaccante non deve necessariamente cifrare endpoint o distribuire ransomware se riesce a raggiungere direttamente repository documentali ad alto valore. BleepingComputer ricorda il precedente storico di Clop contro piattaforme come Accellion FTA, GoAnywhere MFT, Serv-U, Cleo e MOVEit, ma allo stato attuale non esiste alcuna attribuzione pubblica dell’allerta Kiteworks a Clop o ad altro gruppo. Il richiamo serve quindi a descrivere il modello operativo, non a suggerire un responsabile. Matrice Digitale ha seguito la stessa evoluzione nell’attacco di Clop contro Windchill e FlexPLM, dove l’obiettivo era sottrarre rapidamente proprietà intellettuale e documenti industriali. Anche MOVEit ha mostrato quanto una singola piattaforma di trasferimento possa diventare un moltiplicatore del rischio quando viene inserita nella catena operativa di molte organizzazioni.
Continua con: Clop, Medusa e il passaggio dall’encryption al furto dati · GoAnywhere MFT e la prima allerta sulla CVE-2025-10035
Per gli amministratori il problema è non trasformare la prudenza in falsa sicurezza
La raccomandazione operativa più chiara resta quella di Kiteworks: portare i sistemi alla versione 9.5.1 e rispettare la finestra di shutdown indicata dal vendor. Il dato interessante, però, è proprio la coesistenza delle due misure. Se l’aggiornamento corregge tutte le falle note ma viene comunque richiesto di spegnere il servizio, l’amministratore non dovrebbe trattare il patch level come equivalente a una garanzia di sicurezza assoluta durante la finestra di allerta. Allo stesso modo, lo shutdown non dimostra che esista uno zero-day: riduce semplicemente la possibilità che un eventuale attacco raggiunga il servizio nel periodo ritenuto più sensibile. La gestione corretta del rischio resta quindi basata su fatti distinti: nessun breach confermato, nessuno zero-day confermato, threat intelligence giudicata credibile e misura preventiva eccezionale. È una situazione diversa da quella di un exploit già osservato sul campo, come accaduto nei precedenti relativi ai server MFT, e proprio per questo richiede rigore nel linguaggio oltre che rapidità operativa.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.