🛡️ Executive Summary
- PAMStealer abbandona Rust per Swift e usa un falso wallet Wavel con payload decifrabile soltanto attraverso la cooperazione del server.
- MacSync sostituisce molti dropper script-based con binari Mach-O e utilizza anche infrastruttura iCloud per distribuire componenti della catena.
- Entrambe le famiglie puntano a password macOS, browser, Keychain e wallet, con particolare rischio per sviluppatori e utenti del settore crypto.
Due famiglie di infostealer macOS stanno convergendo verso catene di infezione molto più mature rispetto ai tradizionali AppleScript che chiedevano all’utente di incollare un comando nel Terminale. Jamf Threat Labs ha analizzato una nuova variante di PAMStealer, distribuita attraverso un falso wallet chiamato Wavel, mentre Kaspersky ha ricostruito una nuova generazione di MacSync comparsa in-the-wild a settembre. I due malware non devono essere confusi né attribuiti allo stesso gruppo, ma mostrano un’evoluzione tecnica parallela: binari universali per Intel e Apple Silicon, componenti Swift e Objective-C, verifica delle password tramite PAM, furto di Keychain e browser e meccanismi di delivery progettati per rendere più difficile recuperare e analizzare staticamente il payload.
Cosa leggere
PAMStealer passa a Swift e rende il payload dipendente dal server
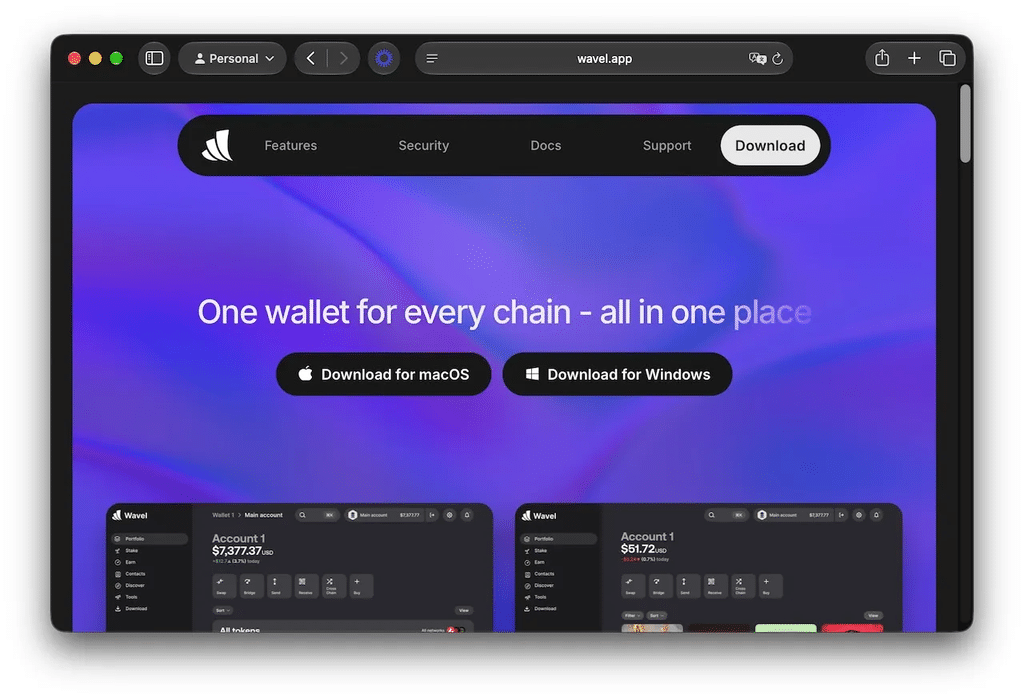
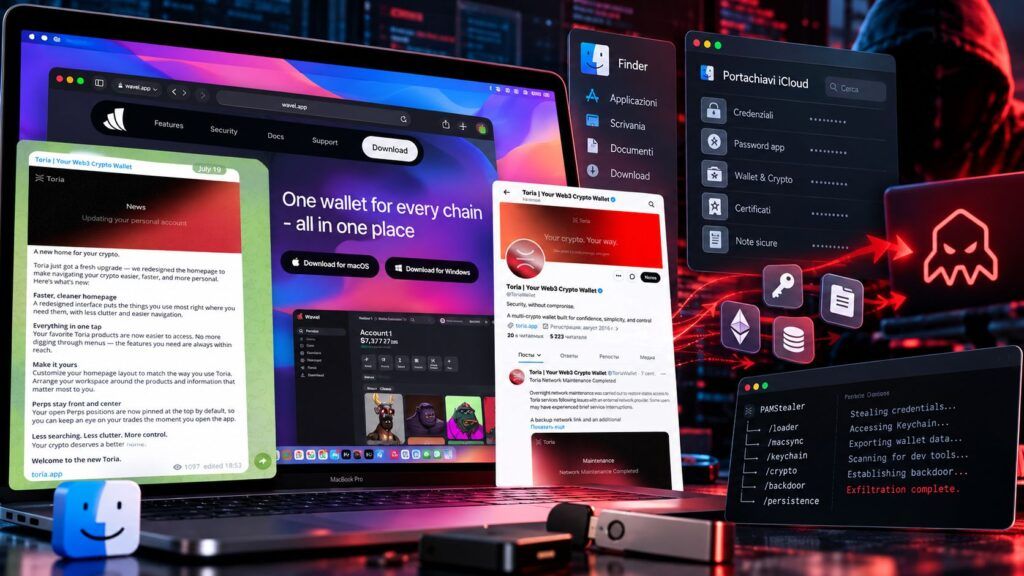
La nuova variante documentata da Jamf Threat Labs rappresenta la terza evoluzione conosciuta di PAMStealer e modifica soprattutto il modo in cui il malware viene consegnato. La vittima viene attirata su wavel.app, sito che imita un wallet crypto multichain e distribuisce un’immagine DMG contenente uno script compilato apparentemente innocuo. Il JXA embedded non gestisce più direttamente l’intera catena come nelle precedenti varianti Maccy, Scoppr e Nancy, ma decodifica un blocco Base64 e passa l’esecuzione a zsh.
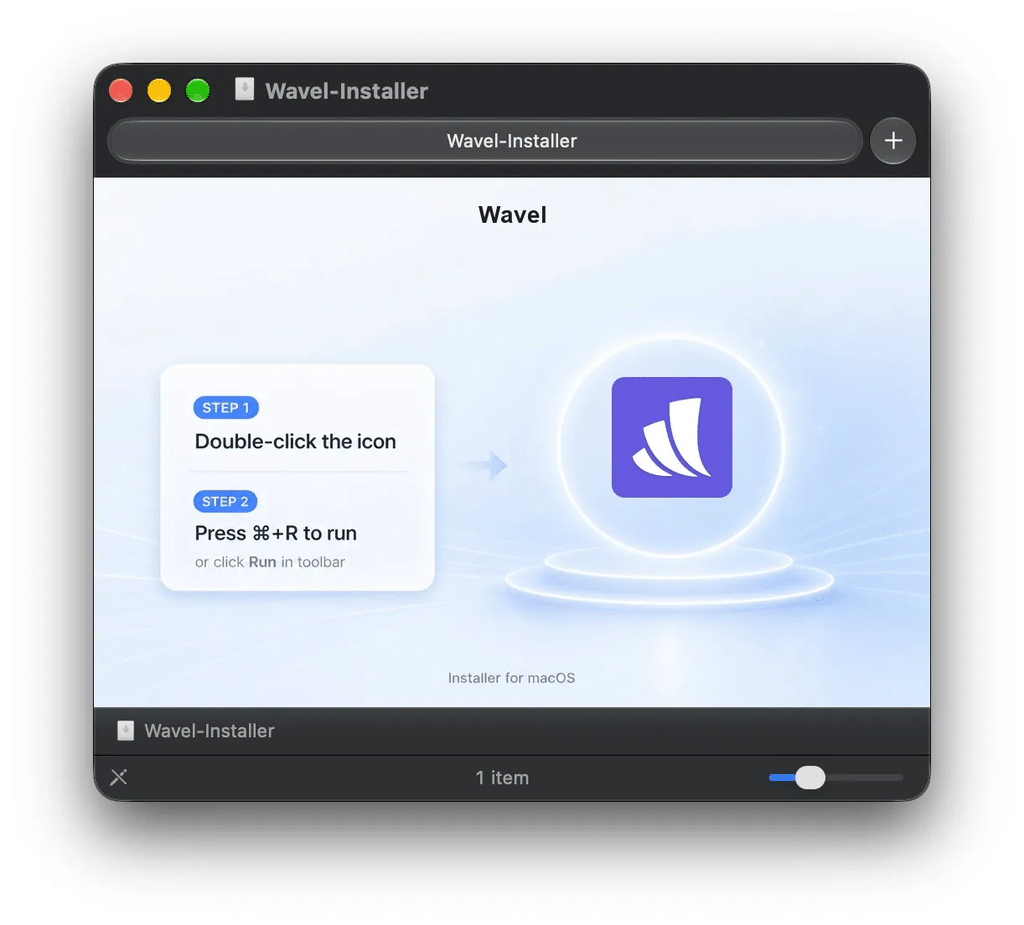
Da lì viene scaricato pkgunpack, un piccolo Mach-O universale che utilizza X25519 e AES-256-GCM per realizzare uno scambio di chiavi con il server: senza la cooperazione dell’infrastruttura C2 il payload cifrato non può essere recuperato staticamente. È un cambiamento importante perché riduce il valore dell’analisi offline e consente agli operatori di interrompere selettivamente la consegna. Anche il secondo stadio cambia linguaggio, passando dal Rust osservato nella prima variante a Swift, pur mantenendo la verifica della password attraverso PAM. Matrice Digitale aveva già seguito la prima generazione di PAMStealer mascherata da Maccy, quando la catena usava ancora un payload Rust e un modello di delivery molto meno dipendente dall’infrastruttura remota.
Leggi anche: AmnesiaStealer controlla browser, password e wallet direttamente su macOS
Il falso Wavel cerca password, browser e Keychain con interfacce native
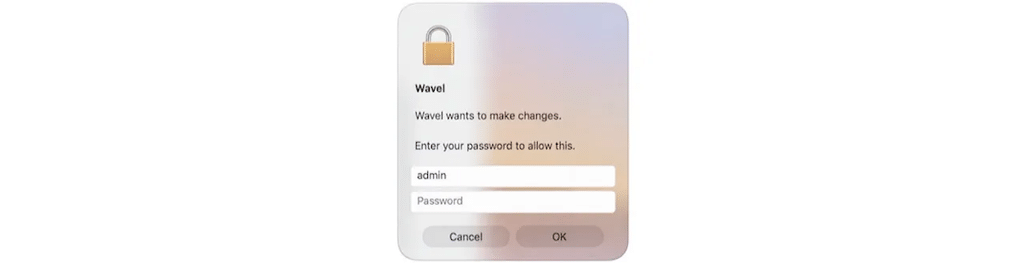
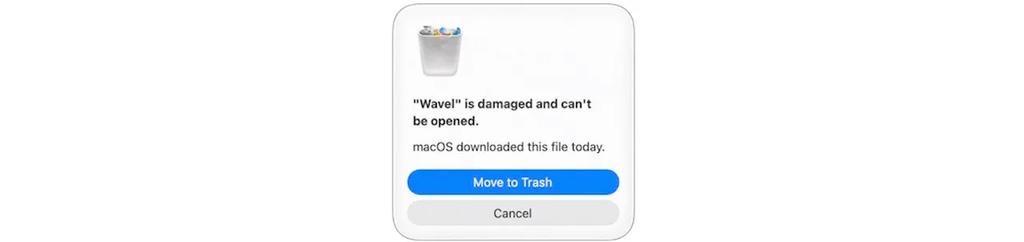
Una volta eseguito, PAMStealer cerca di trasformare l’interazione della vittima in una raccolta di credenziali credibile agli occhi dell’utente. L’applicazione mostra una finestra AppKit che imita la richiesta macOS per autorizzare modifiche al sistema e verifica realmente la password inserita attraverso il servizio login di Pluggable Authentication Modules. Dopo la validazione compare una seconda finestra che simula il messaggio secondo cui l’applicazione sarebbe danneggiata e dovrebbe essere eliminata.
Nel frattempo il malware interroga il Keychain tramite Security.framework, termina i processi helper dei browser e utilizza componenti dedicati per recuperare dati da Chrome, Brave, Edge, Firefox, Arc, Zen, Waterfox, LibreWolf, Opera e altre applicazioni. I file raccolti vengono assemblati in un archivio temporaneo e caricati sul server attraverso una richiesta HTTP PUT autenticata con uno specifico X-Upload-Token.
La tecnica mostra quanto sia cambiata la minaccia macOS rispetto al semplice stealer da commodity: l’obiettivo non è soltanto il file system, ma l’identità già autenticata dell’utente, comprendendo cookie, password, token, wallet e segreti conservati nel Keychain. È la stessa superficie economica che ha reso redditizie le campagne ClickFix contro macOS veicolate tramite annunci sponsorizzati e che successivamente ha spinto gli operatori a utilizzare fingerprinting server-side per nascondere Atomic Stealer a sandbox e crawler.
MacSync abbandona gli script e usa persino iCloud nella catena di infezione
La nuova variante di MacSync analizzata da Kaspersky Securelist mostra un’evoluzione ancora più articolata. La famiglia, inizialmente pubblicizzata nel 2025 come Mac.c, era nata con forti somiglianze rispetto ad AMOS e con una struttura dominata dagli AppleScript; la generazione osservata nel settembre 2026 utilizza invece diversi loader e dropper binari FAT Mach-O e payload principali scritti in Swift e Objective-C.
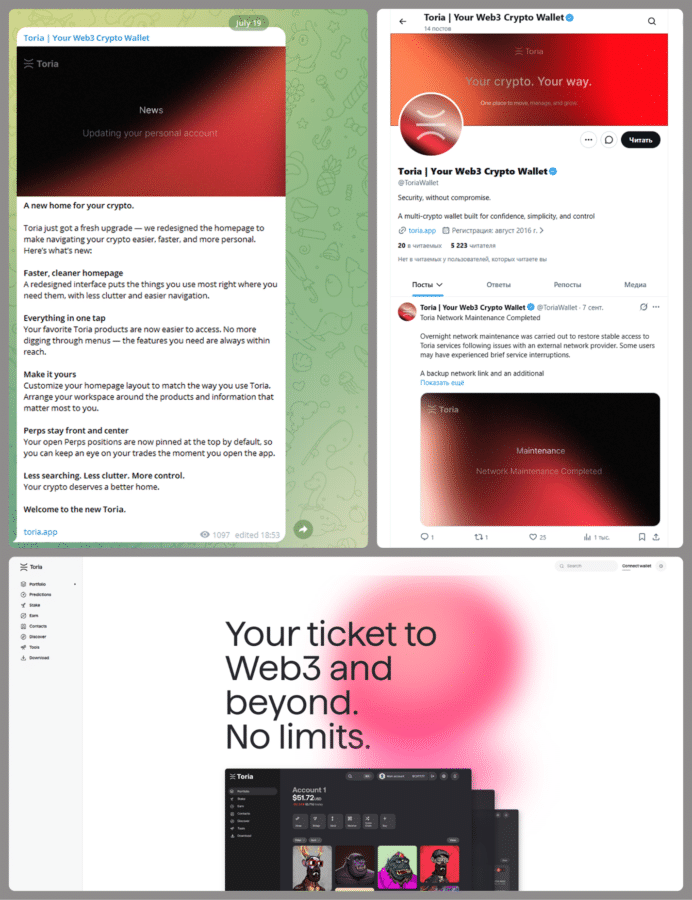
Le campagne possono presentarsi come software gratuito, applicazioni crackate o programmi inesistenti: Kaspersky ha individuato, tra gli altri, il falso wallet Toria promosso anche su X e Telegram. Una delle catene più interessanti utilizza addirittura un calendario iCloud pubblico come stadio intermedio: il downloader recupera il file CalDAV e passa il contenuto a zsh -s, che ignora le righe non interpretabili finché incontra i comandi malevoli inseriti nella descrizione dell’evento. Da quel punto vengono scaricati ulteriori archivi, rimossi gli attributi di quarantena, applicate firme ad hoc e avviati altri dropper con tecniche anti-debugging e anti-VM. MacSync era già passato attraverso una profonda trasformazione con la variante Swift firmata e notarizzata individuata alla fine del 2025, ma la nuova catena dimostra che la ricerca di affidabilità apparente si è spostata dall’eseguibile all’intera infrastruttura di delivery.
PAM e pkgunpack mostrano una convergenza tecnica tra famiglie diverse
Il dettaglio più interessante nell’analisi di Kaspersky è la comparsa in MacSync di tecniche molto vicine a quelle osservate da Jamf su PAMStealer. Anche MacSync utilizza una utility denominata pkgunpack per generare coppie di chiavi Curve25519 e decifrare payload il cui materiale crittografico dipende dalla risposta del server; anche il nuovo stealer verifica la password macOS attraverso l’API PAM anziché utilizzare il più comune dscl.
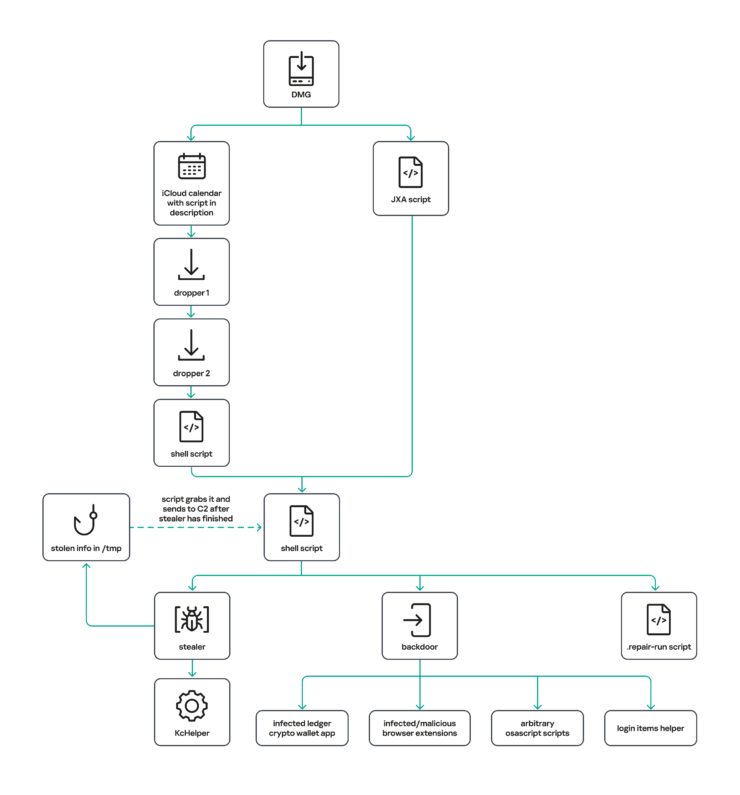
Kaspersky sottolinea esplicitamente che questa tecnica di verifica era stata osservata per la prima volta in-the-wild nel luglio 2026 proprio nella famiglia PamStealer. La coincidenza non dimostra però una comune attribuzione: documenta piuttosto quanto velocemente una tecnica efficace possa essere osservata, riprodotta e incorporata in un’altra famiglia criminale. MacSync aggiunge inoltre una vera backdoor persistente, installata tramite LaunchAgent, modifiche a .zshrc e hook globali Git pre-commit e post-checkout, con un meccanismo di ripristino capace di ricreare i componenti rimossi. Per uno sviluppatore questo passaggio è particolarmente pericoloso perché MacSync raccoglie anche configurazioni SSH, AWS, Kubernetes e Git, trasformando la compromissione del singolo Mac in un possibile punto d’ingresso verso repository, cloud e infrastrutture aziendali. Il problema riprende quello già emerso nelle campagne in cui gli infostealer sottraggono sessioni e token applicativi senza dover superare nuovamente il 2FA.
Continua con:
MacSync e AMOS entrano nelle campagne PasteSwitch distribuite attraverso annunci verificati
Infostealer macOS e Python trasformano token cloud e segreti degli sviluppatori in obiettivi
Il Mac dello sviluppatore diventa un ponte verso cloud e supply chain
PAMStealer e MacSync confermano che il valore di un endpoint macOS non risiede più soltanto nei wallet della singola vittima. Un Mac utilizzato da uno sviluppatore può contenere sessioni browser, chiavi SSH, token AWS, configurazioni Kubernetes, repository Git, credenziali nel Keychain e account crypto, offrendo agli attaccanti la possibilità di trasformare un’infezione locale in accesso ad ambienti aziendali molto più ampi. La mitigazione non può quindi limitarsi al controllo delle applicazioni firmate o alla presenza di Gatekeeper: entrambe le catene mostrano rimozione della quarantena, firme ad hoc, uso di componenti nativi e manipolazione dell’utente attraverso interfacce apparentemente coerenti con macOS. Per le organizzazioni diventa necessario monitorare LaunchAgent inattesi, modifiche a .zshrc e agli hook Git globali, richieste di password provenienti da software appena scaricato, esecuzione anomala di Script Editor e processi che raccolgono simultaneamente dati da browser e Keychain. Il salto qualitativo degli infostealer macOS è ormai nella persistenza e nella profondità dell’accesso, non semplicemente nel numero di file che riescono a rubare.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.