💻 Cosa cambia
- Il furto da 387,5 milioni di dollari a Bitget mostra ancora una volta che il punto debole degli exchange non è necessariamente la blockchain, ma l’infrastruttura che autorizza i trasferimenti.
- Il passaggio dei fondi attraverso protocolli decentralizzati riapre il problema THORChain: neutralità delle transazioni e capacità di intervento non coincidono.
- Zano ha scelto la soluzione opposta all’immutabilità assoluta, riavviando la blockchain da un blocco precedente e sacrificando circa un mese di cronologia per eliminare gli effetti di un bug.
Il furto da 387,5 milioni di dollari subito da Bitget sta diventando un caso di studio sui limiti pratici della decentralizzazione. L’exchange ha riattivato progressivamente i prelievi dopo la compromissione della propria infrastruttura wallet, mentre una parte del dibattito si è spostata sui protocolli utilizzati per movimentare gli asset sottratti e sulla possibilità di fermare transazioni collegate a un attacco. THORChain è tornata così al centro dello stesso conflitto emerso dopo il maxi-hack Bybit: una rete permissionless deve poter discriminare un indirizzo perché considerato criminale oppure farlo significherebbe introdurre proprio il controllo centrale che pretende di eliminare? Quasi contemporaneamente Zano ha affrontato il problema inverso, scegliendo di cancellare circa un mese di blockchain per neutralizzare una vulnerabilità inflazionistica. Tre casi che mostrano come immutabilità, neutralità e decentralizzazione siano proprietà condizionate dalla governance reale delle infrastrutture.
Cosa leggere
Bitget riapre i prelievi dopo un attacco al backend wallet
Bitget ha iniziato il ripristino delle operazioni partendo dai prelievi Bitcoin dopo averli sospesi in risposta a trasferimenti non autorizzati. Nell’aggiornamento ufficiale sull’incidente l’exchange ha portato la quantificazione complessiva degli asset sottratti a 387,5 milioni di dollari, superiore alle prime valutazioni circolate nelle ore immediatamente successive all’attacco.
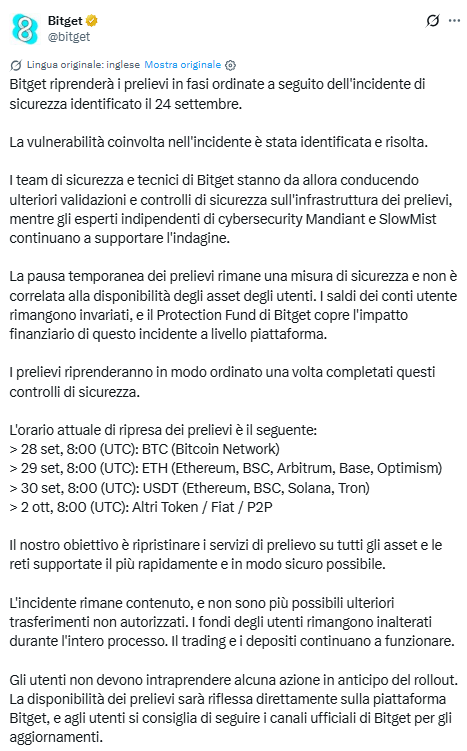
La dinamica è più interessante della cifra. Gli aggressori non avrebbero violato la crittografia delle blockchain coinvolte, ma una componente critica del backend utilizzato per gestire hot e warm wallet. In questo tipo di architettura la sicurezza dipende dalla capacità del sistema di distinguere una richiesta legittima da una transazione costruita artificialmente per superare la procedura di autorizzazione. La blockchain può quindi registrare perfettamente una transazione tecnicamente valida anche quando è stato compromesso il sistema che ha deciso di autorizzarla. È lo stesso cambio di prospettiva emerso nel furto da 1,4 miliardi di dollari subito da Bybit: non serve rompere Ethereum quando è possibile colpire il livello operativo che controlla cosa deve essere firmato.
Leggi anche: Bybit sotto attacco: spariti 1,4 miliardi di dollari
THORChain non è una banca che può congelare un conto
Il trasferimento dei fondi collegati all’incidente ha riaperto le polemiche su THORChain e sulla possibilità di impedire agli indirizzi associati a un attacco di utilizzare un protocollo decentralizzato. La discussione rischia però di essere semplificata troppo: THORChain dispone di meccanismi per fermare parti della rete in caso di minacce alla sicurezza del protocollo, ma questo non equivale automaticamente a possedere una blacklist centralizzata con cui censurare singoli utenti. La documentazione tecnica del network prevede controlli di solvibilità, rallentamento delle transazioni in uscita e procedure con cui i node operator possono interrompere temporaneamente trading o signing quando vengono rilevati problemi che minacciano i fondi della rete. Il controllo, tuttavia, è distribuito tra i nodi attraverso consenso e parametri operativi: non esiste semplicemente un amministratore che possa trattare un wallet come una banca tradizionale tratta un conto sottoposto a congelamento. È questa distinzione che rende il caso Bitget più interessante della polemica stessa. Chiedere a un protocollo permissionless di bloccare un indirizzo implica trasformare un problema di sicurezza e antiriciclaggio in una decisione di governance: bisogna stabilire chi identifica l’indirizzo, quale prova è sufficiente, chi autorizza il blocco e come evitare che lo stesso meccanismo venga utilizzato successivamente per censurare transazioni legittime.
Il precedente Bybit mostra perché il problema non è nuovo
La pressione su THORChain era già emersa dopo il maxi-furto Bybit, quando gli aggressori avevano utilizzato infrastrutture cross-chain per frammentare e convertire gli asset. Più velocemente un bottino viene distribuito tra blockchain, token e protocolli differenti, più diventa difficile per exchange e società emittenti intervenire attraverso congelamenti coordinati. La vicenda Bitget conferma quindi un problema strutturale: la tracciabilità on-chain non equivale alla capacità di recuperare un asset. È possibile osservare pubblicamente parte degli spostamenti e, nello stesso tempo, non disporre dell’autorità tecnica necessaria per impedirli. Altri attacchi contro exchange, compreso il furto da 11 milioni ai danni di BitoPro attribuito a Lazarus, hanno mostrato quanto la fase successiva alla compromissione sia ormai parte integrante dell’operazione: rubare gli asset è soltanto il primo passaggio, renderne difficile il recupero è il secondo.
Zano rompe il tabù e cancella un mese di blockchain
Se THORChain mostra quanto possa essere difficile intervenire, Zano dimostra che una blockchain può invece essere modificata radicalmente quando la comunità considera il danno superiore al costo dell’intervento. Nel proprio Security Update ufficiale, il progetto ha descritto una vulnerabilità relativa alle Gateway Addresses che ha permesso una creazione non autorizzata di ZANO e fUSD. Il team ha precisato che le spend key degli utenti non risultavano compromesse e che il problema non riguardava il core consensus della rete. La soluzione adottata è però drastica: ripartire dal blocco 3.833.000, precedente all’attivazione dell’Hard Fork 6. Il risultato operativo è la cancellazione di circa un mese di storia successiva a quel punto, comprese transazioni che non avevano alcun rapporto con lo sfruttamento della vulnerabilità. Il caso espone il significato concreto della parola “immutabilità”. Una blockchain non è fisicamente incapace di tornare indietro: è una rete nella quale i partecipanti accettano convenzionalmente una determinata storia come valida. Se una quota sufficiente dell’ecosistema installa un software che considera valida una catena differente, la storia riconosciuta dalla rete cambia.
Venti milioni di russi mostrano quanto il problema sia ormai sistemico
Questo dibattito sarebbe rimasto confinato alla tecnologia se le criptovalute fossero ancora strumenti marginali. Non lo sono più. Secondo una stima attribuita al vice ministro delle Finanze russo Ivan Chebeskov, circa 20 milioni di cittadini russi possiedono complessivamente asset digitali e prodotti finanziari collegati per circa 3.700 miliardi di rubli, nell’ordine dei 43-44 miliardi di dollari a seconda del cambio utilizzato. Il dato non dimostra che 20 milioni di persone utilizzino criptovalute per aggirare le sanzioni, e sarebbe scorretto leggerlo in questo modo. Dimostra invece quanto gli asset digitali siano penetrati in una grande economia sottoposta contemporaneamente a restrizioni finanziarie internazionali e alla necessità di sviluppare circuiti alternativi di pagamento. È precisamente la dimensione raggiunta dal fenomeno a trasformare governance e controlli da problemi teorici in questioni finanziarie. Più valore passa attraverso blockchain ed exchange, più cresce il conflitto tra neutralità tecnica, recupero dei fondi rubati, antiriciclaggio e capacità degli Stati di applicare le proprie regole.
Continua con:
Operazione Phantom Circuit: Lazarus ruba criptovalute
Crypto e regolamentazione: come cambia l’economia digitale
Decentralizzato non significa senza governo
Bitget, THORChain e Zano mostrano tre forme differenti di controllo. Un exchange centralizzato può sospendere i prelievi e decidere quando riaprirli. Un protocollo permissionless distribuisce la capacità d’intervento tra nodi che devono raggiungere determinate soglie di consenso. Una blockchain può infine riscrivere la propria storia quando una parte sufficiente della comunità decide che mantenere lo stato precedente produrrebbe conseguenze peggiori. La vera contrapposizione non è quindi tra sistemi centralizzati e sistemi senza controllo, perché questi ultimi nella pratica non esistono. La differenza riguarda dove viene collocato il potere: in una società, tra i validatori, nel codice o nel consenso sociale necessario a decidere quale versione del codice utilizzare. Il furto Bitget e il rollback Zano arrivano alla stessa conclusione da direzioni opposte. Quando centinaia di milioni di dollari sono in gioco, anche il mondo crypto deve decidere chi può intervenire, quando può farlo e quale parte dell’immutabilità è disposto a sacrificare per correggere ciò che il codice ha consentito.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.