🛡️ Executive Summary
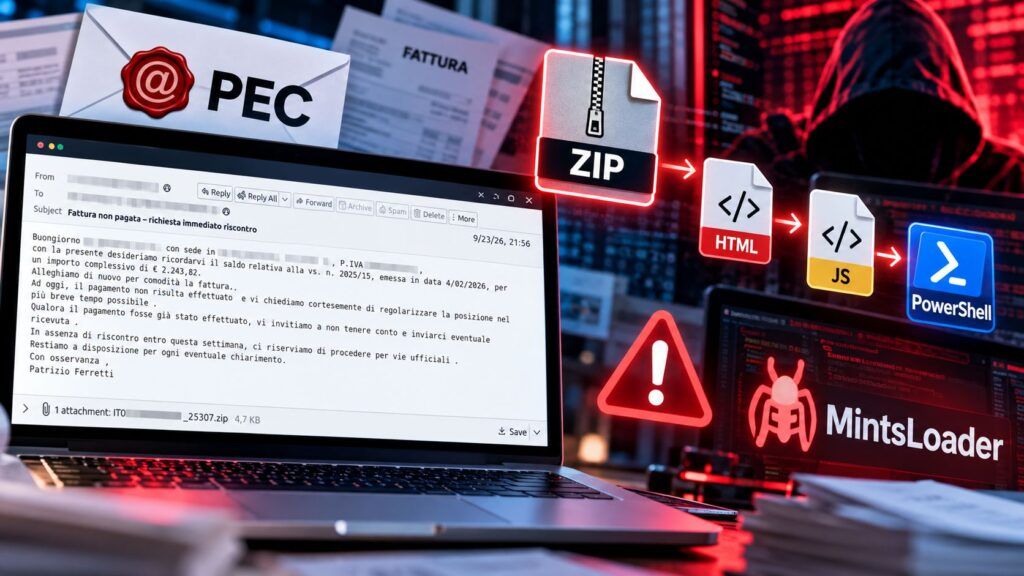
- La nuova campagna MintsLoader sfrutta caselle PEC reali compromesse e falsi solleciti di pagamento per convincere le vittime ad aprire allegati ZIP.
- La catena passa da HTML a JavaScript e PowerShell prima di eseguire MintsLoader, che può installare RAT o information stealer.
- I domini malevoli restano inizialmente inattivi e vengono attivati successivamente, complicando analisi preventive e controlli effettuati subito dopo la ricezione.
La PEC torna a essere il contenitore della fiducia sfruttato dai cybercriminali. Una nuova campagna individuata il 24 settembre da CERT-AgID utilizza caselle di posta elettronica certificata realmente compromesse per recapitare falsi solleciti relativi a fatture scadute e pagamenti urgenti. Dietro l’allegato che dovrebbe contenere la documentazione amministrativa si nasconde invece una catena multistadio che porta a MintsLoader, loader già utilizzato ripetutamente contro utenti italiani. Il punto critico non è soltanto il malware: il messaggio arriva attraverso un’infrastruttura normalmente associata a comunicazioni ufficiali e professionali, mentre gli attaccanti attivano parte dei domini malevoli soltanto dopo la distribuzione, riducendo l’efficacia delle verifiche effettuate immediatamente sulla PEC ricevuta.
Cosa leggere
Le PEC compromesse trasformano il mittente reale nella prima arma della campagna
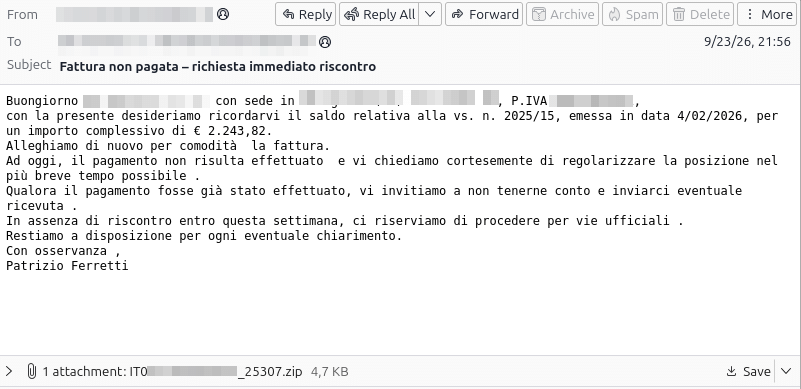
La campagna descritta dal CERT-AgID è stata veicolata nella serata del 23 settembre 2026, intorno alle 21:50, attraverso messaggi provenienti da caselle PEC autentiche ma compromesse. Gli oggetti cambiano — dalla fattura non pagata alla posizione contabile irregolare — mentre rimane invariata la pressione sull’utente affinché regolarizzi rapidamente un presunto debito. È precisamente il contesto nel quale la certificazione del trasporto del messaggio rischia di essere confusa con l’affidabilità del suo contenuto: la PEC documenta trasmissione e consegna, ma non certifica che l’account del mittente sia ancora sotto il controllo del legittimo titolare né che un allegato sia sicuro.
Il problema non nasce con questa ondata. La campagna MintsLoader via PEC osservata nel settembre 2025 aveva già mostrato quanto il canale certificato potesse essere utilizzato per dare credibilità alla distribuzione del malware, mentre il caso delle comunicazioni inviate attraverso account riconducibili a interno.gov ha reso evidente un problema più generale: quando viene compromessa l’identità digitale di un soggetto considerato affidabile, la reputazione del dominio o della casella smette di essere un indicatore sufficiente. In questo caso la tecnica non richiede quindi di imitare graficamente un mittente legittimo: l’attaccante utilizza direttamente la sua casella compromessa, spostando il controllo dalla riconoscibilità del mittente all’analisi del contenuto, dell’allegato e del comportamento successivo.
Leggi anche: MintsLoader torna a colpire via PEC, 47 campagne malware in Italia
ZIP, HTML, JavaScript e PowerShell costruiscono la catena prima del payload finale
L’archivio ZIP allegato alla PEC non contiene la fattura promessa, ma un file HTML che, una volta aperto, contatta l’infrastruttura degli attaccanti per recuperare un file JavaScript. Da quel momento la catena sfrutta componenti disponibili sui sistemi Windows e introduce ulteriori stadi basati anche su PowerShell, fino all’esecuzione di MintsLoader. CERT-AgID sintetizza il flusso come PEC → ZIP → HTML → JavaScript → PowerShell → MintsLoader → malware finale, precisando che il loader può essere impiegato per consegnare successivamente RAT o stealer. Questa struttura multistadio è importante perché separa l’esca dal malware finale e consente agli operatori di cambiare componenti della campagna senza modificare necessariamente il primo messaggio. MintsLoader aveva già mostrato questa elasticità quando veniva utilizzato con StealC e BOINC in catene costruite attorno a JavaScript e PowerShell, mentre l’uso di PowerShell come passaggio intermedio continua a ricorrere in campagne molto diverse, compresa TASK#STOMP con Scheduled Task e attività di spionaggio sui sistemi Windows. La presenza di MintsLoader deve quindi essere letta come quella di un abilitatore della compromissione, non necessariamente come il malware che realizza l’obiettivo finale dell’attaccante. Lo stesso loader è stato infatti associato nel tempo a payload differenti, compreso AsyncRAT, confermando una struttura nella quale distribuzione iniziale e capacità post-infezione possono cambiare separatamente.
Continua con: AsyncRAT evolve tra fork, plugin ed evasione avanzata | StealC V2 amplia le capacità dell’infostealer
I domini dormienti rendono insufficiente controllare la PEC appena arriva
La parte più interessante della nuova ondata riguarda il comportamento temporale dell’infrastruttura. Secondo CERT-AgID, gli indirizzi contenuti nei file esaminati risultavano inizialmente inattivi e sono diventati operativi soltanto nella mattinata del 24 settembre. Lo schema non è nuovo per MintsLoader: precedenti campagne avevano già mostrato l’impiego di Domain Generation Algorithm e l’attivazione dei domini nelle ore lavorative successive all’invio dei messaggi. Questo introduce un’asimmetria operativa significativa. Una sandbox, un gateway o un analista che esamina l’allegato quando l’infrastruttura è ancora inattiva può osservare una catena apparentemente incompleta, mentre lo stesso artefatto diventa pienamente operativo qualche ora più tardi. CERT-AgID ha avviato le attività di contrasto con i Gestori PEC e distribuito gli indicatori attraverso il proprio Feed IoC alle strutture accreditate, ma per le organizzazioni il problema resta soprattutto comportamentale: un messaggio proveniente da una PEC reale, riferito a una fattura plausibile e privo inizialmente di connessioni attive può superare controlli basati esclusivamente sulla reputazione statica. La campagna conferma quindi un cambio di prospettiva necessario: la PEC non deve essere trattata come una zona di fiducia, ma come un normale vettore di ingresso sul quale autenticità del canale, legittimità dell’account e sicurezza del contenuto devono essere valutate separatamente. MintsLoader sfrutta proprio la distanza fra queste tre garanzie, trasformando una tecnologia progettata per certificare la comunicazione in un moltiplicatore di credibilità per l’ingegneria sociale.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.