🛡️ Executive Summary
- NeedyMantis viene installato dopo l’accesso iniziale e serve soprattutto a mantenere una presenza duratura negli ambienti già compromessi.
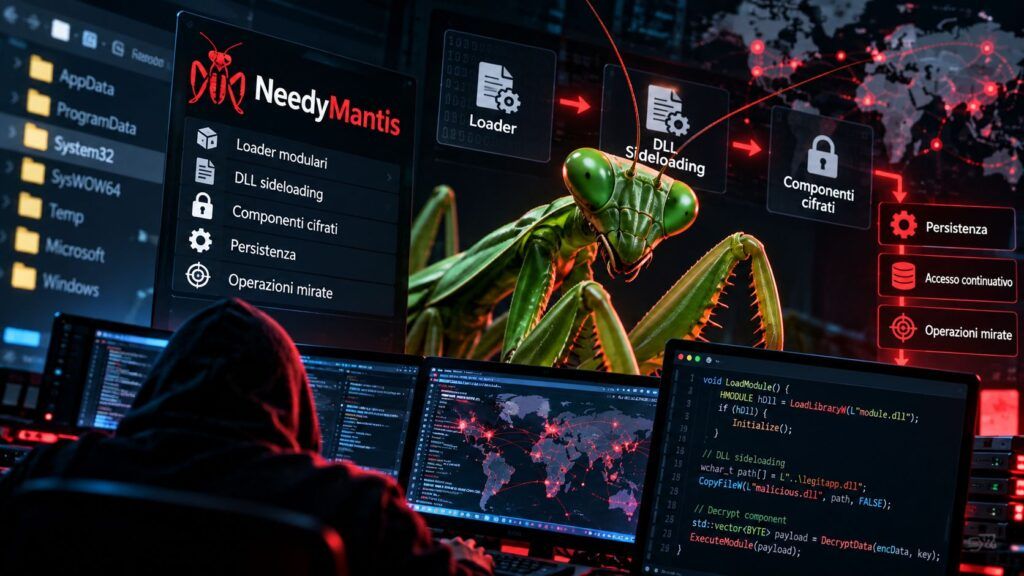
- La catena combina DLL sideloading, archivi cifrati proprietari, shellcode x64, un formato eseguibile custom e moduli caricabili dal C2.
- Microsoft collega almeno parte dell’attività a Storm-3069 e a operazioni compatibili con interessi cinesi, senza attribuire l’intero cluster a un singolo attore.
NeedyMantis non deve entrare nella rete: arriva quando l’attaccante è già dentro. È questo l’elemento che rende significativa la nuova famiglia malware analizzata da Microsoft Threat Intelligence, osservata almeno dall’ottobre 2025 in un numero limitato di intrusioni contro telecomunicazioni, università, organizzazioni intergovernative, nonprofit mediche e contractor governativi. Microsoft l’ha individuata partendo dagli indicatori collegati alla compromissione della supply chain di DAEMON Tools, ma precisa un punto essenziale: non ha osservato NeedyMantis distribuito attraverso quella stessa supply chain. Il framework appartiene alla fase successiva dell’operazione, quando il primo accesso è già stato ottenuto e l’obiettivo diventa conservarlo, nasconderlo e trasformarlo in una piattaforma per ulteriori attività.
Cosa leggere
NeedyMantis parte dalla post-compromise e separa l’accesso iniziale dalla persistenza
Microsoft associa almeno una parte delle infezioni a Storm-3069, il cluster seguito durante l’indagine sulla compromissione di DAEMON Tools, ma evita un’attribuzione più ampia: l’attività osservata è compatibile con operatori basati in Cina e con bersagli coerenti con interessi cinesi, senza che tutti i casi possano essere ricondotti allo stesso soggetto e senza attribuire Storm-3069 a un apparato statale. È una cautela importante perché la distribuzione selettiva del malware suggerisce un impiego da operazioni mirate, non una campagna indiscriminata. L’archivio offre già un precedente diretto nella compromissione di DAEMON Tools Lite e nella distribuzione selettiva di payload secondari, ma NeedyMantis sposta il punto di osservazione: non descrive come l’attaccante entra, bensì cosa può installare dopo avere consolidato il foothold. La distinzione ricorda il modello di PEEP, framework che trasforma Chrome ed Edge in strumenti persistenti dopo una compromissione precedente: cercare esclusivamente il vettore iniziale rischia di lasciare fuori la parte dell’intrusione costruita per sopravvivere alla prima remediation. Nel caso NeedyMantis Microsoft ha visto anche un operatore utilizzare Impacket per copiare da una share di rete software legittimo, DLL malevola e archivio associato verso un altro dispositivo, dimostrando quanto la famiglia sia adatta a essere inserita durante attività hands-on-keyboard e movimento interno già in corso.
Leggi anche: Daemon Tools Lite infettato da backdoor in attacco supply chain
DLL sideloading, archivi proprietari e shellcode rendono la catena difficile da leggere
L’architettura di NeedyMantis punta sulla frammentazione. Il primo loader viene presentato come una DLL necessaria a software legittimo e viene eseguito tramite DLL sideloading; Microsoft ha osservato l’abuso di applicazioni come Poedit, curl, Vim e TightVNC e file che imitano componenti Microsoft Office, Broadcom, Intel e NVIDIA. Il primo stadio non contiene l’intero impianto: estrae da un archivio cifrato proprietario un secondo loader che, nonostante in un campione utilizzi l’estensione .ps1, contiene in realtà shellcode x64. Da lì vengono decodificati e decompressi ulteriori dati fino al componente principale, memorizzato in un formato eseguibile custom ridotto rispetto a un normale PE. L’obiettivo non sembra essere inventare una singola tecnica invisibile, ma costringere l’analista a ricostruire una sequenza di componenti con funzioni ristrette, stringhe e costanti offuscate, API risolte dinamicamente e controlli anti-debug. La logica è vicina a quella osservata nel framework HollowFrame e nelle backdoor Matryoshka, dove loader, sideloading e componenti separati spezzano la visibilità della catena, e alle operazioni di UAT-8302 con backdoor, stager e Impacket nelle reti già compromesse. Anche il cyberspionaggio China-nexus mostra ormai un ricorso frequente a binari legittimi e DLL caricate lateralmente, come nel dossier SilkParasite con sette RAT e DLL sideloading. NeedyMantis si inserisce quindi in un problema più ampio: la reputazione del processo che avvia il codice non basta più a descrivere la fiducia del codice effettivamente caricato.
Continua con: FamousSparrow cambia arsenale con SparroWocky | Evasive Panda evolve tra loader invisibili e persistenza
Il componente principale fa poco apposta: il vero potenziale resta nei moduli
Il cuore di NeedyMantis gestisce configurazione, comunicazioni C2 e caricamento dei componenti aggiuntivi, ma possiede deliberatamente pochi comandi nativi. Può registrare informazioni basilari sull’host, mantenere il beacon, caricare e scaricare moduli e inoltrare loro dati; Microsoft sottolinea però che le capacità dei moduli aggiuntivi non sono state confermate. Questo impedisce di trasformare la modularità in un elenco ipotetico di funzioni mai osservate, ma chiarisce il vantaggio architetturale: il componente residente può restare relativamente stabile mentre le capacità operative vengono aggiunte soltanto quando servono. La configurazione analizzata indicava comunicazioni HTTPS sulla porta 443 verso corp.tripswithengine[.]com, dominio che Microsoft include negli indicatori da ricercare insieme agli hash dei loader e a uno User-Agent Firefox obsoleto utilizzato dal componente di comunicazione. Tra le mitigazioni indicate figurano EDR in block mode, network protection, cloud-delivered protection e regole ASR contro eseguibili poco affidabili e script offuscati. Per le organizzazioni più esposte il punto operativo è però precedente alla firma del malware: una famiglia esplicitamente progettata per la post-compromise richiede di correlare sideloading anomalo, copie da share, uso di Impacket, processi legittimi che caricano DLL inattese e nuove connessioni in uscita dopo l’accesso iniziale. La persistenza profonda osservata nel ritorno di Daxin e nella backdoor Stupig caricata prima del login mostra lo stesso limite delle bonifiche parziali: chiudere la porta utilizzata per entrare non significa necessariamente avere espulso chi ha già costruito un secondo livello di accesso. NeedyMantis è soprattutto questo secondo livello, un framework pensato non per conquistare migliaia di endpoint, ma per rendere più resistente e modulare una presenza già ottenuta.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.