🛡️ Cosa cambia
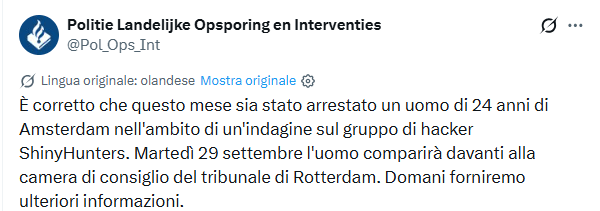
- La polizia olandese ha confermato l’arresto di un 24enne di Amsterdam nell’indagine su ShinyHunters.
- Il nome non è stato ufficializzato dalle autorità, ma Reuters e media olandesi identificano il sospettato come Pepijn van der Stap.
- L’arresto arriva mentre ShinyHunters è al centro di indagini per attacchi contro Odido, Canvas e per le recenti rivendicazioni relative ai dati dell’FBI.
La polizia olandese ha arrestato un 24enne di Amsterdam nell’ambito dell’indagine su ShinyHunters, gruppo criminale diventato negli ultimi anni uno dei nomi centrali nelle campagne di furto dati, social engineering ed estorsione contro grandi aziende. Le autorità non hanno comunicato ufficialmente l’identità del sospettato, ma Reuters, NOS e il suo datore di lavoro Neo Security lo identificano come Pepijn van der Stap, già condannato nel 2023 per intrusioni informatiche, estorsione e riciclaggio e successivamente entrato professionalmente nel settore della sicurezza offensiva. Il 29 settembre il sospettato compare davanti alla camera di consiglio del tribunale di Rotterdam, chiamata a valutare la prosecuzione della custodia cautelare. L’arresto assume particolare rilievo perché arriva dopo mesi di indagini olandesi sul maxi furto di dati Odido e mentre ShinyHunters continua a comparire nelle principali operazioni criminali basate meno sugli exploit sofisticati e sempre più sulla manipolazione delle identità e dei dipendenti.
Cosa leggere
L’indagine olandese parte dal modello ShinyHunters: convincere una persona invece di violare una macchina
Il contesto più importante è il caso Odido. A febbraio oltre 6 milioni di clienti dell’operatore telefonico olandese sono finiti nelle mani di criminali dopo un attacco nel quale un uomo di lingua olandese aveva telefonato all’assistenza fingendosi un collega del reparto IT. La polizia olandese ha ricostruito pubblicamente la sequenza dell’intrusione: l’operatore fu indotto ad aprire una falsa pagina interna, inserire username e password e successivamente fornire anche il codice necessario a superare il secondo fattore di autenticazione. Il gruppo ottenne così l’accesso ai sistemi aziendali, sottrasse i dati e tentò l’estorsione; dopo il rifiuto di Odido, le informazioni furono pubblicate sul dark web. La dinamica era già emersa nell’analisi del data breach Odido da 6,2 milioni di clienti, ma l’indagine successiva ha mostrato con maggiore chiarezza il peso dell’ingegneria sociale nell’operazione.
La stessa metodologia è diventata caratteristica delle campagne associate a ShinyHunters e a gruppi criminali contigui: non serve necessariamente trovare una nuova vulnerabilità se è possibile convincere un dipendente a consegnare ciò che serve per entrare. Il precedente delle campagne UNC6040 basate sul vishing contro ambienti Salesforce mostra lo stesso spostamento del perimetro, dalla macchina all’identità. Nel caso Odido la polizia è arrivata a rendere pubblica la registrazione della voce del sospettato, specificando che si trattava di una voce umana e non generata artificialmente, nel tentativo di ottenere segnalazioni. Il profilo nazionale ufficiale @Politie su X, indicato dalla stessa politie.nl tra gli account verificati delle forze dell’ordine, resta inoltre uno dei canali utilizzati dalle autorità olandesi per comunicare al pubblico le proprie attività investigative.
Leggi anche: dai ricatti Ryuk al caso Odido, le trasformazioni del cybercrime moderno
Pepijn van der Stap è il nome indicato dalle fonti, non quello comunicato dalla polizia
La distinzione è essenziale. La polizia ha confermato l’arresto di un uomo di 24 anni residente ad Amsterdam nell’indagine ShinyHunters, ma non ha diffuso ufficialmente il nome del sospettato. Reuters ha identificato l’arrestato in Pepijn van der Stap attraverso più fonti, inclusa Neo Security, società nella quale lavorava con responsabilità nell’offensive security. NOS ha fornito la stessa identificazione. Il precedente giudiziario è invece noto: nel 2023 Van der Stap era stato condannato a quattro anni di carcere per hacking, estorsione e riciclaggio dopo attività criminali che avevano coinvolto più organizzazioni. Una volta tornato in libertà aveva intrapreso un percorso professionale nel settore della sicurezza e aveva pubblicamente sostenuto di avere abbandonato il cybercrime.
È proprio questa traiettoria a rendere il caso particolarmente delicato. Il mondo della cybersecurity utilizza da tempo competenze provenienti dalla ricerca offensiva e, in alcuni casi, anche da percorsi criminali conclusi con condanne; questo non costituisce di per sé un elemento di sospetto. Neo Security ha dichiarato di non avere trovato prove che Van der Stap abbia utilizzato l’azienda o compromesso i suoi clienti per eventuali attività illegali. Allo stesso tempo ShinyHunters ha negato pubblicamente che l’uomo appartenga al gruppo. Nessuna delle due affermazioni risolve l’indagine: l’arresto è un fatto confermato, l’identità è attribuita da fonti giornalistiche e dal datore di lavoro, mentre il ruolo concreto contestato al sospettato non è stato ancora reso pubblico dagli investigatori. La prudenza è necessaria anche perché il nome ShinyHunters è diventato nel tempo un contenitore operativo molto più ampio di una singola squadra stabile. Già nel 2022 un presunto membro collegato al gruppo era stato arrestato in Marocco su richiesta degli Stati Uniti, mentre negli anni successivi le infrastrutture utilizzate per commercializzare o pubblicare dati rubati sono finite ripetutamente nel mirino delle autorità, compreso il sequestro di BreachForums da parte dell’FBI. Questo rende più difficile distinguere membri, affiliati, broker di accesso, estorsori e soggetti che utilizzano temporaneamente la stessa identità criminale.
Il vero valore dell’arresto è capire la rete dietro ShinyHunters
Per gli investigatori il valore del fermo potrebbe quindi essere molto superiore alla responsabilità relativa a un singolo data breach. Smartphone, computer, account, wallet, cronologie di chat e infrastrutture sequestrate possono consentire di ricostruire collegamenti tra operatori che utilizzano identità differenti ma condividono tecniche, accessi e mercati. È la stessa logica che ha permesso alle operazioni internazionali contro ransomware e malware-as-a-service di passare dal semplice sequestro dei server alla ricostruzione delle reti economiche e personali che li sostengono. Gli arresti legati a Scattered Spider nel Regno Unito mostrano quanto le indagini stiano ormai puntando alle persone dietro sigle estremamente mobili.
Continua con:
Snowflake e CISA: accessi non autorizzati e sicurezza degli account cloud
Cyberattacchi, furti di dati e arresti internazionali
L’arresto olandese non dimostra quindi la caduta di ShinyHunters e non consente ancora di attribuire al sospettato tutte le operazioni associate al gruppo. Segna però un passaggio significativo: dalla caccia alle infrastrutture e ai nickname alla possibilità di collegare persone reali a una filiera criminale costruita intorno al furto delle identità digitali. Ed è proprio il caso Odido a mostrare perché questa filiera sia difficile da fermare: quando basta una telefonata credibile per superare autenticazione e procedure interne, il collo di bottiglia della sicurezza non è più soltanto il software, ma la capacità dell’organizzazione di verificare chi sta realmente chiedendo accesso.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.