🛡️ Executive Summary
- Chainalysis rileva un aumento del 440% dei Blockchain Dead Drops, con blockchain pubbliche utilizzate per conservare payload, configurazioni e puntatori C2.
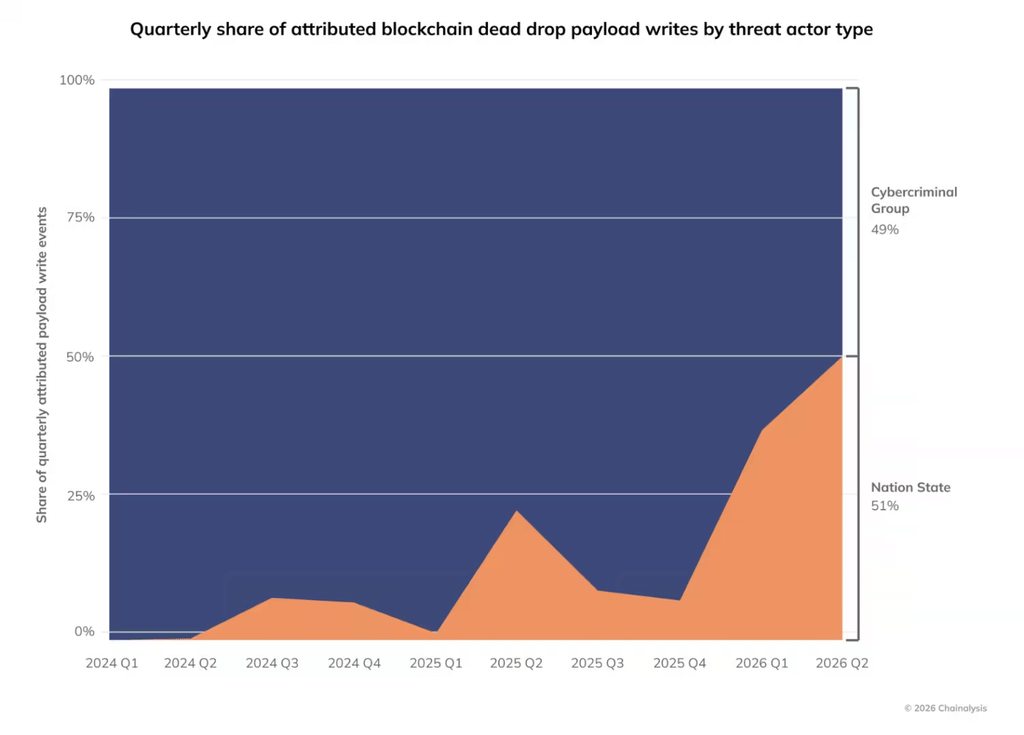
- Entro il secondo trimestre 2026 gruppi legati a Stati generavano circa due terzi della nuova attività BDD e metà dell’attività totale osservata.
- La SEC separatamente accusa quattro entità di avere sottratto oltre 15,3 milioni di dollari usando WhatsApp, false piattaforme crypto e presunti bot AI.
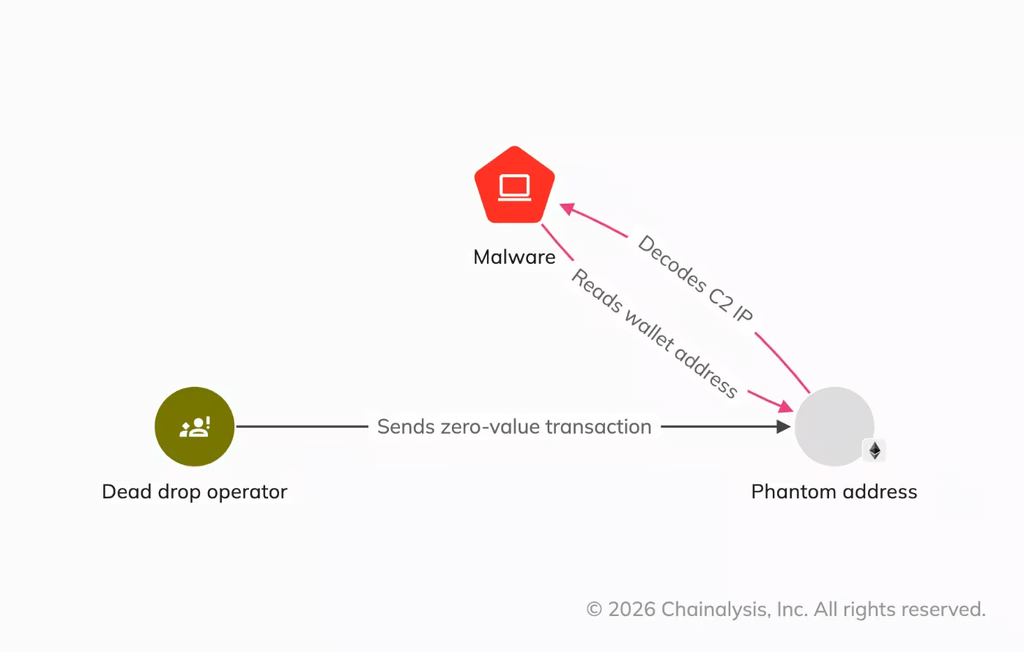
La blockchain non è più soltanto un obiettivo dal quale rubare criptovalute: sta diventando infrastruttura operativa per malware e campagne statali. Chainalysis ha rilevato una crescita del 440% dei Blockchain Dead Drops, tecnica che utilizza transazioni e smart contract come depositi permanenti dai quali malware già presenti sul dispositivo recuperano configurazioni, payload o indirizzi command-and-control. Attori collegati alla Corea del Nord e all’Iran sono ormai tra i principali utilizzatori, affiancati da ecosistemi criminali russofoni. Parallelamente, la SEC statunitense accusa quattro entità di avere utilizzato crypto e presunti sistemi AI per costruire frodi da oltre 15,3 milioni di dollari. Due fenomeni diversi che convergono su un punto: blockchain e AI stanno abbassando costi e aumentando resilienza di infrastrutture criminali che non assomigliano più alle vecchie campagne centralizzate.
Cosa leggere
Il command-and-control entra nella blockchain e diventa quasi impossibile da sequestrare
La ricerca di Chainalysis sui Blockchain Dead Drops definisce BDD una famiglia di tecniche nelle quali gli aggressori inseriscono nelle blockchain pubbliche informazioni destinate ai malware: indirizzi C2, configurazioni, riferimenti a payload o direttamente porzioni di codice cifrato. Il vantaggio è strutturale. Un dominio può essere sequestrato, un server può essere spento e un repository eliminato; una transazione già registrata su una blockchain pubblica rimane invece replicata e disponibile.
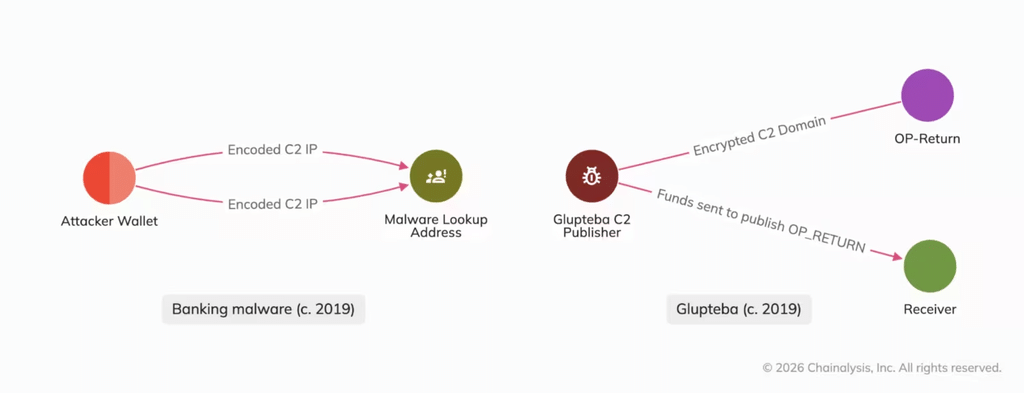
Il malware interroga Bitcoin, Polygon, BNB Smart Chain, TRON, Aptos o altre reti attraverso normali endpoint RPC, decodifica l’informazione e passa successivamente all’infrastruttura off-chain utilizzata per il controllo effettivo. Chainalysis misura un aumento del 420% nell’ultimo anno e del 440% rispetto al periodo precedente alla diffusione dei nuovi modelli AI open-weight cinesi ad alta capacità. Il rapporto associa la crescita alla riduzione della barriera tecnica, ma il dato non dimostra che l’AI sia la causa esclusiva dell’aumento. La trasformazione di Polygon in resolver per ChainScript RAT aveva già mostrato il vantaggio operativo: il malware può cambiare destinazione senza essere modificato né redistribuito.
Leggi anche: EtherHiding evolve con WebRTC e trasforma oltre 5.400 siti nella porta verso il C2 blockchain
DPRK e Iran industrializzano una tecnica nata nel cybercrime
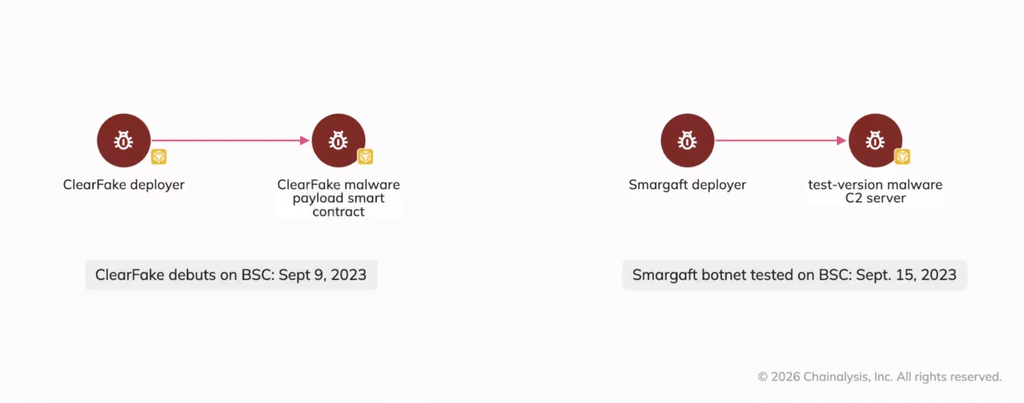
La crescita cambia natura quando entrano gli attori statali. Chainalysis rileva che, entro il secondo trimestre 2026, i gruppi collegati a Stati erano responsabili di circa due terzi della nuova attività BDD osservata ogni trimestre e della metà dell’attività totale. Un cluster legato alla Corea del Nord, attribuito da Google Threat Intelligence Group come UNC5342, utilizza una catena ridondante che passa da TRON e Aptos per raggiungere informazioni conservate su BNB Smart Chain: se un percorso fallisce, il malware tenta l’altro. Le istruzioni conducono infine a payload e infrastrutture impiegate per sottrarre credenziali e asset crypto.
La resilienza accompagna le campagne nordcoreane contro developer e candidati a falsi colloqui di lavoro, dove il primo compromesso continua comunque a richiedere che la vittima esegua codice malevolo. Gli operatori collegati all’Iran utilizzano invece transazioni Bitcoin e campi come OP_RETURN per conservare informazioni C2 codificate, mentre gruppi criminali russofoni impiegano smart contract Polygon all’interno di modelli Malware-as-a-Service. La blockchain non realizza quindi l’infezione iniziale: rende più difficile spezzare la campagna una volta che il malware è entrato nel sistema.
Gli LLM open-weight riducono la competenza necessaria ma non eliminano il lavoro dell’attaccante
Il passaggio più delicato della ricerca riguarda l’intelligenza artificiale. Chainalysis sostiene che prima dell’arrivo di modelli open-weight sufficientemente capaci costruire un BDD efficace richiedesse conoscenze contemporanee di malware, blockchain, smart contract e infrastrutture C2. La disponibilità di modelli modificabili e privabili dei normali guardrail avrebbe reso più semplice generare codice, adattare smart contract e replicare tecniche documentate pubblicamente.
Le scritture malevole osservate sulle blockchain sarebbero passate da 2,06 a 11,1 al giorno nel periodo analizzato. Non significa però che un LLM trasformi automaticamente un operatore inesperto in un APT: restano necessari accesso iniziale, infrastruttura, evasione, targeting e gestione della compromissione. La crescita degli attacchi autonomi assistiti dall’AI mostra però la stessa pressione sui costi marginali: operazioni una volta troppo complesse per piccoli gruppi diventano più facilmente riproducibili. Per i difensori uno dei segnali indicati da Chainalysis è il traffico JSON-RPC verso endpoint blockchain proveniente da workstation o server che non hanno alcun motivo operativo per interrogare una chain.
Continua con:
GoCaracal usa Ethereum come C2 di riserva e rinnova il cyberspionaggio di Dark Caracal
Node.js diventa vettore malware tra ClickFix, EtherHiding e backdoor contro gli EDR
Le truffe WhatsApp mostrano l’altro uso dell’AI: non infrastruttura ma credibilità
La seconda vicenda è tecnicamente distinta ma completa il quadro economico. Secondo le accuse della SEC riportate da Bitcoin.com sui casi Cryptoaiml e TSAI, quattro entità avrebbero sottratto complessivamente oltre 15,3 milioni di dollari attraverso due schemi rivolti a investitori online. Cryptoaiml avrebbe utilizzato gruppi WhatsApp, falsi professionisti dell’investimento e presunti segnali di trading generati dall’AI per indirizzare le vittime verso una piattaforma che mostrava profitti inesistenti; al momento del prelievo sarebbero poi comparsi conti bloccati e nuove richieste di denaro. TSAI avrebbe invece promosso presunti bot AI da affittare per ottenere rendimenti garantiti, che secondo la SEC non esistevano. In questo caso l’AI non rende sofisticato l’attacco tecnico: rende più plausibile la promessa finanziaria. È lo stesso problema emerso nelle truffe crypto che sfruttano phishing, leak e identità digitali per convincere le vittime. Blockchain Dead Drops e false piattaforme AI rappresentano così due estremi della stessa evoluzione: tecnologie nate per decentralizzare infrastrutture o automatizzare conoscenza possono diventare rispettivamente un C2 resistente ai takedown e una scorciatoia narrativa per vendere rendimenti inesistenti.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.