🛡️ Executive Summary
- Una falsa pagina di preorder per iPhone Duo promette un voucher da 500 dollari, ma tenta di eseguire DarkSword appena viene aperta.
- Il visitatore non deve inviare il modulo né scaricare file: la catena prova a compromettere Safari e successivamente caricare un payload sul dispositivo.
- Malwarebytes ha analizzato il codice ma non ha verificato una compromissione reale: Apple ha già corretto le vulnerabilità DarkSword conosciute.
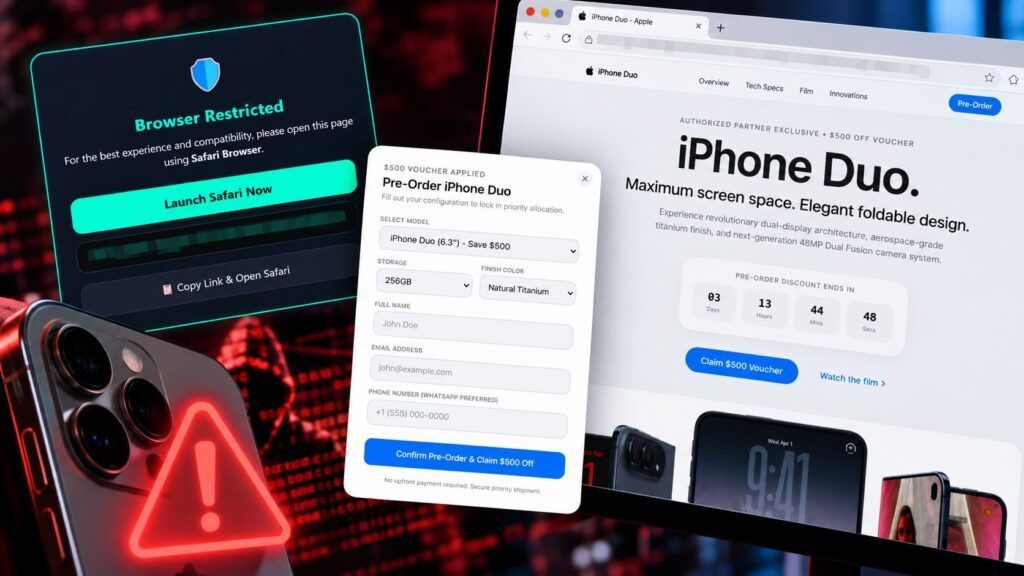
Il lancio di iPhone Duo viene già sfruttato come esca per qualcosa di molto più pericoloso del normale furto di credenziali. Malwarebytes ha individuato una falsa pagina di preorder costruita per imitare Apple, completa di voucher da 500 dollari, AppleCare+ e conto alla rovescia, che nasconde una variante della catena di exploit DarkSword. L’elemento decisivo è che il modulo commerciale non rappresenta il vero vettore: su un iPhone vulnerabile, il tentativo di compromissione comincia mentre la pagina viene caricata. Non servono l’invio dei dati, un download o l’approvazione di un profilo. Il nuovo prodotto Apple diventa così la copertura social engineering di un attacco tecnico già progettato per superare le difese di iOS.
Cosa leggere
Il preorder è falso perché iPhone Duo non può ancora essere ordinato
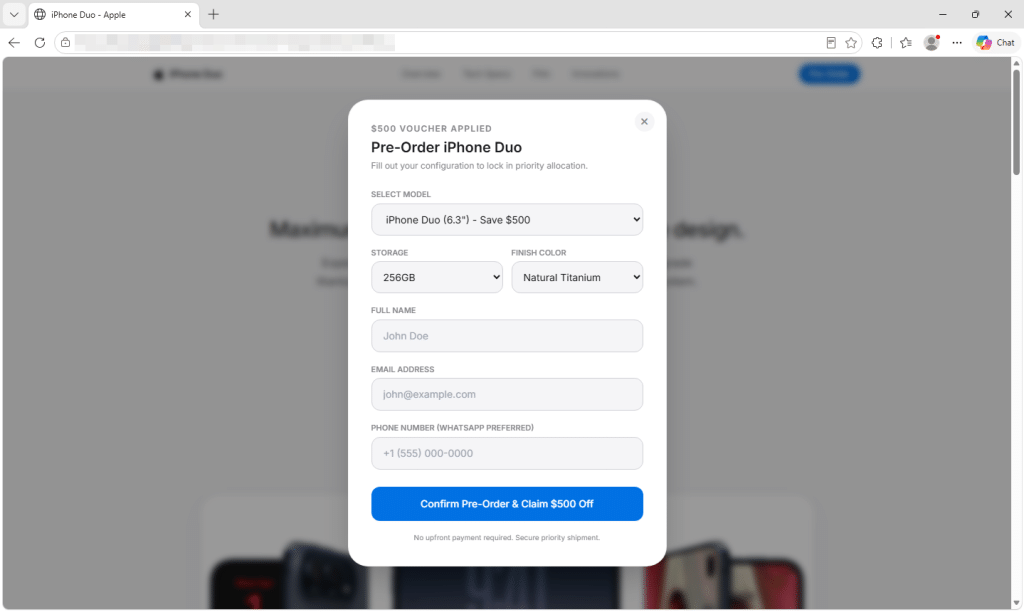
La ricerca tecnica di Malwarebytes parte da una pagina realizzata per apparire come un’offerta Apple o di un partner autorizzato. Promette un voucher da 500 dollari e AppleCare+ a chi completa una prenotazione, chiede nome, email e numero telefonico con WhatsApp indicato come canale preferito e mostra un countdown destinato a creare urgenza.
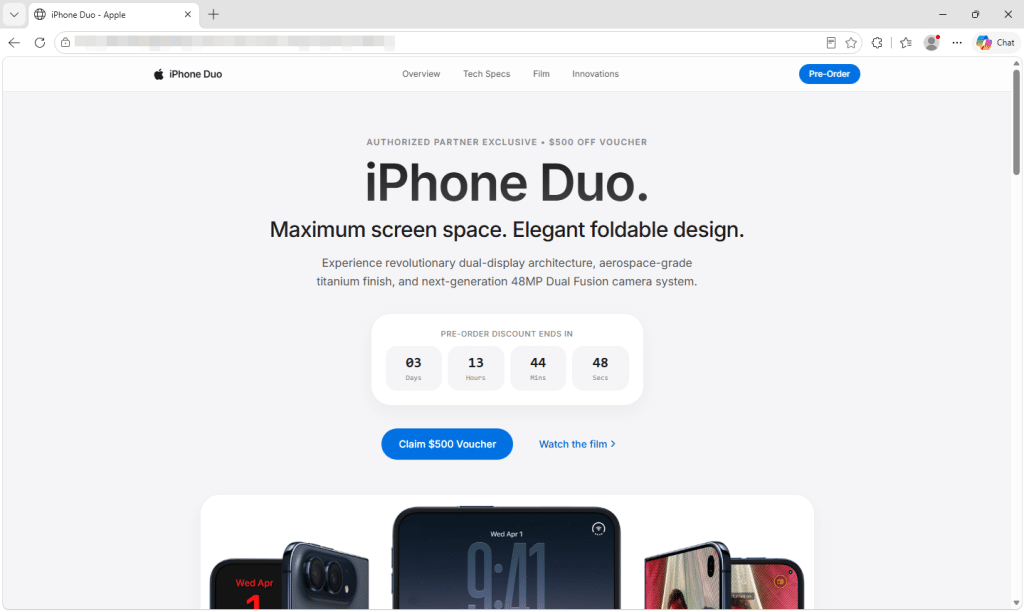
Gli elementi non reggono però a una verifica minima: Apple non dovrebbe aprire i preorder di iPhone Duo prima del 16 ottobre, mentre colori e configurazioni mostrate dalla pagina non coincidono con quelle del prodotto annunciato. Anche il conto alla rovescia ricomincia ricaricando la pagina e i collegamenti a privacy e condizioni di vendita non funzionano. La credibilità dell’esca nasce dalla notorietà di un prodotto che Apple ha trasformato nel protagonista del keynote 2026 con prezzi e caratteristiche fortemente premium.
Leggi anche: DarkSword ruba wallet e iOS 27 apre l’anti-truffa alle app su iPhone
Il modulo serve a distrarre mentre DarkSword parte in background
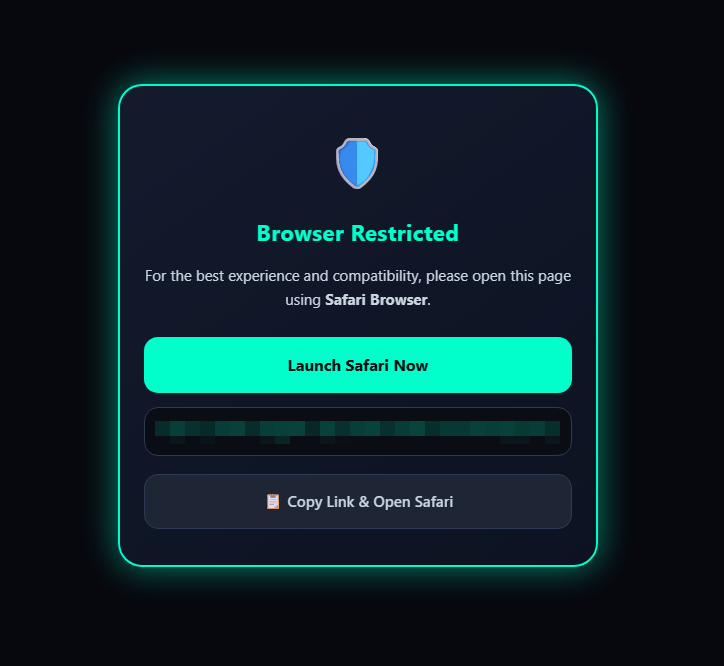
L’analisi del codice cambia completamente la natura della campagna. Nella copia acquisita da Malwarebytes, il gestore del modulo non recuperava né trasmetteva i dati digitati dall’utente e generava localmente il messaggio che annunciava il successo del preorder. Il vero attacco era già iniziato. Una struttura invisibile caricata nella pagina identifica il dispositivo iOS e seleziona il codice della catena DarkSword da utilizzare; se il browser non viene riconosciuto come Safari, il sito mostra un messaggio che invita esplicitamente ad aprire il collegamento con il browser Apple.
Non è quindi necessario parlare genericamente di “phishing”: l’ingegneria sociale serve a portare l’utente sul sito, ma il passo successivo consiste in un tentativo di exploitation drive-by del dispositivo. La prima analisi della full-chain DarkSword aveva già mostrato come una pagina web potesse diventare il punto iniziale di una sequenza capace di attraversare browser, sandbox e kernel.
Wallet, keychain e Notes diventano il bersaglio dopo la compromissione
Se la catena riesce a ottenere il livello di accesso previsto, il codice analizzato prova a installare un secondo payload e a comunicare con l’infrastruttura controllata dagli aggressori. Malwarebytes indica tra gli obiettivi credenziali salvate, informazioni relative ai wallet di criptovalute e note presenti sul dispositivo.
È coerente con le capacità già osservate nelle precedenti operazioni DarkSword: GHOSTBLADE era stato associato alla raccolta di keychain, database Notes, messaggi e informazioni finanziarie. La distinzione fondamentale riguarda però ciò che i ricercatori hanno effettivamente dimostrato nel nuovo caso. Malwarebytes ha analizzato i file della campagna, ma non ha eseguito la catena su un iPhone né osservato direttamente dati uscire da un dispositivo compromesso. Il codice mostra quindi intenzione e capacità progettata; non dimostra quante vittime siano state realmente infettate.
Gli iPhone aggiornati hanno già le patch ma il range della nuova pagina non è definito
Le parti del codice esaminate corrispondono alla famiglia DarkSword resa pubblica a marzo e Apple ha già distribuito le correzioni per le vulnerabilità note della catena. Le precedenti analisi avevano associato alcune varianti principalmente alle versioni iOS 18.4-18.6.2, ma quel dato non può essere trasferito automaticamente alla campagna iPhone Duo. Malwarebytes precisa di non avere ancora confermato l’esatto intervallo di versioni vulnerabili e segnala che i file acquisiti contengono anche codice destinato a release iOS precedenti. Una vecchia stima di iVerify indicava fino a 270 milioni di dispositivi nella popolazione potenzialmente esposta alle versioni prese di mira all’epoca della disclosure: non è una stima delle vittime attuali e non misura gli iPhone vulnerabili a questo specifico sito. L’esca resta però particolarmente efficace perché chi cerca di sostituire il proprio telefono può trovarsi proprio su un modello non aggiornato.
Continua con:
iPhone 18 Pro parte piano tra preorder, Trade-In e attesa per iPhone Duo
DarkSword torna contro iPhone con iOS 18 attraverso infrastrutture riutilizzate
La truffa più efficace non chiede più alla vittima di consegnare il segreto
Il falso preorder mostra una convergenza pericolosa tra social engineering di massa e exploit tecnicamente avanzati. Una normale pagina Apple contraffatta cerca di convincere l’utente a inserire password, carta di credito o Apple Account; qui quella stessa interfaccia serve soprattutto a ottenere la visita e a mantenere la vittima sulla pagina abbastanza a lungo perché il codice faccia il resto. Per gli utenti la misura prioritaria resta installare le versioni iOS più recenti: le falle DarkSword documentate sono già state corrette e un dispositivo aggiornato elimina il presupposto tecnico su cui si basa la catena conosciuta. Per chi conserva criptovalute il caso aggiunge una seconda lezione: seed phrase, credenziali e segreti non dovrebbero essere lasciati in Notes, fotografie o altri archivi accessibili dall’endpoint. iPhone Duo è soltanto l’esca del momento. Ciò che conta è il modello: quando un prodotto ad altissima domanda incontra una exploit chain già disponibile, anche una pagina promozionale apparentemente banale può diventare la prima fase di una compromissione completa del telefono.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.