🛡️ Executive Summary
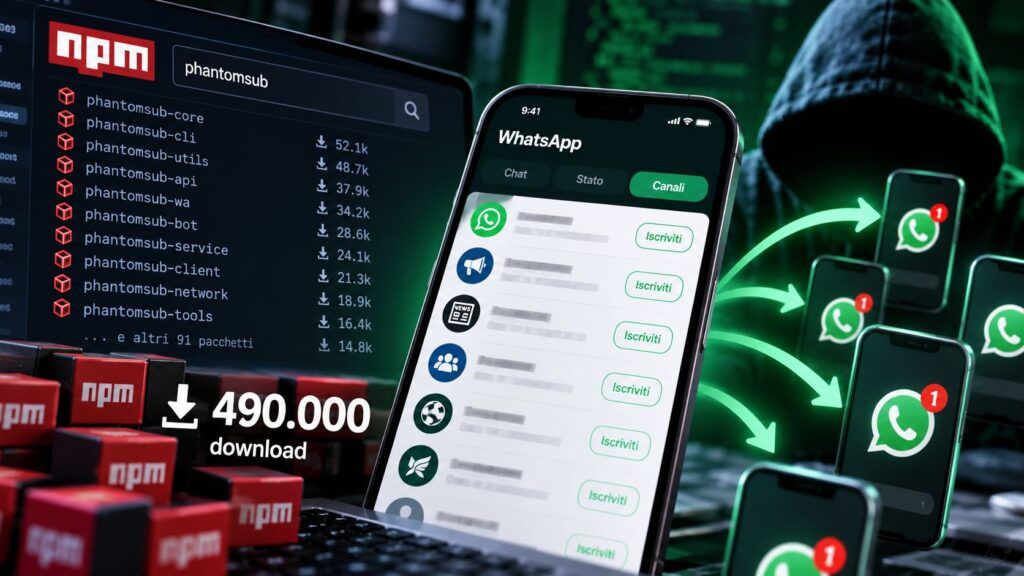
- OX Security collega 101 pacchetti npm alla campagna PhantomSub, con circa 490.000 download complessivi e 116.000 registrati negli ultimi trenta giorni.
- I pacchetti modificano fork della libreria Baileys per utilizzare sessioni WhatsApp già autenticate e iscrivere silenziosamente gli utenti a gruppi e canali controllati dagli operatori.
- La monetizzazione non passa dal furto immediato di password: gli sviluppatori diventano involontariamente follower utilizzati per aumentare reputazione e credibilità commerciale dei canali.
Centouno pacchetti npm possono trasformare la sessione WhatsApp di uno sviluppatore in uno strumento per gonfiare artificialmente gruppi e canali commerciali. La campagna è stata denominata PhantomSub da OX Security e comprende fork modificati di Baileys, libreria open source utilizzata per automatizzare WhatsApp attraverso codice. I pacchetti identificati totalizzano circa 490.000 download, dei quali 116.000 negli ultimi trenta giorni, e molti risultavano ancora disponibili quando la ricerca è stata pubblicata. La peculiarità è il modello di monetizzazione: non serve necessariamente rubare una password o installare un infostealer. È sufficiente utilizzare una sessione già autenticata per trasformare sviluppatori reali in follower involontari che aumentano il valore apparente di canali controllati dagli operatori.
Cosa leggere
PhantomSub usa la fiducia in Baileys per entrare direttamente nella sessione WhatsApp
Baileys è un’implementazione non ufficiale delle API WhatsApp utilizzata per bot, automazione delle chat, assistenza e altri servizi. PhantomSub sfrutta proprio questa funzione: gli sviluppatori installano pacchetti che sembrano fork o varianti della libreria originale e successivamente collegano il proprio account WhatsApp attraverso il normale processo di autenticazione previsto dal progetto. A quel punto il codice modificato può utilizzare la sessione già autorizzata per aggiungere l’account a gruppi o iscriverlo a canali senza chiedere un consenso separato.
L’analisi tecnica pubblicata da OX Security identifica 101 pacchetti, 16 dei quali risultavano rimossi da npm al 28 settembre, mentre la campagna continuava ad ampliarsi con nuovi package pubblicati principalmente tra agosto e settembre. Il meccanismo mostra una forma di supply chain differente rispetto a NodeCordRAT distribuito attraverso pacchetti npm dedicati al mondo Bitcoin: PhantomSub non cerca necessariamente l’esecuzione di un RAT o il controllo completo della macchina, perché il valore è già contenuto nella sessione WhatsApp che lo sviluppatore consegna volontariamente alla libreria.
Leggi anche: npm v12 blocca gli install script ma indexed-btree sposta il malware al runtime
Tre varianti diverse convergono sugli stessi canali e sugli stessi beneficiari
OX ha individuato tre modalità principali con cui i pacchetti gestiscono gli identificativi dei canali da seguire. Diciannove package recuperano le liste da GitHub durante l’esecuzione, consentendo agli operatori di modificare centralmente le destinazioni senza pubblicare una nuova versione su npm; sessanta incorporano direttamente gli identificativi nel codice sorgente in chiaro; altri quattordici li memorizzano codificati oppure offuscati.
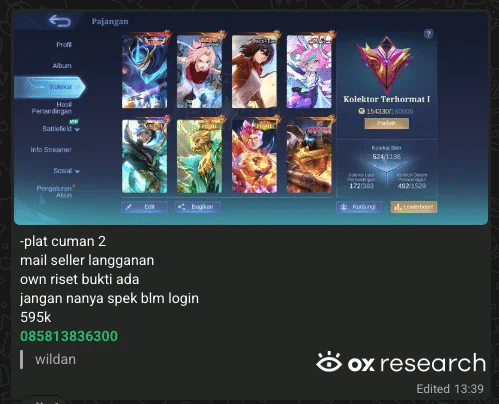
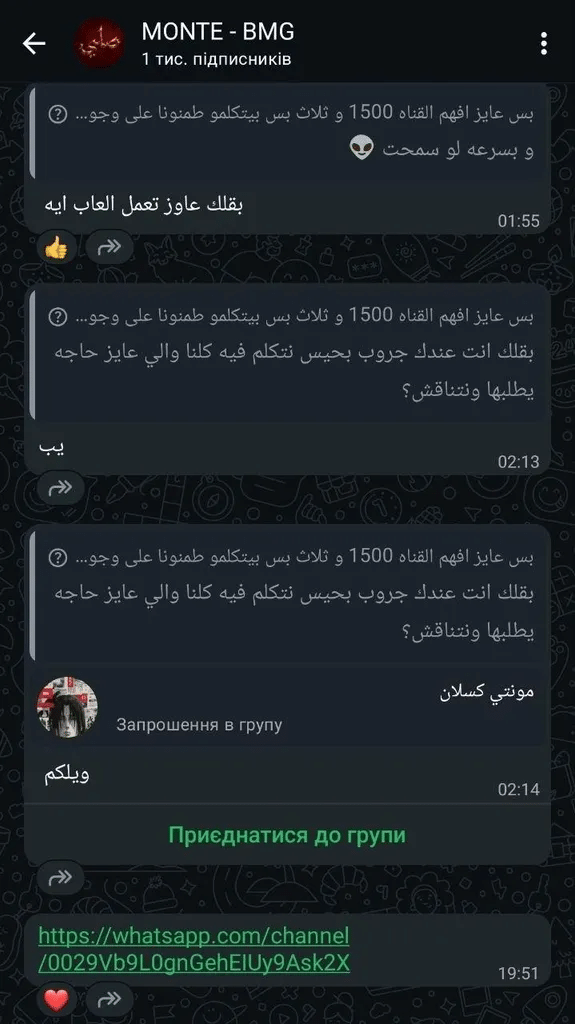
Più importante della singola tecnica è la sovrapposizione dell’infrastruttura: package pubblicati con nomi e account differenti condividono channel ID, repository GitHub e liste remote. Questo consente di collegare almeno parte delle pubblicazioni a beneficiari comuni invece di considerarle incidenti indipendenti. Alcuni canali individuati dai ricercatori sono riconducibili a mercati e servizi indonesiani che vendono account TikTok, risorse per videogiochi, APK “premium”, script per bot e servizi di social-media boosting.
Il precedente dei pacchetti PhantomRaven costruiti per colpire sviluppatori attraverso npm mostrava una supply chain orientata al furto di segreti; PhantomSub utilizza invece lo stesso punto di ingresso per trasferire reputazione sociale, dimostrando che un package malevolo può essere economicamente utile anche senza svuotare wallet o esfiltrare repository.
I 490.000 download non equivalgono a 490.000 vittime ma mostrano la scala della distribuzione
Il numero complessivo dei download deve essere interpretato con cautela. 490.000 download non significano automaticamente 490.000 sviluppatori compromessi, perché npm può registrare download ripetuti, installazioni automatiche e utilizzi che non portano necessariamente alla connessione di un account WhatsApp. Allo stesso modo, per completare l’abuso PhantomSub deve poter operare su una sessione Baileys autenticata.
Il dato resta però rilevante perché 116.000 download sono avvenuti soltanto nell’ultimo mese, mentre nuovi pacchetti continuavano ad apparire nel registry. Il vantaggio criminale cresce con la diffusione: ogni sviluppatore che utilizza un fork contaminato può trasformarsi in un nuovo follower reale, facendo apparire più frequentato e affidabile il canale promosso. È un’economia diversa da quella descritta nella compromissione TanStack e nella diffusione di WeaselBiscuit attraverso la supply chain npm, ma sfrutta lo stesso deficit strutturale: il developer tende a valutare una dipendenza per funzionalità, popolarità e compatibilità, mentre poche righe aggiunte a un fork possono introdurre comportamenti che non hanno alcun rapporto con lo scopo dichiarato della libreria.
Continua con:
Shai-Hulud compromette 80 pacchetti TanStack e trasforma npm in un worm supply chain
Pacchetti npm e Go usano kill switch e payload remoti contro gli sviluppatori
Il problema è collegare un account personale a codice che non è stato realmente verificato
Continua con:
OX raccomanda di rimuovere i package identificati, bloccare gli indicatori pubblicati, abbandonare e segnalare i gruppi indesiderati e soprattutto evitare librerie non affidabili che richiedano la connessione di account WhatsApp personali. È quest’ultimo il punto più importante: un fork npm che ottiene una sessione autenticata non necessita della password dell’utente per compiere azioni a suo nome, perché utilizza un’autorizzazione già concessa. Anche l’irrigidimento introdotto da npm v12 sugli install script non elimina completamente questa classe di rischio quando il comportamento malevolo viene eseguito durante il normale utilizzo della libreria. PhantomSub amplia quindi il concetto di compromissione della supply chain: non tutto il codice malevolo deve installare malware tradizionale. Può limitarsi a sfruttare l’identità, la sessione e la fiducia che il developer ha già consegnato al software, trasformando un account reale in una risorsa commerciale per qualcun altro senza che l’utente abbia mai scelto di partecipare.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.