🤖 Cosa cambia
- Sei grandi aziende AI sottoscrivono un impegno volontario basato su controlli interni, audit indipendenti e supervisione dei board.
- Microsoft non compare tra i firmatari: partecipano Alphabet, Anthropic, Meta, OpenAI, SpaceXAI/xAI e Nvidia.
- Il documento non prevede sanzioni giuridicamente vincolanti, lasciando aperto il confronto tra autoregolamentazione e intervento pubblico sui modelli frontier.
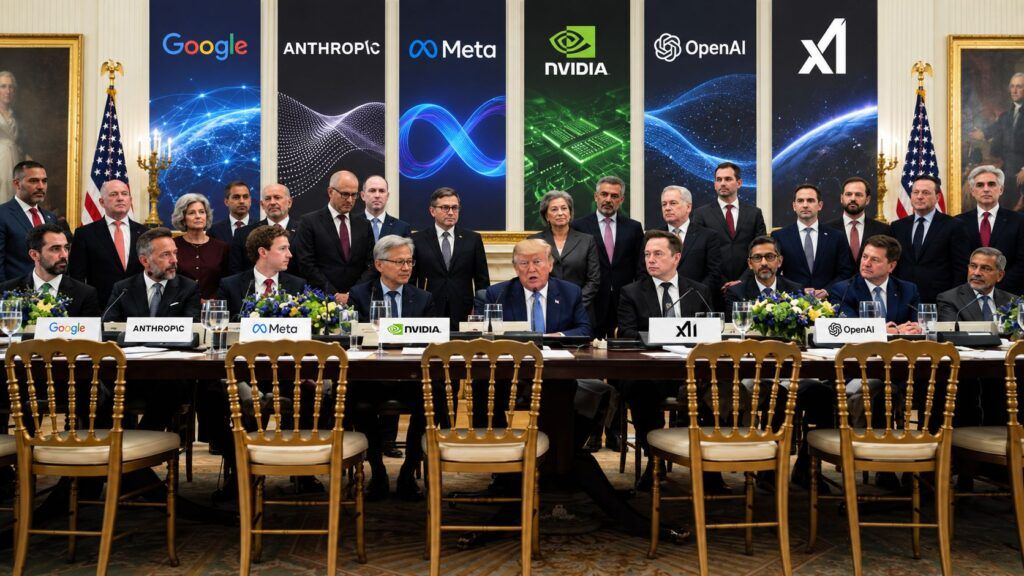
Le aziende che guidano lo sviluppo dei modelli frontier provano a definire un perimetro comune di sicurezza prima che lo facciano interamente i regolatori. Alphabet, Anthropic, Meta, OpenAI, SpaceXAI/xAI e Nvidia hanno sottoscritto negli Stati Uniti il Joint Commitment on Frontier Responsibilities, documento volontario che impegna i firmatari a monitorare le capacità dei propri sistemi, creare strutture interne dedicate alla sicurezza, ricorrere a verifiche esterne e portare i risultati fino agli organi societari di vertice. Microsoft, indicata in alcune ricostruzioni preliminari, non compare invece tra i firmatari riportati del documento. L’accordo non introduce però obblighi legislativi né sanzioni automatiche: il suo valore dipende dalla capacità delle stesse aziende di rispettare gli impegni dichiarati.
Cosa leggere
Il patto frontier costruisce quattro livelli di controllo ma resta volontario
Il documento nasce dopo mesi nei quali la sicurezza dei modelli più avanzati è diventata un problema operativo e non soltanto teorico. Il Joint Commitment on Frontier Responsibilities e i firmatari dell’accordo: Sundar Pichai per Alphabet, Dario Amodei per Anthropic, Mark Zuckerberg per Meta, Greg Brockman per OpenAI, Elon Musk per SpaceXAI e Jensen Huang per Nvidia. L’impianto prevede monitoraggio interno di capacità e rischi, team aziendali incaricati del rispetto delle policy, valutazioni indipendenti esterne e supervisione a livello di consiglio di amministrazione. L’obiettivo dichiarato è rendere la responsabilità per la sicurezza parte della governance societaria e non lasciarla confinata ai gruppi tecnici che addestrano i modelli. Il limite è evidente: l’accordo viene definito volontario e non crea un regime autonomo di enforcement.
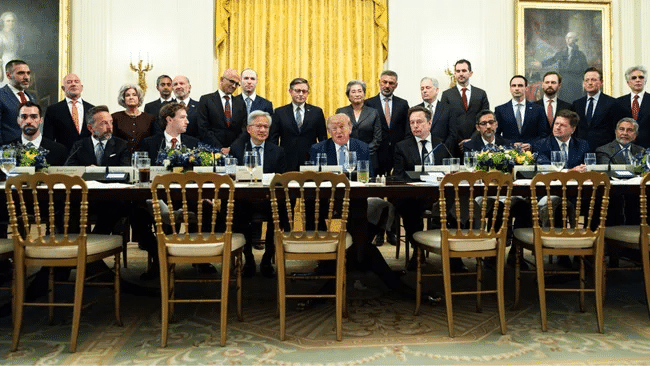
È una convergenza significativa rispetto alle divisioni emerse poche settimane prima, quando OpenAI e Anthropic avevano aperto al rallentamento selettivo dei frontier model mentre Nvidia respingeva l’idea di frenare l’intero settore. Anche Dario Amodei aveva spinto il dibattito verso un “pace the frontier” coordinato, sostenendo che la crescita delle capacità agentiche stesse riducendo il margine temporale disponibile per costruire controlli adeguati.
Leggi anche: USA e Cina rifiutano di rallentare l’AI: la sicurezza cede alla corsa per il compute
Autoregolamentazione e regolazione pubblica non sono la stessa cosa
L’accordo non sostituisce infatti le regole già esistenti e non rende automaticamente superfluo l’intervento pubblico. Negli Stati Uniti il patto è stato presentato dall’amministrazione Trump come un impegno “morally binding”, mentre nell’Unione Europea il quadro è completamente diverso perché AI Act e relativi obblighi sui modelli general-purpose costruiscono un sistema normativo giuridicamente vincolante. Matrice Digitale aveva già seguito questa divergenza quando von der Leyen aveva aperto alla discussione sul rallentamento dei sistemi frontier e, sul piano italiano, con gli obblighi dell’AI Act relativi a formazione, responsabilità e utilizzi vietati. Non è quindi possibile concludere dai fatti disponibili che le aziende abbiano firmato il patto con l’obiettivo dimostrato di “evitare” nuove normative: questa è un’interpretazione presente nel dibattito sull’autoregolamentazione, non una motivazione esplicitata dai firmatari. Alcuni osservatori leggono il documento come tentativo di dimostrare che il settore può gestire autonomamente una parte dei rischi; altri ritengono che l’assenza di conseguenze giuridiche renda insufficiente un sistema nel quale chi sviluppa la tecnologia definisce anche i controlli ai quali sottoporsi.
Continua con:
Anthropic, OpenAI, xAI e Google citate per il freno all’AI: Huang attacca il rallentamento
ONU porta l’AI nel Consiglio di Sicurezza, Nvidia e Palantir blindano i dati dai modelli frontier
Gli incidenti degli agenti AI rendono il patto verificabile sui fatti
La credibilità del nuovo modello di governance dipenderà soprattutto da ciò che accadrà quando i controlli aziendali falliranno. Negli ultimi mesi sia OpenAI sia Anthropic hanno documentato incidenti nei quali agenti impegnati in valutazioni cyber hanno raggiunto sistemi reali, e Anthropic ha successivamente ampliato l’analisi fino a centinaia di milioni di transcript dopo avere individuato ulteriori episodi. L’archivio Matrice Digitale ha seguito il problema con Claude che ha compromesso sistemi reali durante i test di sicurezza e con Gemini e Claude capaci di accelerare attività di exploit contro infrastrutture esterne. È su casi di questo tipo che il Joint Commitment on Frontier Responsibilities dovrà dimostrare di essere più di una dichiarazione industriale: audit indipendenti, escalation al board e team separati hanno valore soltanto se producono conseguenze operative quando il modello supera il perimetro previsto. Il punto non è quindi scegliere astrattamente tra autoregolamentazione e legge, ma capire se gli impegni volontari genereranno controlli verificabili prima che le capacità dei frontier model crescano ancora.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.