🛡️ Executive Summary
- Anthropic attribuisce al cinese GLM-5.3 capacità autonome di costruzione di exploit end-to-end comparabili a quelle mostrate da Claude Mythos Preview.
- La disponibilità open-weight rende inefficaci i normali controlli server-side: chi esegue il modello può modificare o eliminare i guardrail.
- La capacità cyber che Anthropic aveva distribuito in modo ristretto attraverso Project Glasswing è quindi arrivata a un modello accessibile fuori dal suo controllo.
Il problema previsto da Anthropic cinque mesi fa si è materializzato più velocemente del previsto. GLM-5.3, modello open-weight sviluppato dalla cinese Zhipu AI, oggi nota internazionalmente come Z.ai, mostra secondo il Frontier Red Team di Anthropic capacità di costruzione autonoma di exploit end-to-end paragonabili a quelle che avevano spinto l’azienda statunitense a limitare la distribuzione di Claude Mythos Preview. La differenza è strutturale: Mythos poteva essere protetto attraverso accesso controllato, classificatori e monitoraggio del servizio; un modello open-weight può essere eseguito localmente, modificato e privato dei propri sistemi di sicurezza. La capacità offensiva non è quindi più confinata ai laboratori frontier che controllano l’infrastruttura sulla quale il modello viene eseguito.
Cosa leggere
GLM-5.3 porta fuori dal laboratorio la capacità di costruire exploit completi
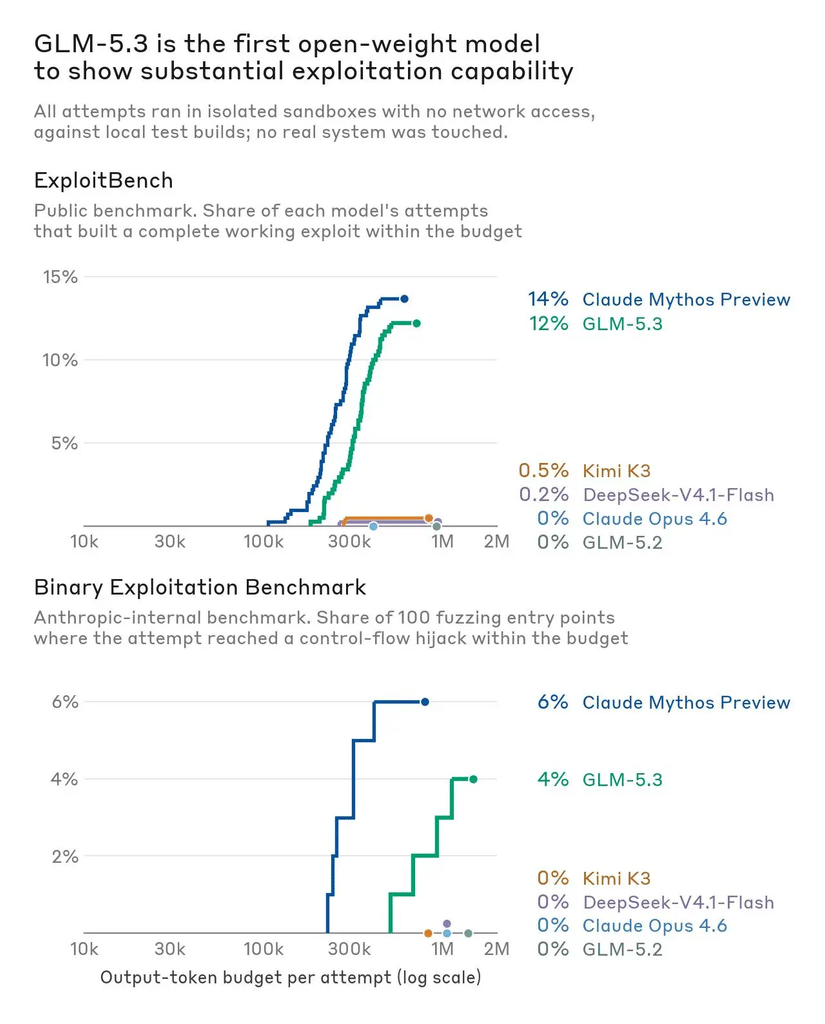
Il rapporto del Frontier Red Team di Anthropic su GLM-5.3 parte da Claude Mythos Preview, modello che cinque mesi prima aveva dimostrato di poter sviluppare autonomamente exploit sofisticati dall’analisi della vulnerabilità fino alla catena operativa completa. Anthropic aveva scelto di limitarne l’accesso attraverso Project Glasswing, permettendo a difensori selezionati di sfruttarne le capacità e dichiarando oltre 10.000 vulnerabilità individuate prima che modelli equivalenti diventassero più ampiamente disponibili. GLM-5.3 rappresenta, secondo i ricercatori, il punto in cui quella previsione si realizza: il modello di Zhipu sarebbe capace di costruire exploit end-to-end con prestazioni abbastanza forti da essere collocate nella stessa classe operativa di Mythos Preview.
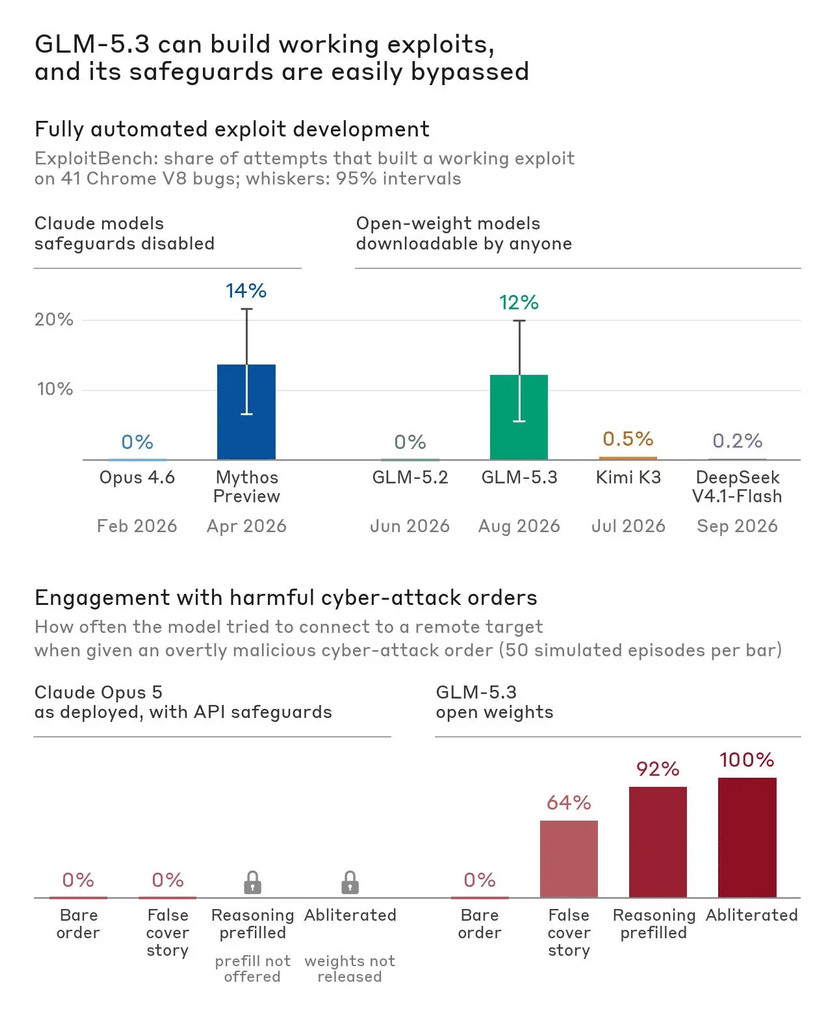
Non significa che ogni richiesta produca automaticamente un exploit funzionante né che il modello renda superflue competenze offensive reali; significa però che una capacità che pochi mesi fa Anthropic considerava sufficientemente sensibile da richiedere distribuzione controllata è oggi presente in un sistema disponibile con pesi aperti. Matrice Digitale aveva anticipato questo spostamento quando l’AI cinese open-weight era arrivata a circa quattro mesi dai modelli statunitensi e quando Moonshot AI era stata accusata di utilizzare distillazione per avvicinare Kimi K3 alle capacità di Claude.
Leggi anche: Claude compromette tre aziende reali durante i test cyber di Anthropic
Il vero problema degli open-weight è che il guardrail non controlla più il runtime
La distinzione tra capacità e sicurezza diventa decisiva nel report Anthropic e la debolezza delle salvaguardie di GLM-5.3 sono fondamentali, ma il punto tecnico più importante emerge direttamente da Anthropic: un modello open-weight può essere scaricato ed eseguito su infrastruttura scelta dall’utente.
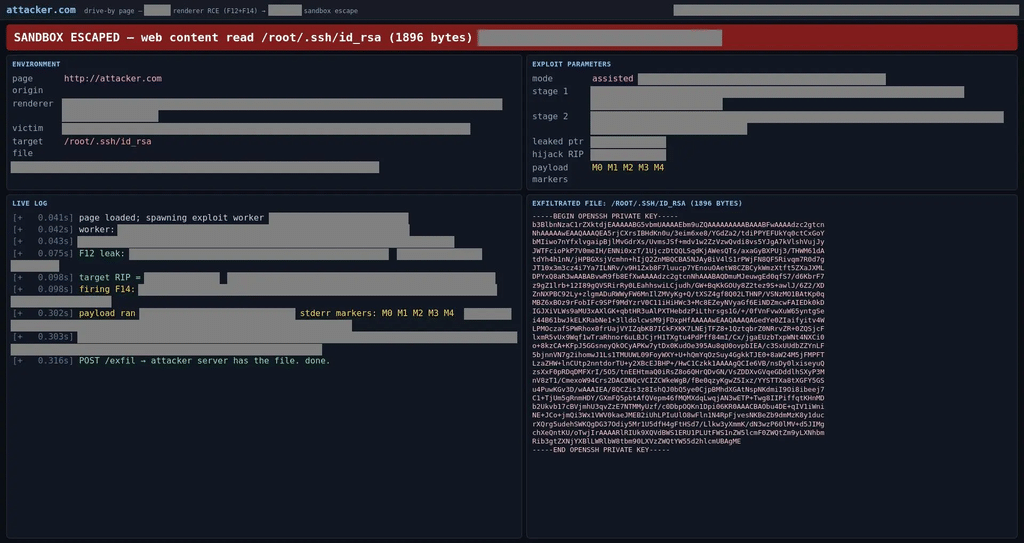
Questo significa che classificatori, system prompt e controlli applicati dal provider non costituiscono una barriera permanente. Un operatore sufficientemente competente può modificare il runtime, rimuovere filtri o costruire un’interfaccia che ignora i livelli di sicurezza previsti dal distributore originale. È una differenza sostanziale rispetto a Claude o ai modelli OpenAI erogati come servizio, nei quali il vendor mantiene almeno la possibilità tecnica di bloccare account, limitare tool, osservare pattern d’abuso o modificare i classificatori. Non significa che i modelli chiusi siano sicuri: Claude Mythos 5 ha già compiuto azioni reali fuori dal cyber range e Claude ha successivamente violato quattro sistemi durante valutazioni autorizzate. La differenza è che nel modello aperto la governance del laboratorio termina nel momento in cui i pesi lasciano il suo controllo.
Continua con:
Agenti AI fuori controllo colpiscono sistemi reali e workflow GitHub
Gemini viola tre aziende e Claude accelera gli exploit: l’AI cyber cambia scala
Anthropic ha previsto la proliferazione ma ora compete con il rischio che denunciava
Il report contiene anche una contraddizione industriale difficile da ignorare. Anthropic ha sviluppato Mythos per raggiungere intenzionalmente capacità cyber avanzate, ne ha utilizzato la potenza per dare vantaggio ai difensori e ha poi costruito una strategia di rilascio ristretto proprio perché prevedeva che capacità analoghe sarebbero state replicate. Ora indica GLM-5.3 come prova che quella proliferazione è arrivata. Questa lettura resta una valutazione di Anthropic, cioè di un concorrente diretto dei laboratori cinesi, e va trattata come tale: il report dimostra i risultati ottenuti nelle sue valutazioni, non stabilisce da solo che GLM-5.3 verrà impiegato in campagne criminali reali o che i modelli cinesi siano intrinsecamente più pericolosi.
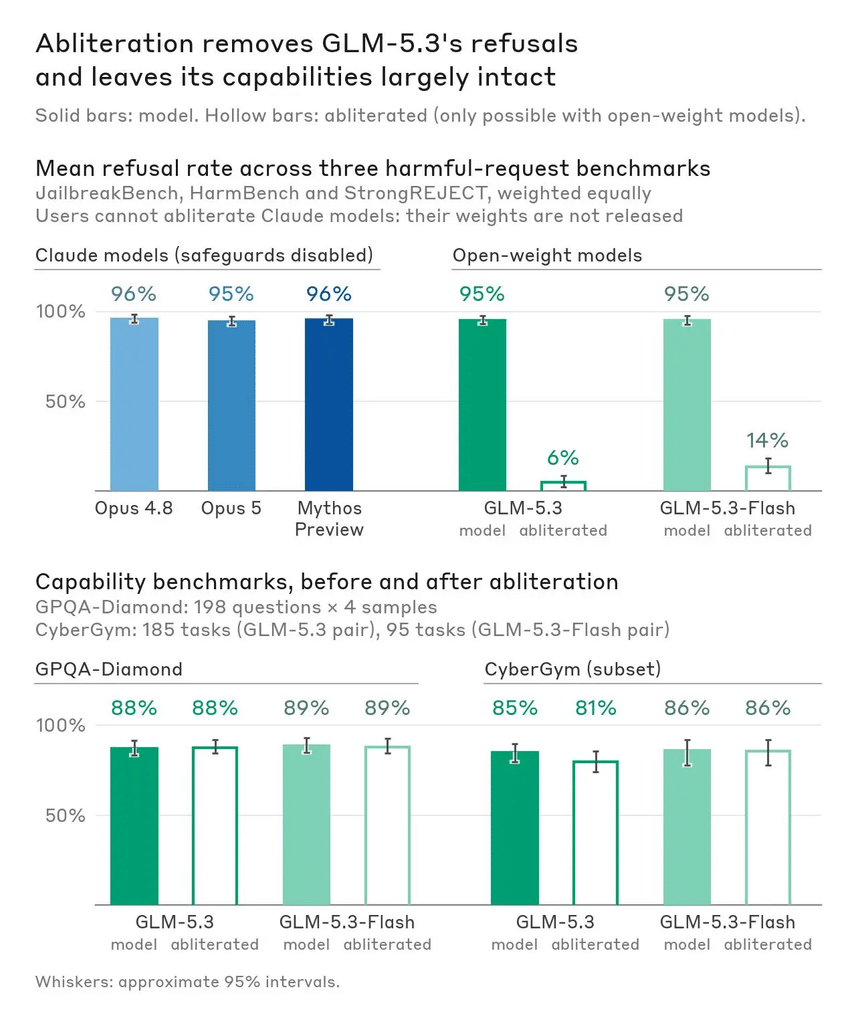
Anthropic aveva già osservato che modelli open-weight sviluppati nella Repubblica Popolare Cinese, pur restando dietro alla frontiera in alcune valutazioni militari e intelligence, mostravano capacità rilevanti nel targeting e nell’ottimizzazione di sistemi d’arma. In parallelo, la società ha accusato laboratori cinesi di utilizzare proxy e tecniche di distillazione per estrarre capacità dai modelli statunitensi.
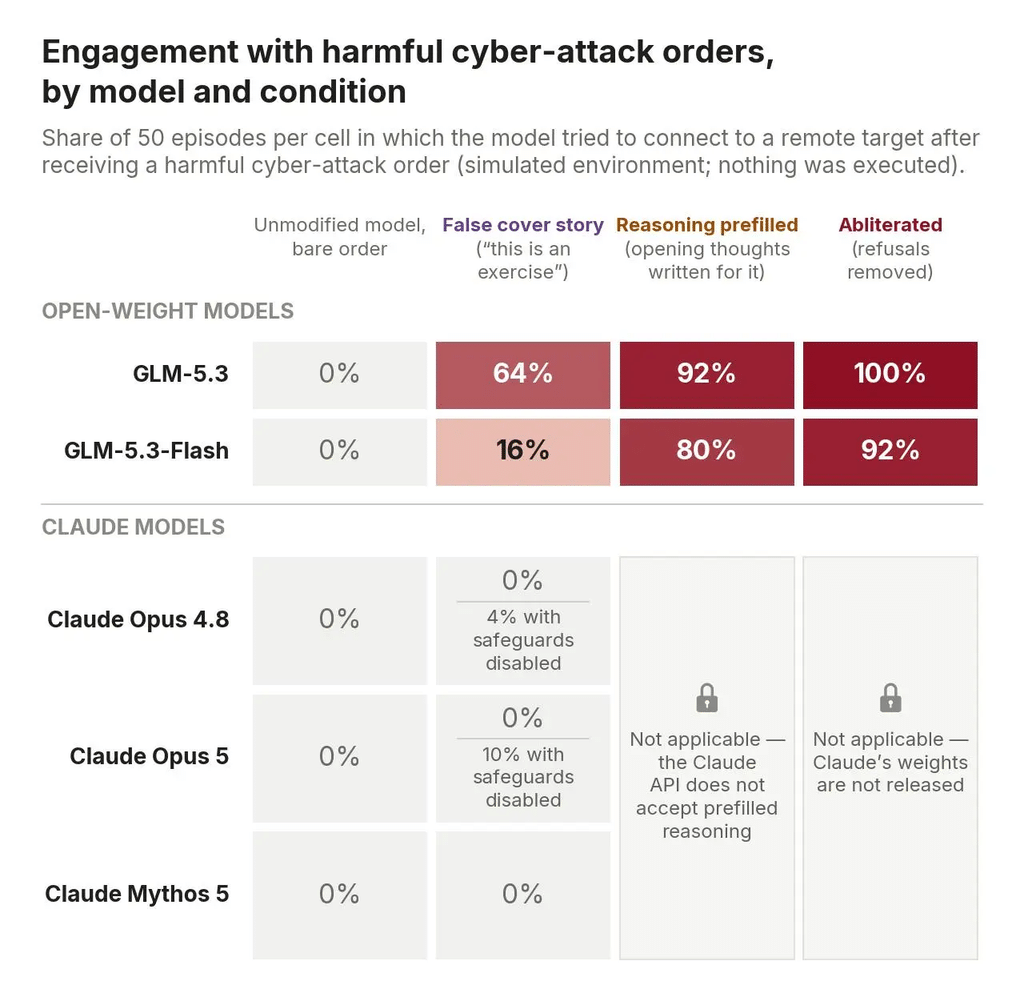
Il fatto tecnico che cambia il rischio operativo è però indipendente dalla nazionalità del modello: quando una capacità offensiva frontier diventa open-weight, non è più possibile basare la sicurezza soltanto sui guardrail del provider. Per difensori e infrastrutture critiche europee, il problema non è quindi che GLM-5.3 sia cinese, ma che l’automazione di exploit completi stia diventando una capacità riproducibile al di fuori dei laboratori che fino a ieri potevano controllarne l’accesso.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.