🛡️ Executive Summary
- Operation KillSwitch ha preso il controllo del leak site KillSec e messo in sicurezza almeno 110 TB di dati sottratti alle vittime.
- Gli investigatori collegano il gruppo a circa 1.000 attacchi sospetti, circa 500 dei quali finora valutati come riusciti.
- Il presunto amministratore principale ha 16 anni; l’indagine ha individuato anche sviluppatore, negoziatore e affiliate e l’uso dell’AI nell’infrastruttura criminale.
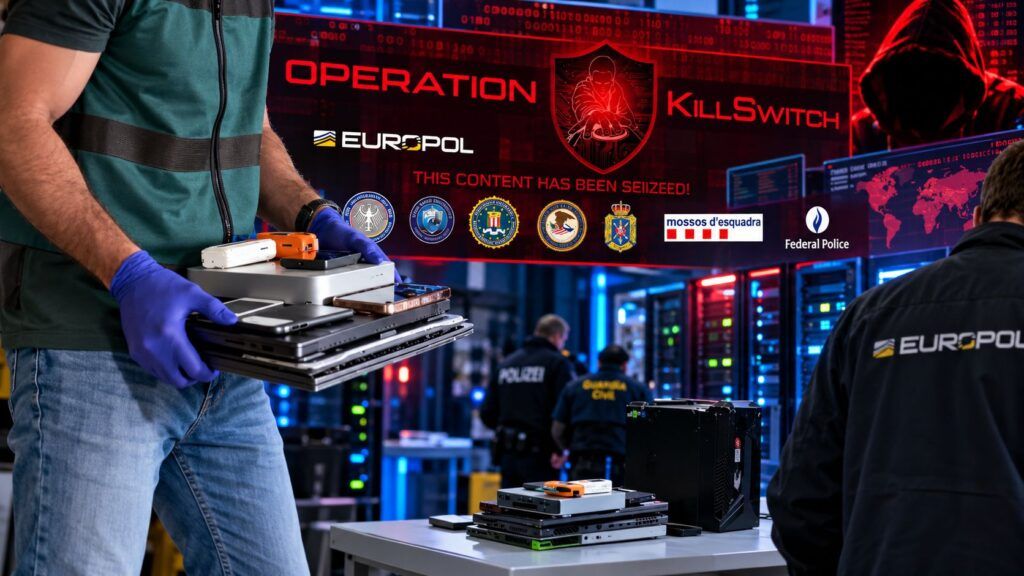
Le forze dell’ordine europee hanno colpito l’infrastruttura di KillSec, gruppo ransomware attivo dal 2024 che utilizzava un leak site nel dark web per minacciare le organizzazioni colpite con la pubblicazione dei dati rubati. Il 30 settembre 2026 gli investigatori hanno preso il controllo del sito, messo in sicurezza almeno 110 terabyte di dati, sequestrato cinque server centrali e reindirizzato i domini del gruppo verso un avviso delle autorità. Il dato più anomalo emerge però dalla struttura umana dell’operazione: il presunto amministratore e principale operatore individuato dagli investigatori ha appena 16 anni.
Cosa leggere
Operation KillSwitch colpisce 1.000 attacchi sospetti e cinque server centrali
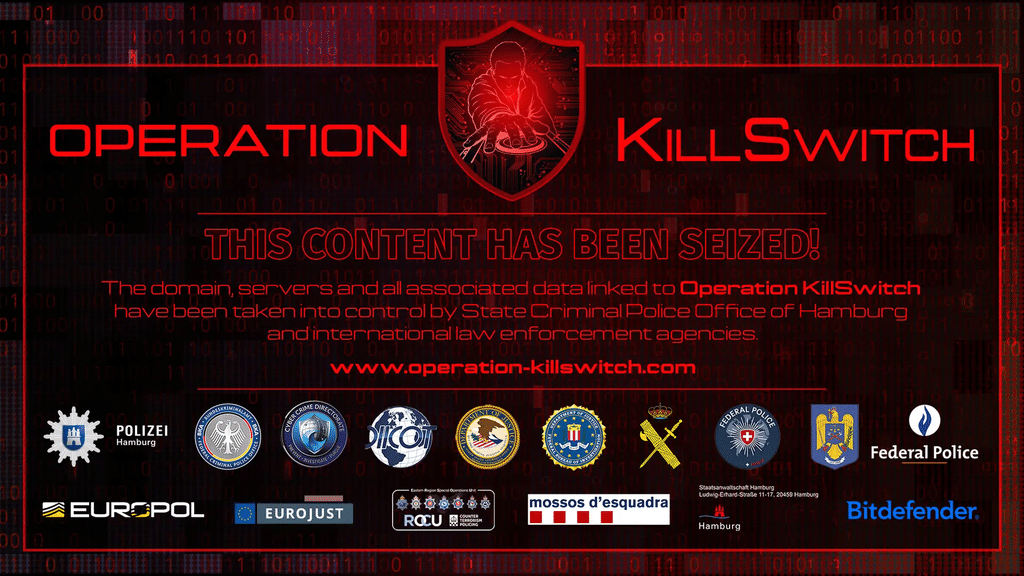
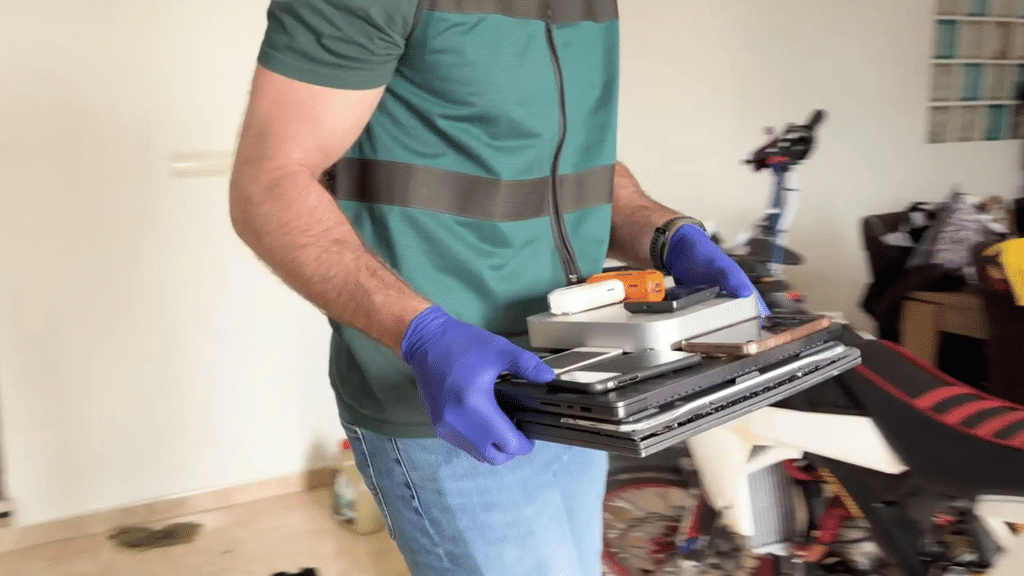
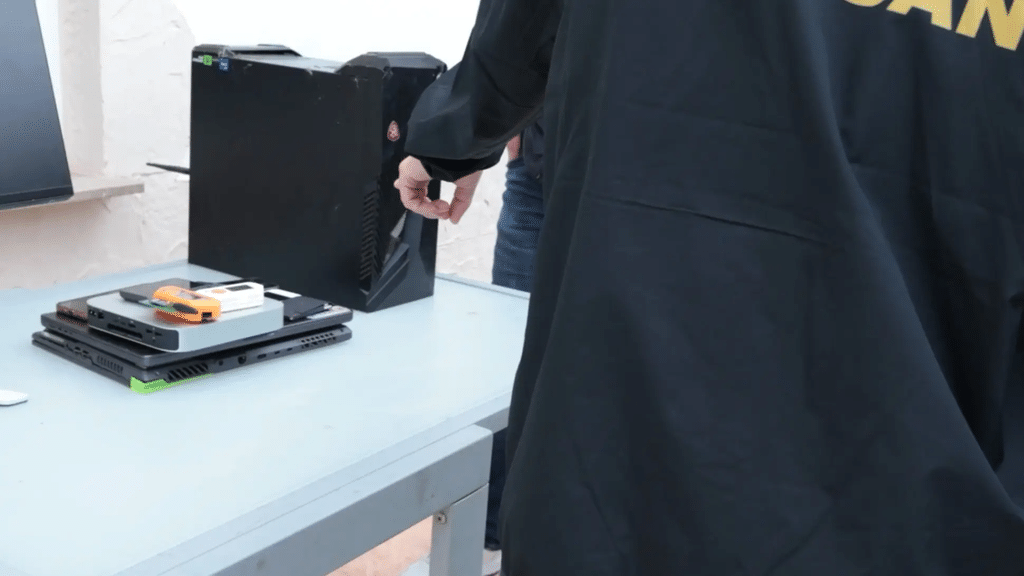
Secondo la ricostruzione ufficiale pubblicata da Europol sull’Operation KillSwitch, l’indagine guidata dalla polizia criminale e dalla Procura di Amburgo riguarda circa 1.000 attacchi sospetti nel mondo, dei quali circa 500 risultano finora riusciti. Il numero potrebbe ancora cambiare con l’analisi del materiale sequestrato. L’azione coordinata ha portato a otto perquisizioni in Grecia, Romania, Spagna e Regno Unito, tre arresti provvisori e alla presa di controllo di cinque server centrali utilizzati per gestire le attività del gruppo e conservare i dati sottratti. Anche i domini KillSec sono stati acquisiti e reindirizzati verso un seizure notice.
L’operazione segue una strategia già vista nei grandi takedown internazionali: non limitarsi all’identificazione degli operatori, ma colpire infrastruttura, dati, domini e flussi finanziari nello stesso momento, come accaduto con Operation Endgame contro le infrastrutture dei malware loader.
Leggi anche: Europol identifica otto cybercriminali nell’Operation Endgame
KillSec puntava su vulnerabilità, accessi deboli e storage cloud
KillSec non si affidava a un singolo exploit o a una sola famiglia ransomware. Europol descrive un modello operativo basato sullo sfruttamento di vulnerabilità software e punti di accesso scarsamente protetti, con particolare attenzione ai sistemi di cloud storage. Una volta ottenuto l’accesso, gli operatori copiavano dati interni sensibili verso infrastrutture controllate dal gruppo e trasformavano il furto in leva estorsiva. Le vittime venivano pubblicate sul leak site e minacciate con la diffusione dei file; se non pagavano, i dati potevano essere messi a disposizione gratuitamente. In alcuni casi KillSec avrebbe ottenuto riscatti significativi.
Il meccanismo conferma l’evoluzione del ransomware oltre la sola cifratura: il dato rubato diventa l’arma principale, mentre il leak site funziona come infrastruttura di pressione economica e reputazionale. È la stessa logica che ha reso centrali i portali di pubblicazione nelle grandi gang ransomware e che ha portato le autorità a trattare i leak site come asset operativi da sequestrare, non come semplici vetrine darknet.
Un sedicenne al centro della struttura con sviluppatore, negoziatore e affiliate
L’indagine assume una dimensione particolare per l’età degli operatori individuati. Gli investigatori indicano come presunto amministratore e principale operatore un ragazzo di 16 anni. Un secondo sospetto, ritenuto sviluppatore, ha compiuto 18 anni nell’agosto 2026 ed era quindi minorenne quando sarebbero stati commessi alcuni degli illeciti. Le autorità hanno inoltre identificato soggetti con ruoli di negoziatore e affiliate, mentre sono ancora in corso accertamenti su altri possibili membri.
Questa divisione delle funzioni mostra una struttura sorprendentemente simile a quella delle organizzazioni ransomware mature: sviluppo tecnico, gestione dell’infrastruttura, negoziazione economica e accesso alle vittime vengono separati tra persone diverse. Il modello industrializzato del cybercrime, già evidente nella crescita del ransomware-as-a-service e dei mercati criminali specializzati, abbassa anche la soglia d’ingresso: un gruppo non deve più possedere internamente tutte le competenze necessarie per operare su scala internazionale.
Continua con:
Caccia a LockBit: identificato il leader della ransomware gang
IOCTA 2026: AI, proxy e ransomware ridisegnano il cybercrime
KillSec usava l’AI per costruire infrastruttura e trovare nuove vittime
Il dettaglio tecnicamente più significativo arriva dall’uso dell’intelligenza artificiale. Gli investigatori hanno scoperto che KillSec utilizzava strumenti AI per costruire e mantenere la propria infrastruttura ransomware e per individuare potenziali vittime. Europol non specifica quali modelli o servizi fossero impiegati, né descrive un ransomware autonomo capace di condurre attacchi senza intervento umano: il dato documentato riguarda quindi l’uso dell’AI come moltiplicatore operativo, non come sostituto completo dell’attaccante. È esattamente il tipo di trasformazione evidenziato nel rapporto IOCTA 2026 di Europol sul ruolo crescente dell’AI nel cybercrime, dove automazione, ricerca dei target e riduzione delle competenze necessarie vengono indicati come acceleratori del crimine digitale. Operation KillSwitch aggiunge però un elemento concreto: una struttura sospettata di circa mille attacchi poteva essere amministrata anche da giovanissimi, appoggiandosi a vulnerabilità note, accessi deboli, infrastrutture riutilizzabili e strumenti AI. Il problema non è quindi soltanto che gli attaccanti diventino più sofisticati, ma che diventi sempre meno costoso costruire e mantenere un’operazione criminale capace di colpire centinaia di organizzazioni.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.