📌 In Sintesi
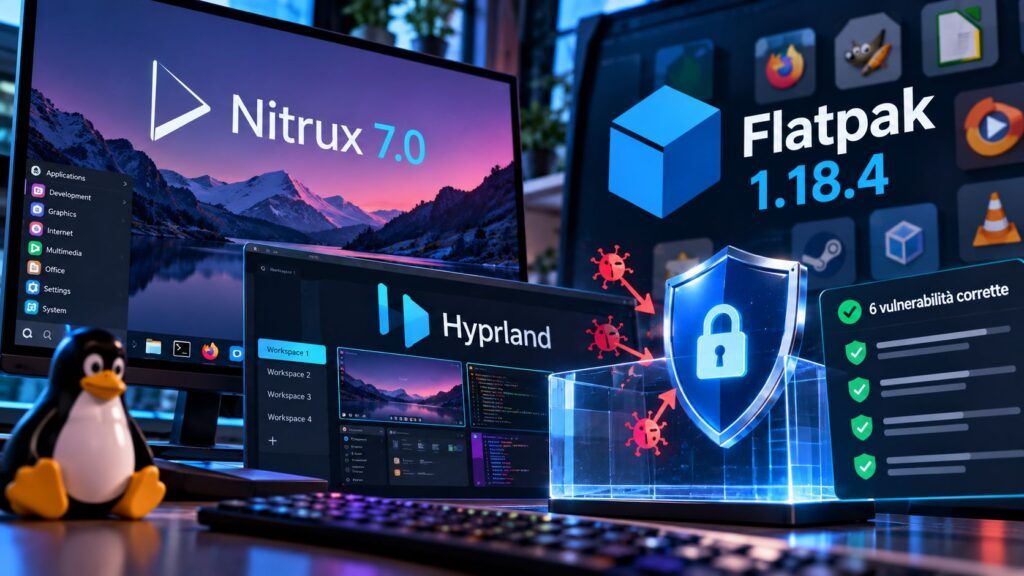
- Nitrux 7.0 aggiorna la distribuzione systemd-free al kernel Linux 7.2 e porta Hyprland alla versione 0.55.4.
- Flatpak 1.18.4 corregge sei vulnerabilità che coinvolgono file dell’host, token OCI, directory temporanee, D-Bus e processi esterni alla sandbox.
- I due aggiornamenti mostrano le due facce del desktop Linux moderno: stack Wayland sempre più rapido e sandbox applicative che richiedono manutenzione continua dei confini di sicurezza.
Nitrux e Flatpak aggiornano due livelli diversi ma ormai inseparabili del desktop Linux. Nitrux 7.0 porta la distribuzione systemd-free alla serie Linux 7.2 e aggiorna Hyprland alla 0.55.4, proseguendo la trasformazione iniziata con l’abbandono di Plasma e NX Desktop. Flatpak 1.18.4 interviene invece su un livello meno visibile ma più critico: il confine tra applicazione sandboxata e sistema host. La release corregge sei vulnerabilità, alcune delle quali permettono a un’app malevola installata tramite Flatpak di provocare operazioni privilegiate sui file dell’host o interferire con processi esterni alla sandbox. Il desktop Linux evolve quindi contemporaneamente nell’interfaccia e nella sicurezza dell’esecuzione applicativa.
Cosa leggere
Nitrux 7.0 consolida Hyprland e il modello systemd-free
Nitrux segnala il rilascio di Nitrux 7.0 con Linux 7.2 e Hyprland 0.55.4, mantenendo quella combinazione architetturale che ormai identifica la distribuzione: niente systemd, desktop costruito intorno a Wayland e un ciclo di aggiornamento orientato agli utenti che vogliono kernel e componenti grafici molto recenti. Il salto alla serie 7.0 segue direttamente Nitrux 6.1, che aveva già adottato Linux 7.0 e Hyprland 0.55.1, insieme alle patch CachyOS e a un profilo desktop fortemente orientato a hardware moderno.
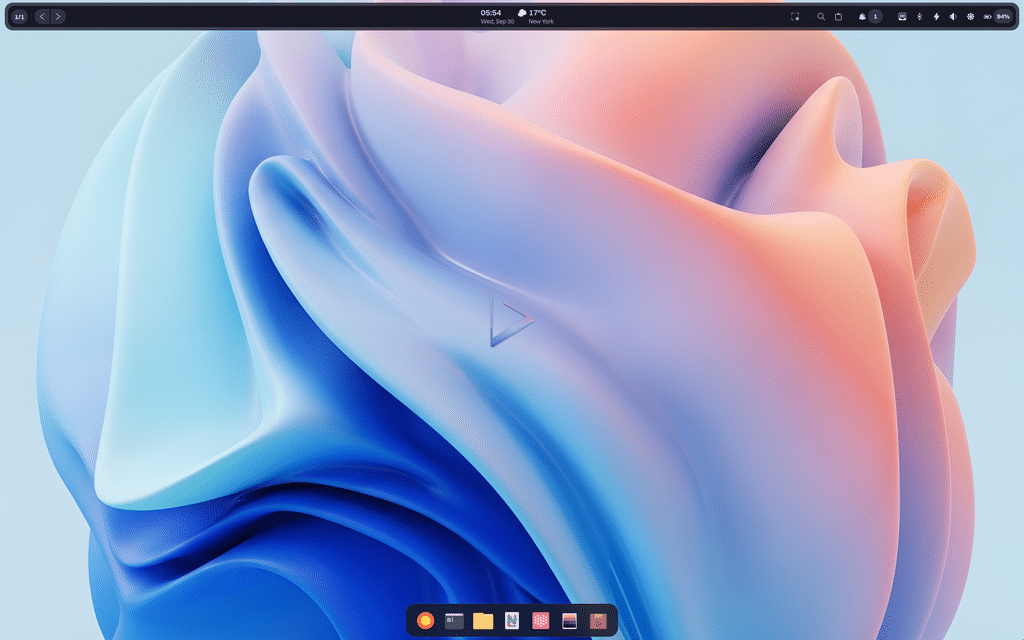
L’aggiornamento a Hyprland 0.55.4 mantiene quindi la rotta inaugurata quando Nitrux aveva abbandonato Plasma e NX Desktop per passare stabilmente a Hyprland su Wayland. La scelta non è soltanto estetica: compositor, gestione degli input, rendering, lock screen e strumenti di sessione diventano parti integrate di uno stack che Nitrux controlla senza dipendere dalla tradizionale combinazione Plasma/systemd. La precedente Nitrux 5.1 aveva già mostrato la centralità di Hyprland e dello scheduling desktop, rendendo la versione 7.0 più una maturazione dell’architettura scelta che un cambio di direzione.
Leggi anche: VirtualBox 7.2.14 prepara Linux 7.2 mentre Canonical lancia Enterprise Store
Flatpak 1.18.4 corregge falle che attraversano il confine della sandbox
La parte più delicata dell’aggiornamento Linux arriva però da Flatpak. Le note ufficiali di Flatpak 1.18.4 elencano sei vulnerabilità di sicurezza. CVE-2026-97023 e CVE-2026-97024 riguardano traversal e symlink durante l’installazione di un’app malevola: il codice privilegiato può essere indotto rispettivamente a eliminare file arbitrari o a sovrascriverli con un file vuoto o con un collegamento simbolico. CVE-2026-97025 impedisce invece che un token di autenticazione utilizzato per scaricare applicazioni o runtime da repository OCI autenticati diventi visibile agli altri utenti del sistema. CVE-2026-97026 restringe i permessi delle directory temporanee create sotto /var/tmp/flatpak-cache-*, mentre CVE-2026-97027 introduce un’allowlist per i campi dei file .desktop e dei servizi D-Bus, riducendo possibilità di denial of service e interazioni indesiderate con servizi dell’host. Infine CVE-2026-97029 impedisce a un processo sandboxato di inviare segnali a un process group che comprende processi parent esterni, scenario che poteva arrivare fino all’interruzione del desktop environment. Il progetto raccomanda l’aggiornamento alla 1.18.4 e considera vulnerabili le versioni precedenti interessate. Il precedente Flatpak 1.18.1 aveva già corretto dieci falle comprese sandbox escape ed escalation locale, dimostrando quanto il confine tra applicazione confinata e host resti un’area di sicurezza da trattare come codice privilegiato.
Continua con:
Flatpak corregge le subsandbox e riorganizza le dipendenze Meson
Alpine Linux 3.24 e Flatpak 1.18 aggiornano desktop e sandboxing
Il desktop Linux corre più veloce ma la sandbox resta un sistema complesso
Nitrux 7.0 e Flatpak 1.18.4 mostrano bene perché il desktop Linux del 2026 non può più essere descritto soltanto attraverso kernel e ambiente grafico. Nitrux porta avanti una distribuzione systemd-free, Wayland-first e fortemente personalizzata, mentre Flatpak gestisce un ecosistema applicativo che deve permettere a programmi confinati di dialogare comunque con filesystem, D-Bus, portali, repository OCI e processi dell’host. È proprio questa interazione a generare la superficie d’attacco più interessante. La sandbox non fallisce necessariamente perché “manca isolamento”, ma perché helper privilegiati, namespace, link simbolici, file desktop o gruppi di processo possono creare relazioni non previste tra ciò che dovrebbe essere separato. Il parallelo con la backdoor XZ Utils che aveva esposto quanto componenti apparentemente periferici possano compromettere la fiducia dell’intero stack Linux resta utile: sicurezza e modularità non coincidono automaticamente. Linux 7.2 e Hyprland 0.55.4 rendono il desktop più moderno; Flatpak 1.18.4 ricorda che ogni strato aggiunto per renderlo più sicuro diventa a sua volta software da difendere.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.