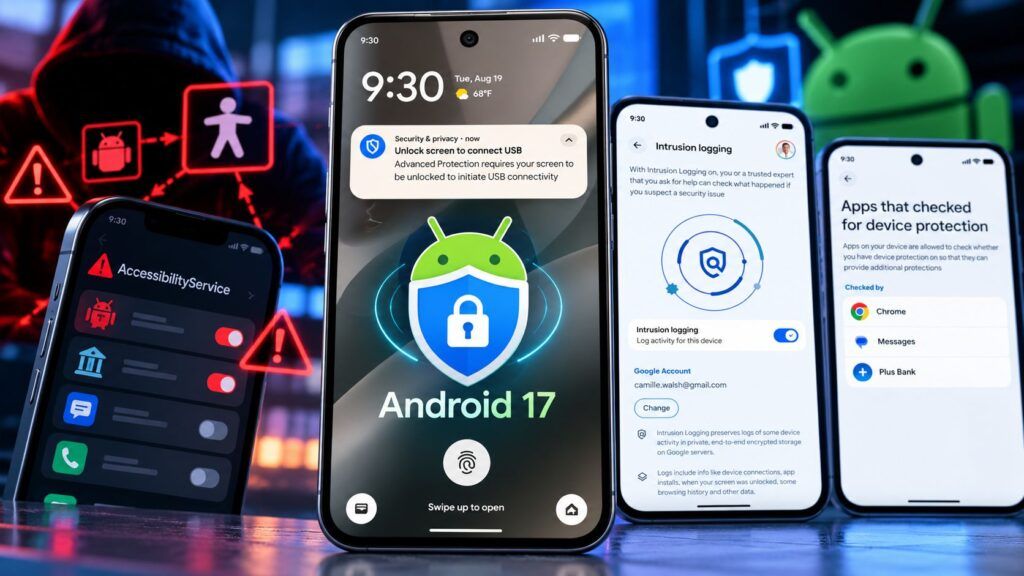
🛡️ Executive Summary
- Android 17 limita l’accesso ad AccessibilityService alle applicazioni verificate e classificate come veri strumenti di accessibilità quando Advanced Protection è attiva.
- La misura colpisce un vettore usato da banking trojan e spyware per leggere schermate, intercettare input, concedersi permessi e automatizzare frodi senza privilegi root.
- Advanced Protection aggiunge anche Intrusion Logging, protezione USB, blocco WebGPU e Failed Authentication Lock, ma resta una modalità opzionale attivata dall’utente.
Google interviene su uno dei meccanismi Android più abusati dal malware mobile: AccessibilityService, l’API nata per permettere a screen reader e strumenti assistivi di osservare l’interfaccia e interagire con le applicazioni per conto dell’utente. Con Android 17, quando viene attivata Advanced Protection, l’accesso viene ristretto alle applicazioni verificate e classificate effettivamente come Accessibility Tools. La conseguenza è importante perché numerosi banking trojan non hanno bisogno di ottenere root: convincono l’utente ad abilitare un servizio di accessibilità e utilizzano quel privilegio per leggere contenuti, premere pulsanti, concedersi autorizzazioni, sovrapporre schermate fraudolente e automatizzare transazioni. Google non elimina AccessibilityService, ma prova finalmente a separare in maniera più netta l’uso assistivo legittimo dall’abuso offensivo.
Cosa leggere
Android 17 limita AccessibilityService alle app verificate
La documentazione ufficiale di Android 17 definisce Advanced Protection Mode come una configurazione opzionale che applica in un solo passaggio un insieme di impostazioni di sicurezza più restrittive, mentre il nuovo aggiornamento dedicato ad Advanced Protection introduce la limitazione più significativa: con la modalità attiva, AccessibilityService può essere utilizzato esclusivamente da applicazioni verificate e categorizzate come strumenti di accessibilità.
Il cambiamento colpisce direttamente un modello di attacco consolidato. Un’app apparentemente innocua può chiedere all’utente di attivare il servizio con pretesti legati a ottimizzazione, sicurezza o funzioni aggiuntive e, una volta ottenuto il permesso, osservare elementi dell’interfaccia, eseguire azioni automatiche e interagire con altre app. La forza del vettore deriva precisamente dal fatto che l’API deve possedere capacità molto profonde per svolgere la propria funzione legittima. Android 17 non modifica quindi soltanto un permesso: restringe quali applicazioni possono accedere a un’interfaccia che, nelle mani sbagliate, equivale quasi a un sistema di automazione privilegiato sul dispositivo.
Leggi anche: Android 17 QPR1 porta Continue On e Gemini 3.8 dentro l’ecosistema Google
Banking trojan e spyware perdono uno dei percorsi più redditizi
La ragione del blocco emerge dalla stessa analisi di sicurezza pubblicata da Google: i servizi di accessibilità sono diventati un percorso privilegiato per malware finanziari e campagne di social engineering perché permettono di trasformare una concessione effettuata dall’utente in una sequenza di azioni automatizzate. Un trojan può leggere informazioni sensibili visualizzate sullo schermo, registrare input, impedire la disinstallazione, mostrare overlay sopra l’app bancaria e utilizzare l’interfaccia per autorizzare ulteriori permessi.
Il vantaggio per l’attaccante è evidente: invece di cercare una vulnerabilità kernel o una catena di exploit costosa, può convincere la vittima a concedere volontariamente una capacità prevista dal sistema operativo. Android aveva già introdotto restrizioni sulle impostazioni sensibili per le app installate tramite sideloading e protezioni durante le telefonate sospette, ma Advanced Protection alza ulteriormente la barriera perché non si limita a mostrare un avviso: riduce direttamente l’insieme delle applicazioni autorizzate a usare AccessibilityService. La linea seguita da Google è quindi quella dell’hardening progressivo delle funzioni legittime che vengono sistematicamente convertite in strumenti offensivi.
Advanced Protection restringe anche sideloading, USB e WebGPU
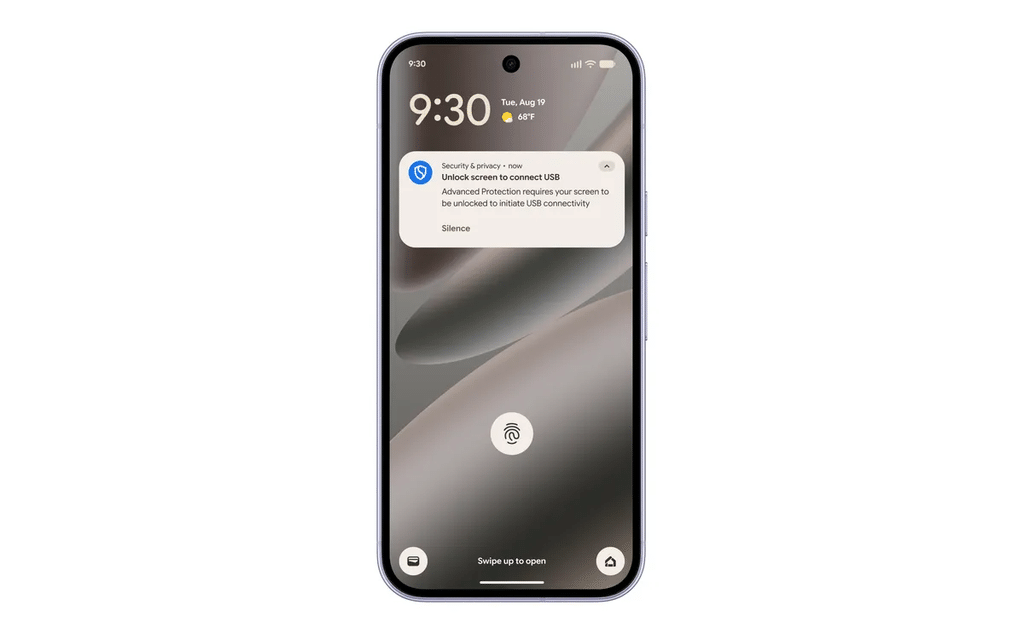
Accessibility non è una protezione isolata. La pagina tecnica di Advanced Protection mostra che la modalità blocca l’installazione e gli aggiornamenti provenienti da origini sconosciute, mantiene Google Play Protect attivo, limita alcune capacità USB e può modificare il comportamento di applicazioni Google come Chrome, Messaggi e Telefono. Android 17 aggiunge inoltre la disattivazione di WebGPU all’interno di Advanced Protection, riducendo la superficie esposta a exploit browser complessi che sfruttano accelerazione hardware e driver grafici.
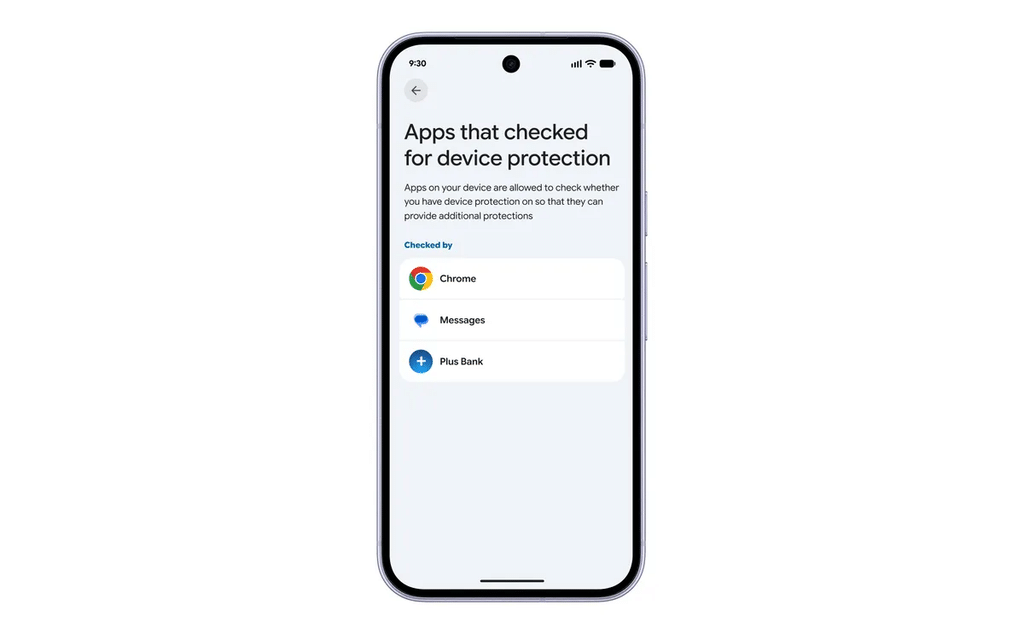
A questo si aggiunge Failed Authentication Lock, che può bloccare completamente il dispositivo quando vengono registrati ripetuti tentativi di autenticazione falliti, e la possibilità di vedere quali applicazioni verificano lo stato di Advanced Protection attraverso le API di sistema. Google sta quindi costruendo una modalità che non tenta di risolvere una singola classe di malware, ma riduce simultaneamente più superfici d’attacco considerate ad alto rischio, accettando in cambio limitazioni che un utente comune potrebbe non voler applicare.
Intrusion Logging porta la risposta agli spyware dentro Android
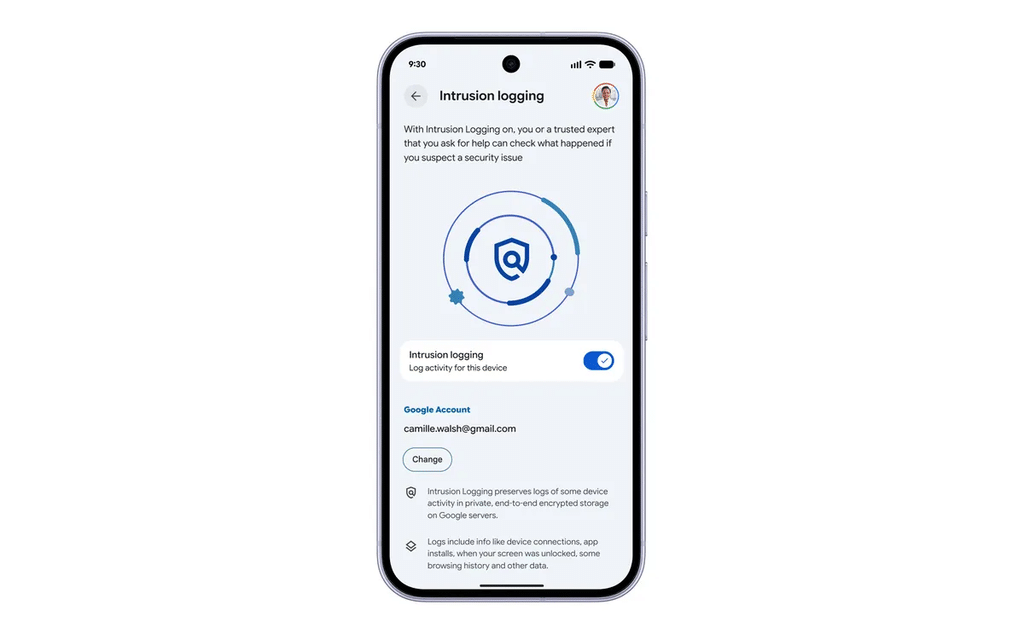
La novità più interessante sul piano forense resta Intrusion Logging. La documentazione Google descrive un sistema capace di conservare eventi di sicurezza e di rete in log persistenti, cifrati end-to-end e archiviati nel cloud per una finestra mobile di dodici mesi. L’utente deve abilitarlo separatamente perché la raccolta continuativa di telemetria forense non offre lo stesso valore a tutti, ma per giornalisti, attivisti, dirigenti e soggetti esposti a spyware sofisticati può cambiare radicalmente la fase successiva a un sospetto incidente. Uno dei problemi più difficili nelle compromissioni mobile avanzate è infatti ricostruire cosa sia accaduto dopo che il payload è scomparso, il dispositivo è stato riavviato o le tracce locali sono state alterate. Un registro persistente e protetto dalla manipolazione può fornire agli analisti dati utili per ricostruire connessioni, eventi e comportamenti sospetti. È una direzione coerente con il progressivo rafforzamento di Android 17 già osservato da Matrice Digitale negli aggiornamenti Google su Pixel, servizi Android e sicurezza della piattaforma.
Continua con:
Android zero-day sfruttato sui Pixel: Google corregge la falla
Il mobile è la nuova frontiera dell’hacking
La sicurezza più forte di Android resta volontaria
Il limite strutturale è che Advanced Protection rimane opt-in. Google concentra al suo interno le difese più aggressive proprio perché alcune comportano compromessi: sideloading ridotto, accessibilità limitata, WebGPU disabilitata e restrizioni USB possono interferire con workflow legittimi di sviluppatori e power user. Non è quindi il comportamento standard di ogni smartphone Android 17, ma una postura di sicurezza esplicitamente scelta dall’utente o, in prospettiva, applicabile dalle organizzazioni sui dispositivi gestiti. È anche ciò che distingue questa misura dalla parallela verifica dell’identità degli sviluppatori, che Google sta iniziando a introdurre negli store partecipanti e vuole estendere globalmente nel 2027. Android non sta chiudendo completamente il proprio modello aperto, ma sta separando sempre più chiaramente l’ambiente flessibile destinato all’utente esperto da quello hardened progettato per chi rappresenta un bersaglio ad alto valore. E la chiusura di AccessibilityService alle app non verificate mostra quanto il confine tra funzionalità e superficie d’attacco sia ormai diventato uno dei problemi centrali della sicurezza mobile.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.