🛡️ Executive Summary
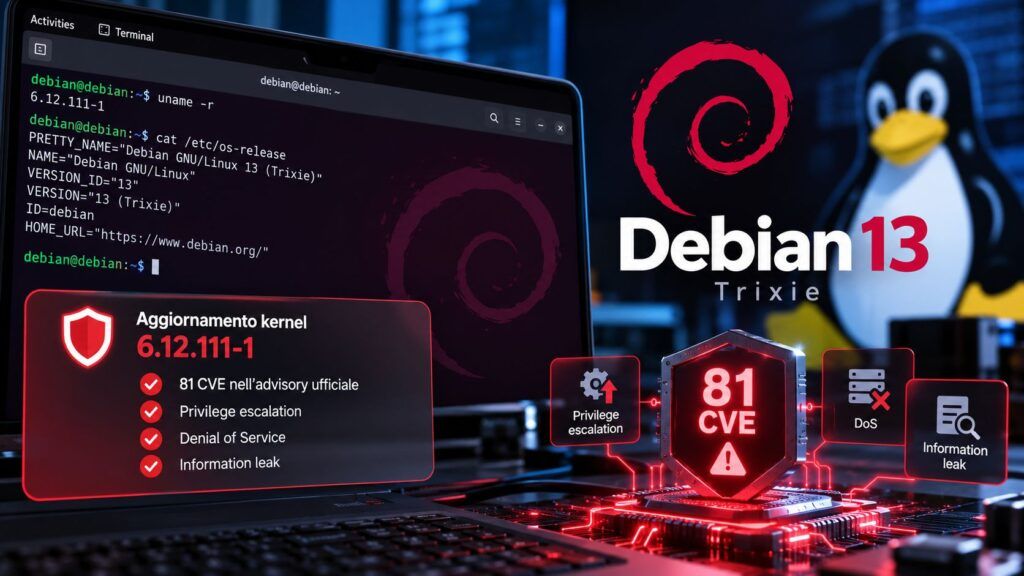
- Debian ha pubblicato il kernel 6.12.111-1 per Debian 13 Trixie attraverso DSA-6528-1, classificando l’aggiornamento come intervento di sicurezza.
- L’advisory ufficiale elenca 81 CVE, non oltre 1.300: il numero più elevato circolato nelle cronache non trova riscontro nella lista delle vulnerabilità indicate da Debian.
- Gli impatti riassunti dal progetto comprendono escalation dei privilegi, denial of service e information leak; i sistemi Trixie devono aggiornare i pacchetti Linux.
Debian 13 Trixie riceve un nuovo aggiornamento di sicurezza del kernel con il passaggio alla versione 6.12.111-1, ma il dato più interessante non è il numero spettacolare di vulnerabilità attribuito all’update da alcune ricostruzioni. La DSA-6528-1 pubblicata da Debian elenca 81 CVE e sintetizza gli impatti possibili in privilege escalation, denial of service e information leak. Non risultano quindi, nell’advisory che accompagna l’aggiornamento Trixie, oltre 1.300 CVE corrette. Per gli amministratori la conseguenza non cambia: il kernel va aggiornato. Cambia però il modo di raccontare il rischio, perché accumulare CVE, patch upstream e modifiche del kernel dentro un unico numero produce un indicatore molto meno utile della reale superficie esposta.
Cosa leggere
Debian porta Trixie al kernel 6.12.111-1
Il nuovo pacchetto sostituisce il ramo 6.12.107-1 presente nella precedente release di sicurezza e incorpora gli aggiornamenti della serie Linux 6.12 fino alla versione 6.12.111. Debian raccomanda esplicitamente agli utenti della distribuzione stable di aggiornare i pacchetti Linux, senza indicare una singola vulnerabilità dominante ma trattando l’intervento come un consolidamento di numerose correzioni accumulate nel ramo LTS. È una dinamica ormai abituale per Debian 13: ad agosto il progetto aveva già corretto Zapscape, SCTPhantom e altre vulnerabilità del kernel, dopo un precedente aggiornamento che aveva chiuso 68 falle nella base Linux di Trixie. La differenza questa volta è soprattutto nella dimensione del salto upstream: 6.12.111-1 incorpora un insieme molto ampio di fix distribuiti tra networking, virtualizzazione, driver, filesystem, memoria e sottosistemi hardware, senza che ciò significhi automaticamente che ogni macchina Debian fosse esposta a ogni CVE elencata.
Leggi anche: Linux kernel, tre falle sono sfruttate e quattro nuovi exploit portano a root
Le CVE ufficialmente elencate sono 81
La distinzione numerica è importante perché il kernel Linux rappresenta un caso particolare nella gestione delle vulnerabilità. DSA-6528-1 contiene 81 identificativi CVE, distribuiti tra problemi risalenti al 2024, vulnerabilità del 2025 e una lunga serie di CVE assegnate nel 2026. Debian non afferma nell’advisory di avere corretto oltre 1.300 vulnerabilità e non sarebbe corretto trasformare automaticamente il numero delle modifiche contenute nei changelog upstream nel numero delle falle che interessano Debian 13. Ogni aggiornamento stable del kernel incorpora infatti centinaia di commit: bug funzionali, regressioni, hardening, correzioni specifiche per architetture e driver, oltre ai fix associati a CVE. È lo stesso problema di metrica che Matrice Digitale aveva già evidenziato raccontando come Linus Torvalds abbia modificato la gestione dei report di sicurezza dopo l’aumento di segnalazioni duplicate e generate dall’intelligenza artificiale. Nel kernel un conteggio grezzo può quindi amplificare il rischio percepito senza spiegare quale codice sia realmente raggiungibile su una determinata configurazione.
Privilege escalation, DoS e leak sono gli impatti da valutare
Il quadro resta comunque rilevante sul piano operativo. Debian indica tre conseguenze generali: escalation dei privilegi, denial of service e perdita di informazioni. Dentro la lista compaiono correzioni che interessano componenti come KVM, networking, RDMA e diversi driver, cioè aree che possono assumere rilevanza molto diversa tra un laptop, un server esposto, un host di virtualizzazione o un’infrastruttura cloud. Una falla KVM ha peso particolare su un hypervisor che esegue macchine virtuali non fidate; un problema RDMA è significativo soprattutto quando l’hardware e il relativo modulo sono effettivamente presenti; una vulnerabilità in un driver non caricato può invece non costituire una superficie raggiungibile sulla singola macchina. Per questo l’urgenza di un kernel update non dovrebbe essere costruita soltanto contando le CVE. Il precedente di settembre è esplicativo: quando tre vulnerabilità Linux sono entrate tra quelle attivamente sfruttate, l’esistenza di exploit reali cambiava radicalmente la priorità rispetto a una normale raccolta di fix upstream.
Trixie continua a ricevere correzioni ravvicinate
Il ritmo degli aggiornamenti mostra anche quanto rapidamente stia evolvendo Debian 13 dopo il rilascio. La point release 13.7 aveva già portato 107 correzioni di sicurezza insieme a numerosi bug fix, mentre il kernel continua a essere aggiornato indipendentemente dal calendario delle point release attraverso il repository security. Questa separazione è importante per gli amministratori: attendere Debian 13.8 non avrebbe senso quando un nuovo kernel è già distribuito attraverso gli aggiornamenti di sicurezza. Il ramo 6.12 rimane la base stabile scelta da Trixie anche se l’ecosistema Linux ha già raggiunto versioni molto più recenti, e proprio questa politica richiede il backport costante delle correzioni upstream. Debian conserva quindi un kernel relativamente conservativo dal punto di vista delle funzionalità, ma lo modifica continuamente per mantenere compatibilità e sicurezza senza costringere l’intera distribuzione a seguire ogni nuova major release.
Continua con:
Debian 13.7 blinda Trixie con 107 fix di sicurezza
Debian 13 corregge Zapscape, SCTPhantom e altre 26 falle del kernel
Il numero delle CVE non sostituisce l’analisi del rischio
La notizia, quindi, non è che Debian avrebbe improvvisamente scoperto più di mille vulnerabilità nel proprio kernel. Il dato verificabile è un aggiornamento alla versione 6.12.111-1 accompagnato da 81 CVE esplicitamente elencate nel security advisory e da una raccomandazione generale di aggiornamento. La quantità di fix upstream rimane importante, ma misura soprattutto la complessità e la velocità di manutenzione del kernel Linux, non il numero di exploit immediatamente disponibili contro ogni installazione Trixie. Per chi gestisce Debian 13 la priorità resta installare il pacchetto corretto e riavviare sul nuovo kernel, quindi verificare la versione effettivamente in esecuzione. Per chi racconta la sicurezza, invece, la lezione è diversa: mille modifiche non sono mille vulnerabilità e mille CVE non significano mille falle sfruttabili sulla stessa macchina. Nel kernel Linux il rischio si misura osservando componente coinvolto, configurazione, privilegi richiesti ed eventuale exploitabilità reale, non soltanto il numero più grande disponibile.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.