🛡️ Executive Summary
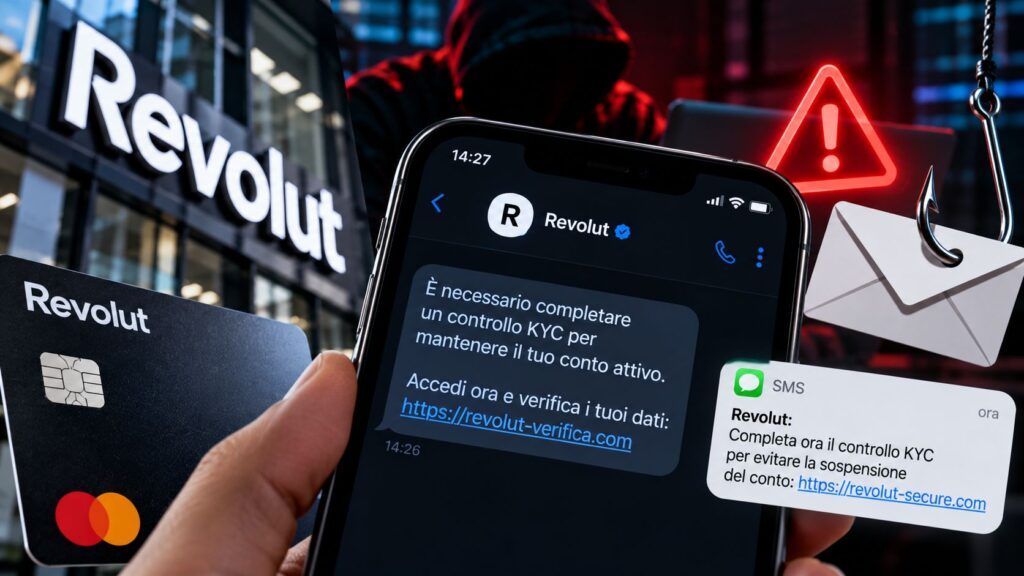
- Clienti Revolut coinvolti nel precedente incidente hanno ricevuto SMS di phishing pochi giorni dopo la divulgazione pubblica del caso.
- Una delle campagne riproduce il controllo video di Revolut, chiede accesso alla fotocamera e successivamente la password, aumentando la credibilità dell’impersonificazione.
- Non esiste al momento prova che gli attaccanti stiano utilizzando direttamente i dati ottenuti attraverso le false richieste istituzionali: la correlazione temporale non dimostra il nesso causale.
Il caso Revolut entra nella fase più delicata: quella in cui dati personali, contesto bancario e credibilità del marchio possono trasformarsi in strumenti di social engineering. Alcuni clienti coinvolti nella precedente esposizione hanno ricevuto SMS di phishing pochi giorni dopo che la banca aveva riconosciuto la consegna di informazioni a un soggetto non autorizzato. In almeno un caso il messaggio è comparso nella stessa conversazione utilizzata per le comunicazioni Revolut, mentre un secondo schema conduceva a una pagina capace di imitare persino il controllo video con movimento della testa utilizzato nei processi KYC. Il dato decisivo resta però un altro: non è stato dimostrato che queste campagne utilizzino le informazioni ottenute attraverso la PEC compromessa.
Cosa leggere
Gli SMS arrivano pochi giorni dopo la divulgazione del caso Revolut
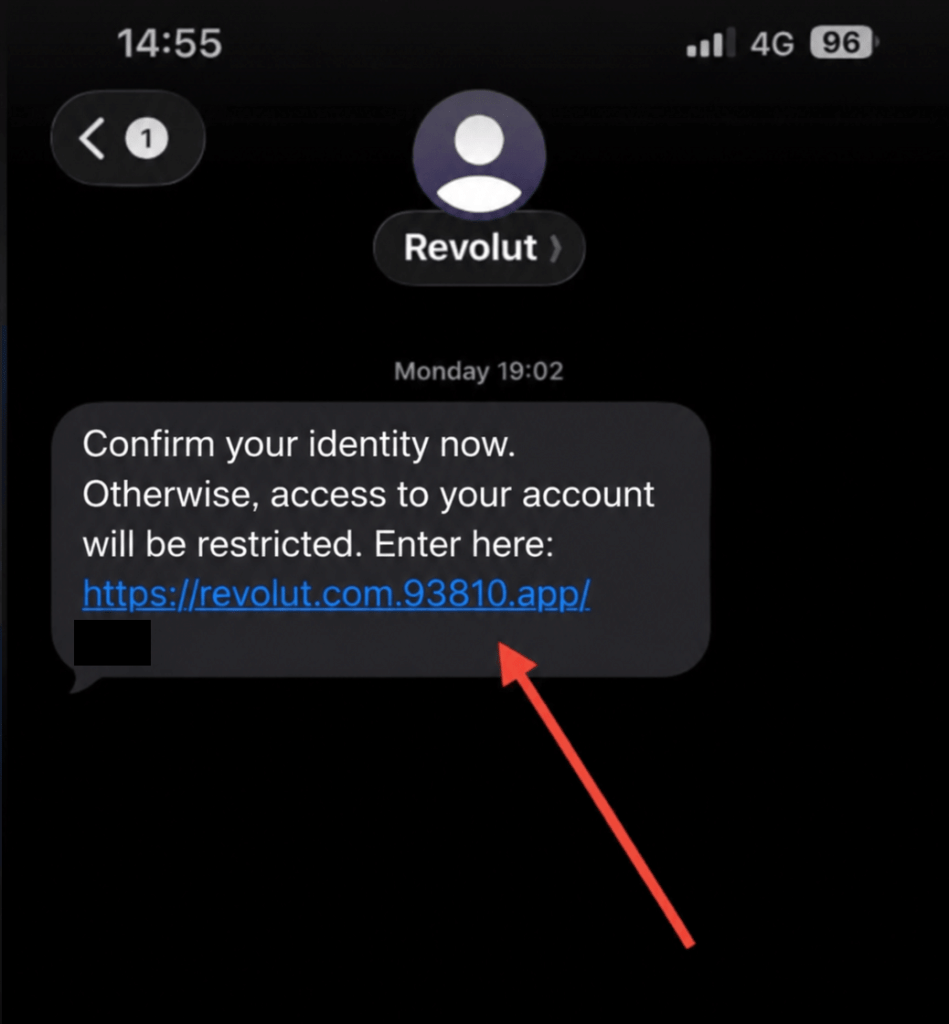
La nuova analisi di Malwarebytes documenta almeno due episodi che coinvolgono clienti Revolut interessati dal precedente incidente. Uno degli SMS è stato ricevuto il 14 settembre, pochi giorni dopo il riconoscimento pubblico della divulgazione non autorizzata, ed è apparso all’interno della stessa conversazione dove il telefono conservava precedenti comunicazioni legittime della banca. Questa caratteristica può aumentare sensibilmente la fiducia della vittima perché l’interfaccia dello smartphone presenta il messaggio come parte di uno storico già riconosciuto. Il dominio utilizzato dal phishing risultava inoltre analizzato per la prima volta proprio nello stesso giorno.
Il dato temporale è interessante ma non sufficiente per attribuire la campagna agli stessi soggetti che avevano ottenuto i documenti attraverso le false richieste governative. Matrice Digitale aveva ricostruito il caso dei circa 680 clienti Revolut e della PEC riconducibile al Viminale, mostrando come il problema iniziale non fosse un’intrusione nel core banking, ma l’uso fraudolento di un’identità istituzionale considerata affidabile.
Leggi anche: Revolut, il Garante allarga il caso alle banche italiane e cerca altre PEC anomale
Il falso controllo video trasforma il phishing in un attacco all’identità
L’elemento tecnicamente più interessante emerge da un secondo caso. Dopo il clic sul collegamento, la pagina fraudolenta richiedeva accesso alla fotocamera dello smartphone e riproduceva una procedura simile al controllo di vitalità utilizzato durante le verifiche dell’identità, invitando l’utente a muovere il volto prima di mostrare una schermata per l’inserimento della password. Non è quindi il classico clone di una pagina bancaria costruito soltanto per sottrarre credenziali. L’obiettivo è ricreare un gesto che un cliente associa già al processo KYC della piattaforma, utilizzando una sequenza plausibile per abbassare la soglia di sospetto. Se la vittima concede l’accesso alla videocamera, l’attaccante può inoltre ottenere nuovo materiale biometrico utilizzabile per successive impersonificazioni o campagne di social engineering. È un’evoluzione coerente con ciò che Matrice Digitale aveva già osservato analizzando la persistenza delle campagne di phishing contro clienti italiani: la credenziale resta importante, ma il valore crescente è costruire abbastanza contesto da convincere la vittima che la procedura anomala sia in realtà una normale misura di sicurezza.
I dati del caso PEC renderebbero l’attacco molto più convincente
Il collegamento con il precedente incidente diventa particolarmente sensibile perché le informazioni potenzialmente finite nelle mani dell’attaccante avevano un valore superiore a quello di una normale lista di email. Le comunicazioni inviate ai clienti coinvolti indicavano la possibile esposizione di nome, data di nascita, indirizzo, email, telefono, documenti di identità, fotografie KYC, IBAN, estratti conto e cronologia delle transazioni, a seconda delle richieste ricevute. Se una campagna di phishing potesse combinare anche soltanto una parte di questi elementi, sarebbe possibile personalizzare messaggi con informazioni che normalmente soltanto la banca o il cliente dovrebbero conoscere. Un truffatore che conosce numero telefonico, identità reale e rapporto con Revolut parte già da una posizione molto diversa rispetto allo spam indiscriminato; aggiungendo dati finanziari o documentali può costruire scenari ancora più credibili. È il motivo per cui Matrice Digitale aveva definito il caso originario un problema di fiducia e non semplicemente di posta compromessa: la consegna di informazioni a un falso interlocutore istituzionale produce materiale riutilizzabile anche molto tempo dopo la chiusura dell’accesso iniziale.
Ma oggi non esiste prova che il phishing utilizzi quei dati
È proprio qui che bisogna evitare il salto logico più semplice. Malwarebytes afferma esplicitamente di non sapere se gli SMS siano collegati alla precedente divulgazione. La coincidenza temporale, il fatto che alcuni destinatari risultino coinvolti nel caso e la qualità dell’impersonificazione costituiscono indicatori interessanti, ma non dimostrano che il database ottenuto attraverso le richieste fraudolente sia stato consegnato agli autori della campagna. Gli attaccanti potrebbero avere utilizzato altre liste, colpire clienti Revolut in maniera opportunistica oppure sfruttare semplicemente l’attenzione generata dalla notizia. Questo confine probatorio è lo stesso che deve essere mantenuto quando un data leak viene seguito da ondate di truffe: la presenza di informazioni coerenti con il breach aumenta la plausibilità, ma l’attribuzione richiede elementi tecnici, infrastrutturali o documentali ulteriori. Il caso Trenitalia aveva già mostrato come dati di viaggio possano aumentare la qualità del social engineering, senza che ogni successiva campagna fraudolenta possa automaticamente essere attribuita allo stesso incidente.
Continua con:
Revolut ha dato dati bancari senza un provvedimento dell’autorità giudiziaria
Revolut, il Garante allarga il caso alle banche italiane
Dal data breach al social engineering il rischio continua dopo l’incidente
Il nuovo sviluppo dimostra perché la chiusura tecnica di un incidente non coincide con la fine del rischio per gli interessati. Revocare un accesso, bloccare una casella compromessa o notificare il Garante impedisce nuove acquisizioni, ma non rende inutilizzabili le informazioni già ottenute. Documenti, telefono, email, selfie e cronologia finanziaria possono conservare valore per anni e diventare ingredienti di phishing mirato, furto d’identità e account takeover. Nel caso Revolut il passaggio dal falso interlocutore governativo al falso interlocutore bancario è particolarmente significativo: nel primo attacco è stata ingannata l’organizzazione, nel secondo si tenta di ingannare direttamente il cliente. Non è ancora possibile affermare che dietro le due fasi ci sia la stessa filiera criminale. È però possibile affermare qualcosa di più importante: quando un incidente espone abbastanza elementi dell’identità reale, il danno potenziale non finisce con la divulgazione del dato ma continua ogni volta che quel dato può essere trasformato in fiducia.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.